

infisical v0.162.24
Infisical è la piattaforma open-source per la gestione di segreti, certificati e accessi privilegiati.

La piattaforma open-source per la gestione dei segreti: sincronizza segreti/configurazioni nel tuo team/infrastruttura e previeni fughe di segreti.
Slack | Infisical Cloud | Self-Hosting | Docs | Sito web | Twitter | Assunzioni (Remote/SF)


Introduzione
Infisical è la piattaforma open-source di infrastruttura di sicurezza che i team utilizzano per la gestione di segreti, certificati e accessi privilegiati.
La nostra missione è rendere gli strumenti di sicurezza più accessibili a tutti, non solo ai team di sicurezza, e questo significa ridisegnare l'intera esperienza di sviluppo da zero.
Funzionalità
Gestione dei Segreti:
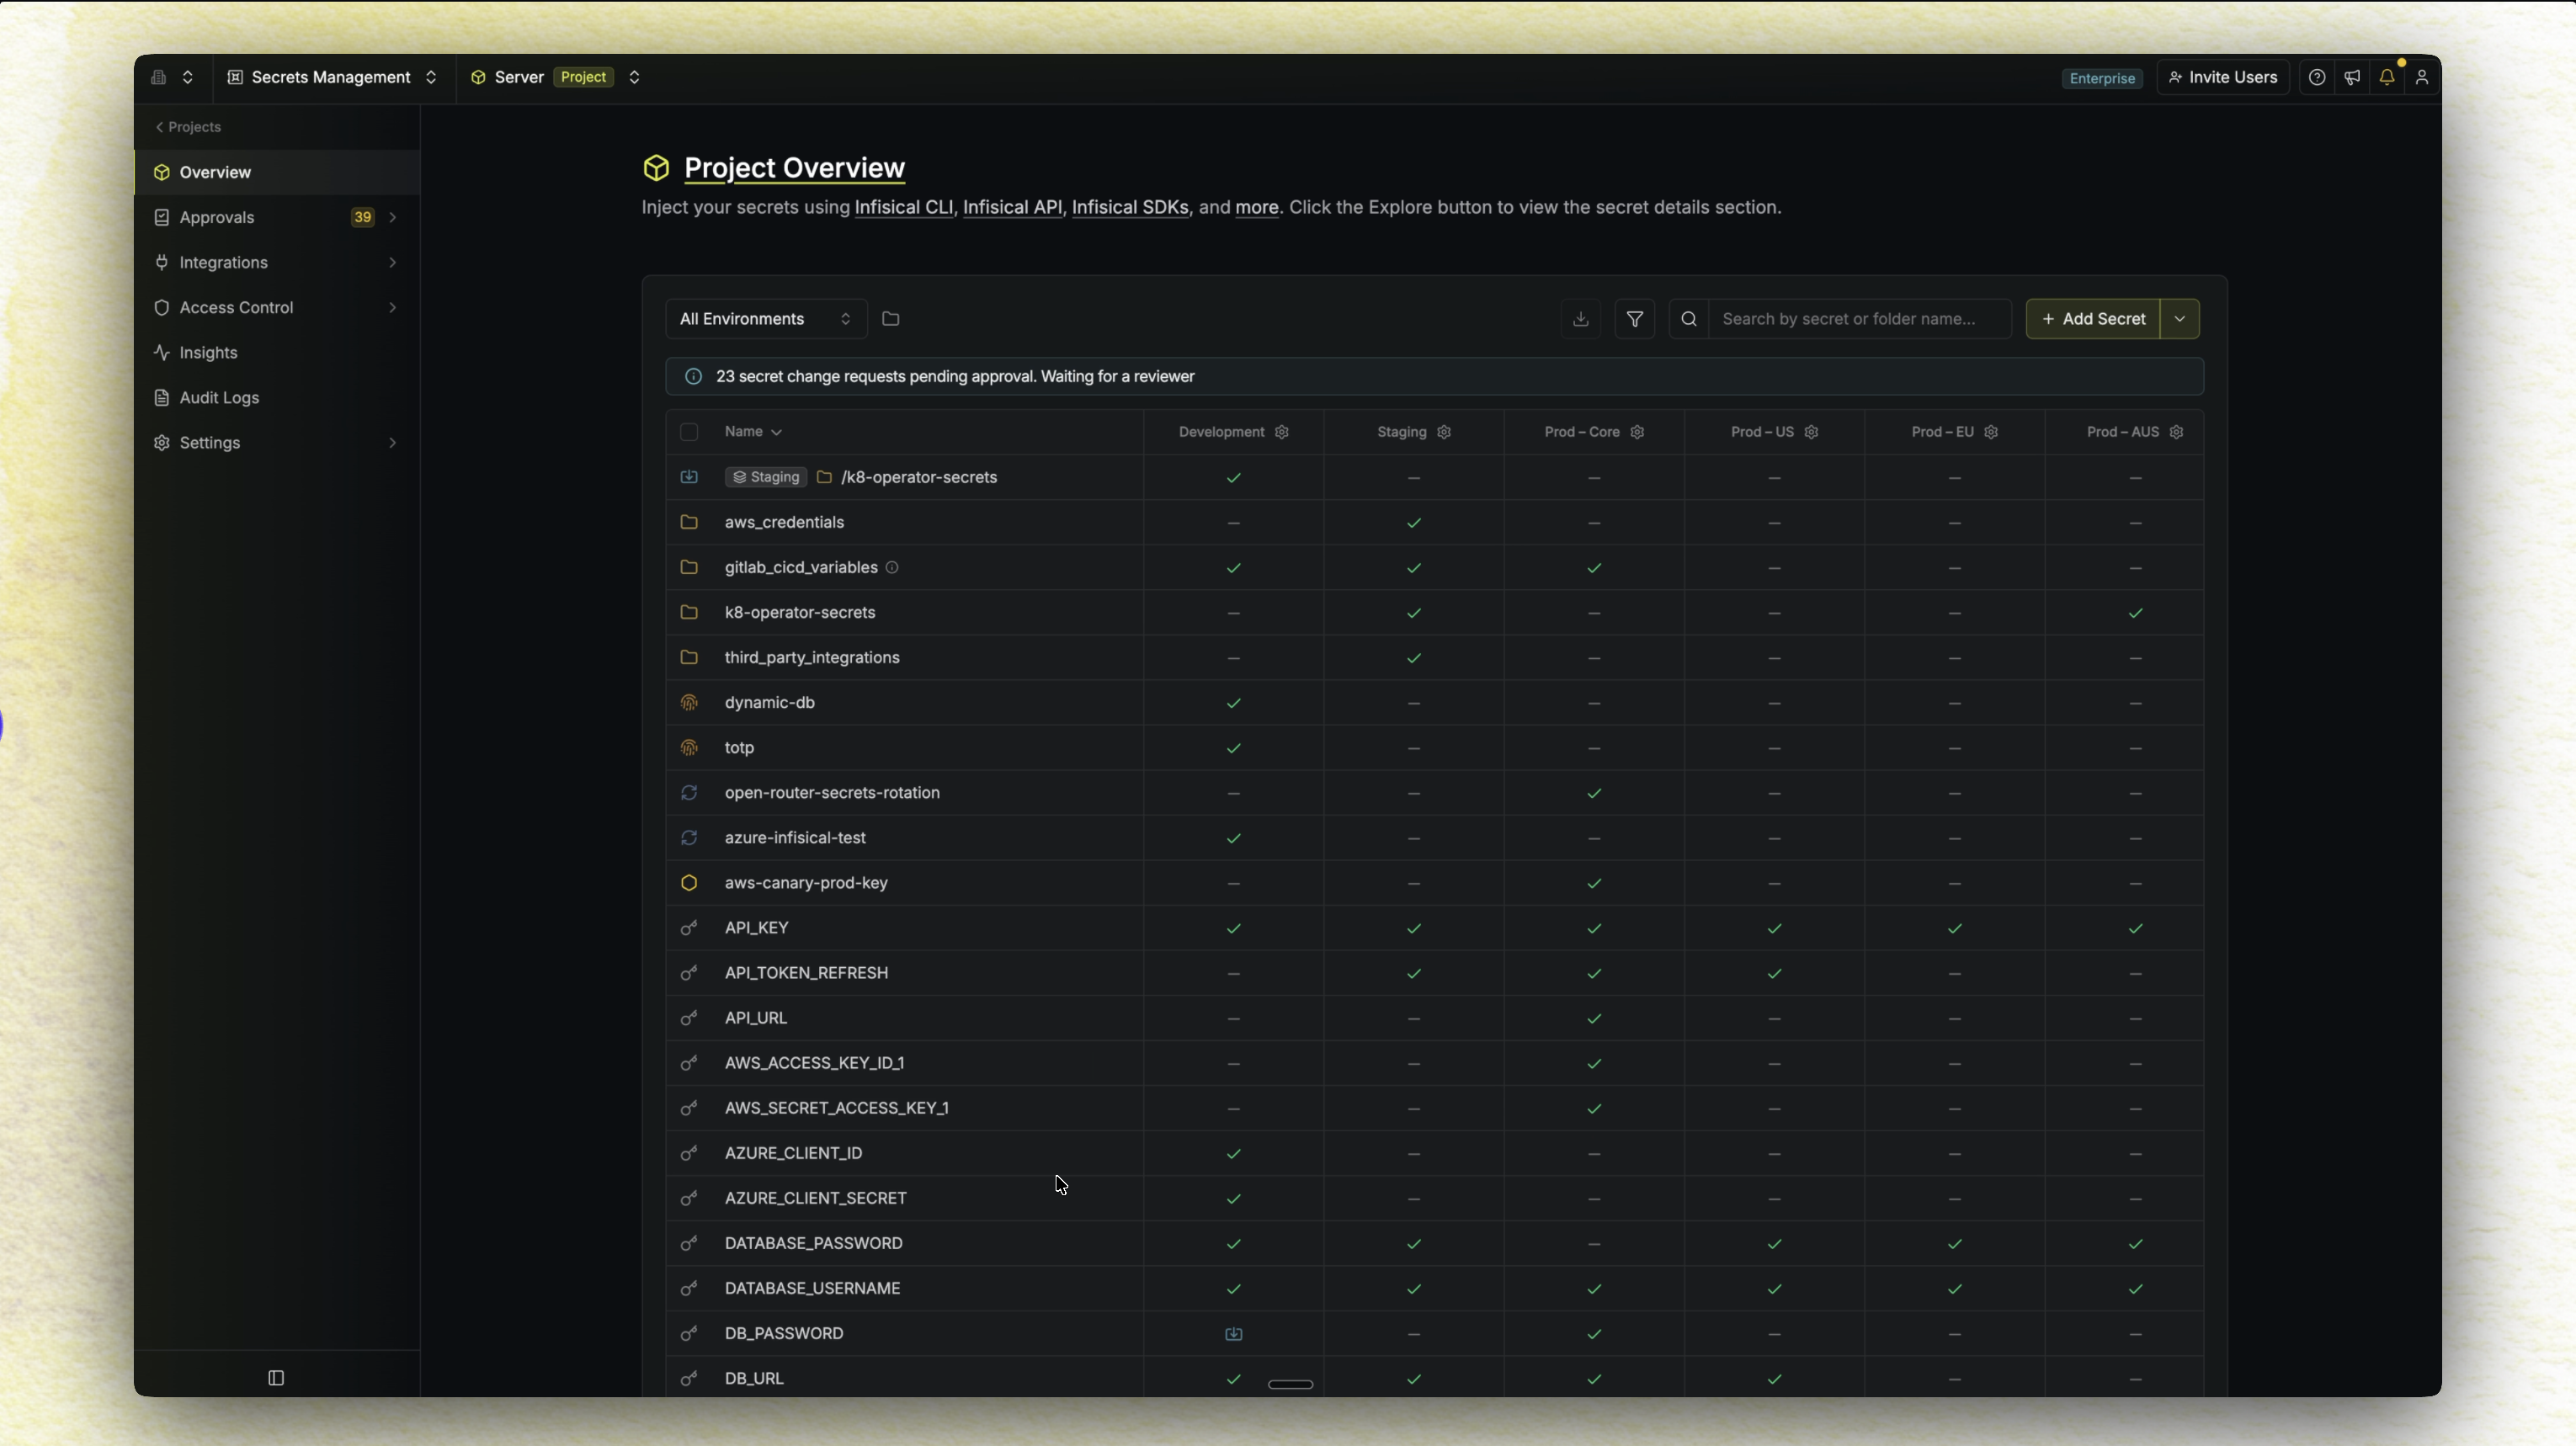
Centralizza i segreti e la configurazione delle tue applicazioni in ogni ambiente, con versioning, rotazione e prevenzione delle fughe integrate.
- Dashboard: Gestisci i segreti tra progetti e ambienti (es. sviluppo, produzione, ecc.) tramite un'interfaccia intuitiva.
- Sincronizzazioni di Segreti: Sincronizza i segreti su piattaforme come GitHub, Vercel, AWS, e utilizza strumenti come Terraform, Ansible e altri.
- Versioning dei segreti e Recupero Point-in-Time: Tieni traccia di ogni segreto e stato del progetto; esegui il rollback quando necessario.
- Rotazione dei Segreti: Ruota i segreti a intervalli regolari per servizi come PostgreSQL, MySQL, AWS IAM e altri.
- Segreti Dinamici: Genera segreti effimeri su richiesta per servizi come PostgreSQL, MySQL, RabbitMQ e altri.
- Scansione dei Segreti e Prevenzione delle Fughe: Previeni fughe di segreti su git.
- Infisical Kubernetes Operator: Distribuisci segreti ai tuoi carichi di lavoro Kubernetes e ricarica automaticamente le deployment.
- Infisical Agent: Inietta segreti nelle applicazioni senza modificare alcuna logica di codice.
- Honey Tokens: Posiziona credenziali esca accanto ai tuoi segreti reali che fungono da trappole, avvisando istantaneamente il tuo team nel momento in cui un attaccante tenta di usarle.
- Agent Vault: Gestisci l'accesso degli agenti AI alle API esterne in modo che gli agenti non detengano mai credenziali reali. Le richieste in uscita passano attraverso un proxy che inietta i segreti prima dell'inoltro, eliminando il rischio di esfiltrazione delle credenziali da prompt injection.
Gestione dei Certificati
Esegui una PKI privata completa: emetti, gestisci e monitora certificati X.509 da una piattaforma centralizzata.
- CA Interna: Crea e gestisci una gerarchia di CA privata direttamente all'interno di Infisical.
- CA Esterna: Integrati con autorità di certificazione di terze parti come Let's Encrypt, DigiCert, Microsoft AD CS e altre per sfruttare l'infrastruttura PKI esistente o emettere certificati pubblicamente attendibili.
- Gestione del Ciclo di Vita dei Certificati: Crea profili e policy per i certificati per controllare come vengono emessi, inclusi metodi di enrollment come API, ACME o EST. Gestisci l'intero ciclo di vita dall'emissione al rinnovo e alla revoca con monitoraggio CRL e inventario.
- Sincronizzazioni di Certificati: Sincronizza i certificati su piattaforme esterne come AWS Certificate Manager e Azure Key Vault.
- Alerting: Configura avvisi per certificati CA e end-entity in scadenza.
- Firma del Codice: Firma artefatti software come container, installer e pacchetti con certificati di firma del codice gestiti, approvazione centralizzata e una traccia di audit completa.
Infisical Key Management System (KMS):
Gestisci centralmente le chiavi crittografiche e usale per cifrare e decifrare dati nei tuoi progetti.
- Chiavi Crittografiche: Gestisci centralmente le chiavi tra i progetti tramite un'interfaccia intuitiva o tramite API.
- Cifra e Decifra Dati: Usa chiavi simmetriche per cifrare e decifrare dati.
Gestione degli Accessi Privilegiati (PAM)
Gestisci e proteggi l'accesso a infrastrutture critiche come database e server con controlli basati su policy, approvazioni e piena visibilità delle sessioni.
- Gestione degli Accessi Privilegiati: Disaccoppia l'identità dell'utente dalle credenziali dell'infrastruttura. Gli utenti si autenticano con la loro identità SSO mentre Infisical gestisce l'accesso just-in-time a risorse come PostgreSQL, server SSH, Kubernetes, Active Directory e altre.
- Registrazione delle Sessioni: Cattura e riproduci sessioni privilegiate per audit e conformità, con insight AI sulle sessioni per evidenziare attività rischiose.
- Rotazione delle Credenziali: Ruota automaticamente le credenziali sottostanti per le risorse gestite in modo che i segreti statici non lascino mai Infisical.
- Accesso Web: Connettiti a risorse SSH, PostgreSQL, Redis e Windows RDP direttamente dal browser.
Piattaforma Generale:
Funzionalità che coprono ogni prodotto Infisical.
- Metodi di Autenticazione: Autentica identità machine con Infisical utilizzando un metodo di autenticazione cloud-native o agnostico rispetto alla piattaforma (Kubernetes Auth, GCP Auth, Azure Auth, AWS Auth, OIDC Auth, Universal Auth).
- Controlli di Accesso: Definisci controlli di autorizzazione avanzati per utenti e identità machine con RBAC, privilegi aggiuntivi, accesso temporaneo, richieste di accesso, workflow di approvazione e altro.
- Log di Audit: Tieni traccia di ogni azione eseguita sulla piattaforma, con streaming opzionale dei log di audit verso provider di logging esterni.
- Gateway: Raggiungi in modo sicuro risorse di rete private da Infisical senza aprire connessioni in ingresso al tuo ambiente.
- Self-hosting: Distribuisci Infisical on-prem o nel cloud con facilità; mantieni i dati sulla tua infrastruttura.
- Infisical SDK: Interagisci con Infisical tramite SDK client (Node, Python, Go, Ruby, Java, .NET)
- Infisical CLI: Interagisci con Infisical tramite CLI; utile per iniettare segreti nello sviluppo locale e nelle pipeline CI/CD.
- Infisical API: Interagisci con Infisical tramite API.
Per iniziare
Consulta le Guide di Avvio Rapido
| Usa Infisical Cloud | Distribuisci Infisical on premise |
|---|---|
| Il modo più veloce e affidabile per iniziare con Infisical è registrarsi gratuitamente a Infisical Cloud. | Visualizza tutte le opzioni di deployment Stai già usando il self-hosting? Pianifica gli upgrade di versione con l'Infisical Upgrade Tool. |
Esegui Infisical localmente
Per configurare ed eseguire Infisical localmente, assicurati di avere Git e Docker installati sul tuo sistema.
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (Prompt dei comandi):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
Una volta avviato, crea un account su http://localhost:80.
Vuoi contribuire? Consulta la nostra guida per vedere come iniziare.
Scansiona e previeni fughe di segreti
Oltre a gestire i segreti con Infisical, puoi anche scansionare oltre 140+ tipi di segreti nei tuoi file, directory e repository git.
Per scansionare l'intera cronologia git, esegui:
infisical scan --verbose
Installa l'hook pre-commit per scansionare ogni commit prima di eseguire il push sul tuo repository
infisical scan install --pre-commit-hook
Scopri la funzionalità di scansione del codice di Infisical qui
Open-source vs. a pagamento
Questo repository è disponibile sotto licenza MIT expat, con l'eccezione della directory ee che conterrà funzionalità enterprise premium che richiedono una licenza Infisical.
Se sei interessato a Infisical Cloud gestito o all'offerta Enterprise self-hosted, dai un'occhiata al nostro sito web o prenota un incontro con noi.
Sicurezza
Per favore non aprire issue GitHub né pubblicare sul nostro forum pubblico per vulnerabilità di sicurezza, poiché sono pubblici!
Infisical prende molto seriamente i problemi di sicurezza. Se hai dubbi su Infisical o ritieni di aver scoperto una vulnerabilità, segnalala privatamente tramite la nostra policy di divulgazione delle vulnerabilità su https://infisical.com/vulnerability-disclosure. Ambito, safe harbour e termini di divulgazione sono tutti indicati lì. Vedi anche SECURITY.md.
Segnala eventuali problemi di sicurezza prima di divulgarli pubblicamente. Per documentazione di conformità e questionari di sicurezza, usa [email protected].
Contribuire
Che sia grande o piccolo, amiamo i contributi. Consulta la nostra guida per vedere come iniziare.
Non sai da dove iniziare? Puoi:
- Unirti al nostro Slack e porci qualsiasi domanda lì.
Stiamo assumendo!
Se stai leggendo questo, c'è una forte probabilità che ti piacciano i prodotti che abbiamo creato.
Potresti anche essere un'ottima aggiunta al nostro team. Stiamo crescendo rapidamente e ci piacerebbe che ti unissi a noi.