

infisical v0.162.21
Infisical è la piattaforma open-source per la gestione di segreti, certificati e accessi privilegiati.


La piattaforma open-source per la gestione dei segreti: sincronizza segreti/configurazioni nel tuo team/infrastruttura e previeni fughe di segreti.
Slack | Infisical Cloud | Self-Hosting | Docs | Sito web | Twitter | Assunzioni (Remote/SF)


Introduzione
Infisical è la piattaforma open-source di infrastruttura di sicurezza che i team utilizzano per la gestione di segreti, certificati e accessi privilegiati.
La nostra missione è rendere gli strumenti di sicurezza più accessibili a tutti, non solo ai team di sicurezza, e questo significa ridisegnare l'intera esperienza di sviluppo da zero.
Funzionalità
Gestione dei Segreti:
Centralizza i segreti e la configurazione delle tue applicazioni in ogni ambiente, con versioning, rotazione e prevenzione delle fughe integrate.
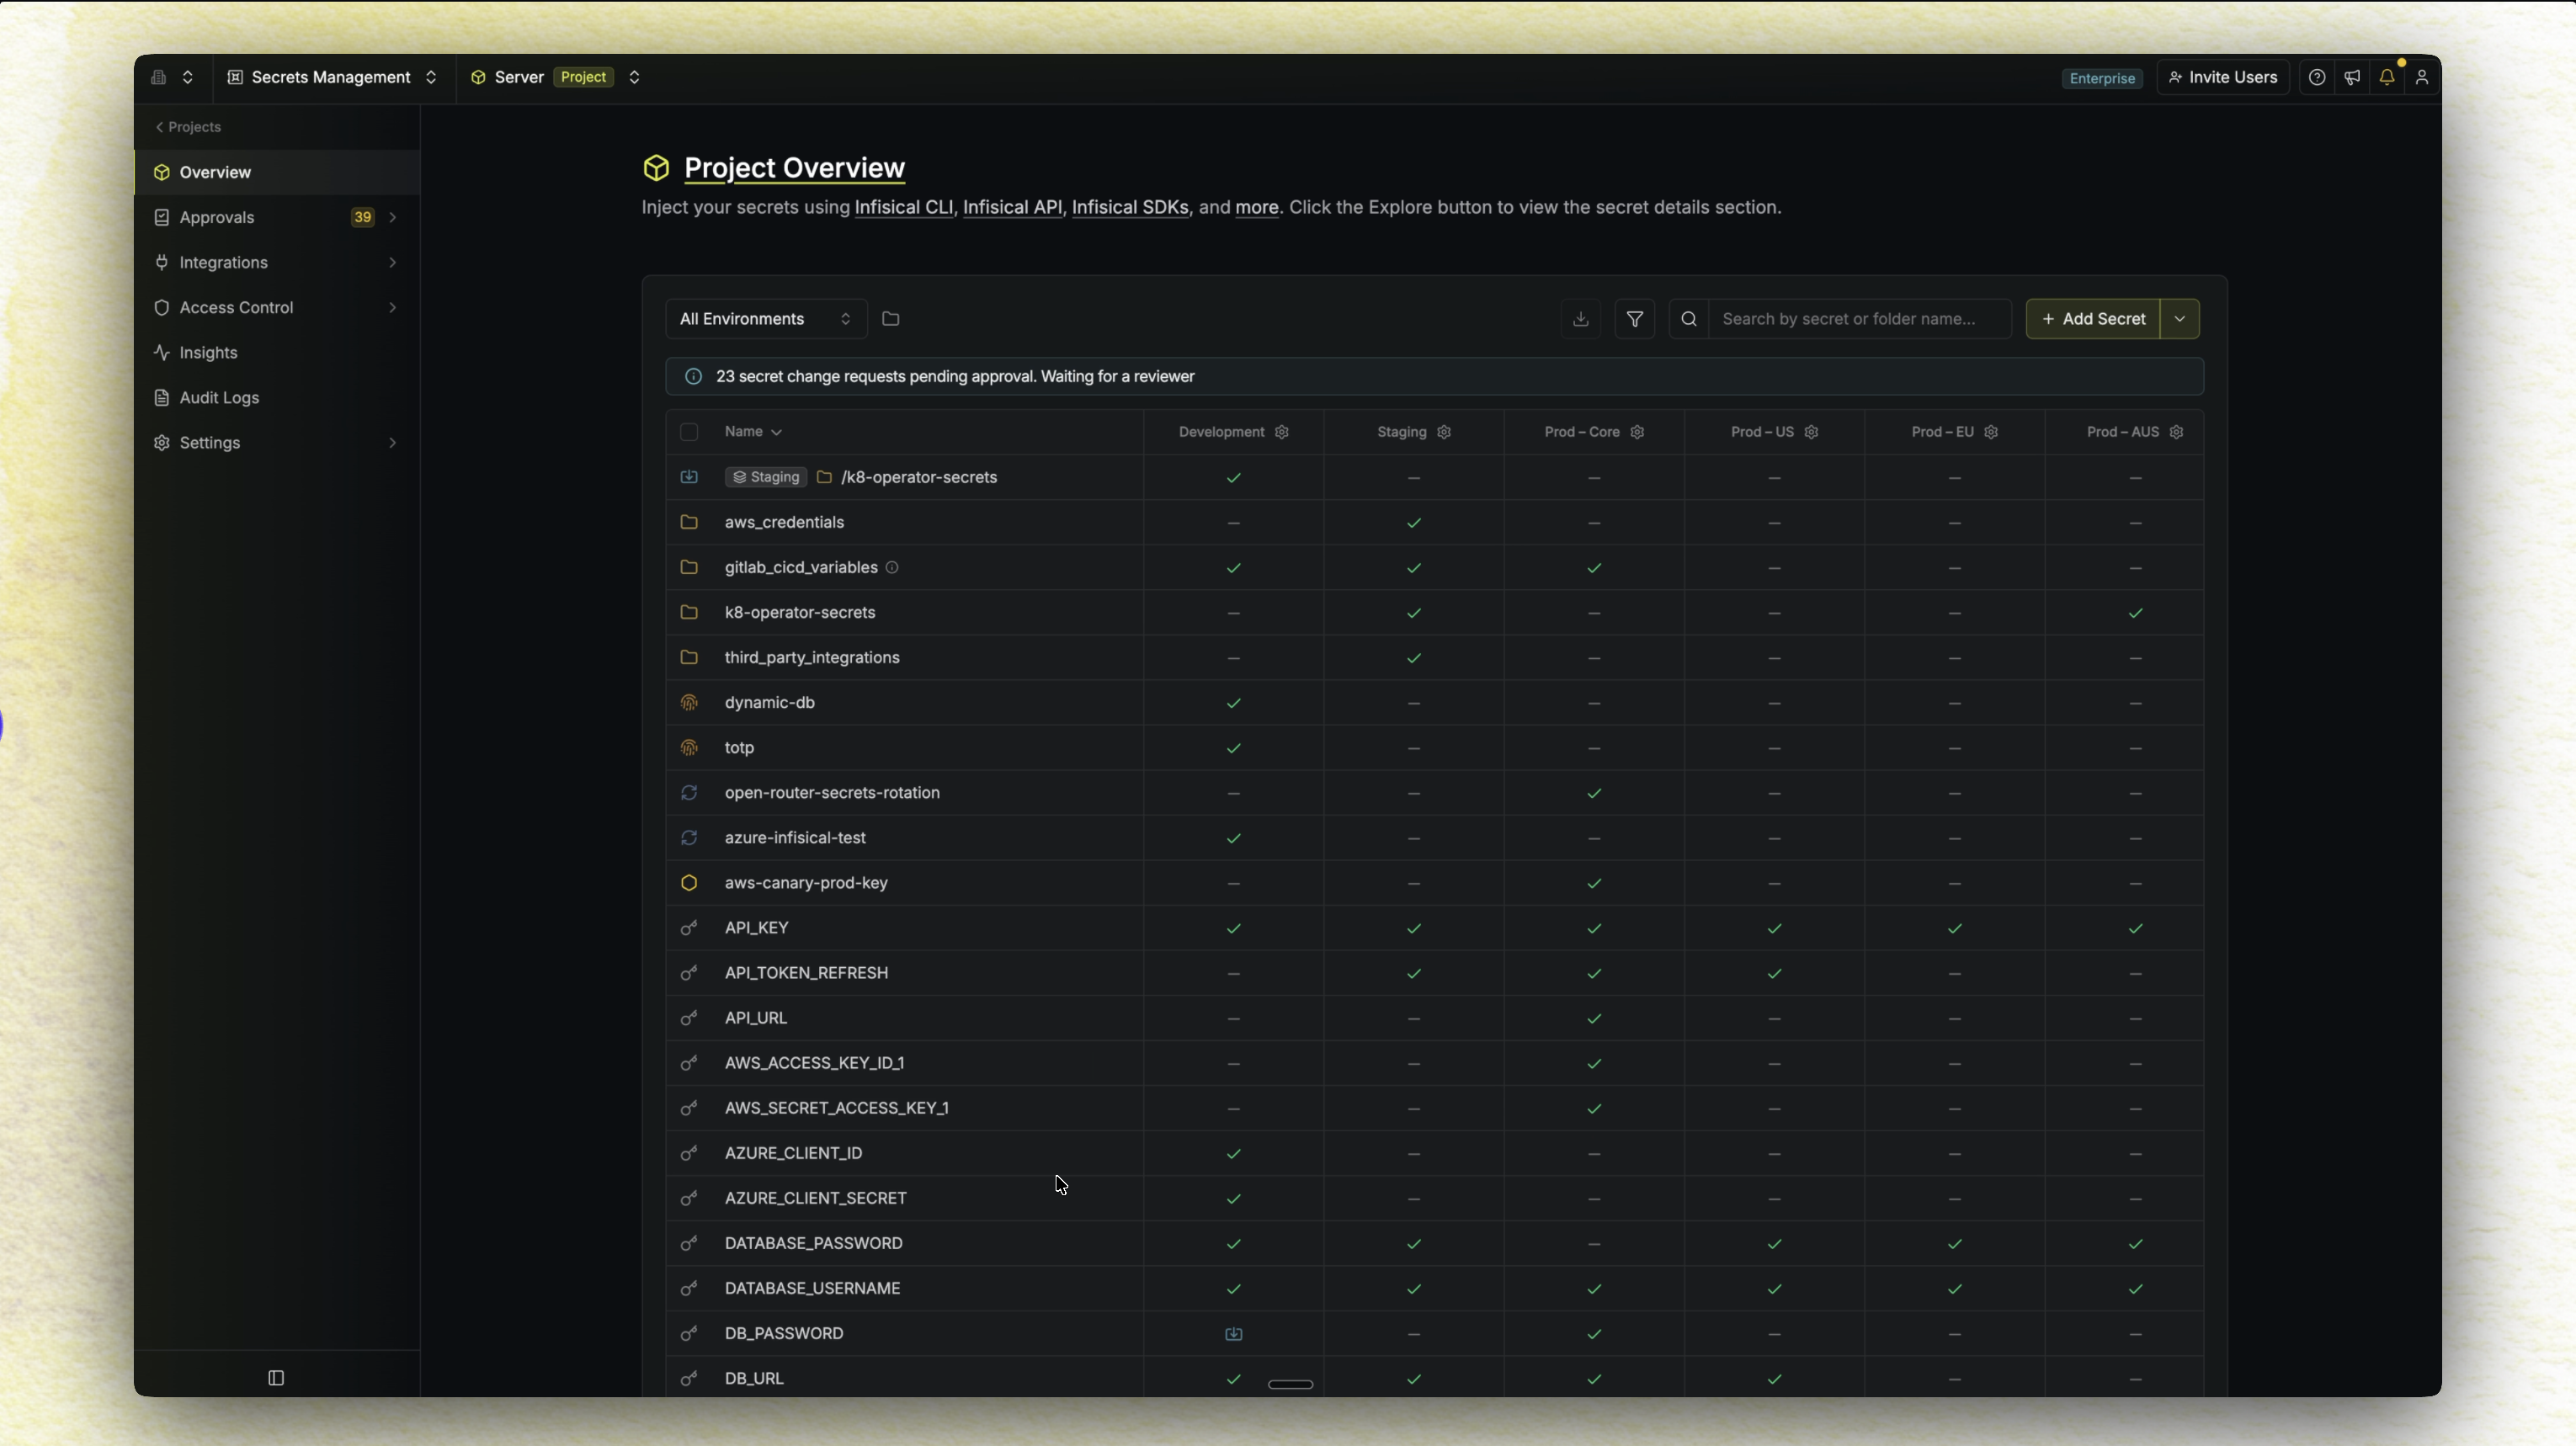
- Dashboard: Gestisci i segreti tra progetti e ambienti (es. sviluppo, produzione, ecc.) tramite un'interfaccia intuitiva.
- Sincronizzazioni di Segreti: Sincronizza i segreti su piattaforme come GitHub, Vercel, AWS, e utilizza strumenti come Terraform, Ansible e altri.
- Versioning dei segreti e Recupero Point-in-Time: Tieni traccia di ogni segreto e stato del progetto; esegui il rollback quando necessario.
- Rotazione dei Segreti: Ruota i segreti a intervalli regolari per servizi come PostgreSQL, MySQL, AWS IAM e altri.
- Segreti Dinamici: Genera segreti effimeri su richiesta per servizi come PostgreSQL, MySQL, RabbitMQ e altri.
- Scansione dei Segreti e Prevenzione delle Fughe: Previeni fughe di segreti su git.
- Infisical Kubernetes Operator: Distribuisci segreti ai tuoi carichi di lavoro Kubernetes e ricarica automaticamente le deployment.
- Infisical Agent: Inietta segreti nelle applicazioni senza modificare alcuna logica di codice.
- Honey Tokens: Posiziona credenziali esca accanto ai tuoi segreti reali che fungono da trappole, avvisando istantaneamente il tuo team nel momento in cui un attaccante tenta di usarle.
- Agent Vault: Gestisci l'accesso degli agenti AI alle API esterne in modo che gli agenti non detengano mai credenziali reali. Le richieste in uscita passano attraverso un proxy che inietta i segreti prima dell'inoltro, eliminando il rischio di esfiltrazione delle credenziali da prompt injection.
Gestione dei Certificati
Esegui una PKI privata completa: emetti, gestisci e monitora certificati X.509 da una piattaforma centralizzata.
- CA Interna: Crea e gestisci una gerarchia di CA privata direttamente all'interno di Infisical.
- CA Esterna: Integrati con autorità di certificazione di terze parti come Let's Encrypt, DigiCert, Microsoft AD CS e altre per sfruttare l'infrastruttura PKI esistente o emettere certificati pubblicamente attendibili.
- Gestione del Ciclo di Vita dei Certificati: Crea profili e policy per i certificati per controllare come vengono emessi, inclusi metodi di enrollment come API, ACME o EST. Gestisci l'intero ciclo di vita dall'emissione al rinnovo e alla revoca con monitoraggio CRL e inventario.
- Sincronizzazioni di Certificati: Sincronizza i certificati su piattaforme esterne come AWS Certificate Manager e Azure Key Vault.
- Alerting: Configura avvisi per certificati CA e end-entity in scadenza.
- Firma del Codice: Firma artefatti software come container, installer e pacchetti con certificati di firma del codice gestiti, approvazione centralizzata e una traccia di audit completa.
Infisical Key Management System (KMS):
Gestisci centralmente le chiavi crittografiche e usale per cifrare e decifrare dati nei tuoi progetti.