

agent-vault v0.39.1
Un proxy di credenziali HTTP e vault per agenti AI come Claude Code, OpenClaw, Hermes, agenti personalizzati + harness, e altro.
Proxy di credenziali HTTP e vault
Un broker di credenziali open-source di Infisical che si pone tra i tuoi agenti e le API che chiamano.
Gli agenti non dovrebbero possedere credenziali. Agent Vault elimina il rischio di esfiltrazione di credenziali grazie all'accesso intermediato.
Nuovo qui? Il post di lancio del blog racconta tutta la storia dietro Agent Vault.
Documentazione | Installazione | Tutorial | Video Demo | Slack
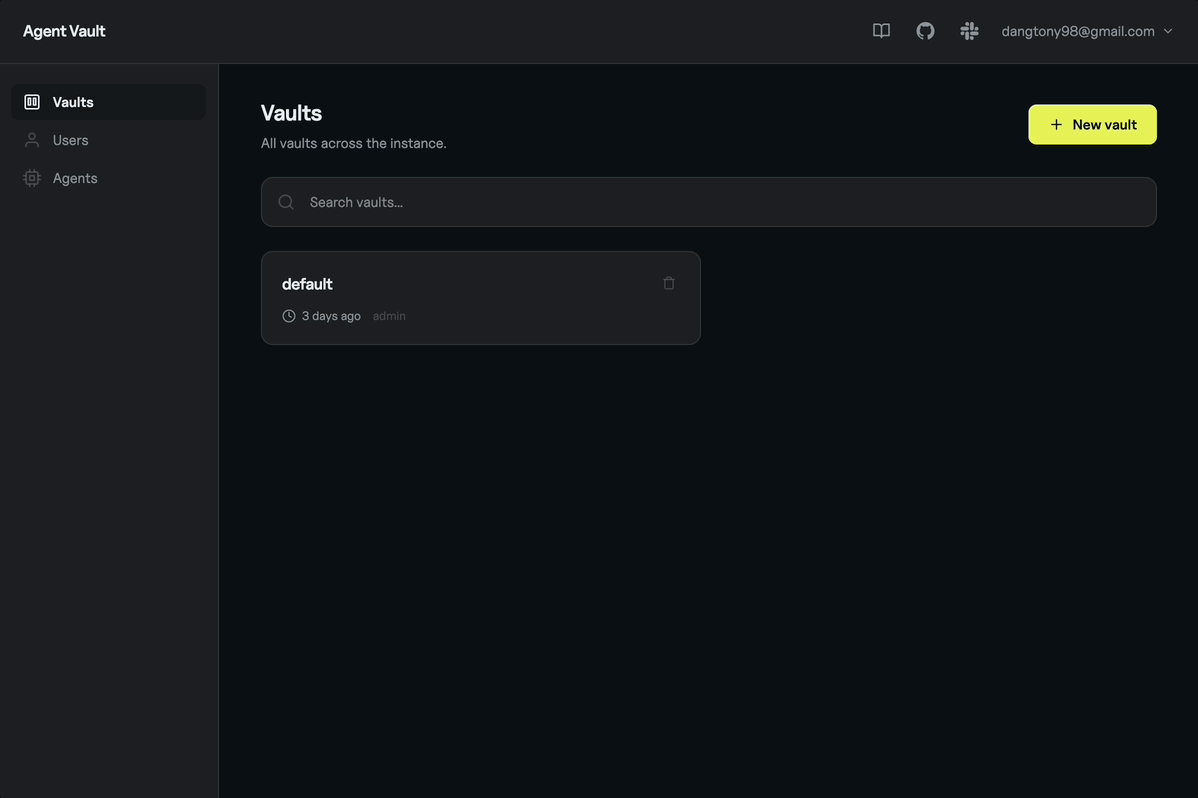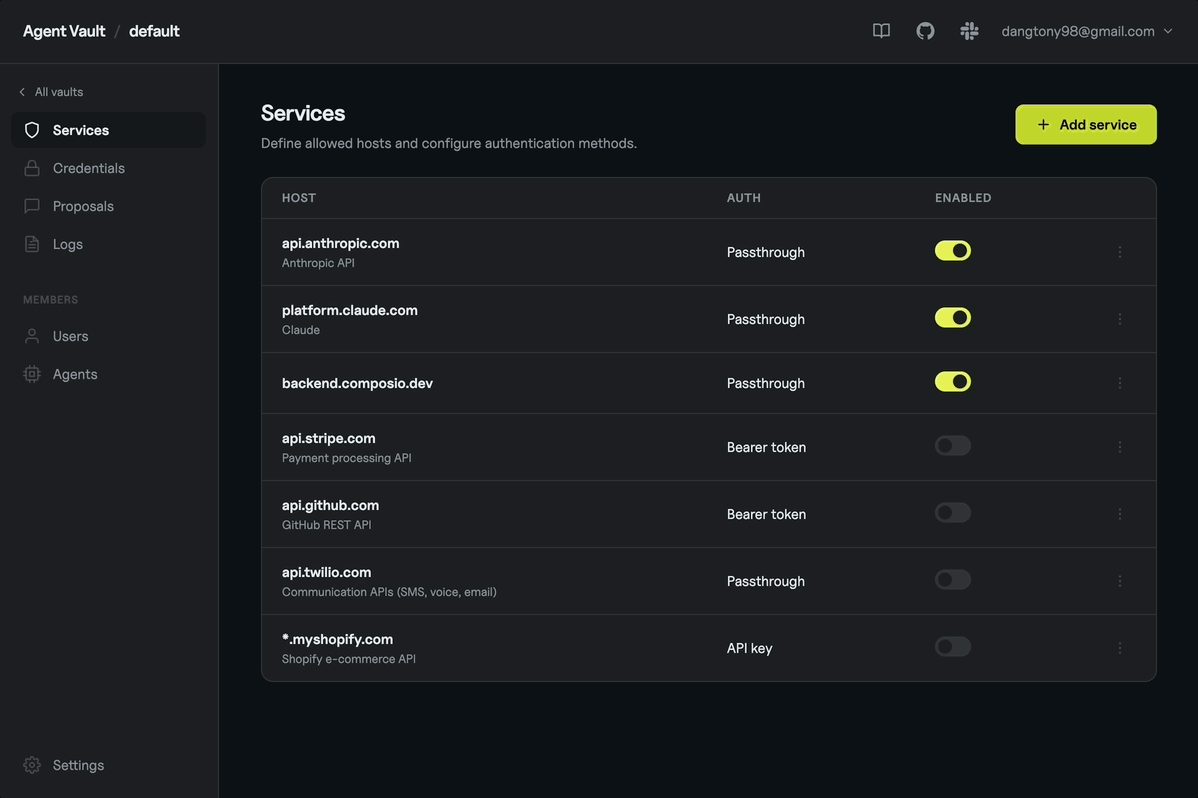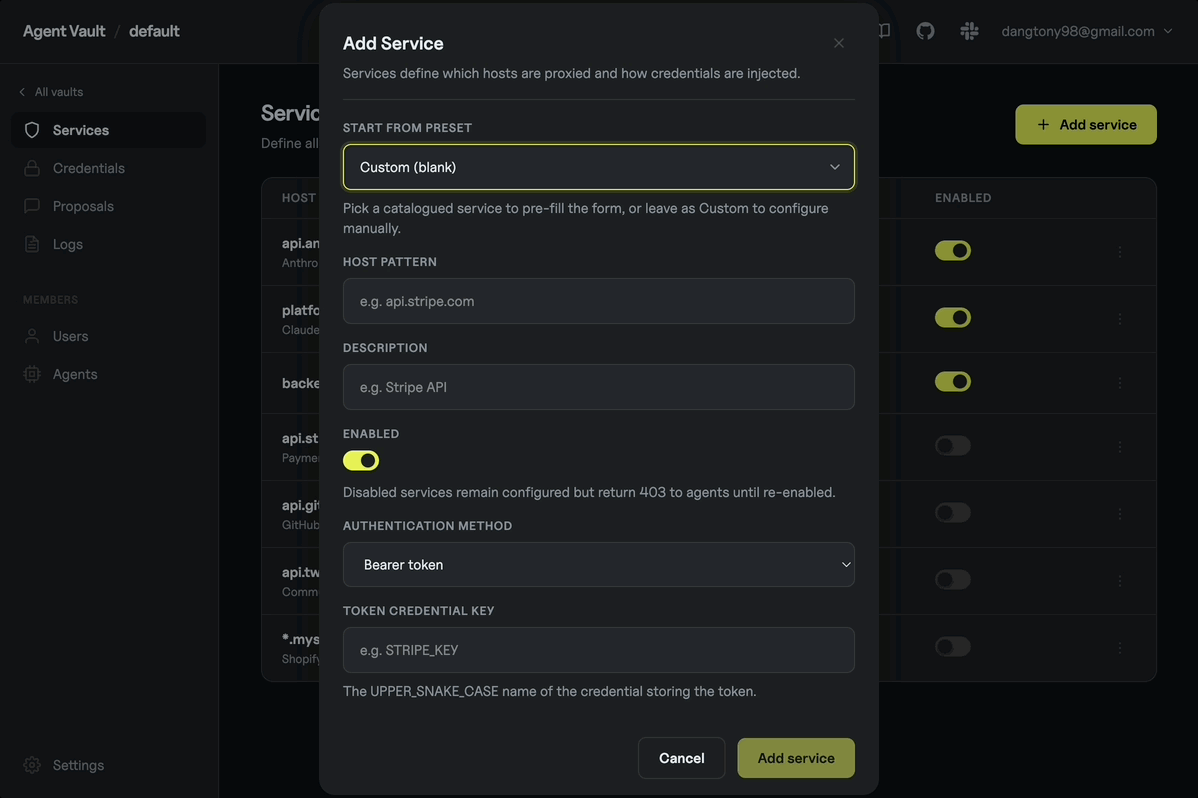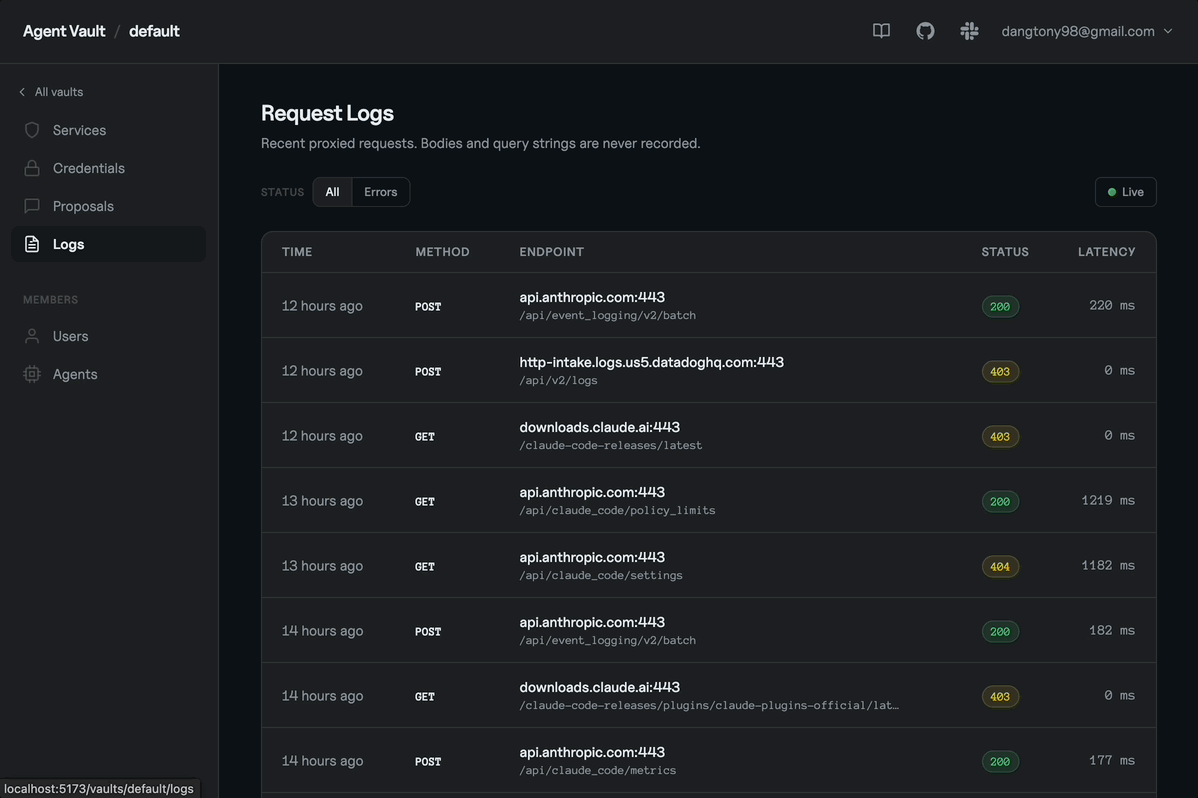
Perché Agent Vault
La gestione tradizionale dei segreti prevede la restituzione delle credenziali alle tue applicazioni e servizi. Questo meccanismo viene meno con gli agenti AI, che possono essere indotti tramite prompt injection a divulgare segreti. Questo è il problema dell'esfiltrazione di credenziali.
Agent Vault è stato creato per risolvere l'esfiltrazione di credenziali per tutti gli agenti AI. Invece di fornire direttamente le credenziali agli agenti AI, le memorizzi in Agent Vault (ad es. ANTHROPIC_API_KEY, GITHUB_PAT, ecc.) e costringi i tuoi agenti a instradare le richieste HTTP attraverso di esso. Agent Vault intercetta ogni richiesta e vi aggiunge le credenziali prima di inoltrarla all'API di destinazione in uscita.
Funzionalità:
- Intermediazione di credenziali: Intermedia l'accesso degli agenti AI a servizi target come provider LLM e GitHub senza che essi detengano credenziali reali. Agent Vault è in grado di intermediare tale accesso sostituendo valori fittizi in intestazioni come
__anthropic_api_key__con credenziali reali o sostituendo interamente le intestazioni di autenticazione nelle richieste in uscita attraverso di esso. - Archivi di credenziali a innesto: Supporta un vault con un archivio di segreti esterno come Infisical invece dell'archivio crittografato locale. Questo estende le capacità di Agent Vault per includere funzionalità come i segreti dinamici di Infisical.
- Integrazione trasparente: Consenti agli agenti AI di utilizzare strumenti esistenti come MCP, CLI, SDK, API con tutte le richieste sottostanti automaticamente instradate attraverso Agent Vault. Agent Vault adotta un approccio agnostico rispetto all'interfaccia e non invasivo per l'intermediazione di credenziali, avviando l'ambiente dei tuoi agenti per utilizzare
HTTPS_PROXYed essere compatibile con l'architettura MITM di Agent Vault. - Progettazione ad hoc: I proxy forward esistenti come
mitmproxyosquidrichiedono modifiche per eseguire l'intermediazione di credenziali e integrarsi bene con gli agenti. Agent Vault è progettato ad hoc per funzionare con l'ergonomia di tutti i tipi di casi d'uso degli agenti, con una CLI dedicata, multi-tenancy e una roadmap specifica per gli agenti supportata da Infisical. - Filtraggio in uscita: Controlla quali agenti dovrebbero avere accesso a quali servizi ed endpoint API su di essi, poiché le richieste autenticate fluiscono attraverso Agent Vault.
- Registrazione delle richieste: Ispeziona il traffico autenticato per monitorare e diagnosticare il comportamento degli agenti.
Per impostazione predefinita, le richieste che non corrispondono ad alcun servizio vengono inoltrate come traffico proxy normale; imposta un vault in modalità di rifiuto rigoroso (unmatched_host_policy=deny) per rifiutarle con 403.
Leggi la storia completa dietro Agent Vault qui.
Casi d'uso
Agent Vault funziona con tutti i tipi di casi d'uso di agenti AI, inclusi agenti di codifica remota sicuri, agenti multiuso, agenti personalizzati + harness, sandbox effimeri sicuri e altro.
- Agenti di codifica remota sicuri: Puoi eseguire una sessione remota di Claude Code e configurarla per fare da proxy alle richieste attraverso Agent Vault. Come parte di questa configurazione, puoi impostare un
ANTHROPIC_API_KEYe unGITHUB_PATin Agent Vault, permettendo a Claude Code di interagire con le API di Anthropic e GitHub per scrivere codice, creare PR e altro. Lo stesso principio si applica ad altri agenti di codifica. - Agenti multiuso sicuri: Puoi configurare OpenClaw, Hermes e altri agenti multiuso per fare da proxy alle richieste in uscita attraverso Agent Vault.
- Agenti personalizzati sicuri: Puoi costruire i tuoi agenti AI con harness personalizzati e configurarli per fare da proxy alle richieste in uscita attraverso Agent Vault.
- Sandbox effimeri sicuri: Puoi configurare un orchestrator (ad es. backend) per creare un token temporaneo da passare in un sandbox dell'agente da utilizzare per fare da proxy alle richieste attraverso Agent Vault. Puoi persino fare in modo che l'agente in sandbox reinvii una richiesta allo stesso backend che lo ha generato.
Utilizzo base
Agent Vault è sia un servizio vault che proxy ed è distribuito come un singolo binario che funge sia da server che da client CLI. Memorizza le credenziali e le intermedia per i tuoi agenti AI utilizzando un'architettura proxy MITM. Per progettazione, Agent Vault dovrebbe essere distribuito su una macchina separata dai tuoi agenti AI per fornire la garanzia di sicurezza necessaria affinché i tuoi agenti AI non possano accedere direttamente alle credenziali all'interno di Agent Vault.
┌─────────────────────────────────────────────────────────────────┐
│ Public internet                                                 │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ outbound HTTPS, Agent Vault
                               │ injects credentials on the way out
┌──────────────────────────────┼──────────────────────────────────┐
│ Private network              │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI agent           │  │
│  │ :14321  management UI / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ operator access: keep private, or front
                    │ with TLS + auth (SSO reverse proxy, IP
                    │ allowlist, or VPN) if you need remote admin
                    │
                Operator