
IAGA-Sentinel v1.9.2
Firmato crittograficamente, strato di prova verificabile contro replay per agenti AI. Governa le azioni nel ciclo, produce ricevute firmate con Ed25519 collegate in un append-log concatenato tramite hash, e supporta la tenuta dei registri secondo l'articolo 12 dell'EU AI Act e la documentazione dell'Allegato IV.
IAGA Sentinel
Il livello di evidenza di conformità all'AI Act dell'UE per gli agenti AI.
Evidenza firmata crittograficamente e verificabile tramite replay di ogni azione che un agente instrada attraverso di esso, strutturata per supportare la tenuta dei registri dell'Articolo 12 dell'AI Act e la documentazione dell'Allegato IV.


Documentazione · Setup in un prompt · Avvio rapido · Setup per agenti autonomi · Community vs Enterprise · Chi siamo · Licenza
Costruito nell'UE da tre fondatori (francese, tedesco, italiano) e validato dalla ricerca, non dal marketing: revisionato tra pari ad AISEC 2026, Marrakech.
Setup in un prompt
Incolla questo al tuo agente di codifica. Legge AGENTS.md e fa il resto — compila il binario, deriva le tue regole, ti chiede di approvarle, avvia il server, si connette tramite MCP e fa due chiamate live che vedi arrivare nella dashboard.
```text copy the repo here https://github.com/IAGA-TEAM/IAGA-Sentinel and follow the AGENTS.MD STEP BY STEP ```Si ferma e ti aspetta due volte: una per approvare le regole che applicherà, una per confermare che puoi vedere le chiamate.
…e fuori con un solo comando
Uscire è facile quanto entrare, e ti mostra cosa farà prima di farlo.
```powershell .\scripts\uninstall.ps1 # dry run: lists exactly what it would remove .\scripts\uninstall.ps1 -Yes # remove the install ```
Il gemello .sh accetta --yes. Rifiuta di eseguire mentre un processo governato
è ancora attivo e conserva la tua chiave di firma a meno che tu non lo richieda esplicitamente —
eliminala e ogni ricevuta che hai mai esportato diventa permanentemente non verificabile.
Non c'è alcun account da chiudere, nessun demone lasciato in esecuzione e nessuna telemetria: l'intera installazione è
un database, un file di policy e una chiave che possiedi.
Cos'è IAGA Sentinel
Gli agenti AI toccano la shell, il filesystem, i database, le API di terze parti e i segreti. Quando un regolatore, un revisore o il tuo stesso DPO ti chiede di dimostrare cosa ha fatto un agente e di provare che il registro non è stato alterato successivamente, la maggior parte dei team non ha nulla da mostrare. IAGA Sentinel produce quella prova: si affianca al tuo stack di agenti (sidecar HTTP, proxy MCP o iaga run) e trasforma ogni verdetto di governance in una ricevuta firmata Ed25519 collegata a un registro append-only con catena di hash, verificabile offline, con verdetti riproducibili (deterministici sotto pesi di rischio fissi) e rilevamento della deriva basato su replay. Il registro è strutturato per supportare la tenuta dei registri dell'Articolo 12 dell'AI Act dell'UE e per aiutare a produrre la documentazione tecnica dell'Allegato IV di cui un sistema ad alto rischio ha bisogno.
[!IMPORTANT] IAGA Sentinel governa nel ciclo e sigilla in modo rigoroso. I verdetti vengono calcolati prima che un'azione proceda; con
iaga runun processo bloccato non parte mai e uno consentito viene confinato direttamente — segreti rimossi dal suo ambiente, nessun core dump, nessuna escalation di privilegi, terminato insieme al suo processo padre. Le prove firmate e il replay offline sono reali e verificabili ora, da un checkout pulito. Il confinamento a livello di kernel (mediazione di syscall e rete eBPF/LSM) è il livello Enterprise e non è incluso in questa build open:iaga kernel statusriporta la postura in modo onesto e ogni ricevuta portais_authoritative: false. Non commercializziamo applicazione che non forniamo.
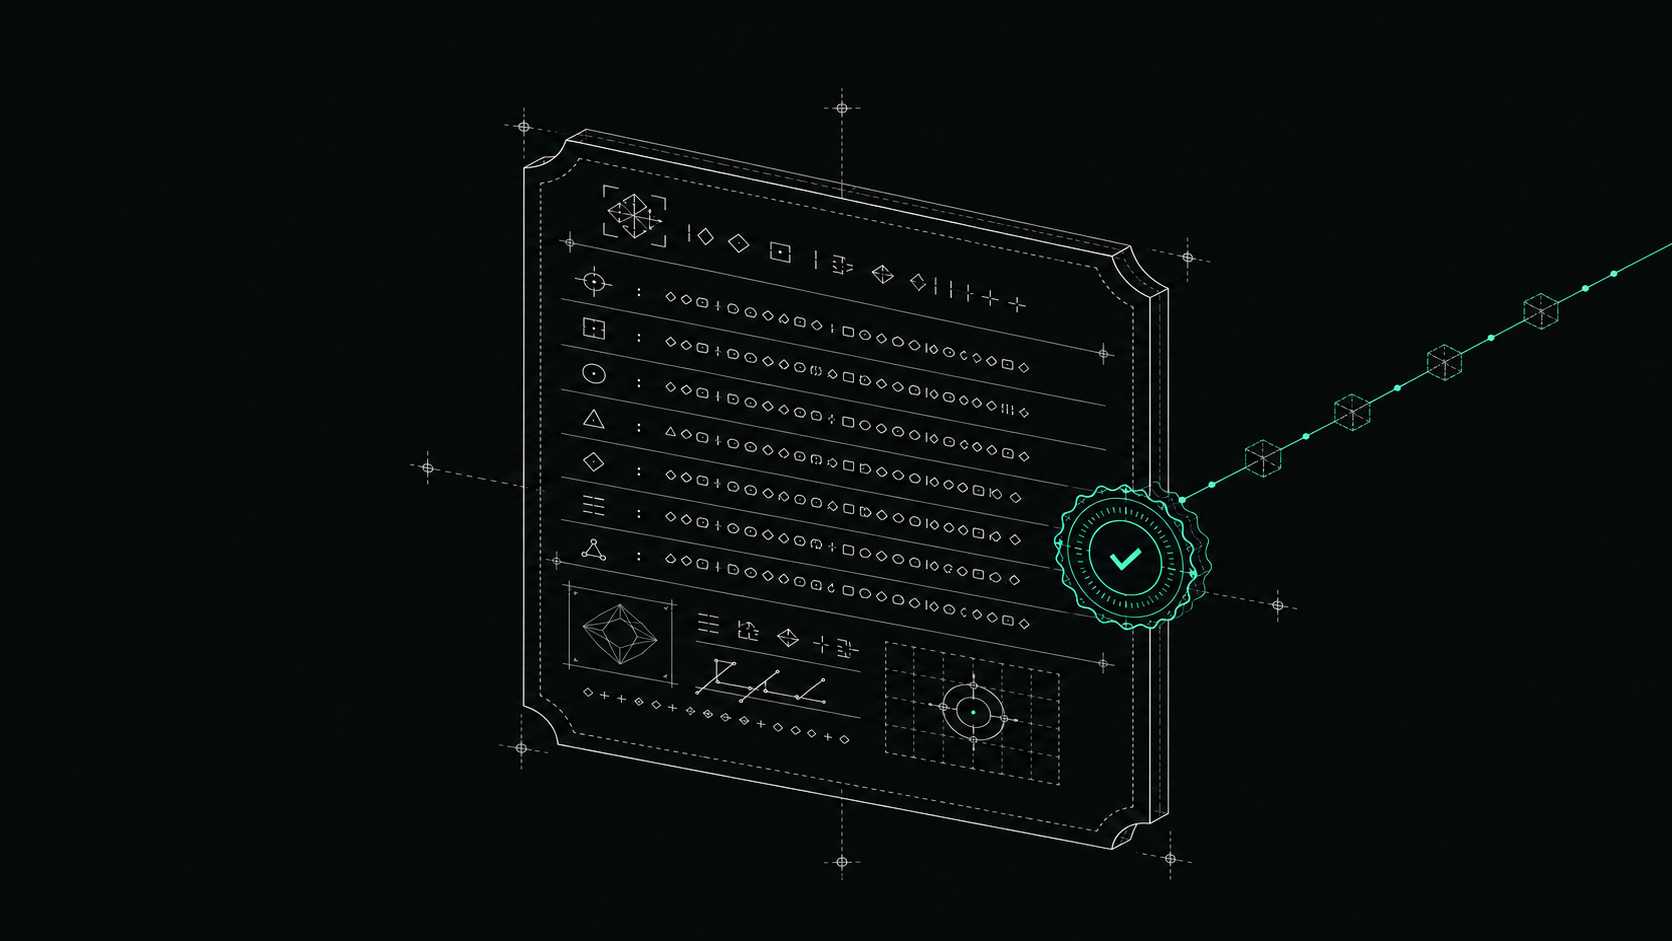
Ogni verdetto di governance diventa una ricevuta firmata, sigillata con Ed25519 e collegata al registro con catena di hash.
Cosa lo rende diverso:
- Prova, non testimonianza. Ricevute Ed25519 + catena di hash, verificabili offline con il binario autonomo
iaga-verify: nessun server, nessuna rete, nessuna fiducia in IAGA richiesta. - Postura onesta. La postura di applicazione è registrata all'interno delle prove firmate stesse (
is_authoritative: false), non nascosta in una nota a piè di pagina. - Self-hosted, nessun fornitore nel ciclo. Funziona completamente self-hosted o in air-gap; BUSL-1.1 si converte automaticamente in Apache-2.0; nessun servizio gestito da IAGA conserva una copia delle tue prove.
- Modellato sull'AI Act dell'UE. Le ricevute si allineano alla registrazione dell'Articolo 12; le policy Dictum tipizzate documentano i tuoi controlli di rischio.