

CyberStrikeAI v1.7.18
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.
CyberStrikeAI
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa, e ogni operazione migliora la successiva.
CyberStrikeAI collega pianificazione, esecuzione, supervisione umana, evidenza e replay in un unico spazio di lavoro verificabile. Sviluppato in Go, combina agenti basati su Eino, strumenti nativi MCP, conoscenza RAG, flussi di lavoro visivi e modellazione e analisi delle catene di attacco per operazioni di sicurezza autorizzate.
Inizia qui: Avvio rapido · Documentazione · Indurimento della sicurezza
[!IMPORTANT] Utilizza CyberStrikeAI solo su sistemi di tua proprietà o per i quali sei esplicitamente autorizzato a effettuare test. Per ambienti condivisi o di produzione, consulta il modello di sicurezza e la guida all'indurimento prima di abilitare strumenti ad alto rischio, WebShell o funzionalità C2.
Anteprima Interfaccia e Integrazione
Panoramica della Dashboard di Sistema
Modalità Chiara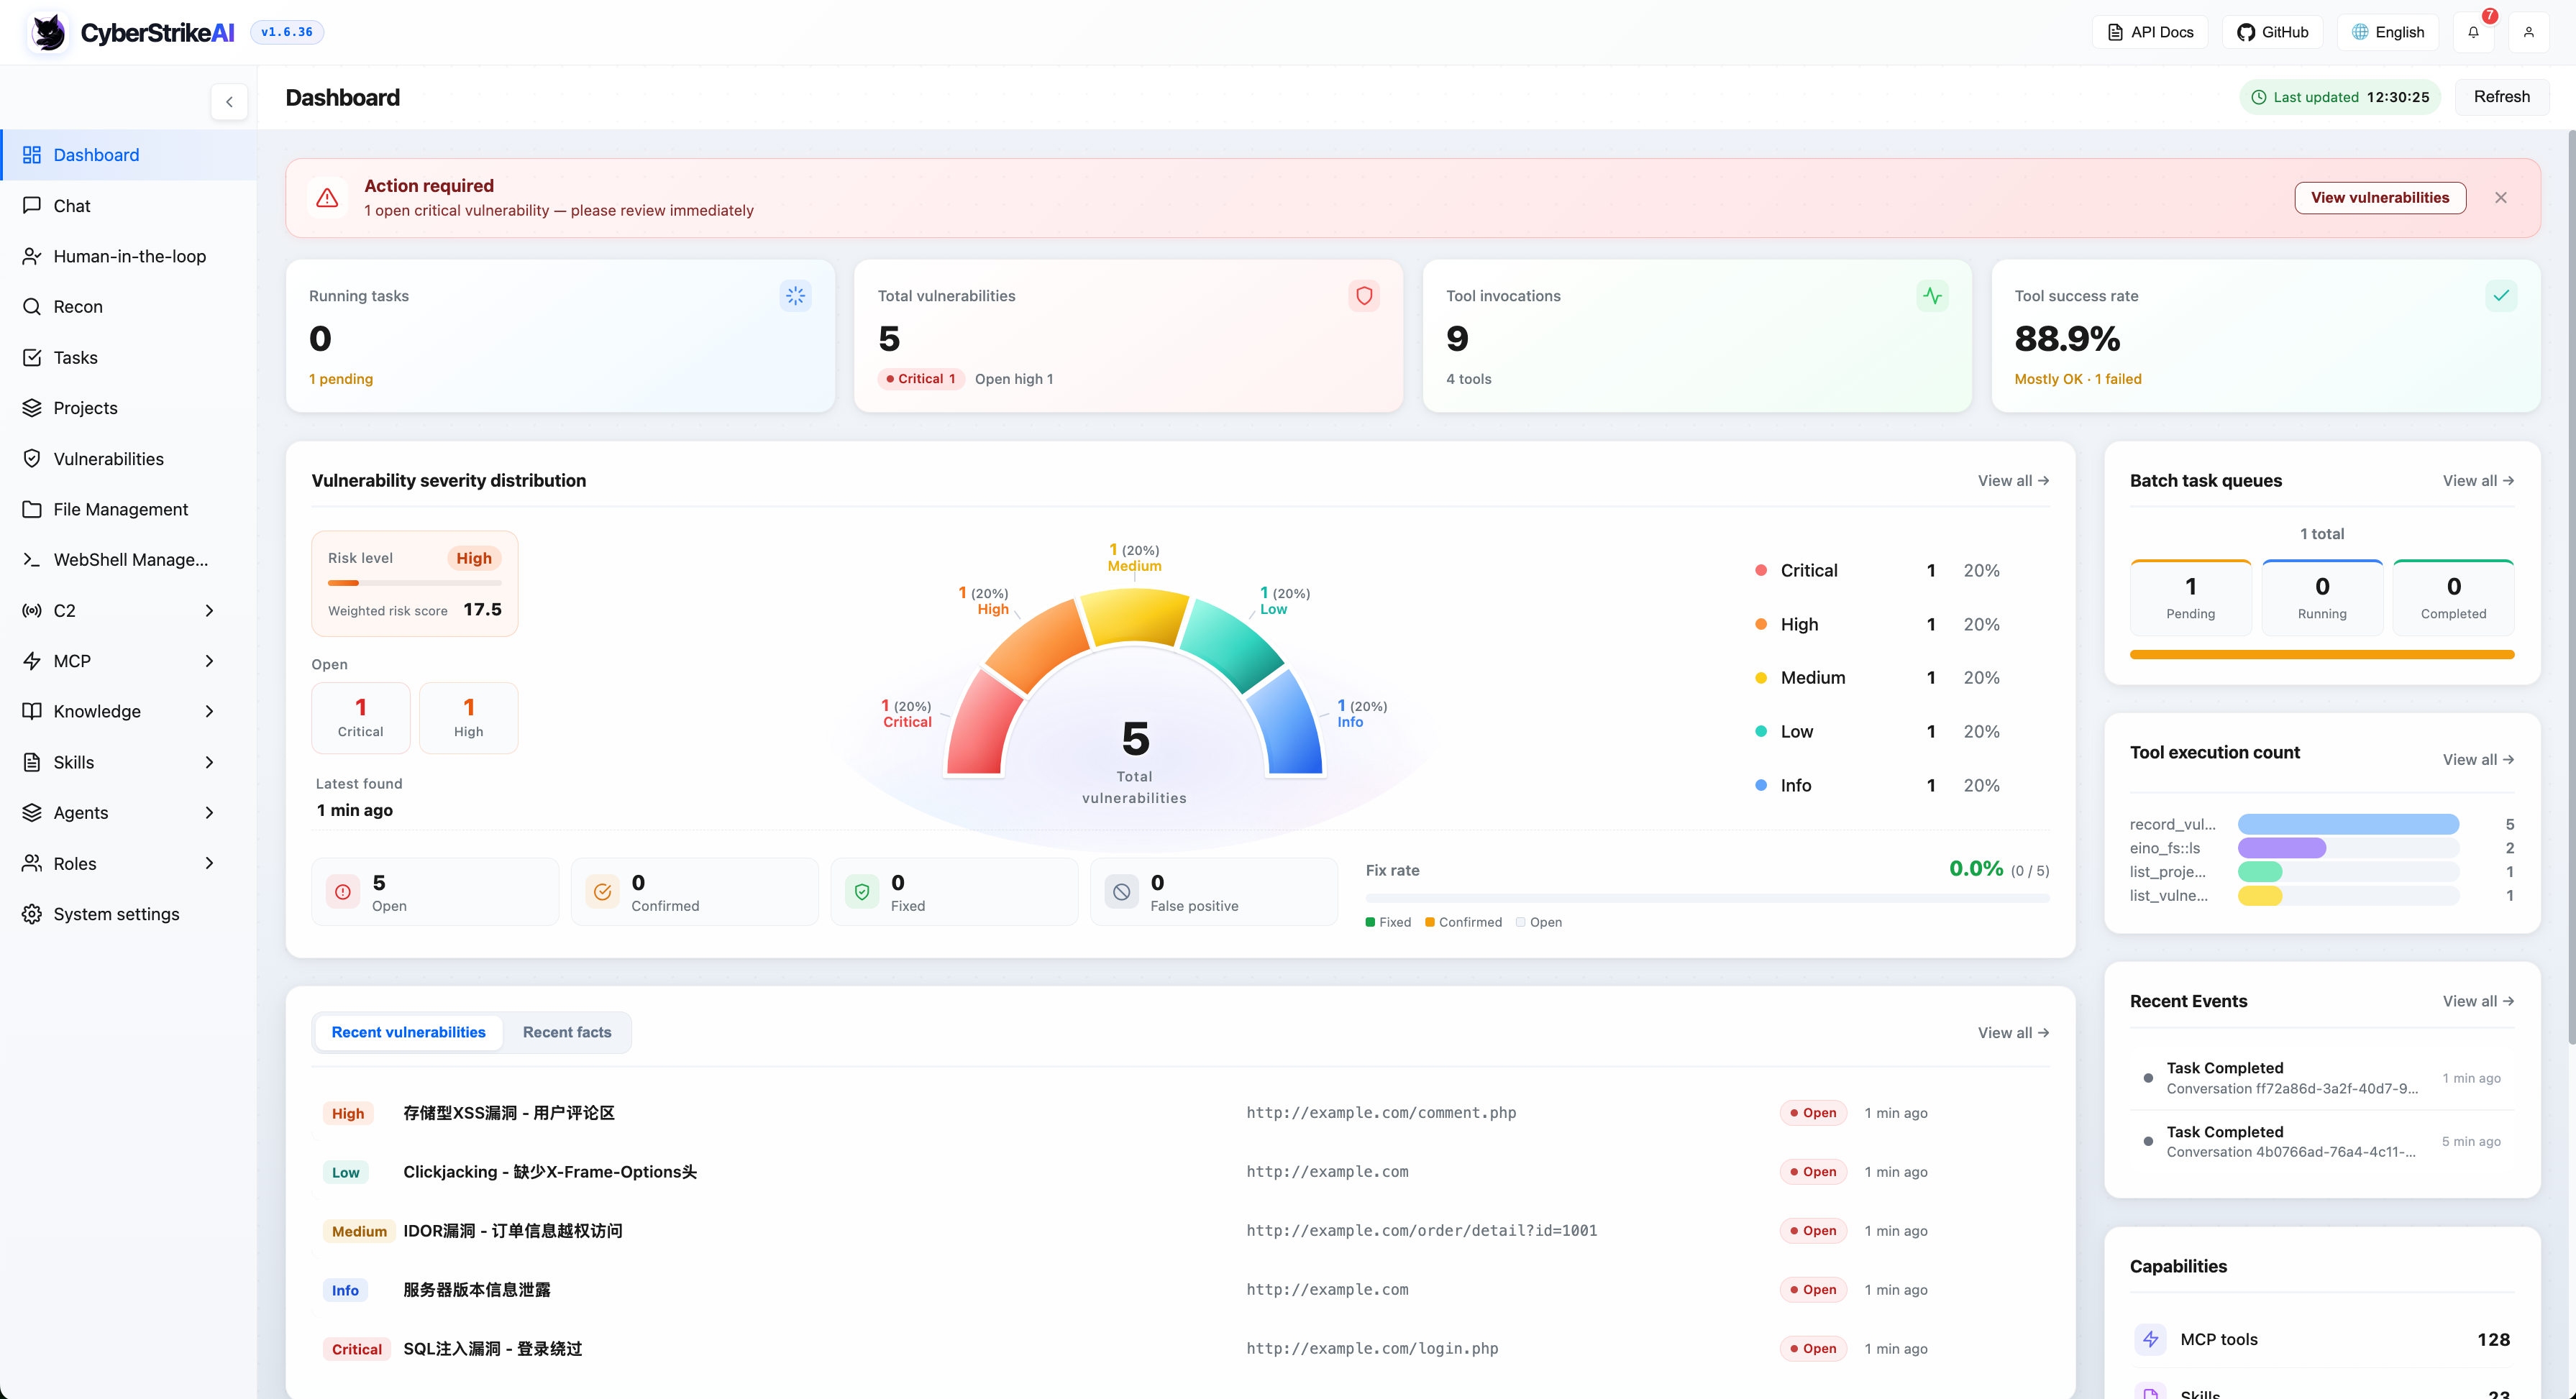
|
Modalità Scura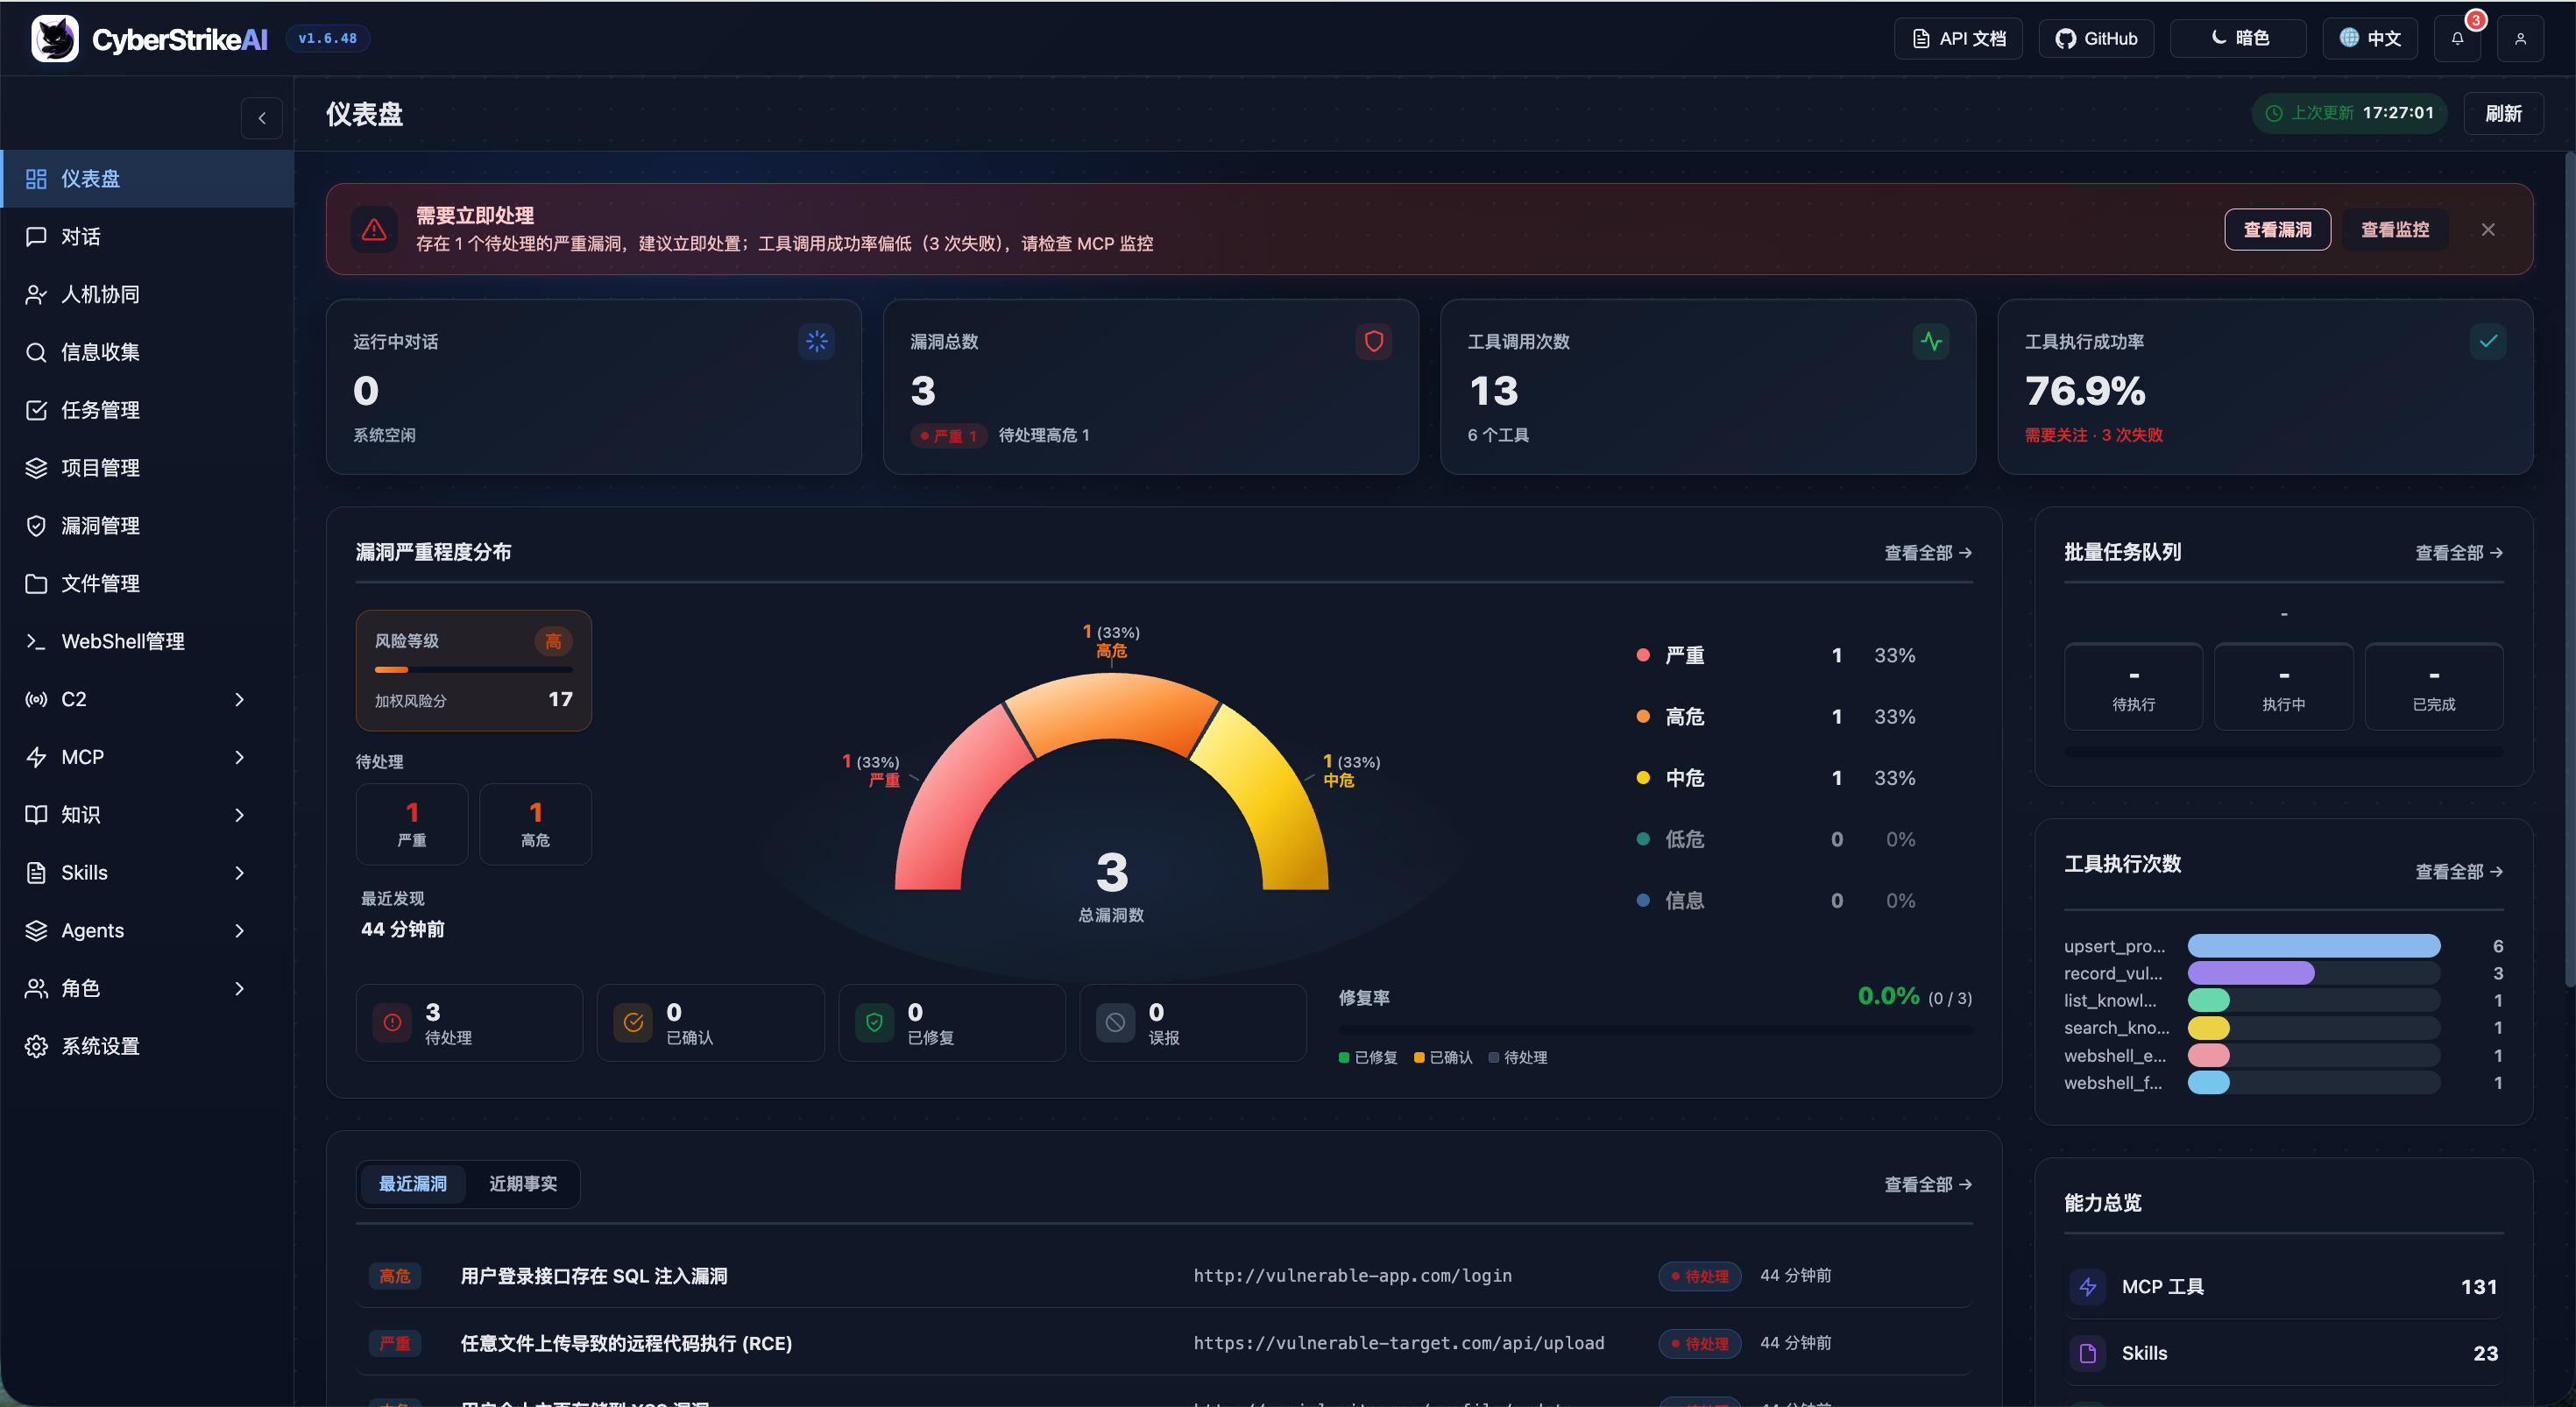
|
La dashboard fornisce una panoramica completa dello stato di esecuzione del sistema, delle vulnerabilità di sicurezza, dell'uso degli strumenti e della base di conoscenza, aiutando gli utenti a comprendere rapidamente le funzionalità principali e lo stato attuale della piattaforma.
Ulteriori screenshot dell'interfaccia
Panoramica delle Funzionalità Principali
Console Web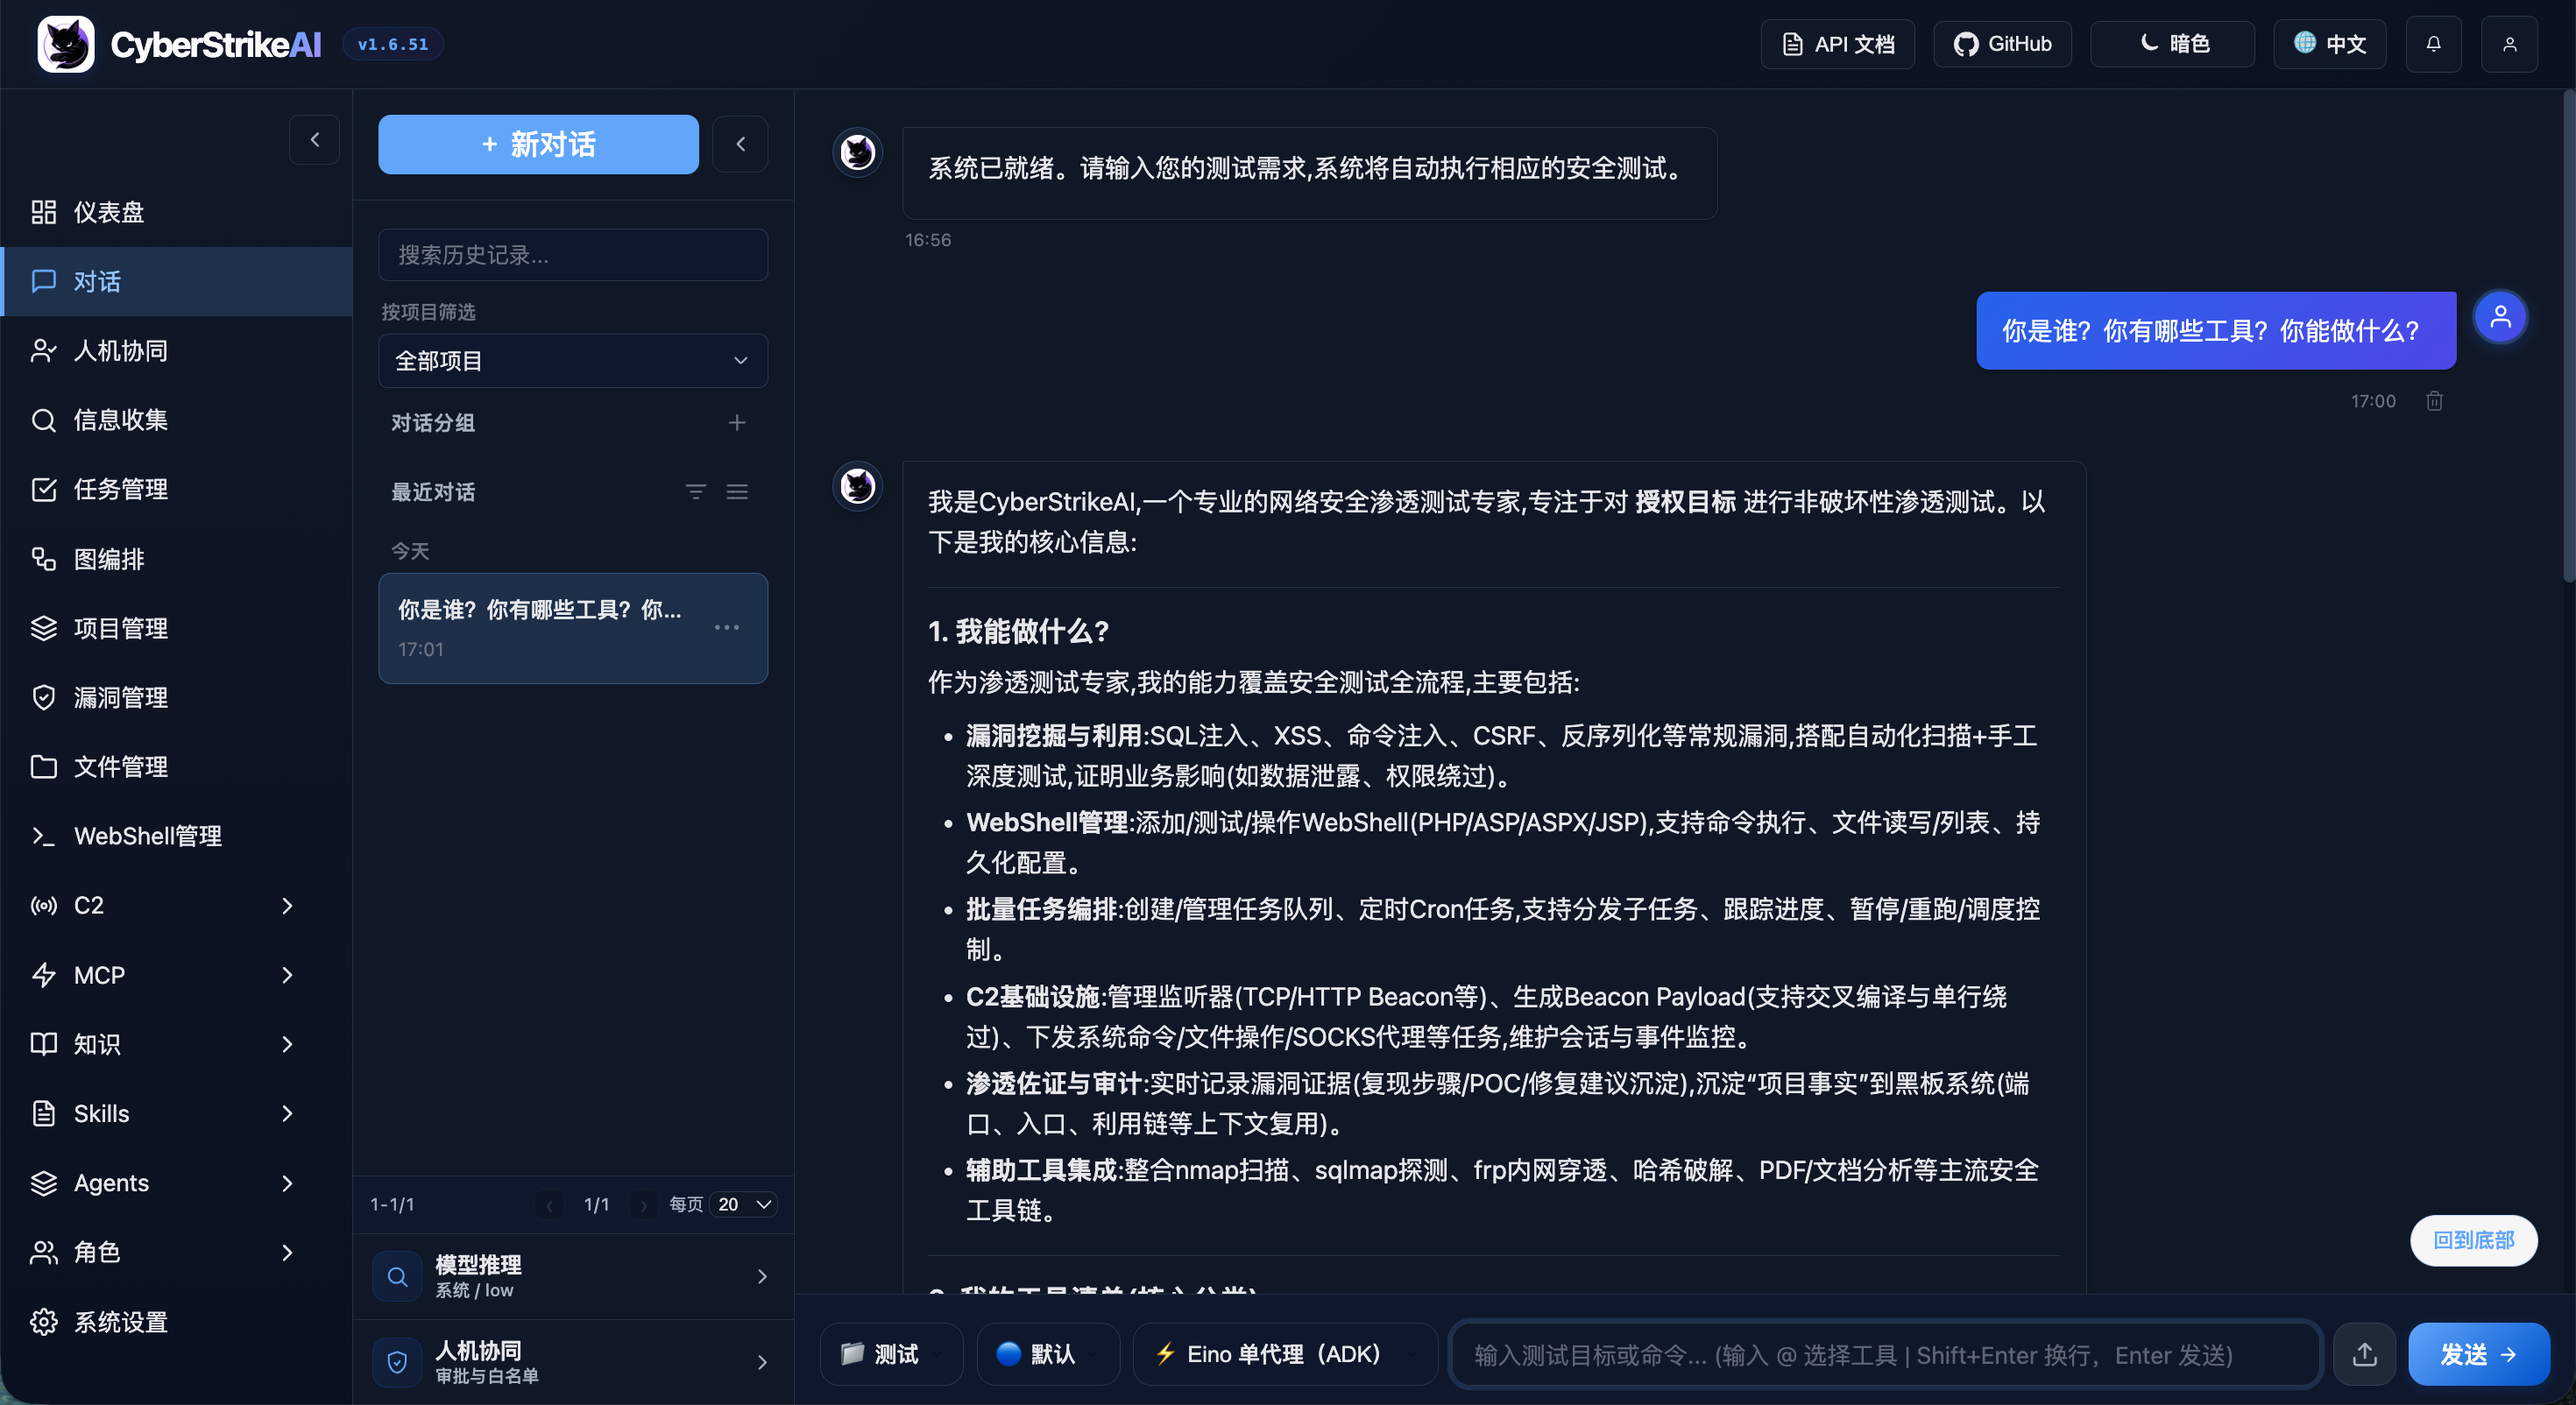
|
Gestione Attività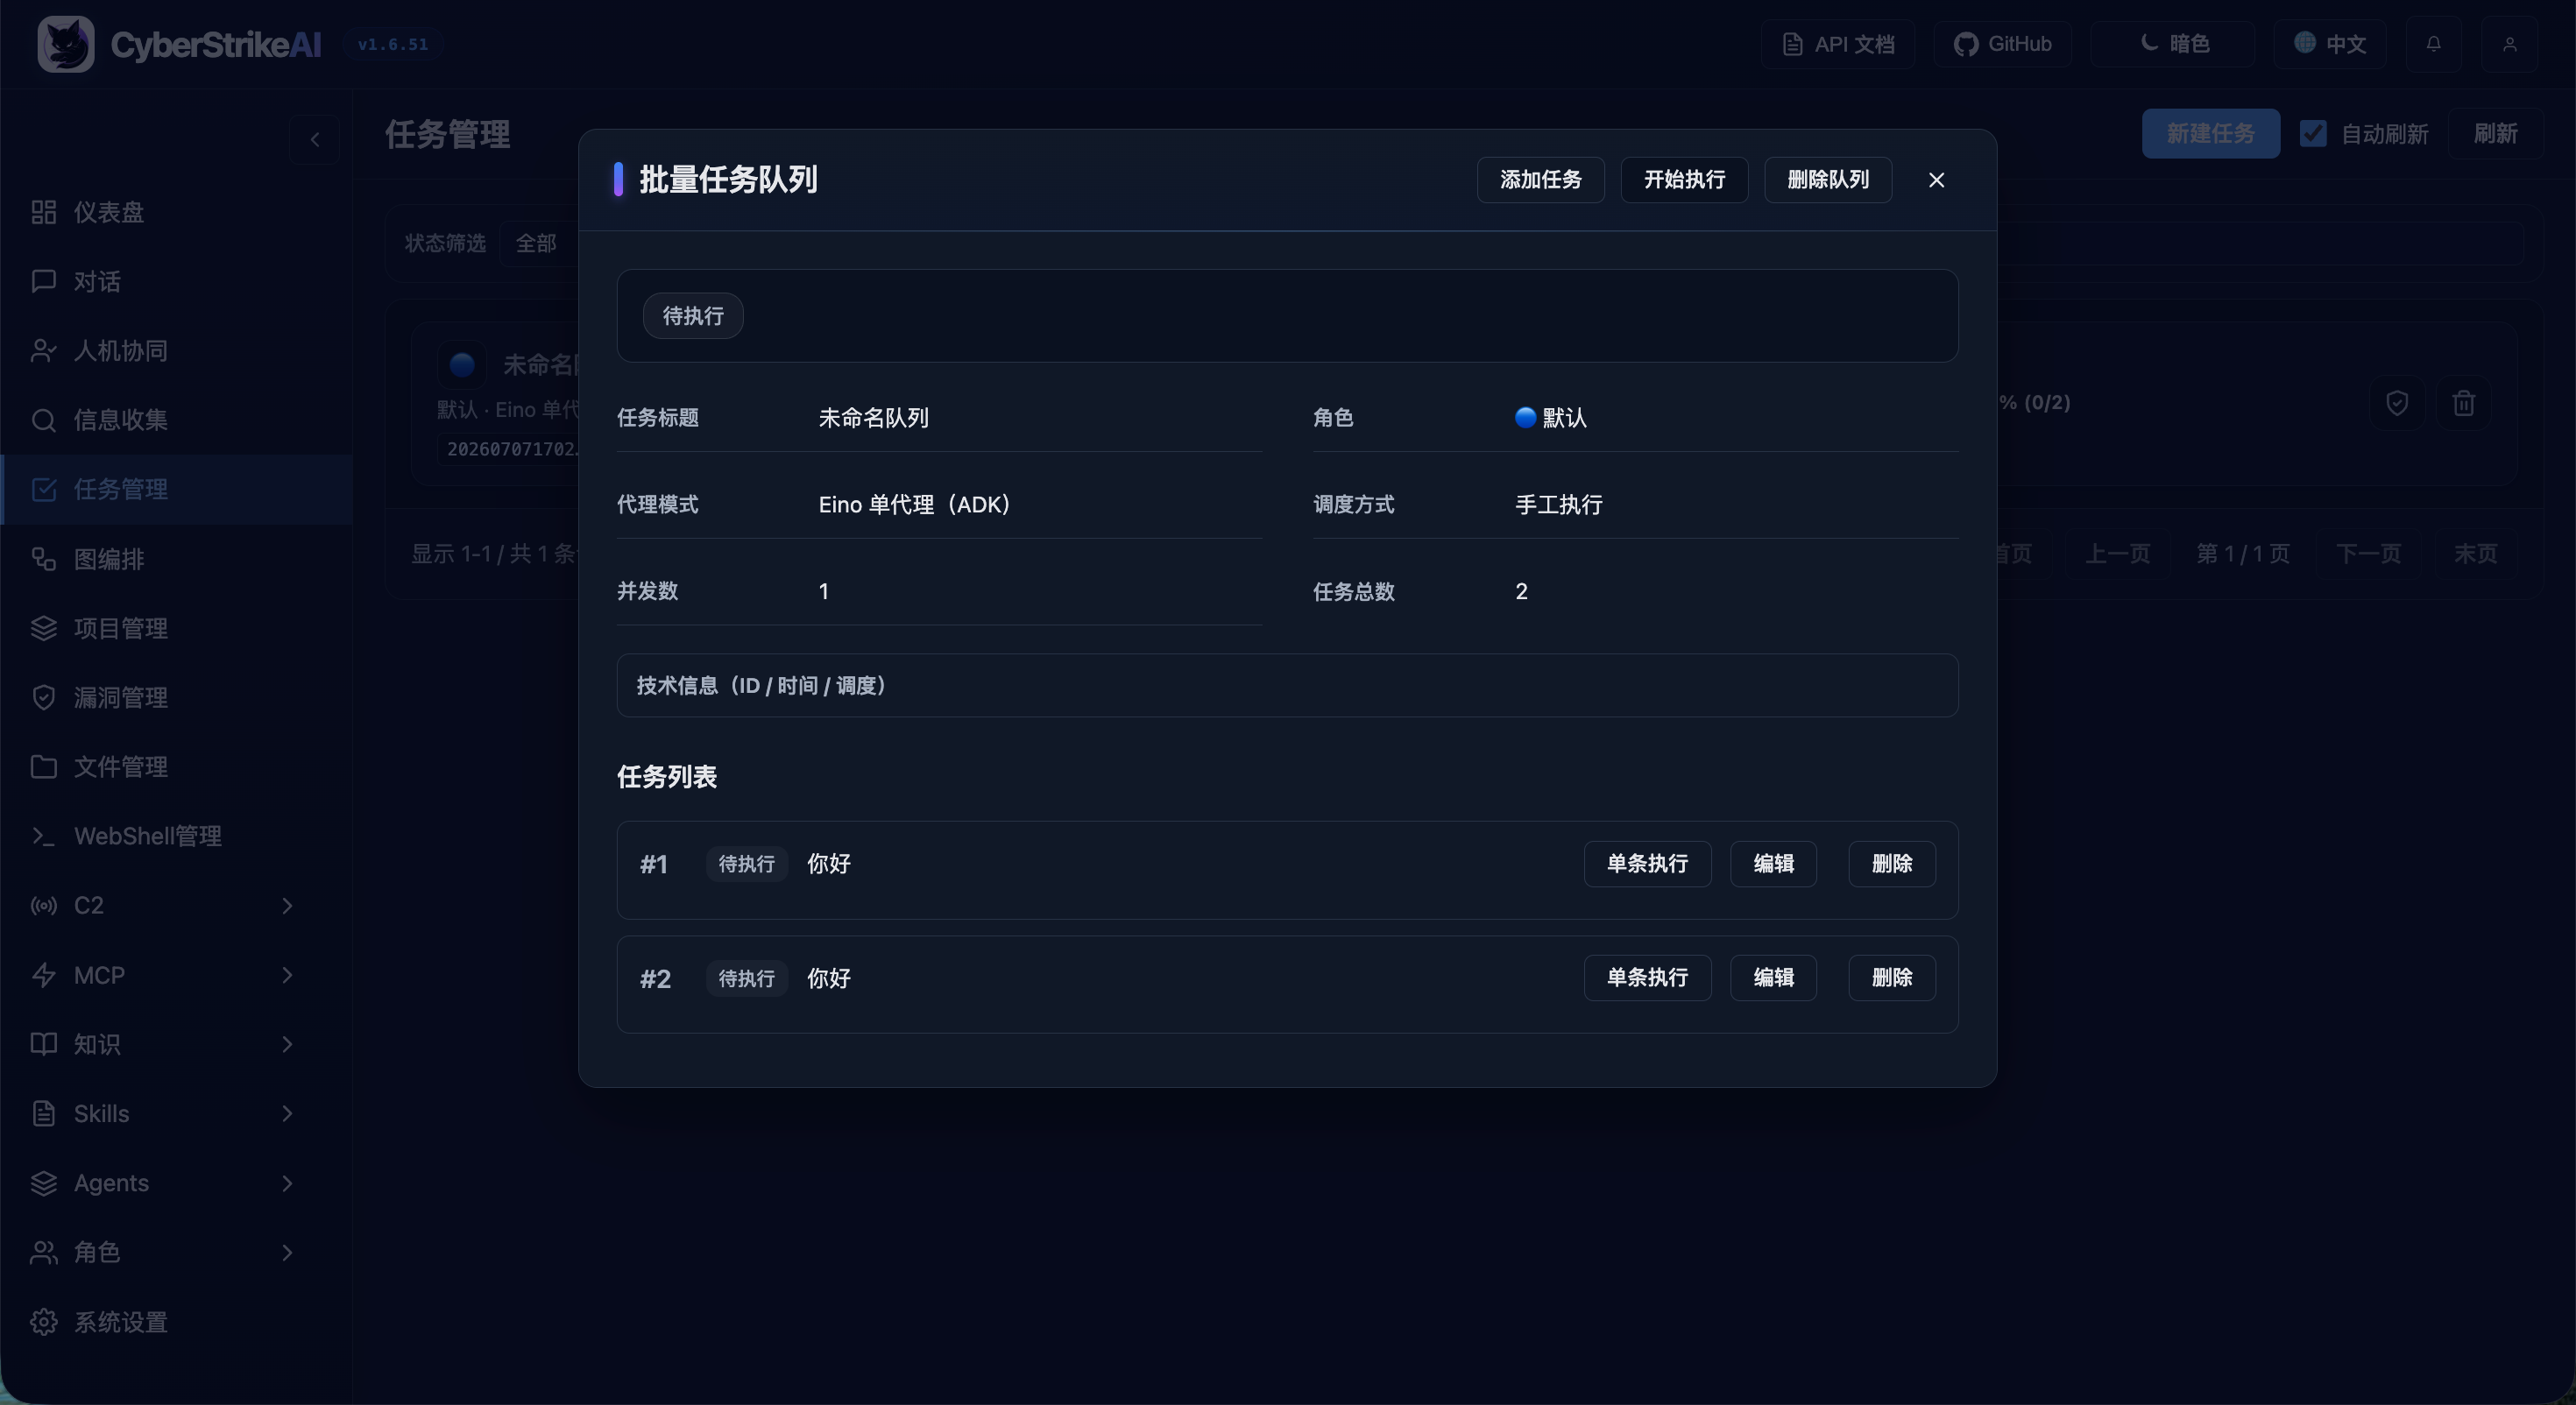
|
Gestione Vulnerabilità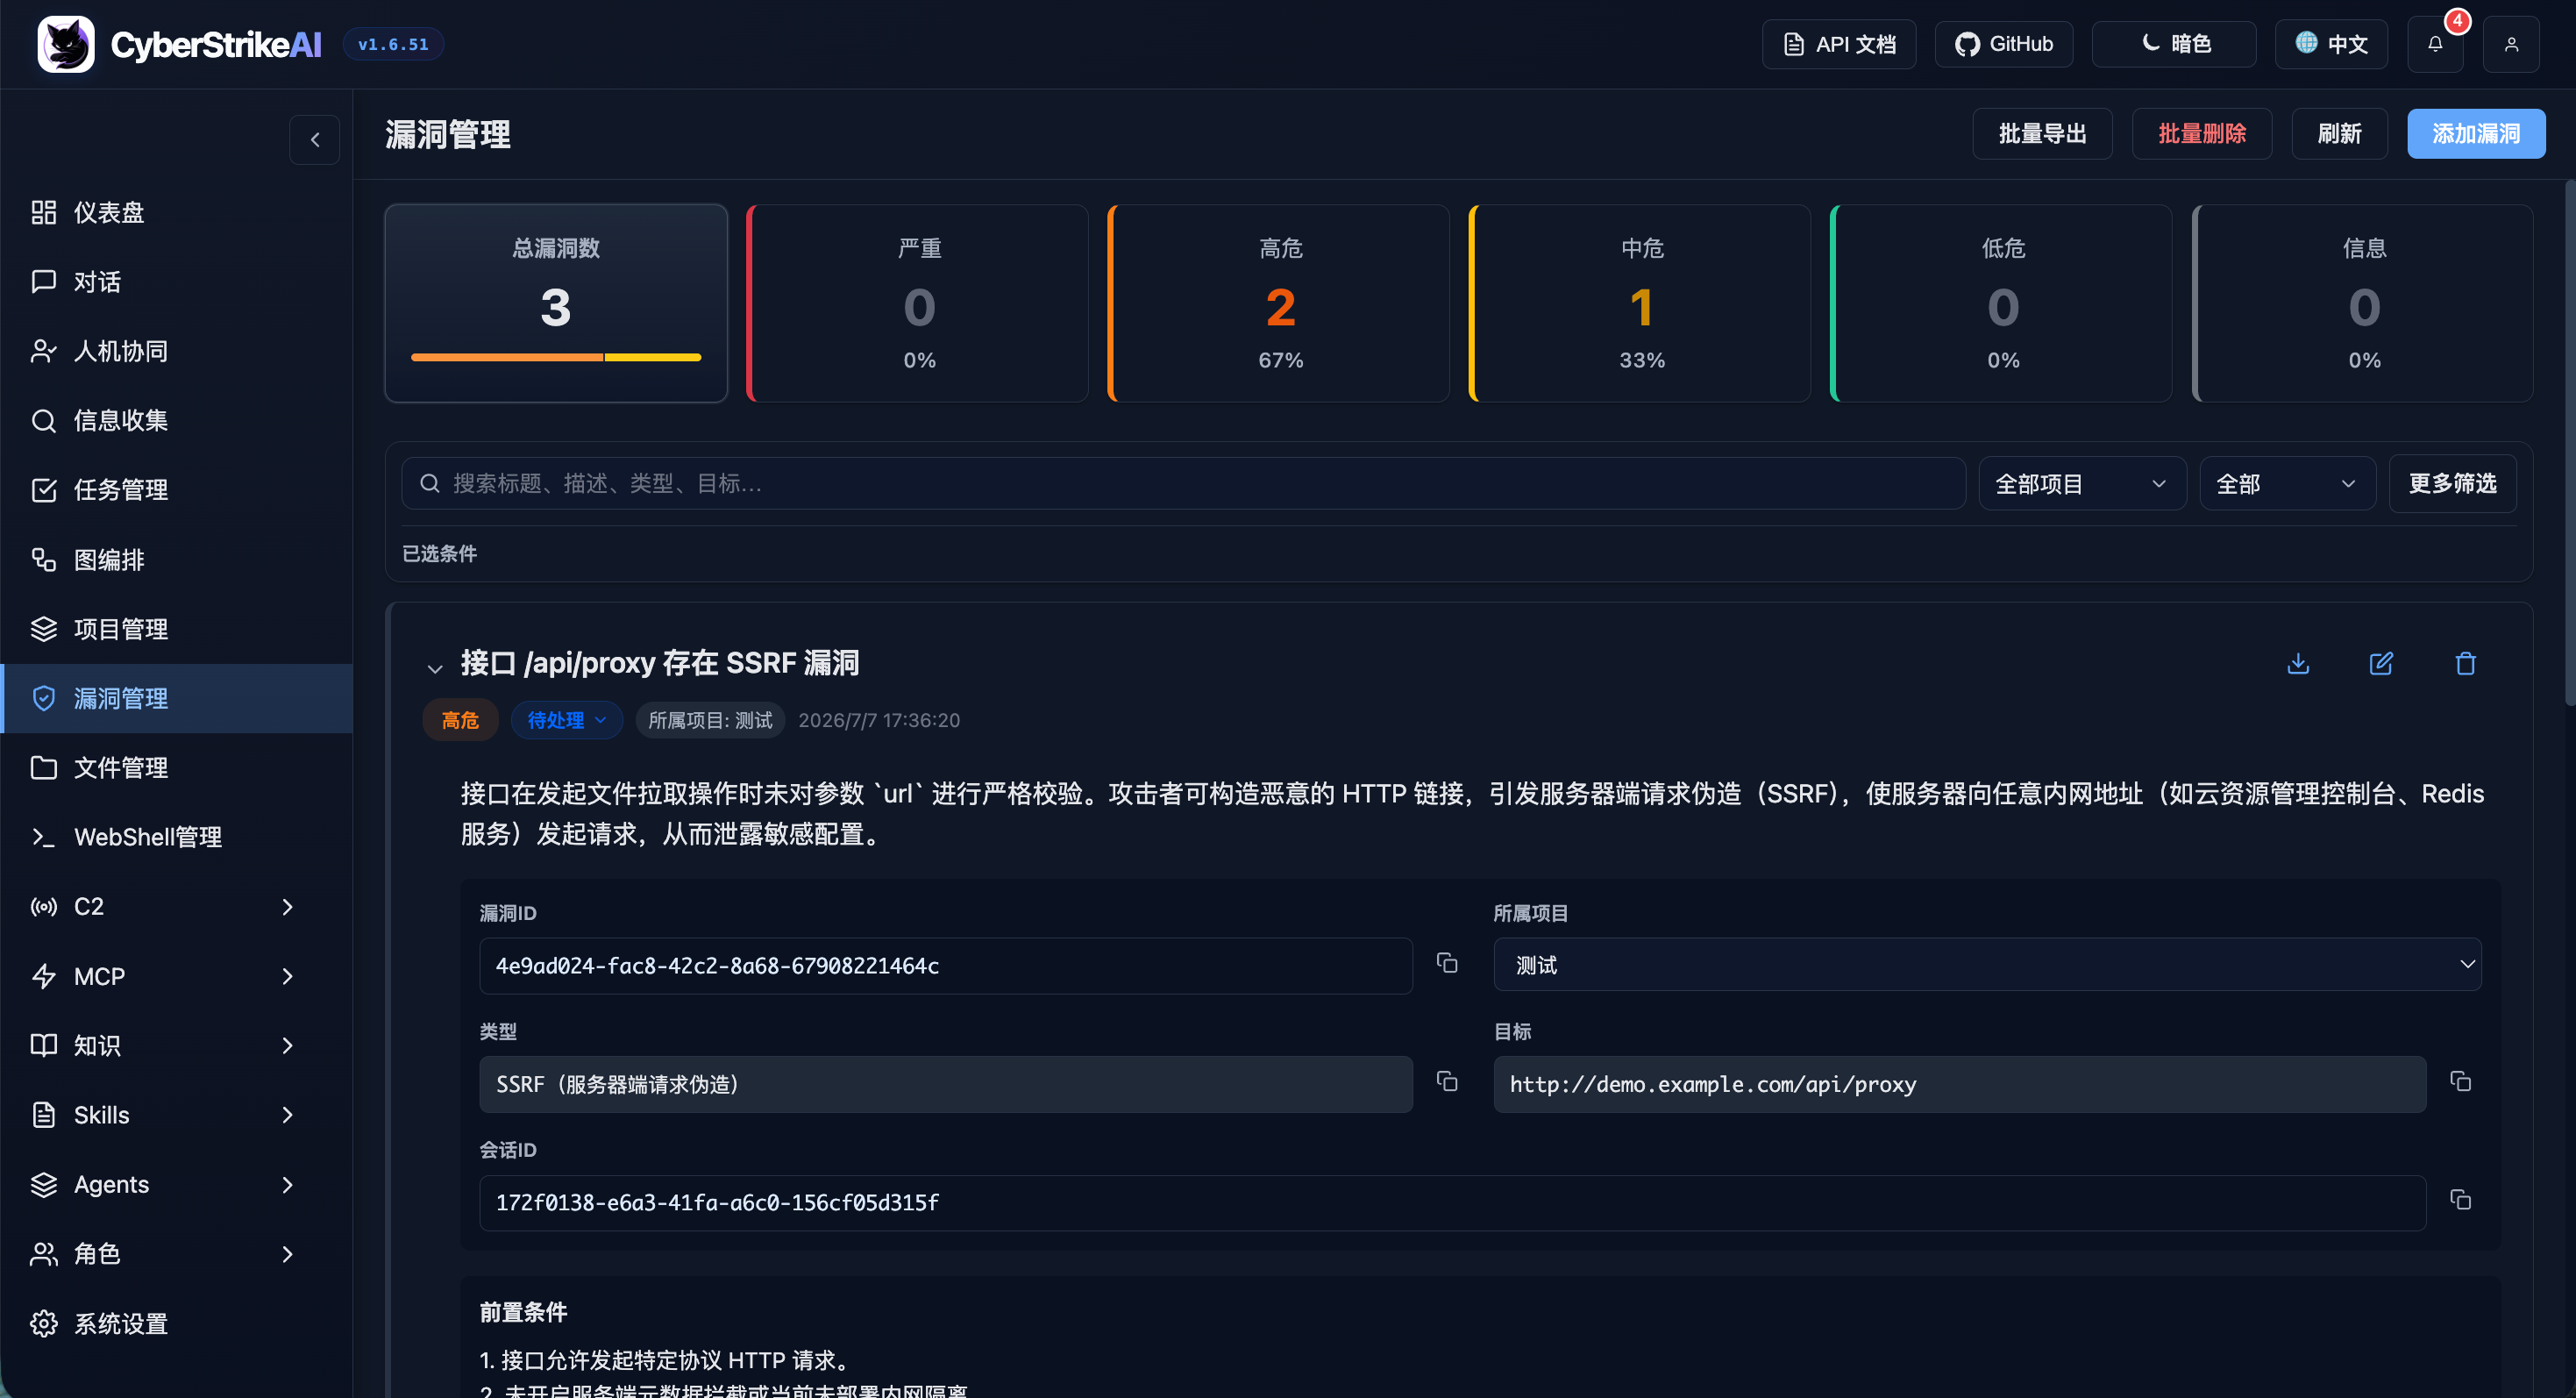
|
Gestione WebShell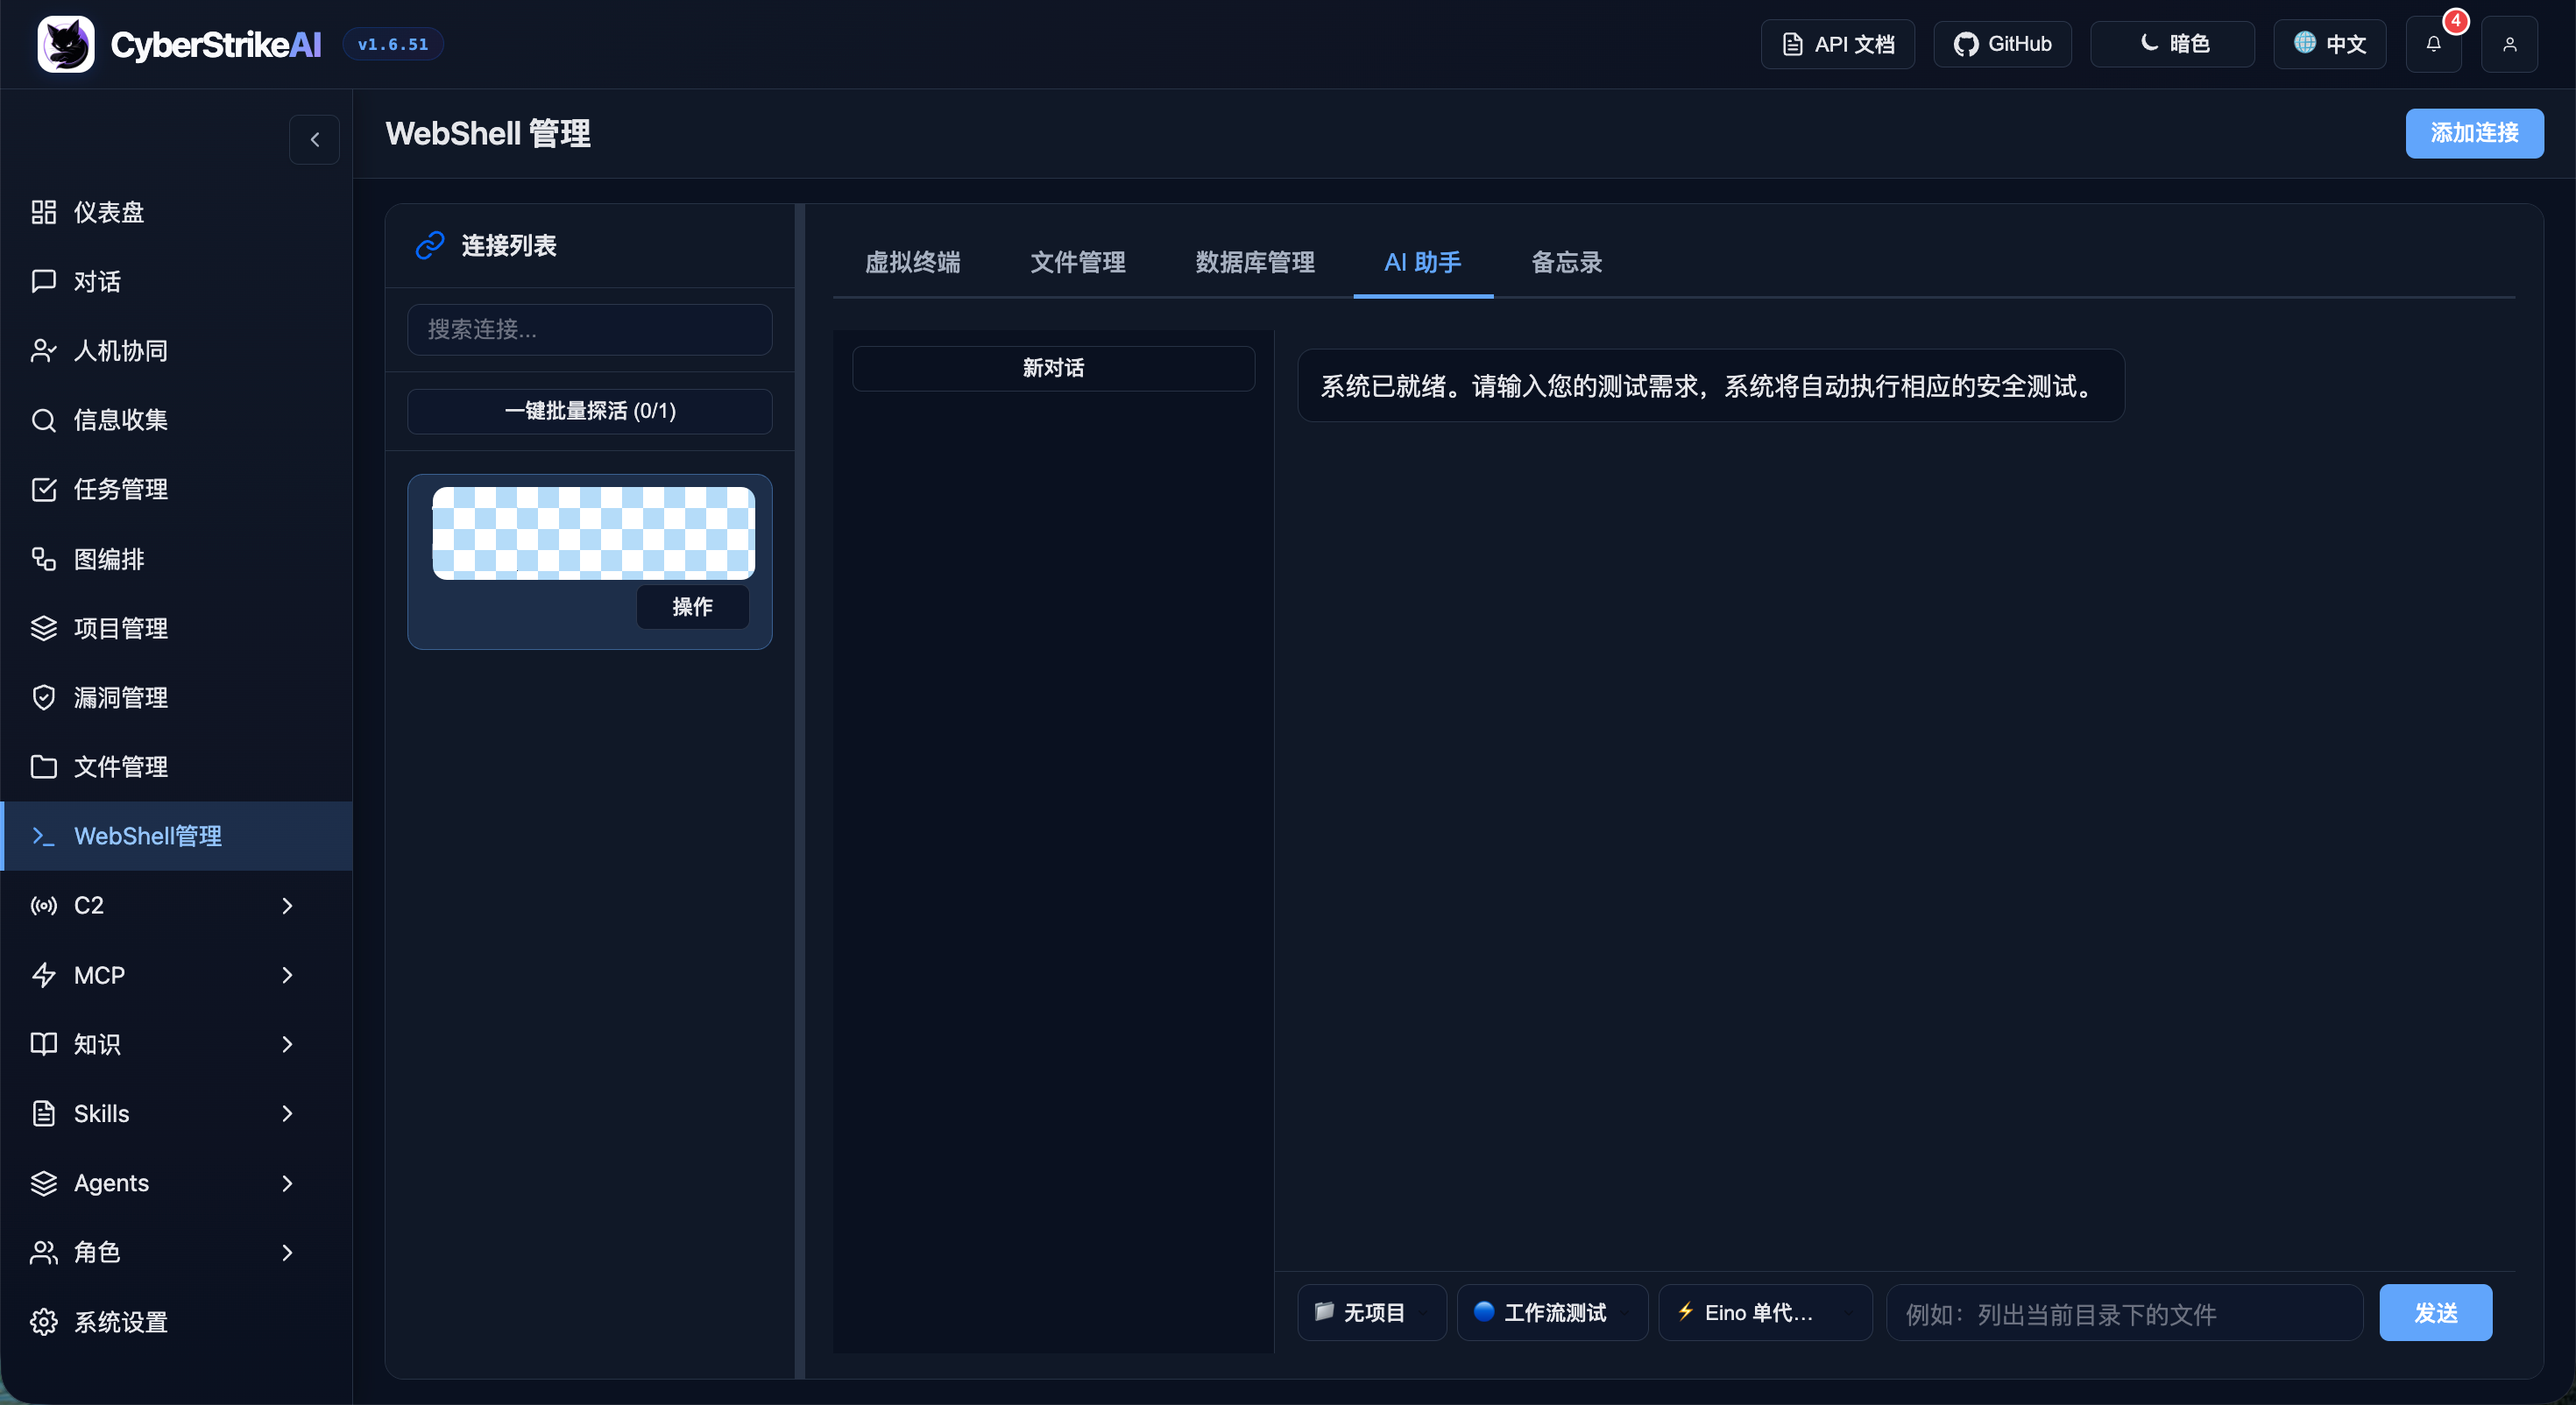
|
Gestione MCP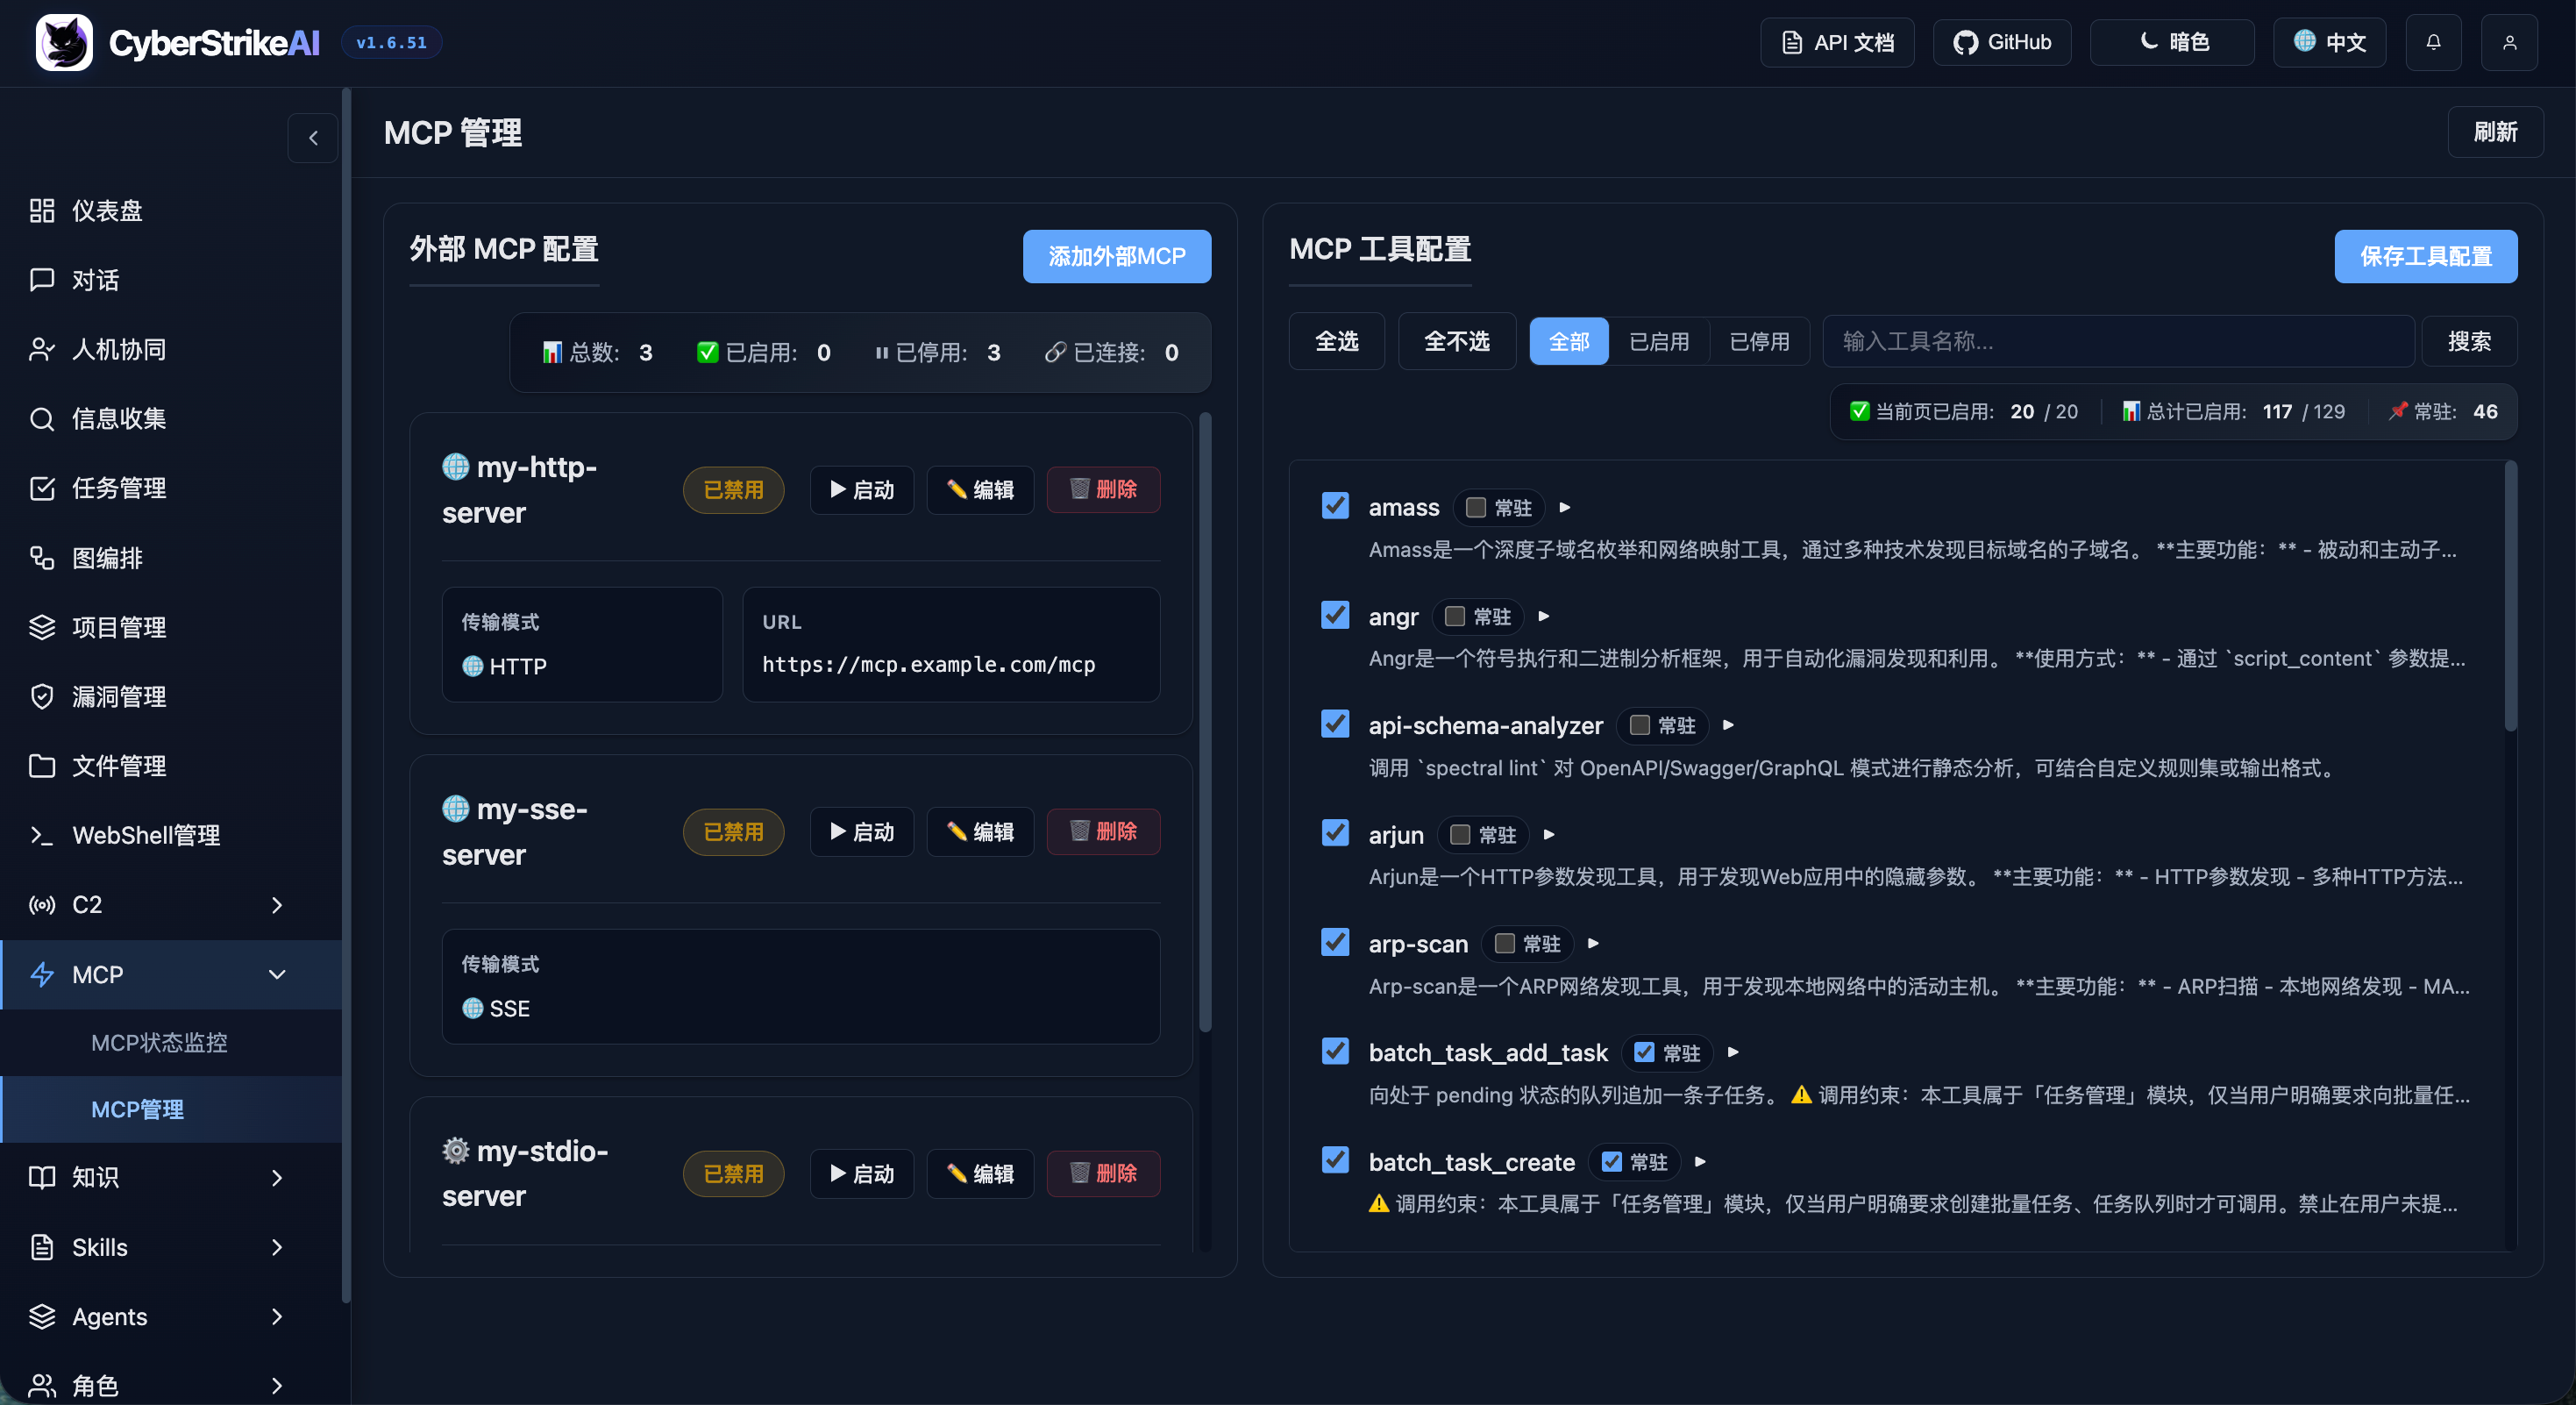
|
Base di Conoscenza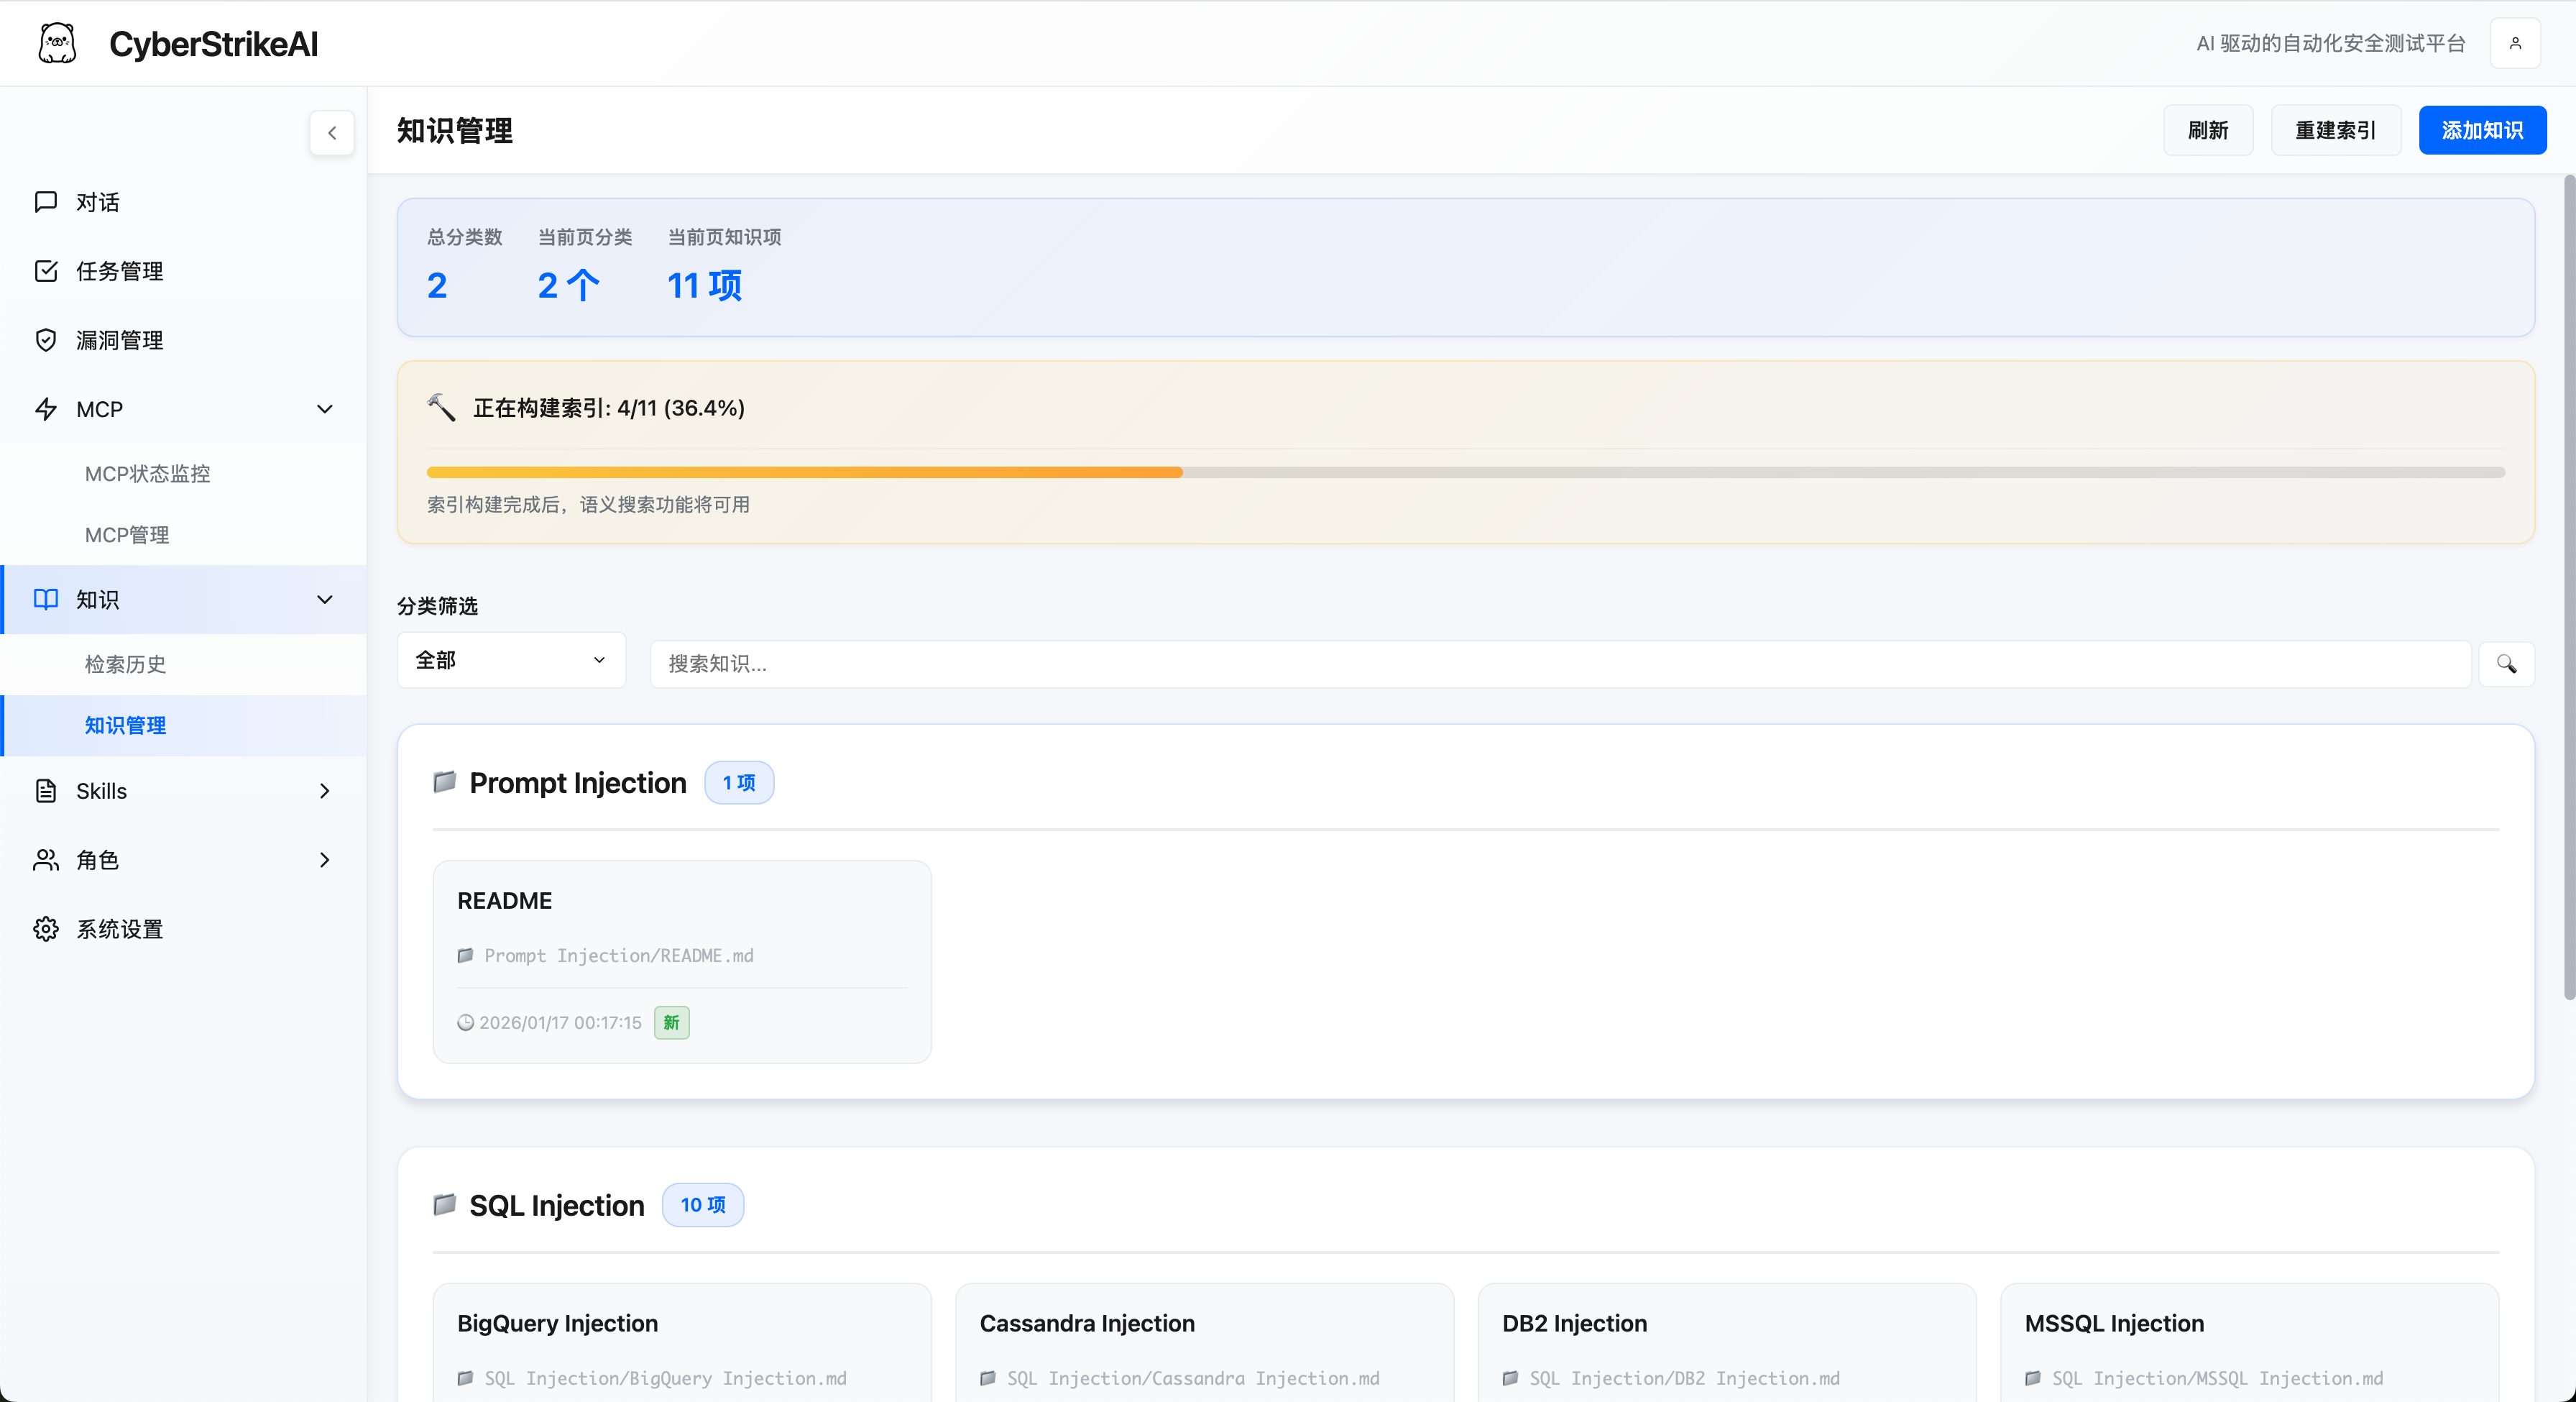
|
Gestione Competenze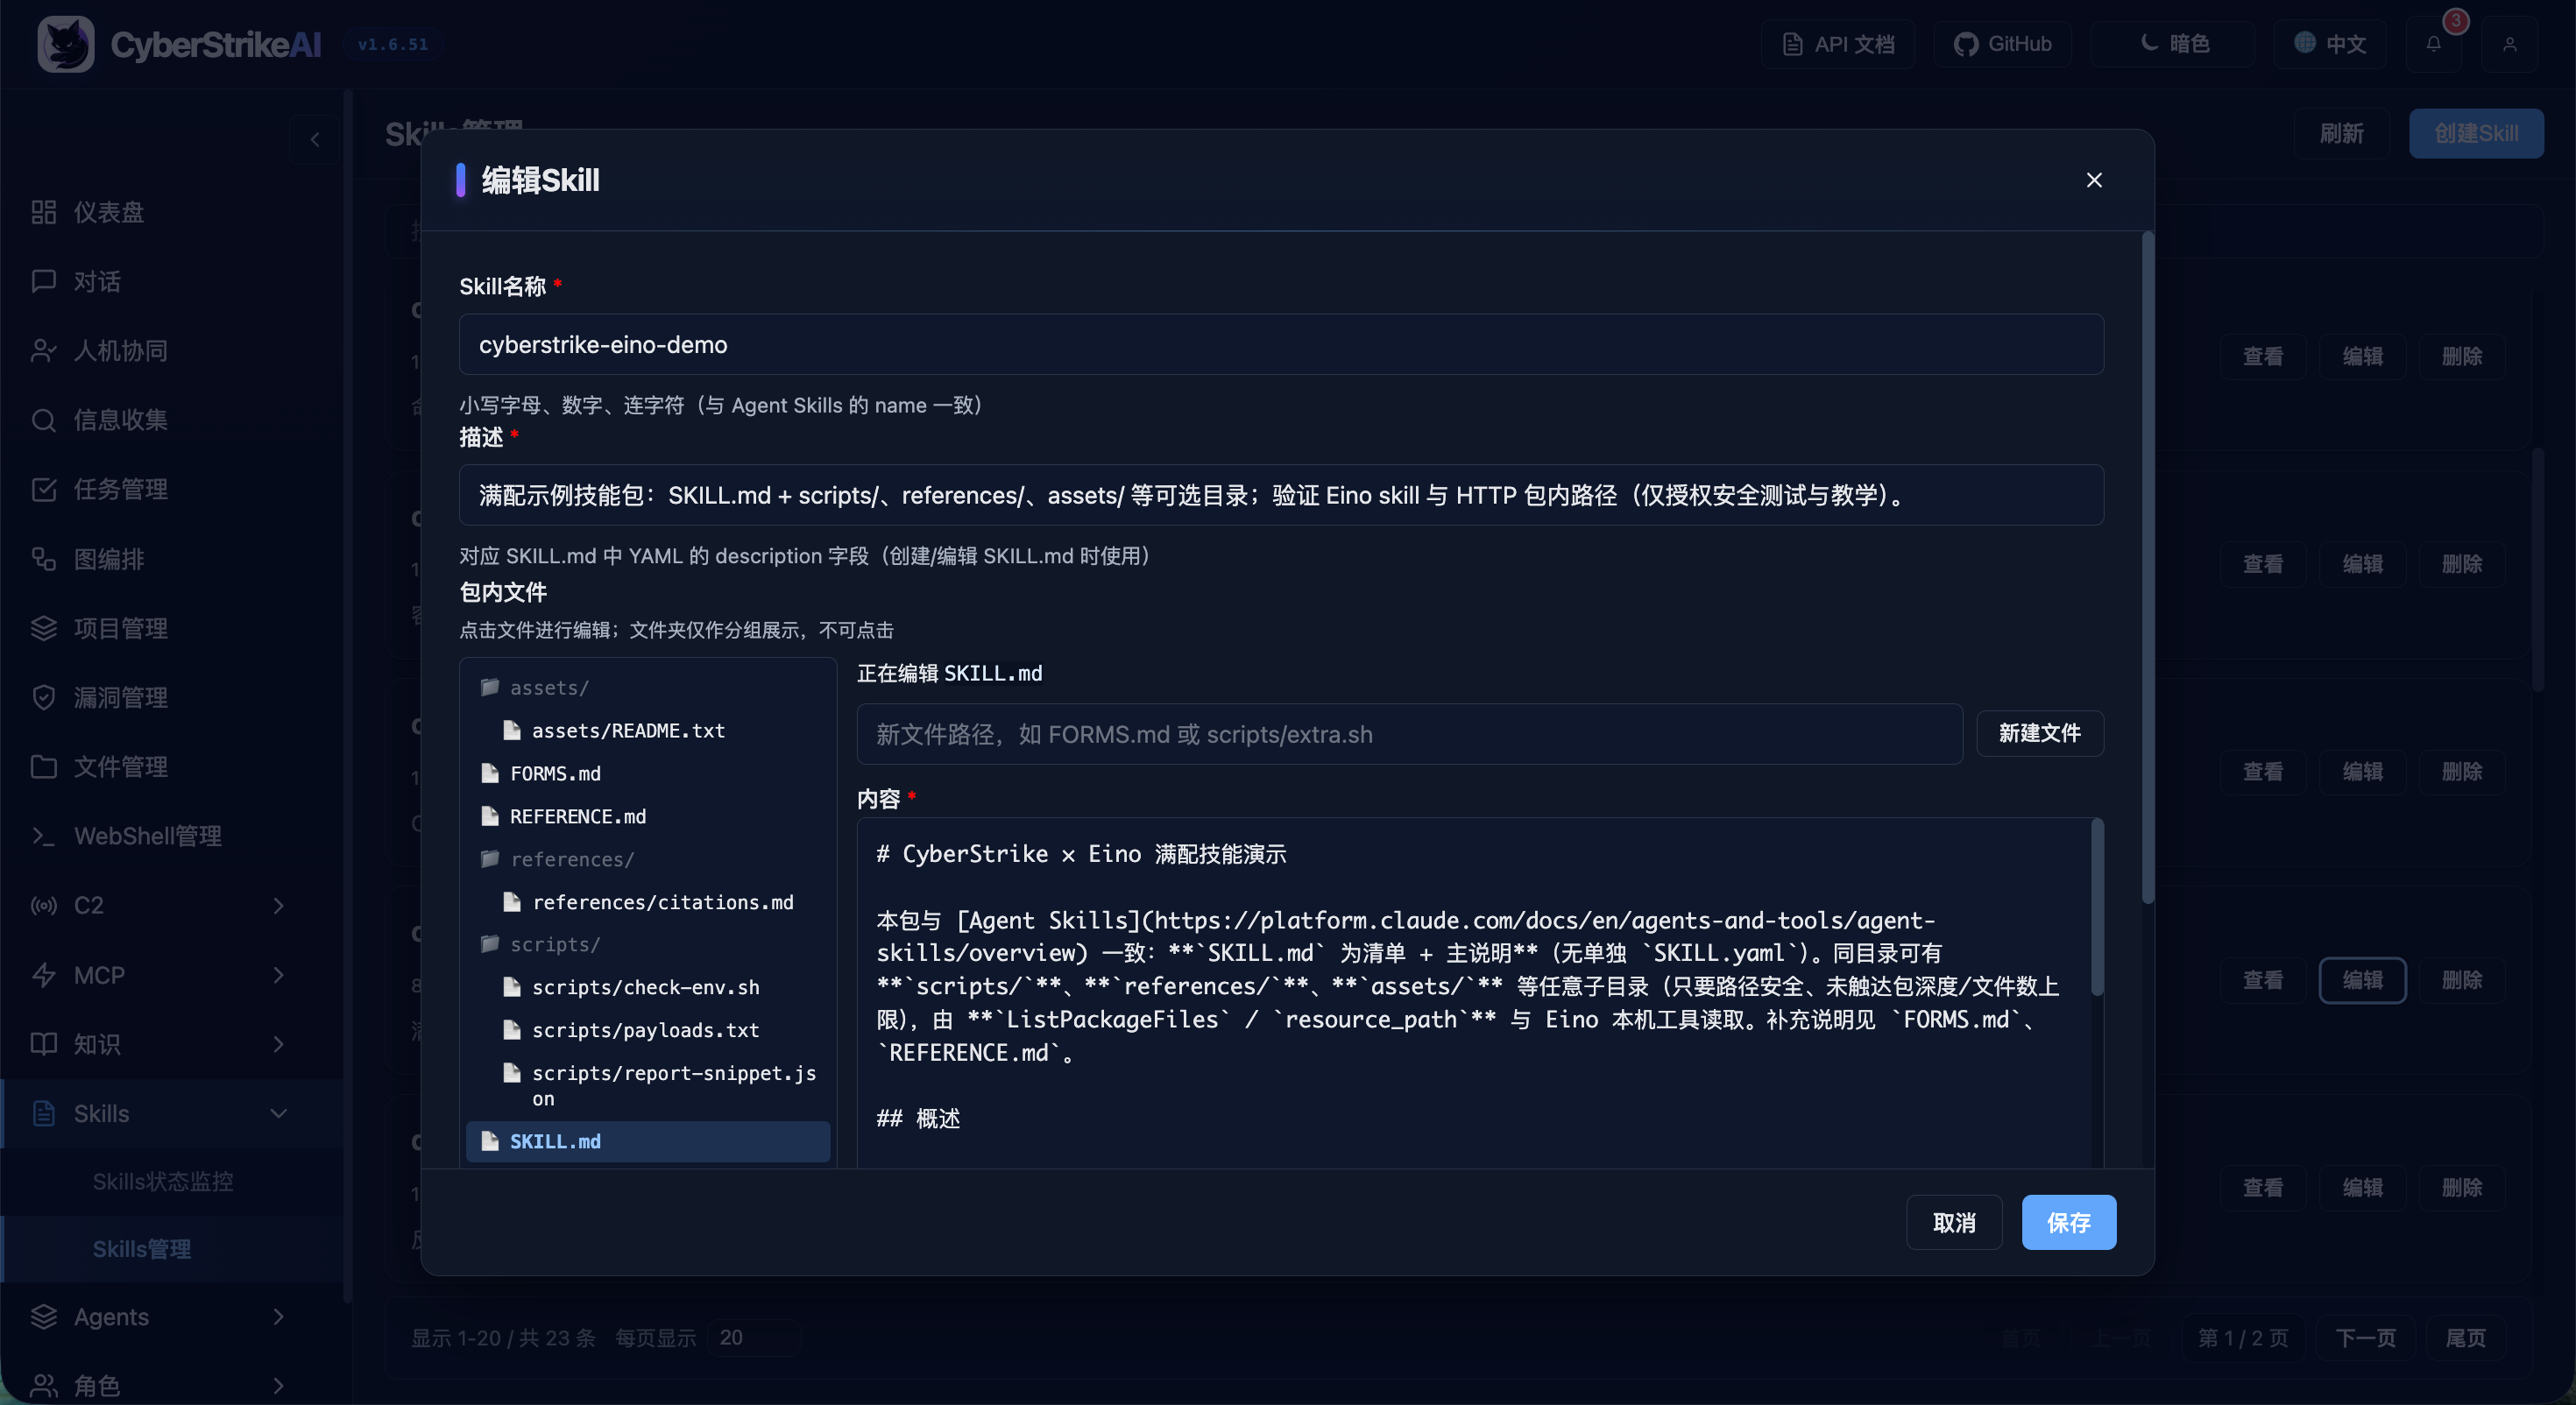
|
Gestione Agenti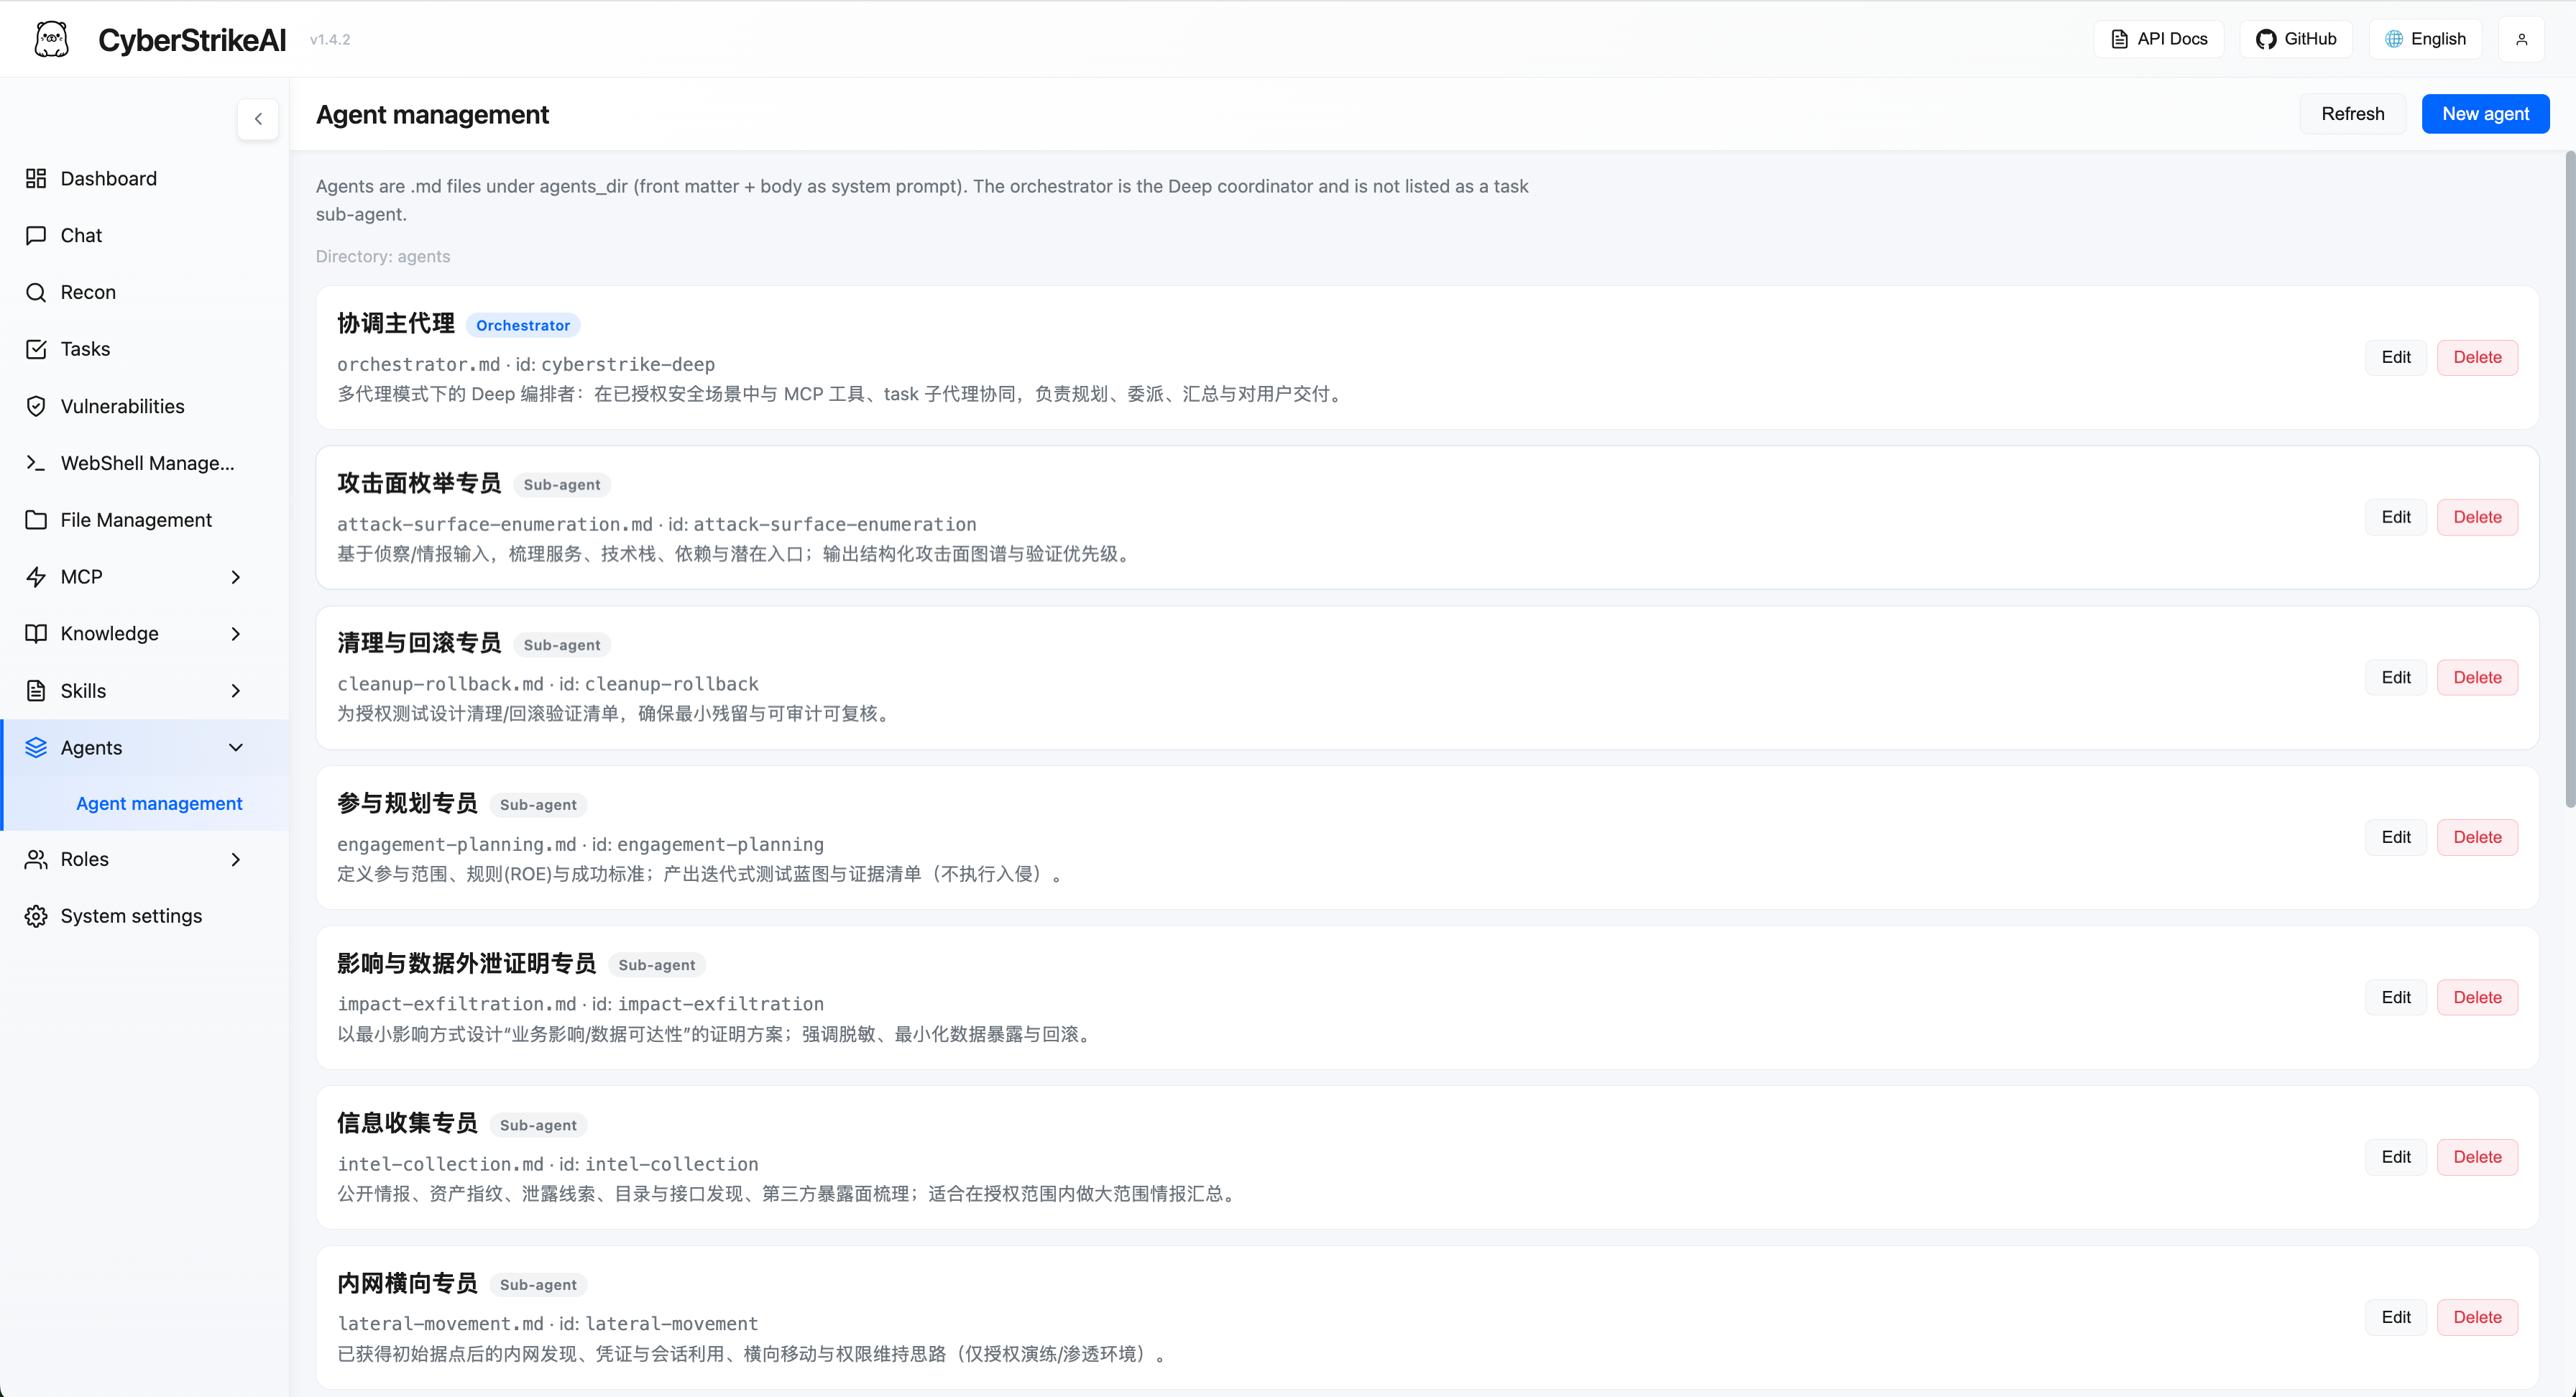
|
Gestione Ruoli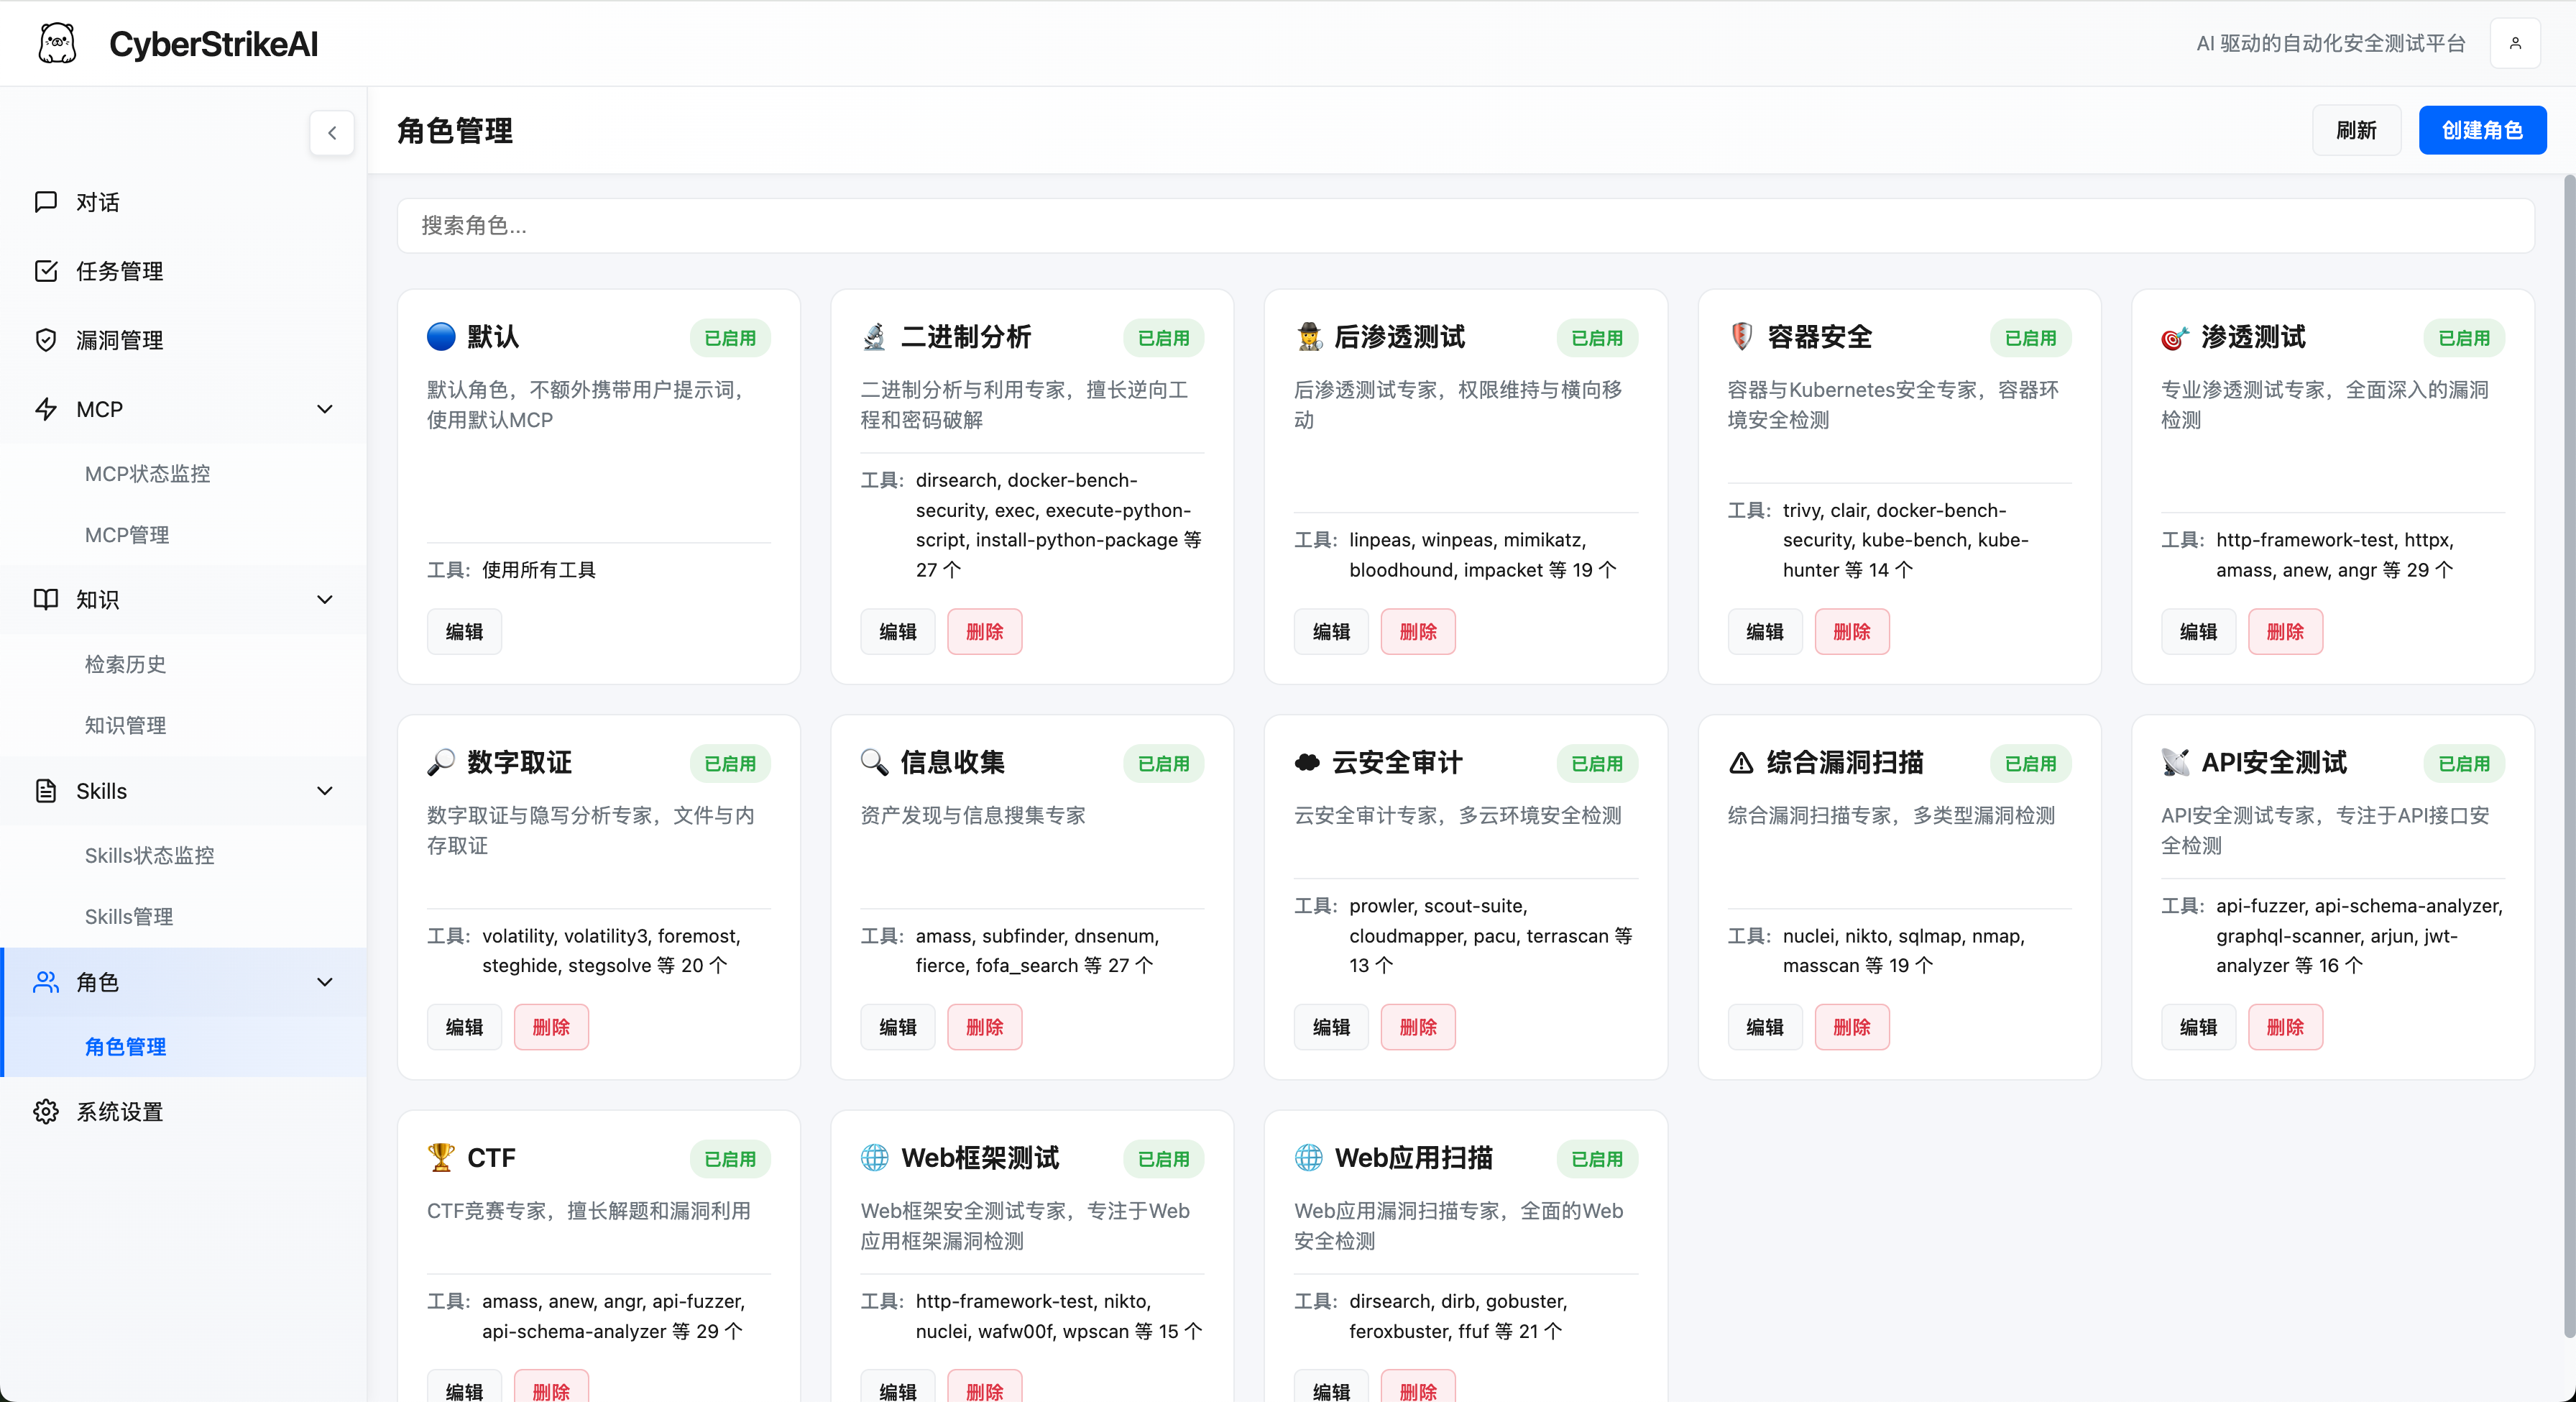
|
Impostazioni di Sistema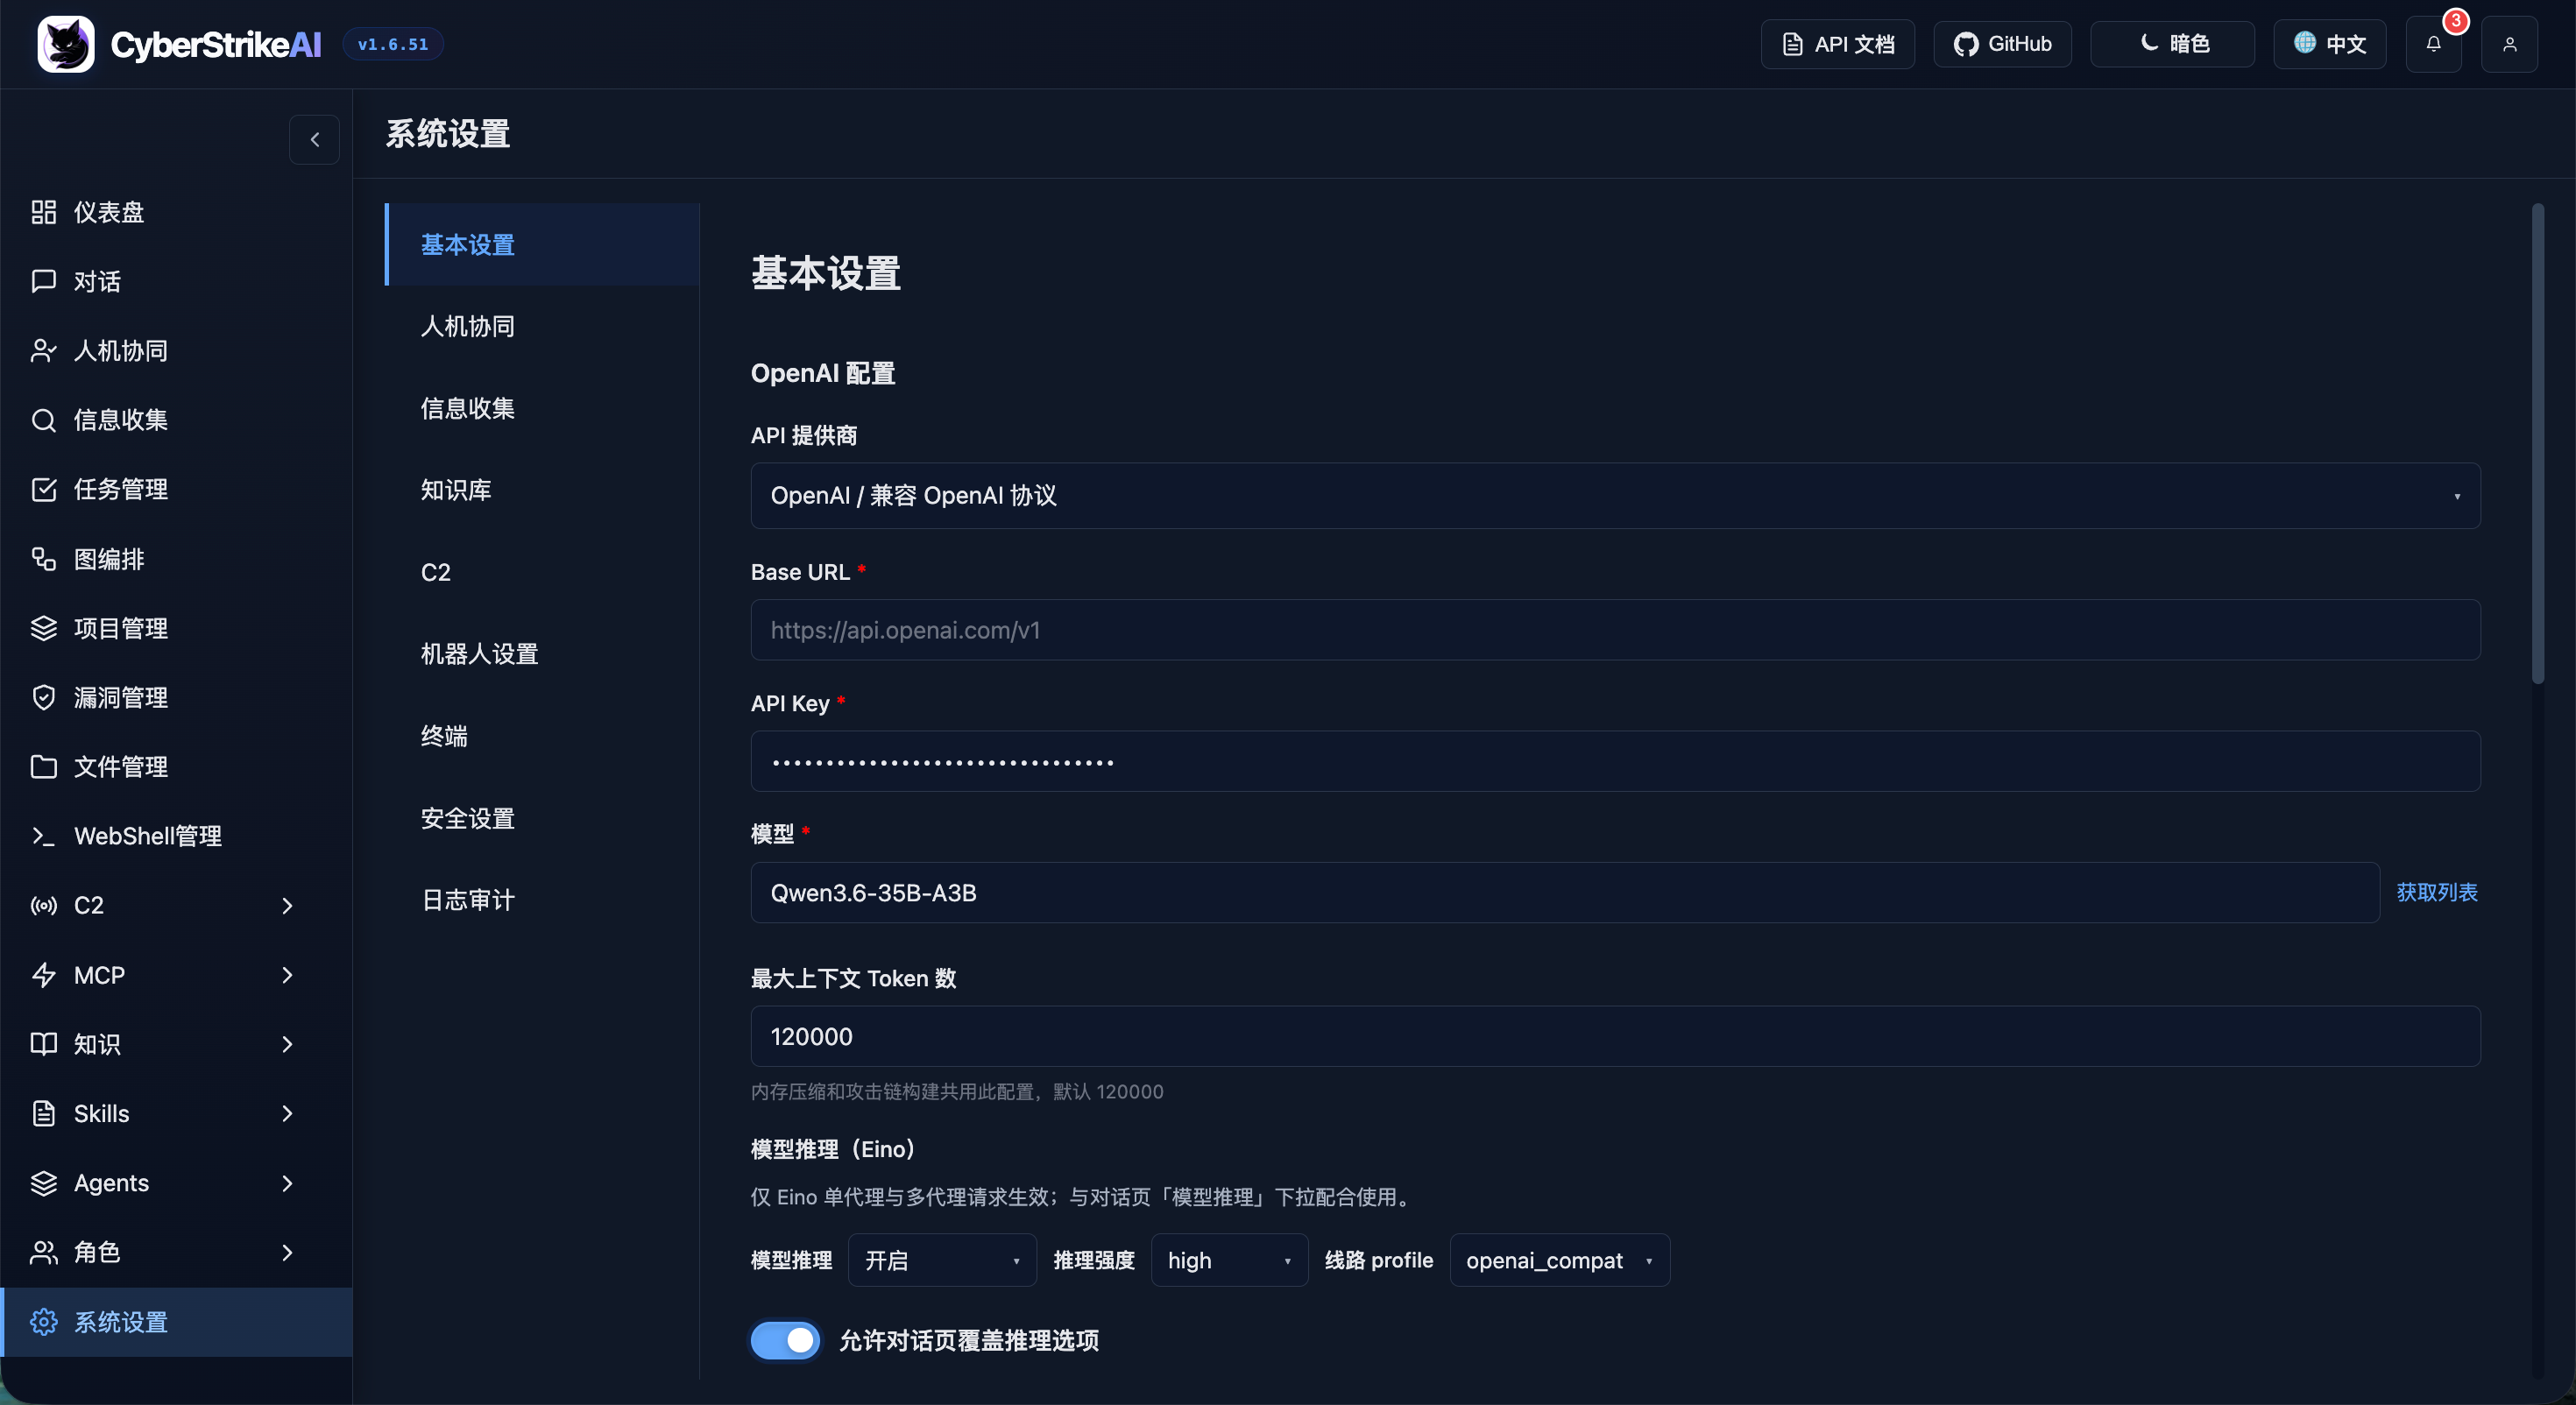
|
Modalità MCP stdio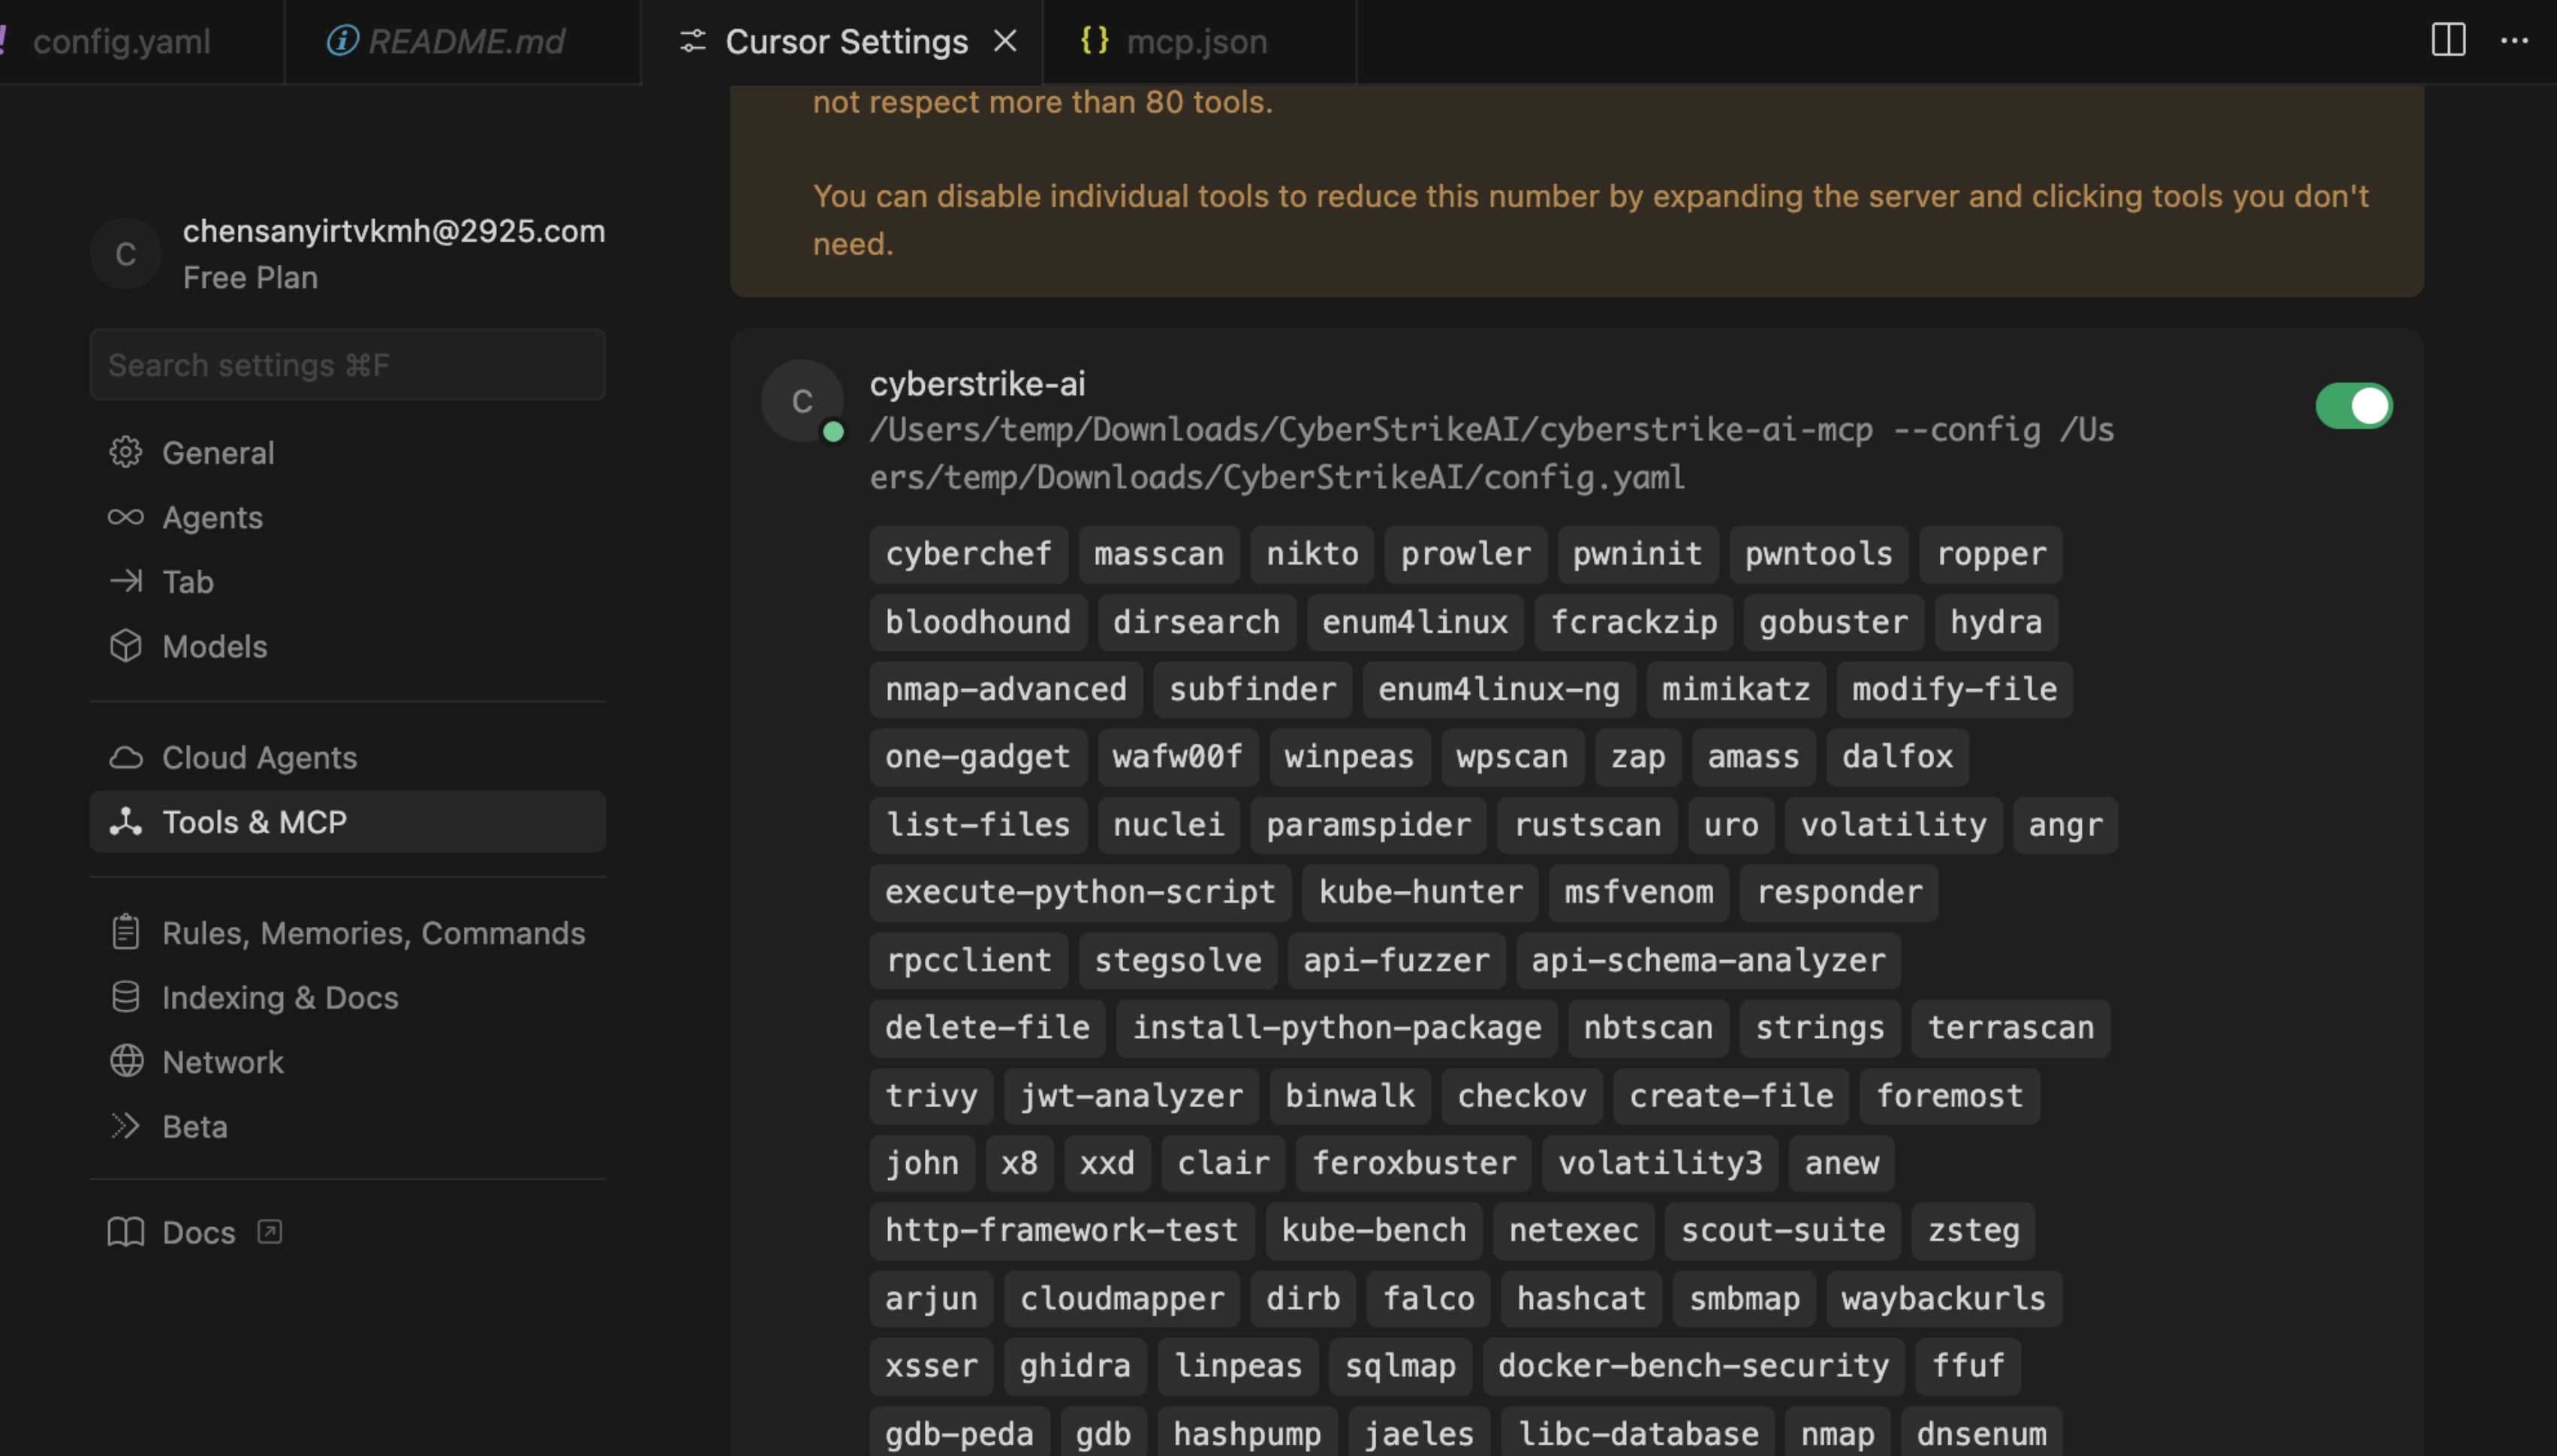
|
Plugin Burp Suite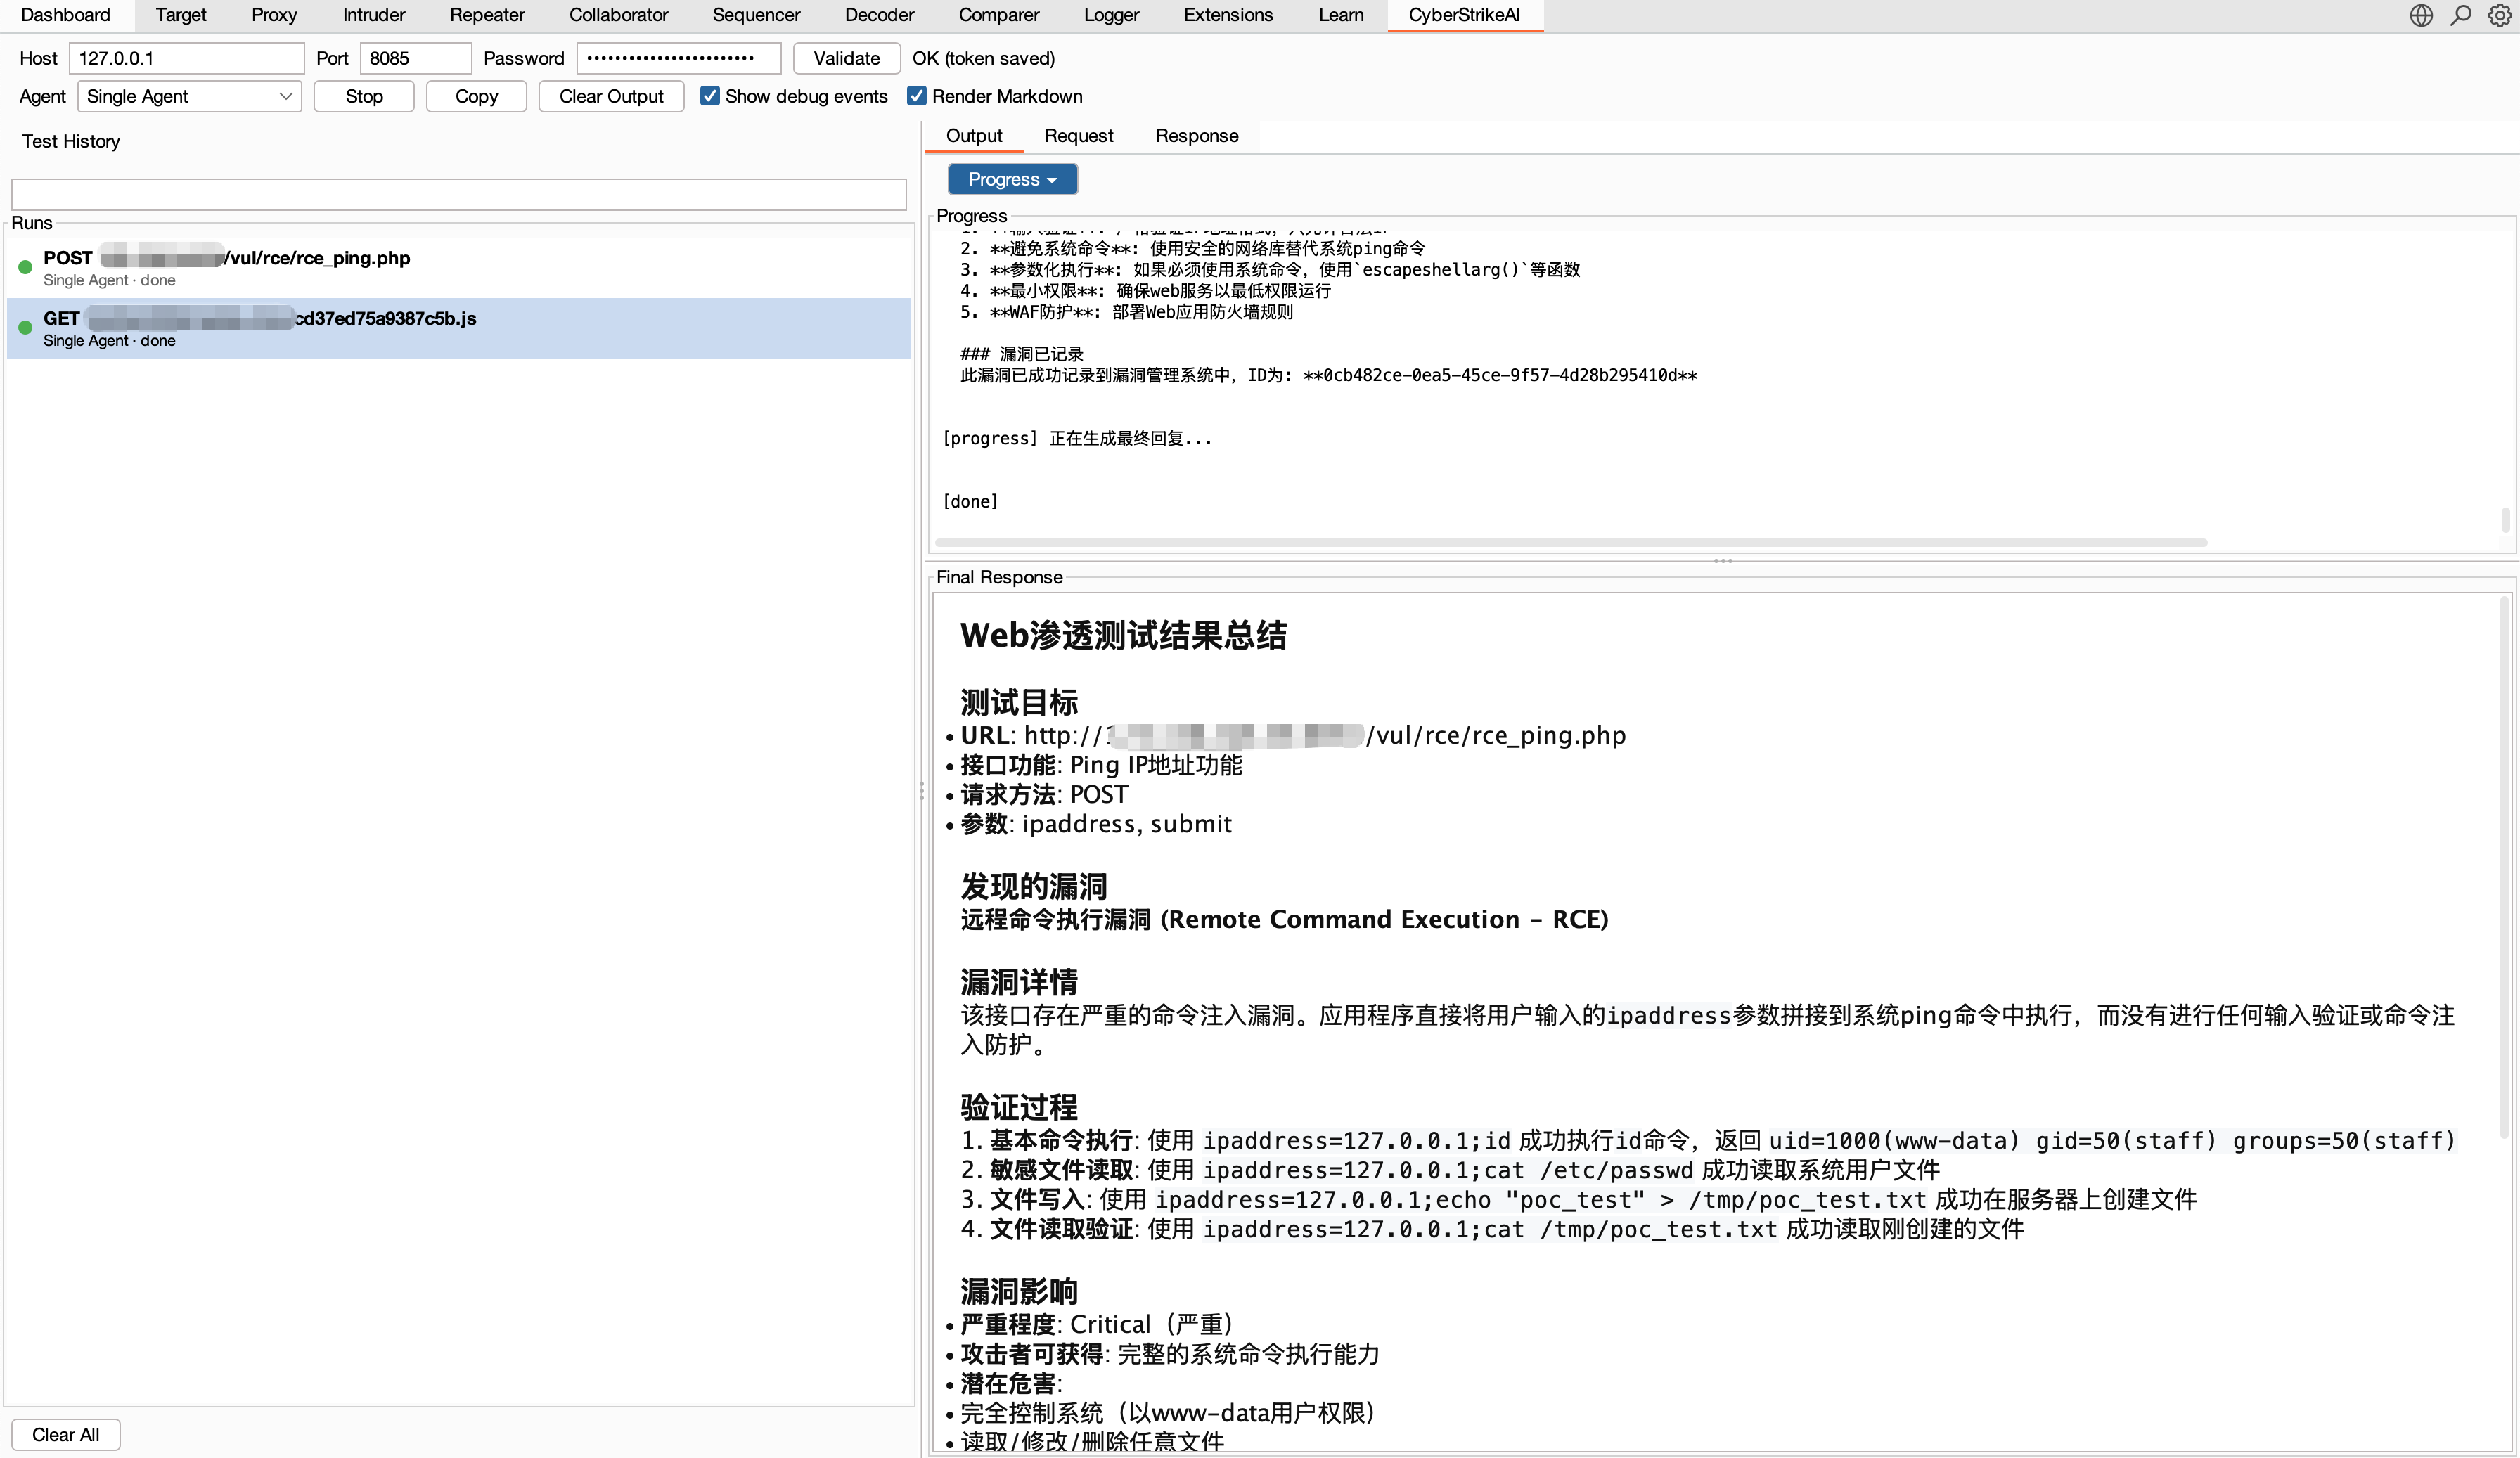
|
Punti Salienti
Agenti e orchestrazione
- 🤖 Esecuzione agentica traduce l'intento in linguaggio naturale in azioni di sicurezza governate e verificabili.
- 🧩 Orchestrazione Eino supporta l'esecuzione a singolo agente oltre alle modalità multi-agente Deep, Plan-Execute e Supervisor.
- 🔀 Flussi di lavoro grafici combinano Agenti, strumenti, condizioni, approvazioni e output in flussi riutilizzabili.
- 🎭 Test basati sui ruoli forniscono prompt mirati e policy sugli strumenti per scenari di sicurezza comuni.
Strumenti e conoscenza
- 🧰 Strumenti di sicurezza includono oltre 100 ricette YAML curate con estensioni personalizzate e accesso limitato per ruolo.
- 🔌 Integrazione MCP supporta HTTP, stdio, SSE, federazione esterna e scoperta dinamica degli strumenti.
- ⏱️ Esecuzione resiliente degli strumenti esegue chiamate MCP/strumenti bloccanti in worker con attese limitate per gli agenti, polling ripristinabile di
execution_id, cancellazione, circuit breaker per server, limiti di concorrenza e limiti di output unificati. - 🎯 Competenze degli Agenti seguono il layout standard delle Skill e supportano il caricamento progressivo e su richiesta.
- 📚 Base di conoscenza combina riscrittura delle query, recupero vettoriale, ri-ranking e post-elaborazione dei risultati.
- 🖼️ Analisi visiva utilizza un modello di visione separato per screenshot, captcha e UI, conservando solo i riepiloghi testuali.
Governance e audit
- 🧑⚖️ Human in the loop fornisce modalità di approvazione, allowlist degli strumenti, revisione da parte di agenti di audit e decisioni tracciabili.
- 🛡️ Blocco delle chiamate in Security aggiunge controlli regex configurabili prima dell'esecuzione MCP, modelli di promemoria e dry run, con protezione dei domini governativi abilitata per impostazione predefinita. Vedi Blocco delle chiamate agli strumenti.
- 🔐 RBAC della piattaforma supporta più utenti, ruoli di sistema e personalizzati, permessi con ambito, proprietà e assegnazioni esplicite.
- 🔒 Sicurezza e audit forniscono accesso autenticato, log di audit, persistenza SQLite e conservazione delle evidenze operative.
- 📄 Governance dei risultati memorizza lo stesso risultato dello strumento con limite di dimensione visto dall'agente, protegge i percorsi di ripresa da output storici eccessivamente grandi e aggiunge salvaguardie UI per viste di dettaglio estese. Vedi Governance dell'esecuzione degli strumenti.