

cynative v1.9.2
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e percorsi di escalation dei privilegi con risultati verificati e basati su prove.
Crea i tuoi agenti di sicurezza
Framework open-source per agenti di sicurezza con accesso live e in sola lettura alla tua infrastruttura.


Avvio rapido · Agenti integrati · Il tuo primo agente · Documentazione
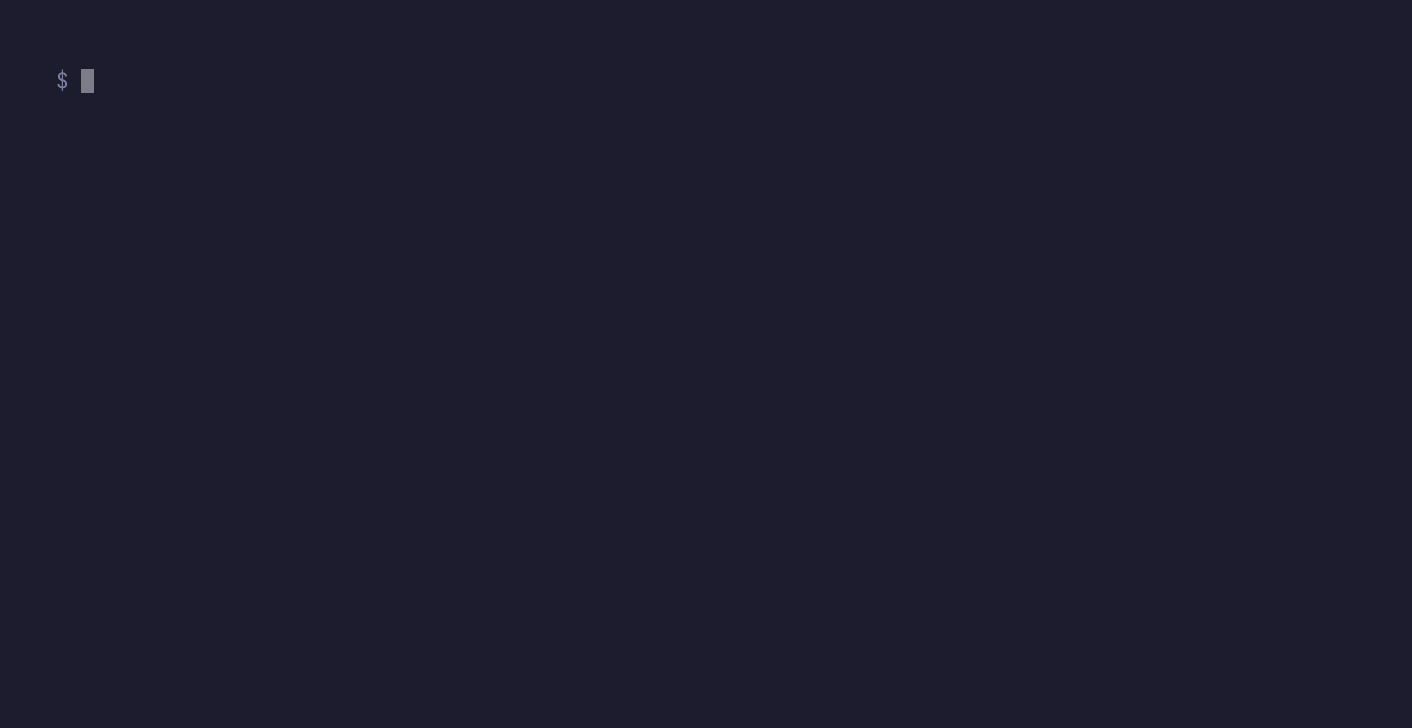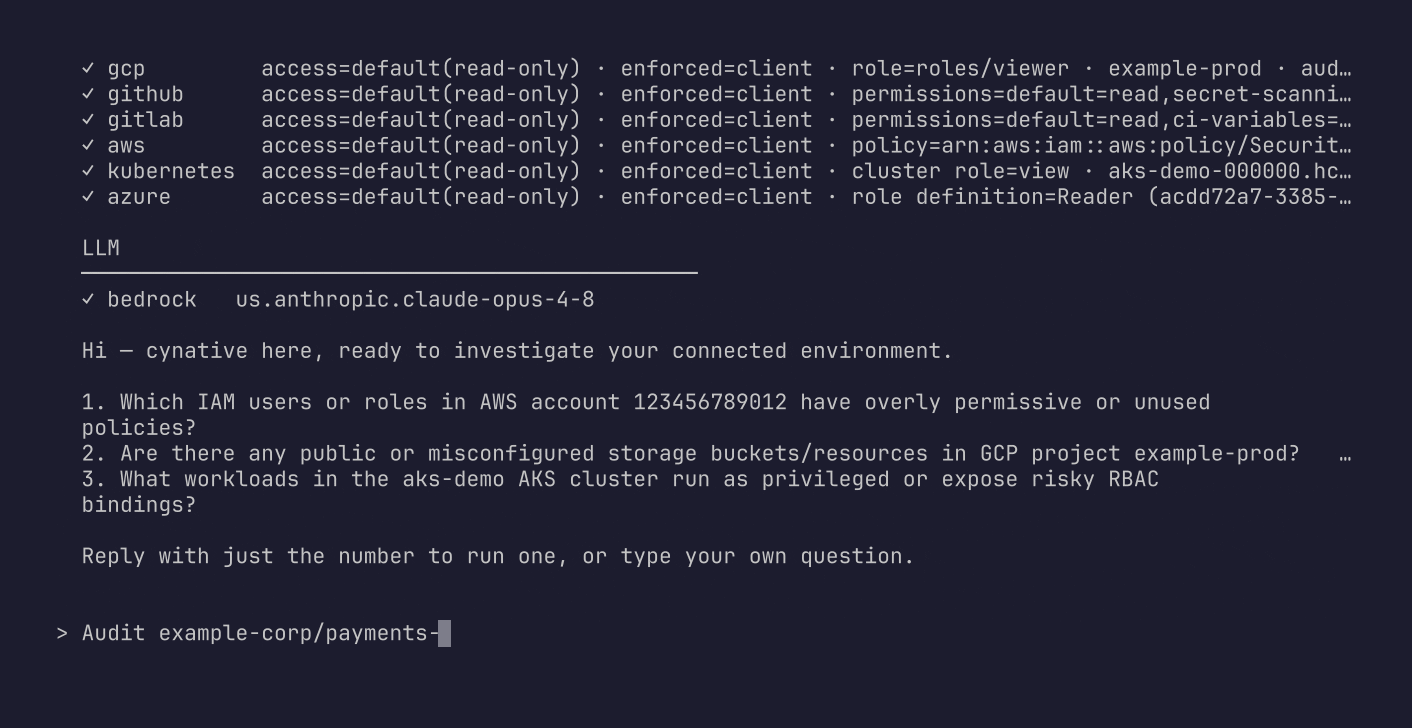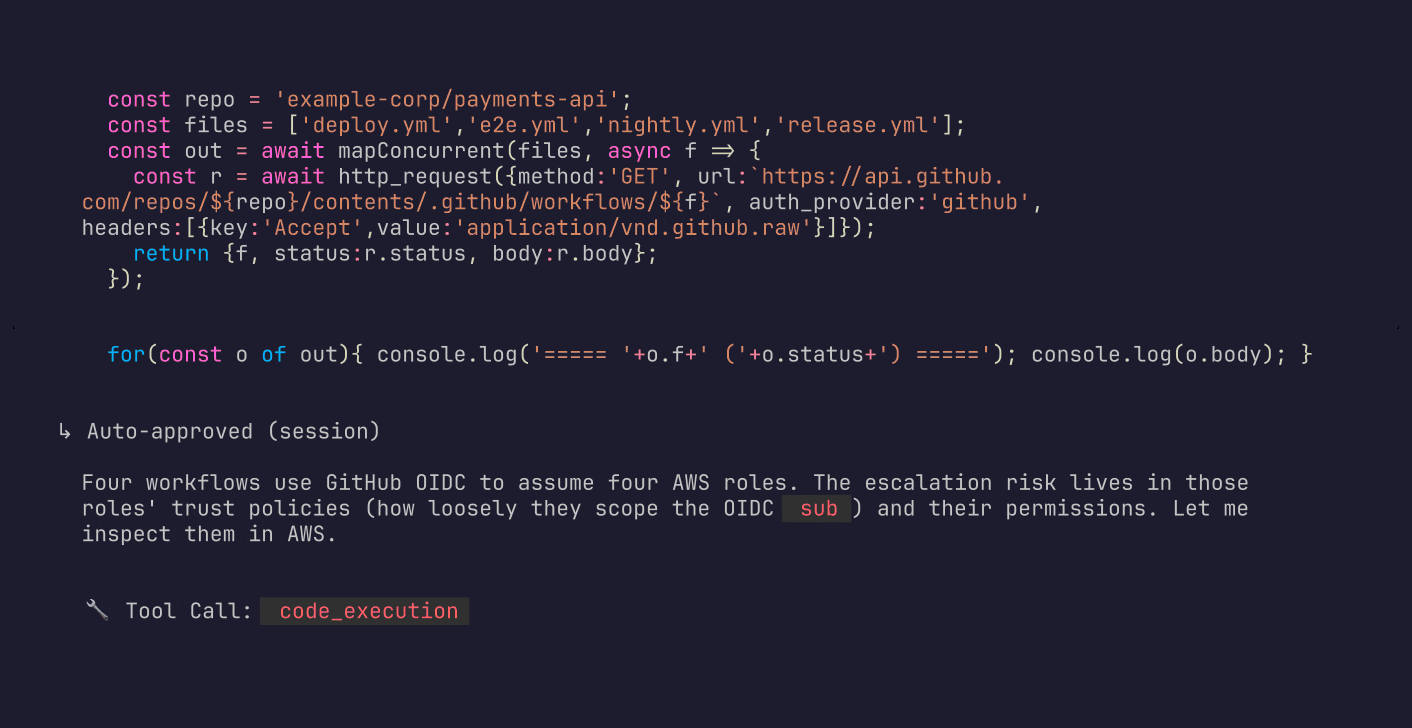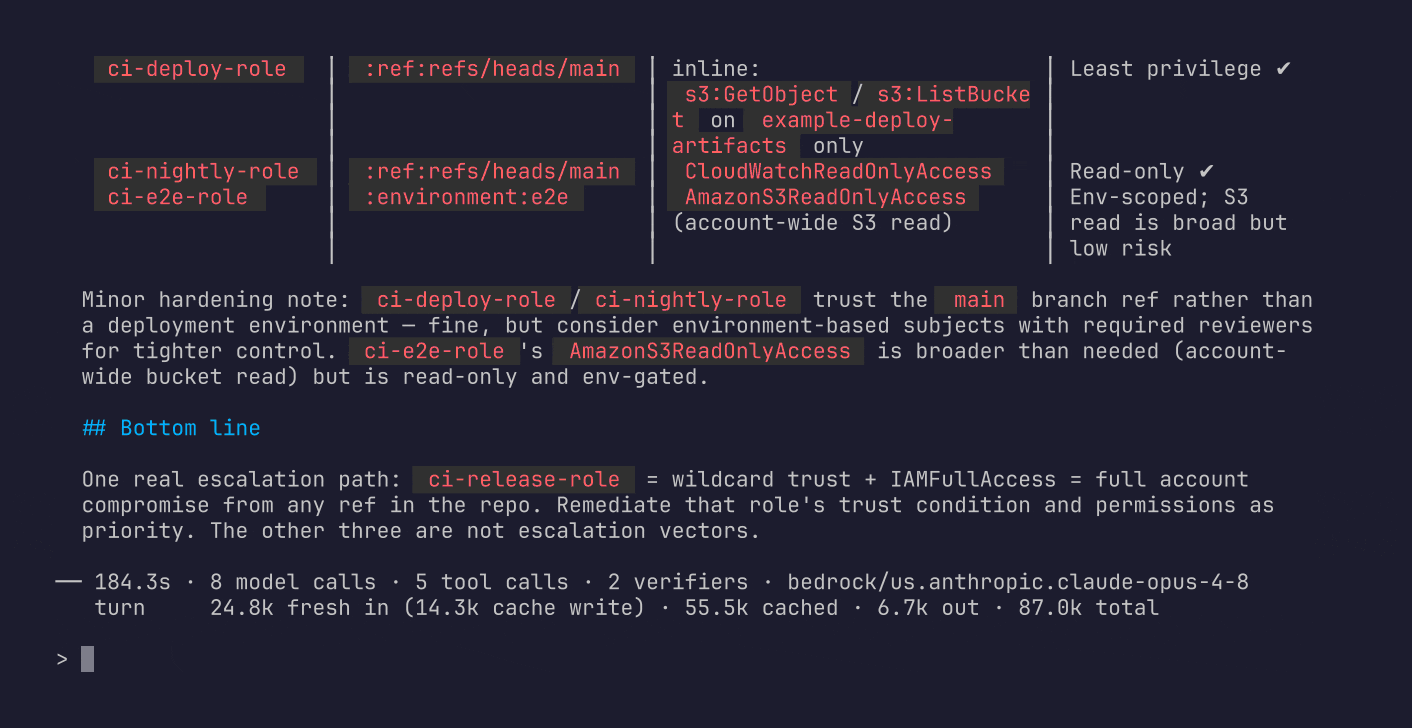
Chiedi qualsiasi cosa alla tua infrastruttura. Cynative esegue modelli all'avanguardia sul tuo codice, cloud e runtime - ragionando attraverso GitHub, GitLab, AWS, GCP, Azure e Kubernetes come un unico sistema - e restituisce risposte verificate.
cynative "what in my cloud is publicly exposed that shouldn't be?"
45 agent integrati per AWS, GCP, Azure, GitHub e Kubernetes - privilege escalation, esposizione pubblica, supply chain, copertura del rilevamento e altro ancora - oppure scrivi il tuo in un singolo file markdown.
Una sola domanda si dirama su tutto il tuo stack: Cynative scrive ed esegue codice in una sandbox effimera, interrogando le tue API in parallelo. Ogni risultato viene verificato in modo incrociato e ricondotto alla sua origine.
A differenza degli agent di coding e dei server MCP, è read-only per costruzione: ogni chiamata è vincolata e autorizzata prima che venga associata una credenziale - puntalo sulla produzione con fiducia.
Cosa ottengono i tuoi agent
- Dal codice al runtime: ragiona attraverso AWS, GCP, Azure, qualsiasi K8s, GitHub e GitLab
- Sandbox: genera ed esegue codice per fare ricerca su larga scala, senza alcun accesso di rete o all'host proprio
- Action-gate: risolve ogni chiamata nelle azioni IAM richieste e applica una policy read-only prima che venga associata una credenziale
- Basato su evidenze: verifica in modo incrociato per confermare ogni risultato
- Sovrano: un solo binario, il tuo modello, i tuoi dati restano tuoi
Avvio rapido
Installa e imposta un LLM:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
Rileva le credenziali già presenti nella tua shell. Esegui un agente integrato:
cynative -p --agent aws-network-exposure
Oppure chiedigli qualsiasi cosa:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
Agenti integrati
45 agenti sono incorporati nel binario. Ognuno di essi è un prompt revisionato per una domanda specifica.
| Agenti | Ad esempio | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
Il catalogo completo con una descrizione di una riga per ciascun agente è disponibile in docs/agents-catalog.md.
Il tuo primo agente
cynative agents show <name> stampa il file esatto che un agente eseguirebbe. Per creare la tua versione, copialo nella tua directory degli agenti con un nuovo nome e modificalo:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
Un agente è un file markdown: frontmatter YAML rigoroso la cui unica chiave è
description, seguito dal corpo del prompt. Il nome del file è il nome. Un file in
~/.cynative/agents/ ha la precedenza su un agente integrato con lo stesso nome, quindi assegna alla tua copia un
nome distinto per mantenerli entrambi. Consulta docs/agents.md per il formato.
Esecuzione degli agenti
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent si combina con -p, --auto-approve, --config e stdin in pipe, così lo stesso file viene eseguito in modo interattivo durante lo sviluppo e in modo non interattivo una volta stabilizzato.
Gli agenti vengono letti da ~/.cynative/agents/ e dal set integrato nel binario; un file utente ha la precedenza su un agente integrato con lo stesso nome. cynative agents list mostra ogni agente con la sua origine e contrassegna le copie oscurate, mentre cynative agents show <name> stampa il file esatto che verrebbe eseguito.
Un agente di coding con MCP non può fare questo?
| Agente di coding + MCP | Cynative | |
|---|---|---|
| Throughput | Un'azione per chiamata | Scrive codice in sandbox che distribuisce le chiamate in modo concorrente - meno token, risposte più rapide |
| Risultati | Output non verificato | Il verificatore confronta ogni risultato con le evidenze live |
| Sola lettura | Filtro di lettura opt-in | Attivo per impostazione predefinita, fail closed - le azioni IAM richieste vengono verificate rispetto a una policy di security-audit. secretsmanager:GetSecretValue è un'azione IAM di Read: un filtro la consente, SecurityAudit la blocca |
| Credenziali | Ambientali, invariate | Sessione STS con ambito di sola lettura - anche AWS applica il limite |
| Raggio d'impatto | La tua shell, qualsiasi rete | Il codice di ricerca viene eseguito in una sandbox senza accesso all'host, con rete vincolata ai servizi mappati |
| Segreti | Inviati al modello così come sono | Oscurati dall'output degli strumenti prima di essere inviati al modello |
| Supply chain | MCP e skill di terze parti eseguiti con le tue credenziali | Un unico binario open-source, connettori integrati |
| Audit trail | Log di sessione sparsi, best effort | Log JSONL fail-closed di ogni chiamata agli strumenti - se non riesce a registrare, interrompe |