
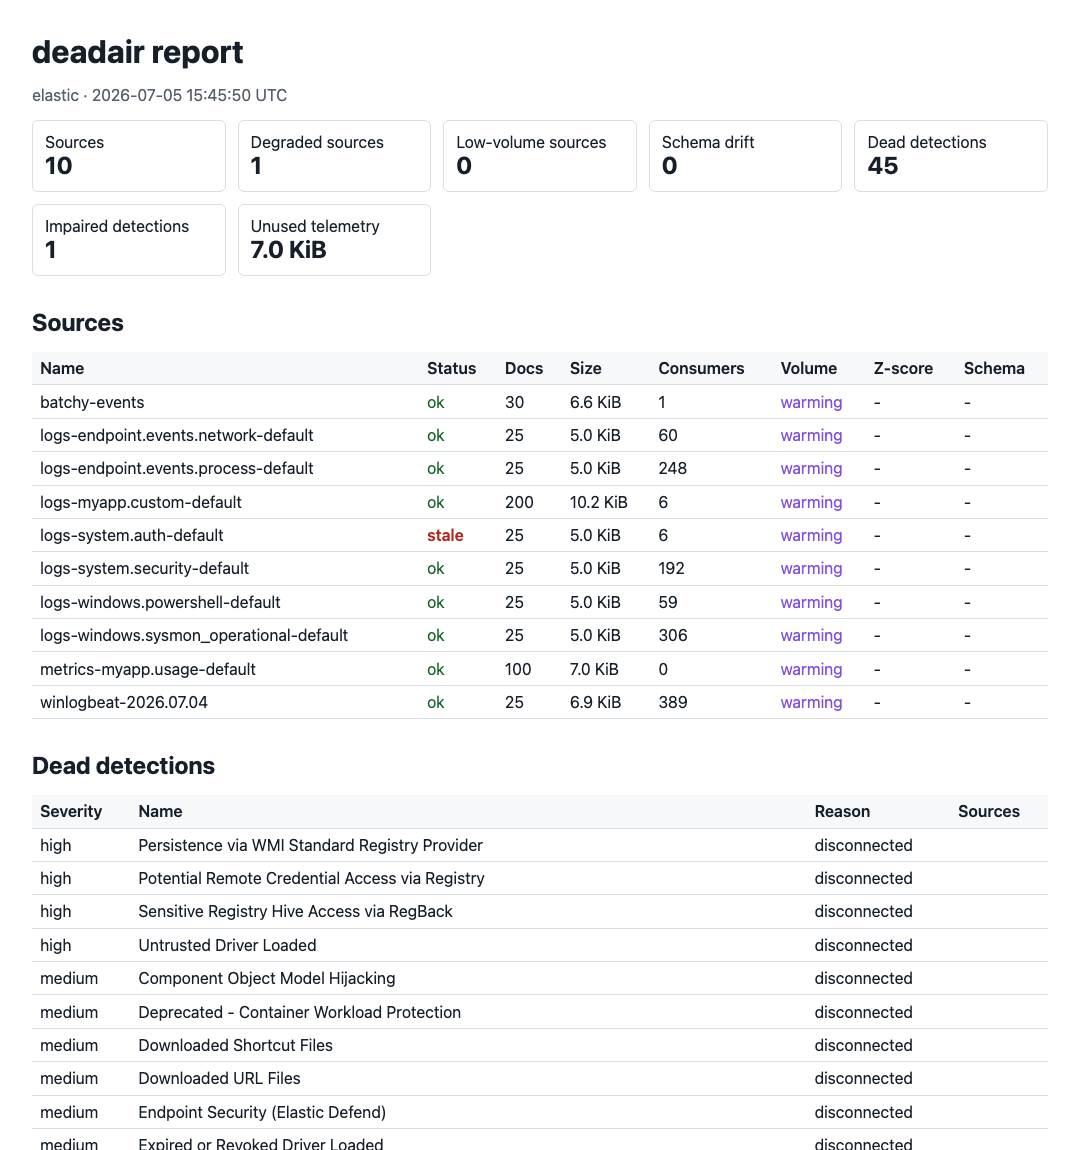
deadair v0.4.0
Trova le regole di rilevamento nel tuo SIEM che operano alla cieca


deadair verifica se le detection SIEM abilitate dispongono ancora della telemetria di cui hanno bisogno.
Segnala dati mancanti o obsoleti, ritardi di ingest e discrepanze di schema.
Esecuzione locale · Sola lettura · Nessun agente · Nessun caricamento di telemetria
Leggi l'approfondimento tecnico · In evidenza su Detection Engineering Weekly · In evidenza su tl;dr sec #341
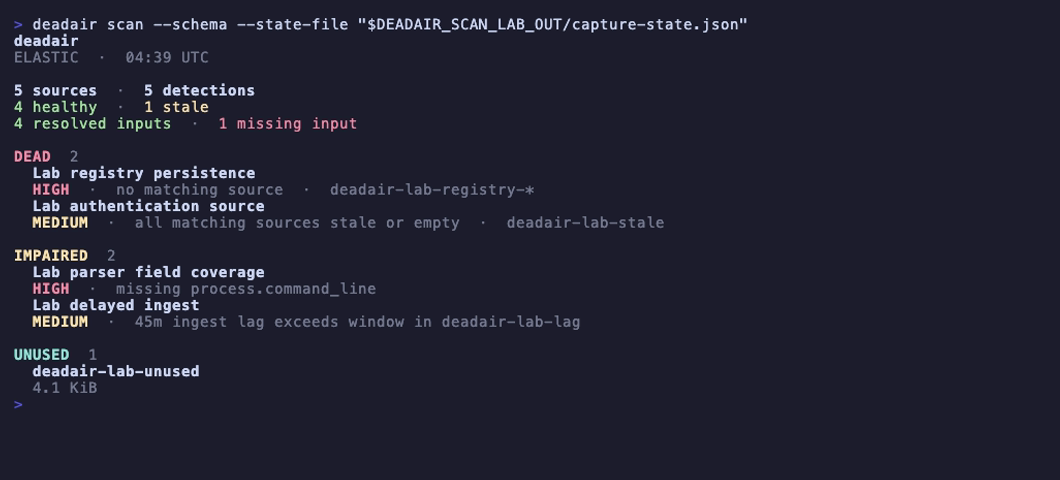
Campi mancanti ed eventi in ritardo in un lab Elastic usa e getta. Apri l'immagine per la breve registrazione con controlli di riproduzione, oppure riproducila con make record-scan-lab.
Perché deadair
Una regola può essere abilitata, pianificata e priva di errori dopo che i dati di cui ha bisogno sono scomparsi. deadair legge l'inventario delle regole attive, risolve gli input di ciascuna regola usando la semantica nativa del backend e verifica le fonti concrete che vi stanno dietro.
Rileva:
- regole i cui selettori di indice, alias o data-stream non risolvono a nulla;
- regole con selettori misti in cui un input dichiarato è scomparso mentre un altro si risolve ancora;
- regole le cui fonti corrispondenti sono tutte obsolete o vuote;
- su Elastic, regole in esecuzione con campi dichiarati mancanti;
- su Elastic e sulle regole Sentinel Scheduled idonee, una finestra cieca di ingest-lag;
- su Sentinel, regole le cui fonti note usano un piano di tabella Basic o Auxiliary incompatibile;
- su Elastic e OpenSearch, telemetria sana che nessuna detection abilitata legge.
deadair supporta Elastic Security, OpenSearch Security Analytics e Microsoft Sentinel.
Avvio rapido
Scarica un binario per macOS, Linux o Windows da GitHub Releases, oppure installa con Go:
go install github.com/alephnull-sh/deadair/cmd/deadair@latest
Stampa la configurazione di sola lettura per il tuo SIEM:
deadair setup elastic      # Elastic Security
deadair setup opensearch   # OpenSearch Security Analytics
deadair setup sentinel     # Microsoft Sentinel
Esegui una configurazione, poi verifica ed esegui la scansione:
deadair check   # verifica che la credenziale possa eseguire la scansione
deadair scan    # valuta regole attive e telemetria
I codici di uscita sono stabili: 0 supera il gate configurato, 1 indica finding soggetti a gate e 2 indica che la scansione è fallita.
Per analizzare una fonte e le detection che la consumano:
deadair scan --json-out report.json --html-out report.html
deadair inspect --source CommonSecurityLog report.json
Usa un nome di fonte dal tuo report. La guida all'analisi copre anche i singoli feed Sentinel, la manutenzione e il monitoraggio del ripristino.
Come funziona
| Fase | Cosa fa deadair |
|---|---|
| Inventario | legge le detection abilitate e gli input che dichiarano |
| Risoluzione | usa la risoluzione nativa degli indici su Elastic e OpenSearch; su Sentinel, combina l'analisi KQL con evidenze da tabelle, watchlist, saved-function, ASIM e cross-workspace mappate |
| Misurazione | verifica freschezza e tempistica delle fonti, oltre a schema e storage dove il backend li supporta |
| Report | emette output su terminale, JSON, HTML, rollup di flotta e metriche Prometheus con le evidenze dietro ogni verdetto |
Sentinel segue lo stesso modello regola-a-fonte e aggiunge watchlist letterali, saved function, parser ASIM, workspace mappati e lineage delle tabelle di riepilogo. Mostra anche quando una fetta filtrata di una tabella condivisa è diventata silenziosa o una pipeline di riepilogo è rimasta indietro.
La guida all'uso descrive le regole di evidenza, e il registro di validazione documenta la copertura dei test live.
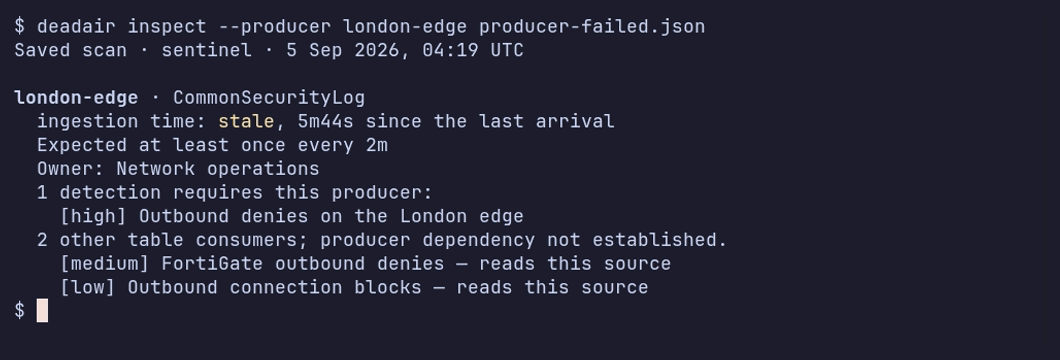
Due feed firewall condividono CommonSecurityLog. Uno si ferma; l'altro continua a riportare. La registrazione mostra le scansioni di fallimento e ripristino salvate. Vedi il registro di validazione per le condizioni del lab.
deadair verifica se la telemetria di una detection è presente e sana. Non convalida la logica della regola né dimostra che un attacco simulato farà scattare un alert. Per questi compiti usa la validazione statica delle regole e i test end-to-end delle detection.