

Dark-Moon v1.4.0
Motore di pentesting AI autonomo, sicurezza offensiva continua su web, cloud, AD e Kubernetes. Ragionamento agentico + esecuzione reale di exploit producono vulnerabilità basate su prove. Gateway di privacy: l'LLM non vede mai i tuoi IP, host, credenziali o percorsi reali (segnaposto deterministici reidratati localmente), nulla esce dal tuo perimetro.
DarkMoon
Open-source autonomous AI penetration testing — finds, exploits and qualifies every vulnerability on your own infrastructure


⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)
DarkMoon è il penetration testing autonomo basato su AI per la tua infrastruttura. Puntalo verso un target autorizzato e conduce l'intera valutazione da solo, poi documenta ogni risultato con il comando esatto e l'output grezzo.
- 🟢 Davvero open source. GPLv3 e self-hosted, la metodologia di ogni agente è semplice Markdown che puoi leggere, confrontare e forkare.
- 🎯 Trova E dimostra. Ogni vulnerabilità è accompagnata dal comando esatto e dall'output grezzo (lo sfruttamento è asserito dall'agente; il retest di remediation di Pro è il passo verificato dalla macchina), quindi non c'è quasi nulla da triage.
- 🔒 Funziona su un LLM locale + Privacy Gateway. Il gateway tokenizza localmente i tuoi IP, host e credenziali reali, così il modello ragiona su segnaposto mentre i valori reali restano nel tuo perimetro.
- 🧩 Ovunque tu sviluppi. Eseguilo da GitHub, GitLab, Jenkins, VS Code, JetBrains, n8n, Grafana o Splunk — l'edizione open source funziona con quelli basati su CLI. Vedi le integrazioni ↓
Guarda il motore open source (CLI)
Darkmoon open source è uno strumento da riga di comando. Questo è ciò che ottieni clonando il repository. Avvii una valutazione dalla riga di comando e osservi ogni agente, comando e risultato scorrere in tempo reale.
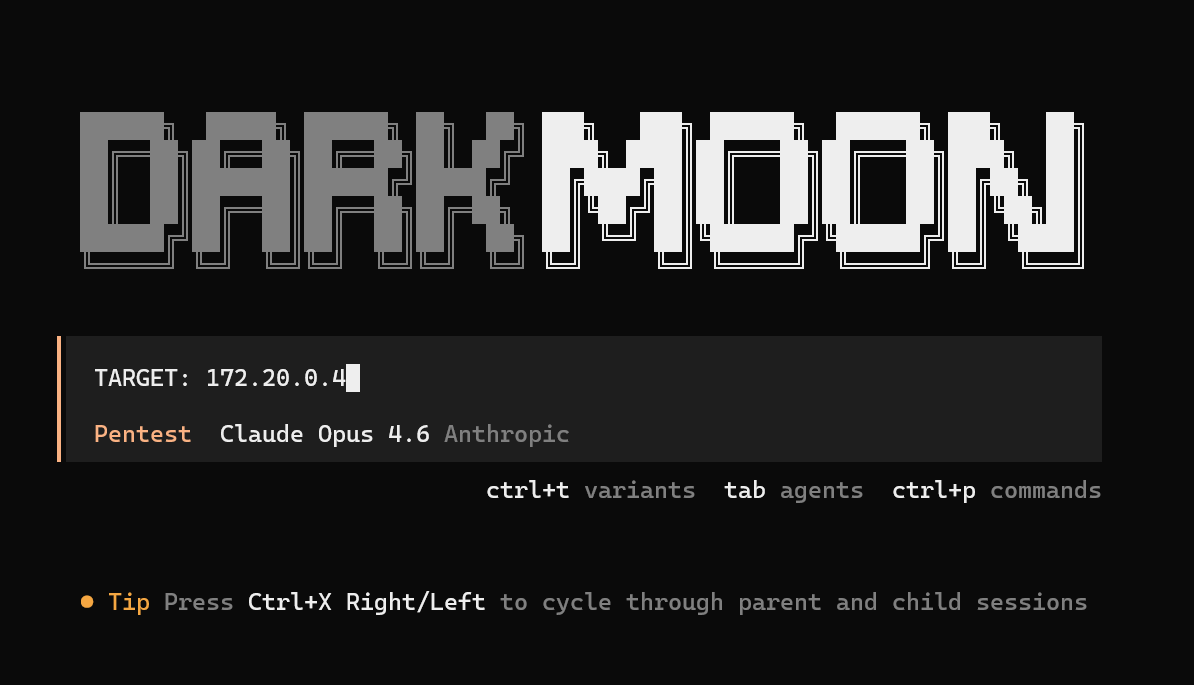
Avvia un'esecuzione dalla CLI. Una riga |
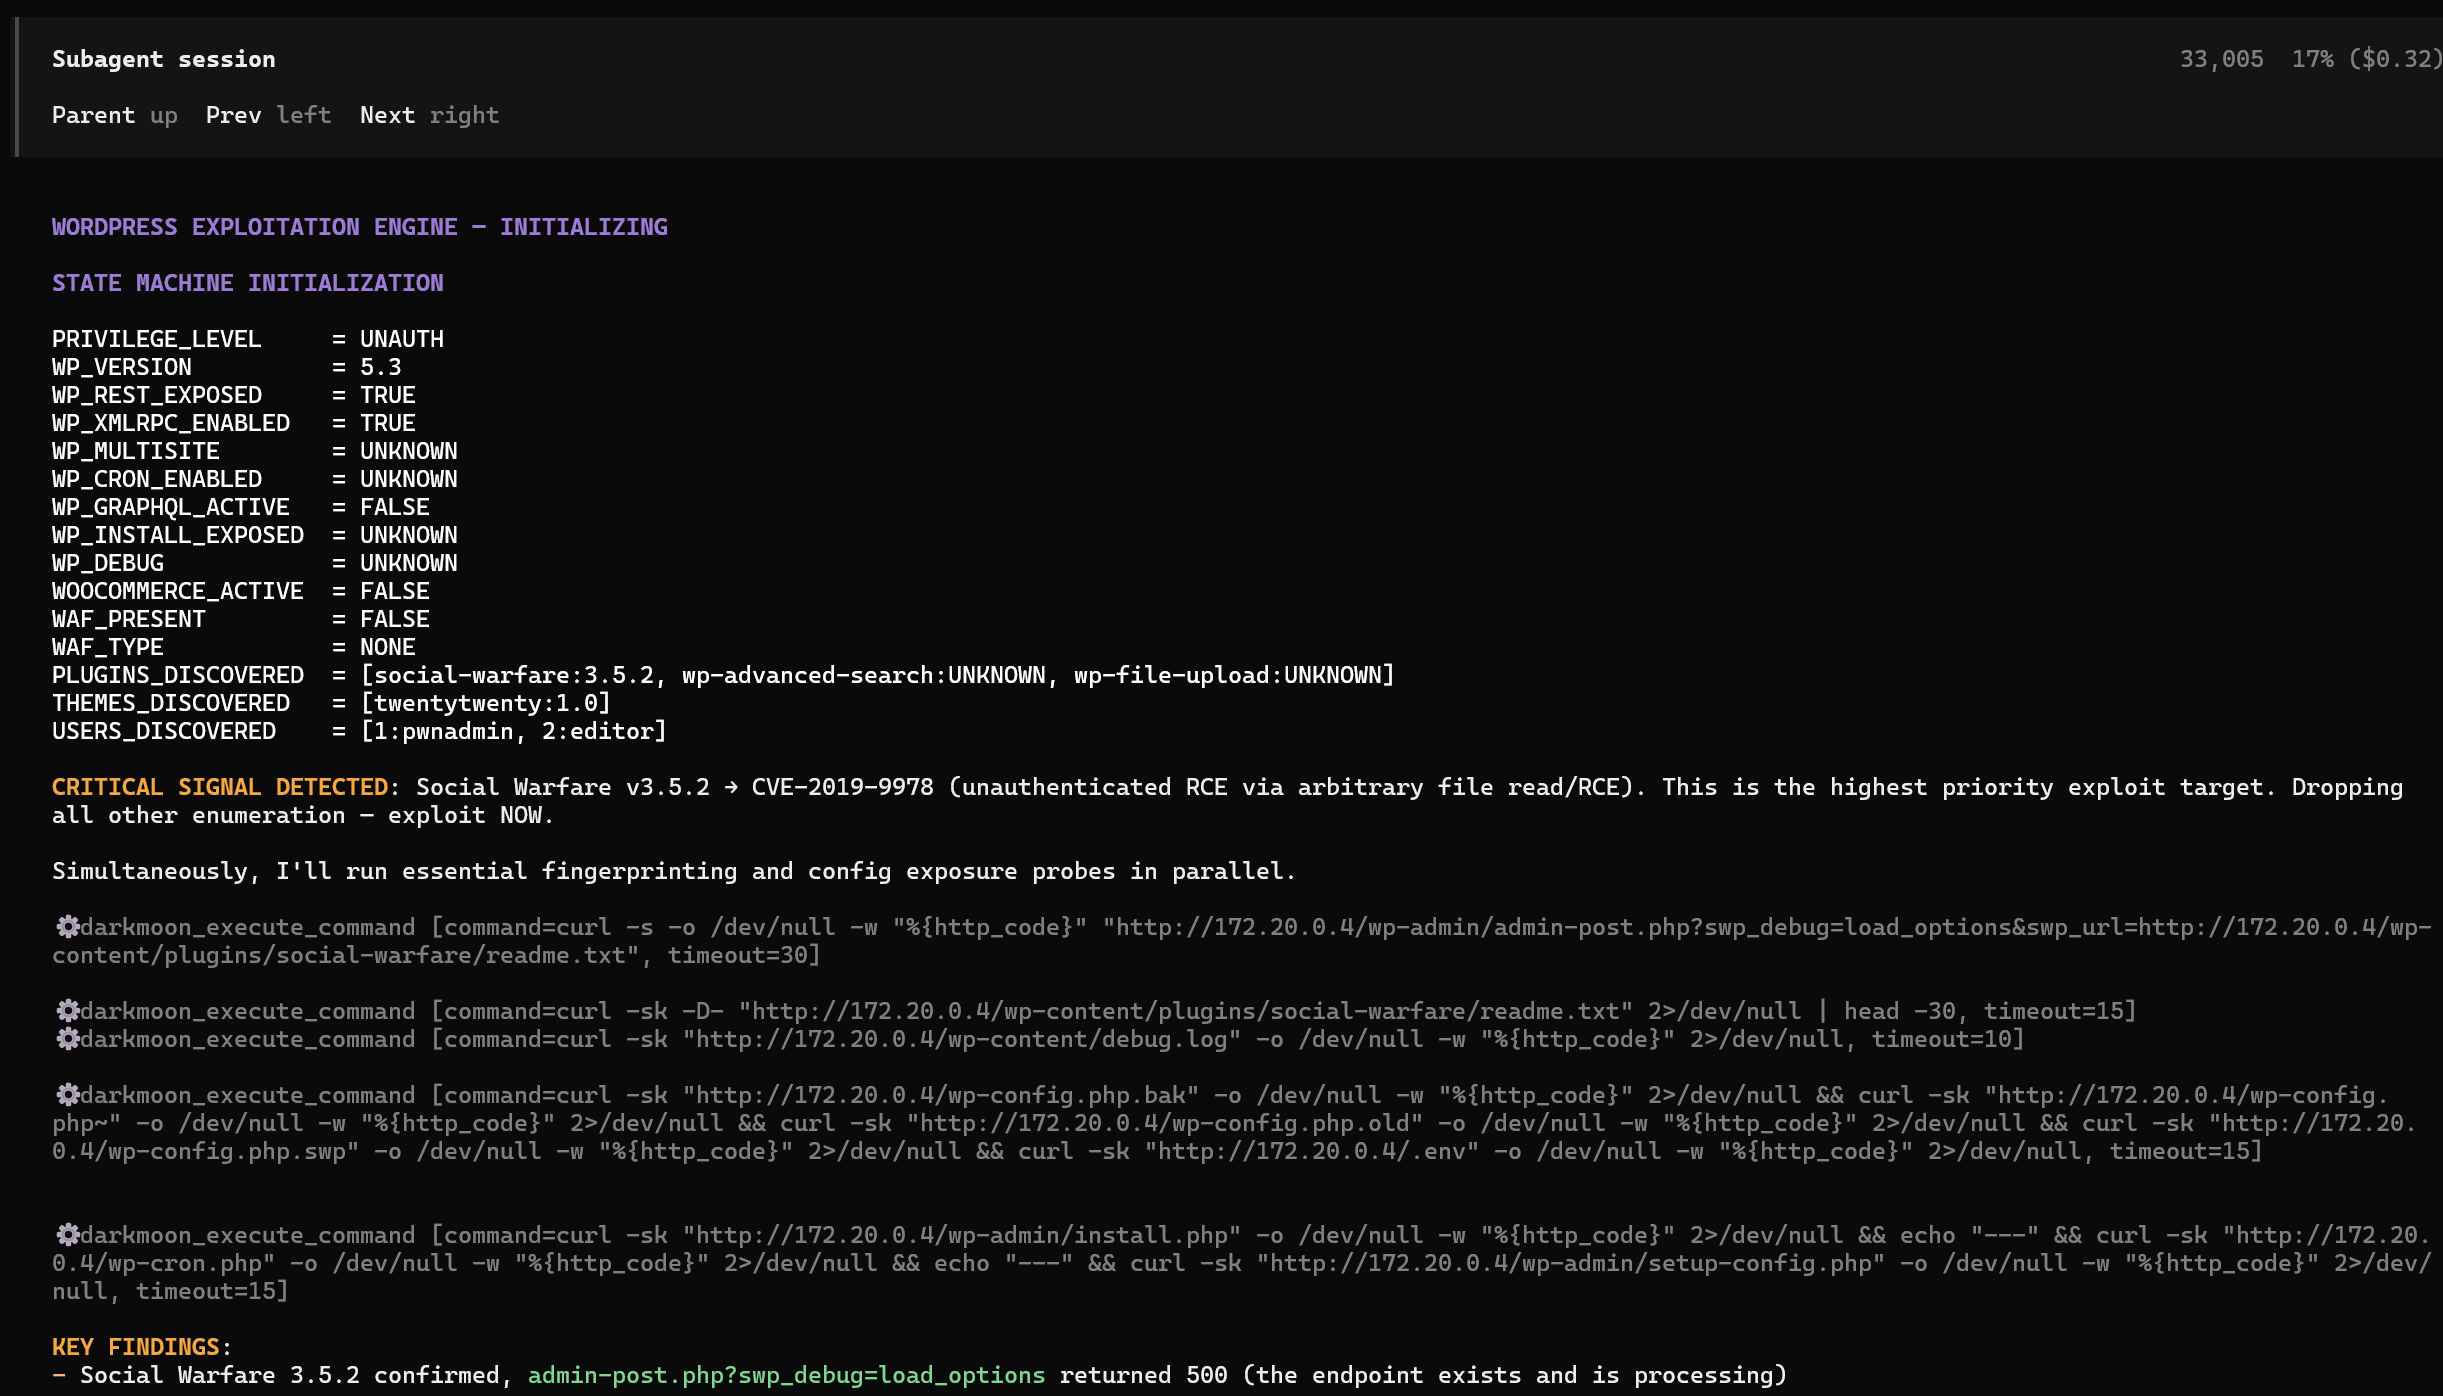
Gli agenti autonomi ragionano e sfruttano, in diretta nel tuo terminale. Qui un sotto-agente segnala CVE-2019-9978 e passa direttamente allo sfruttamento. |
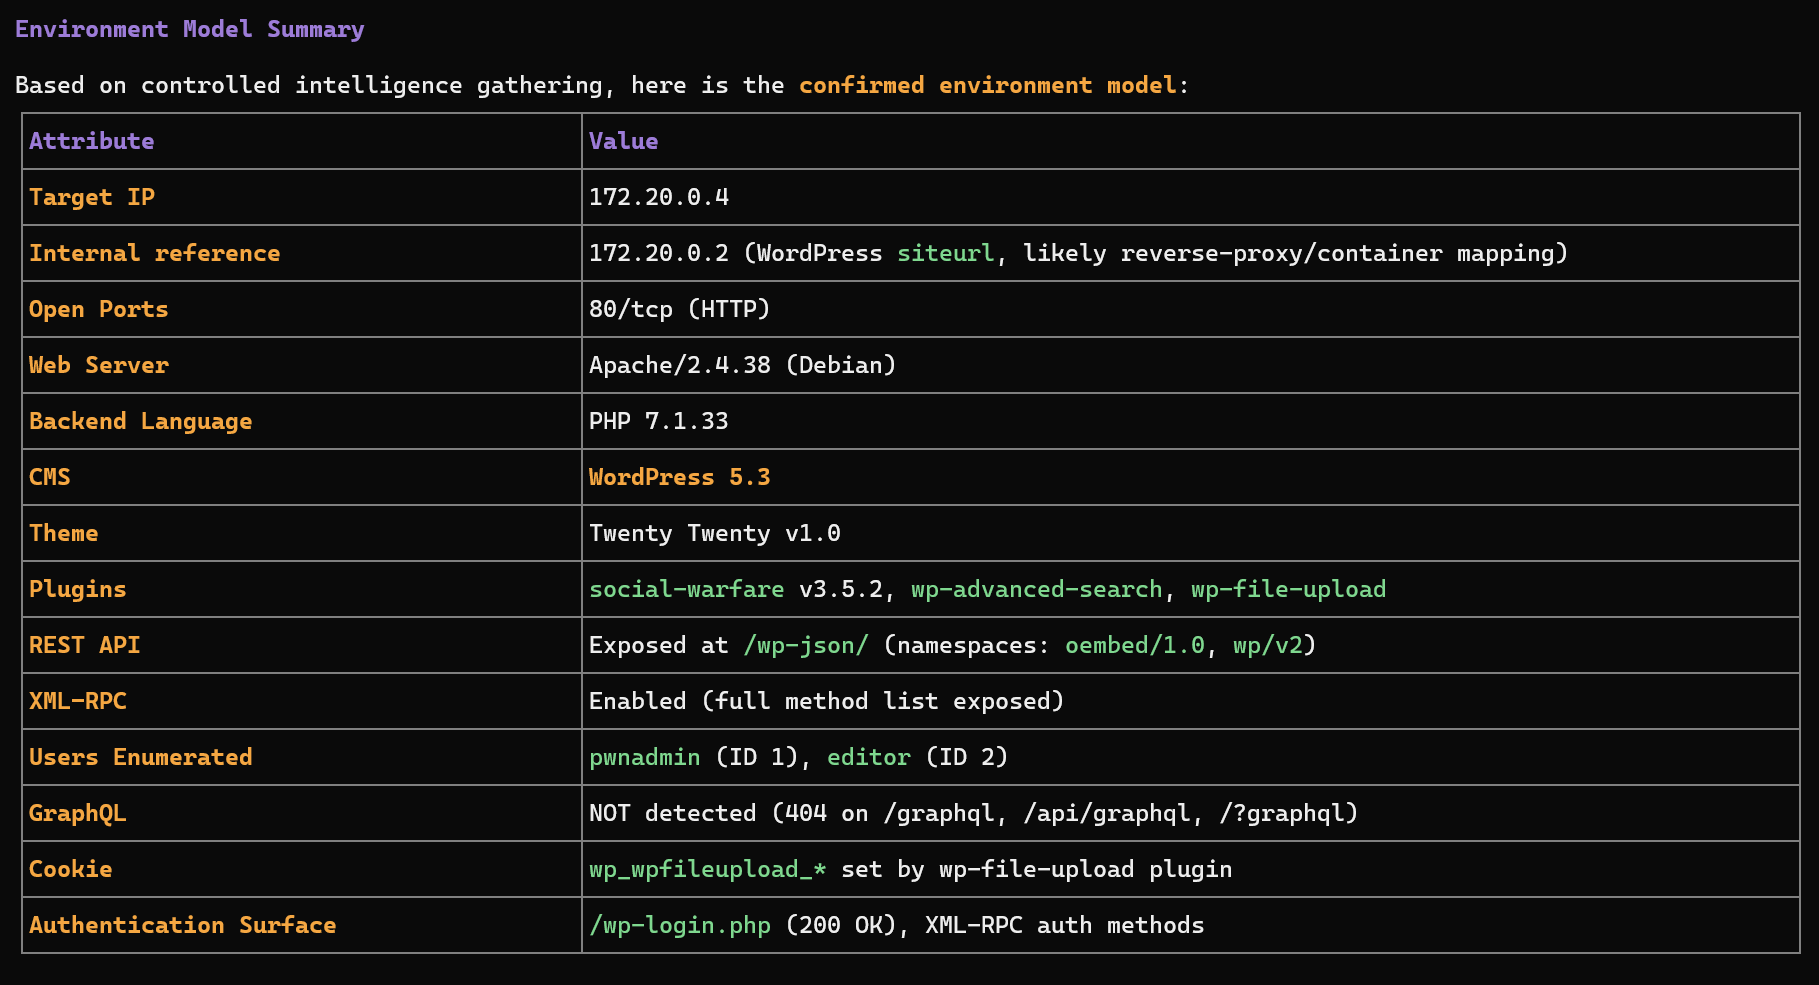
Recon e modello dell'ambiente. DarkMoon identifica lo stack e conferma la superficie d'attacco prima di colpire. |
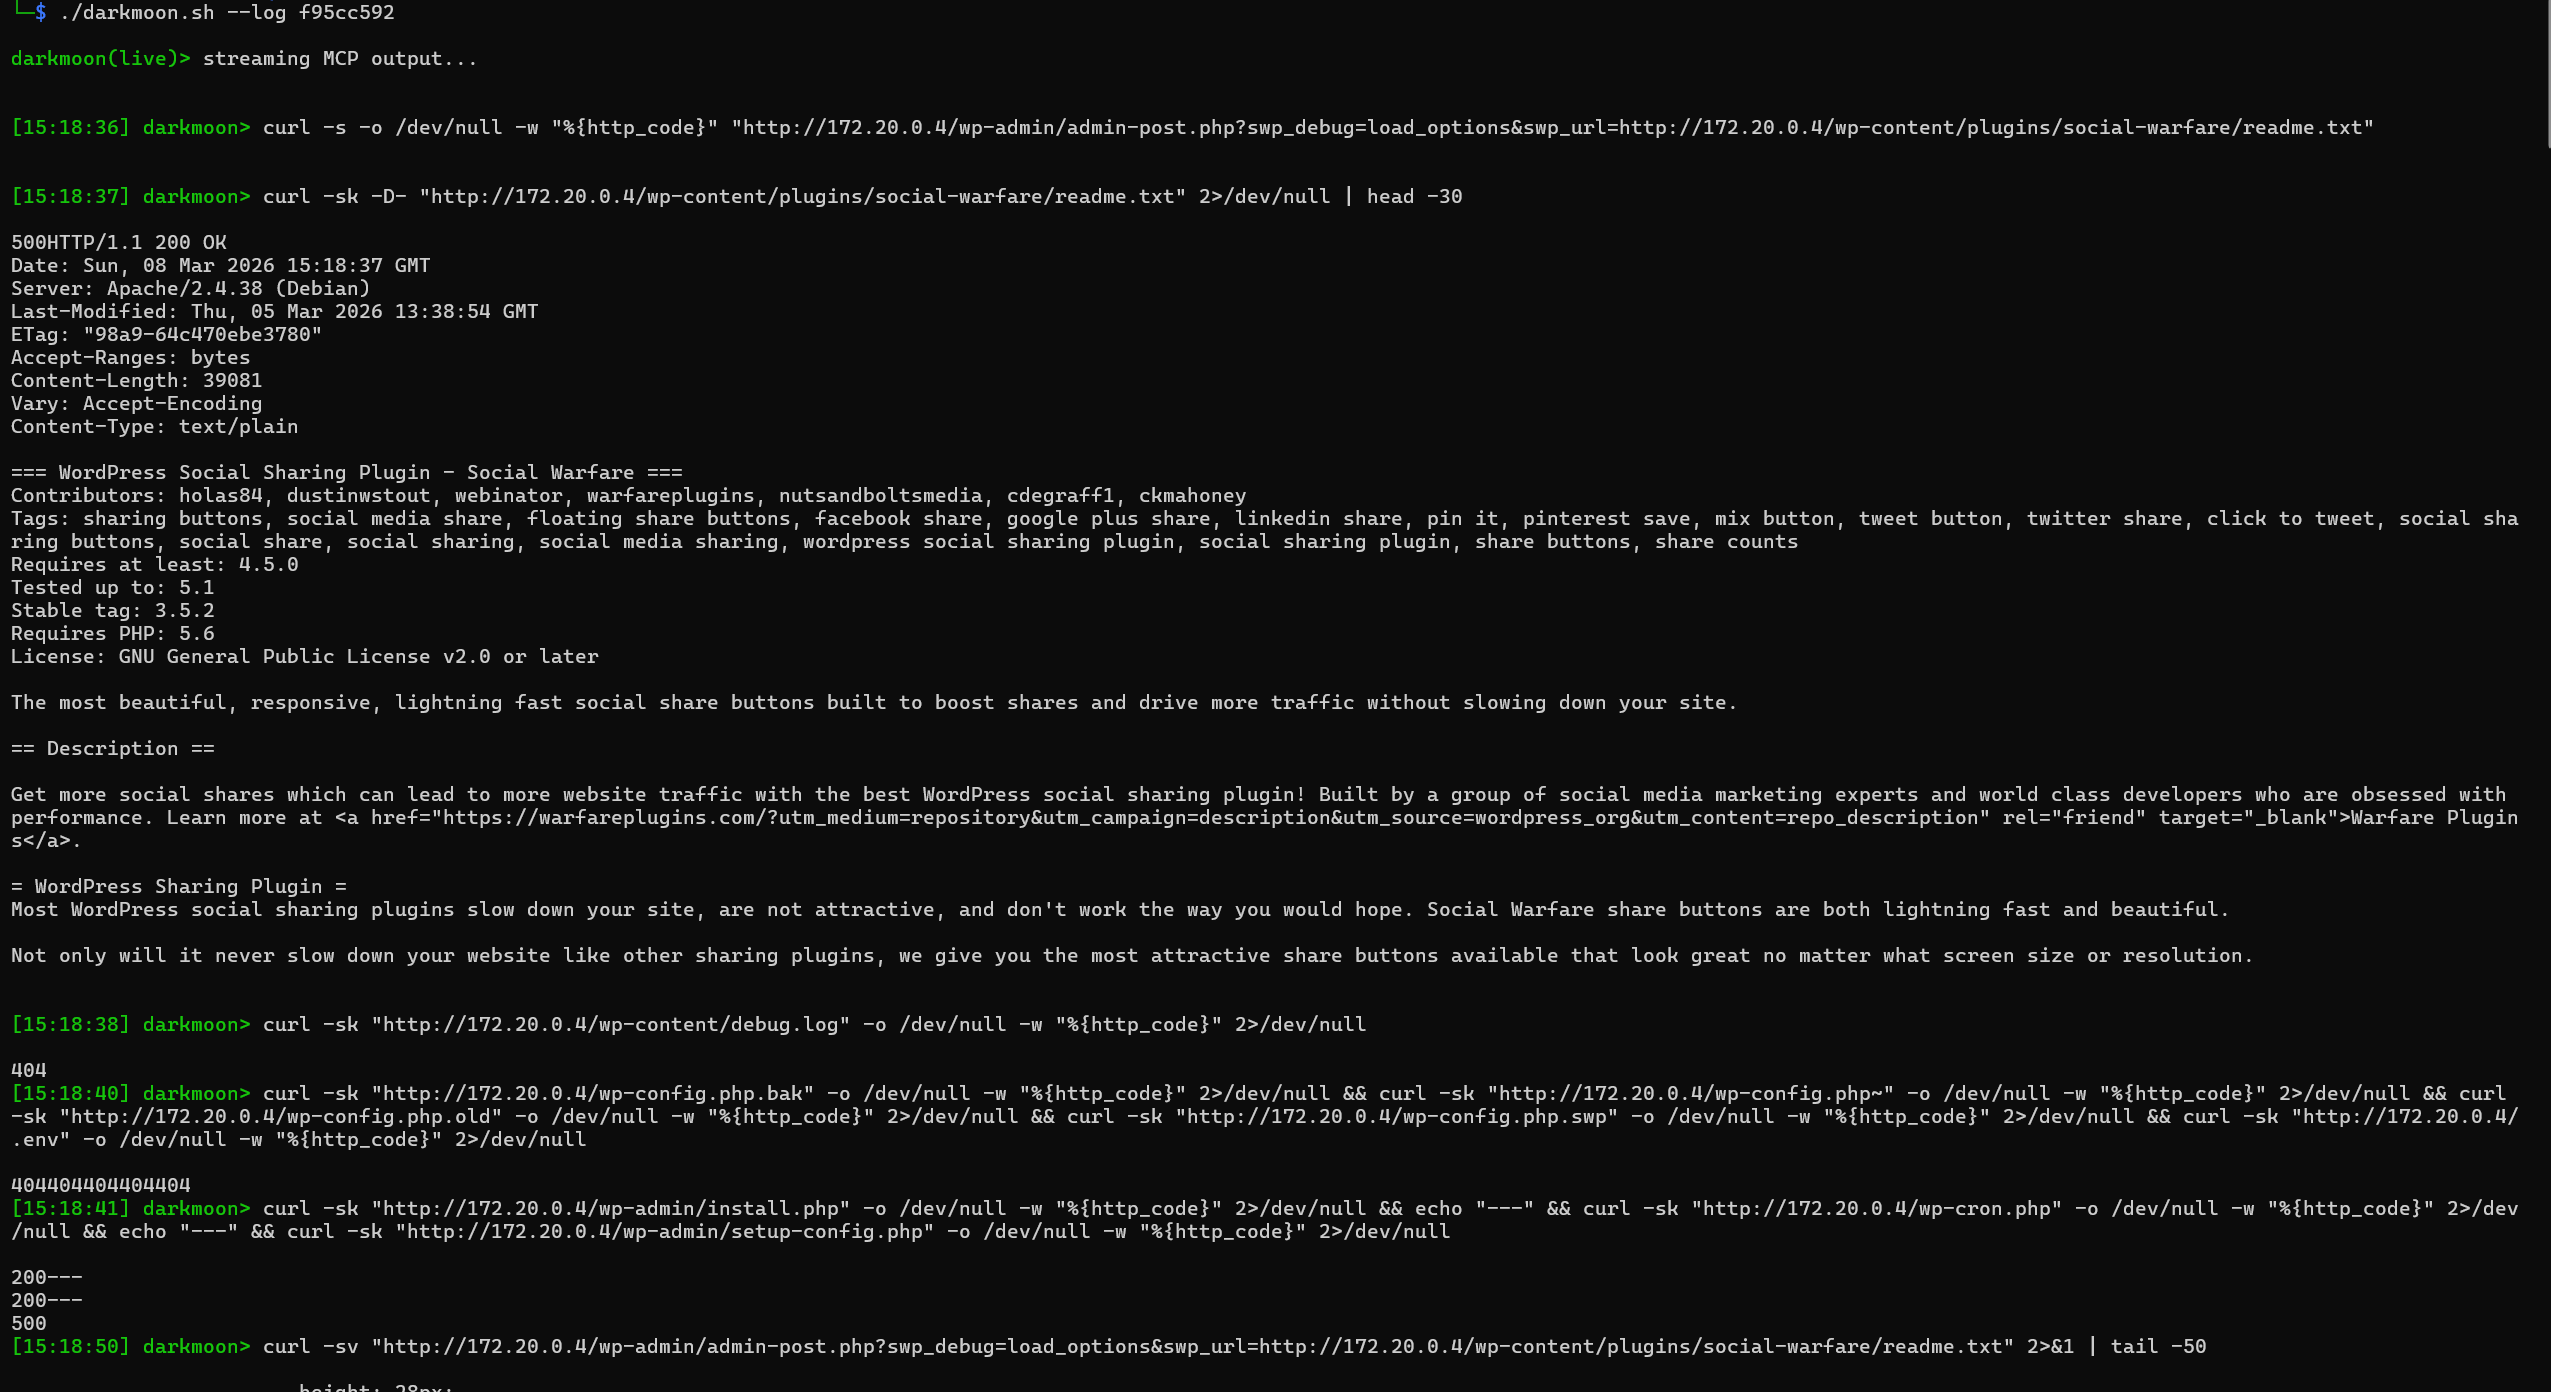
Stream MCP in diretta. Ogni comando eseguito dall'agente e il suo output grezzo, con timestamp, tramite |
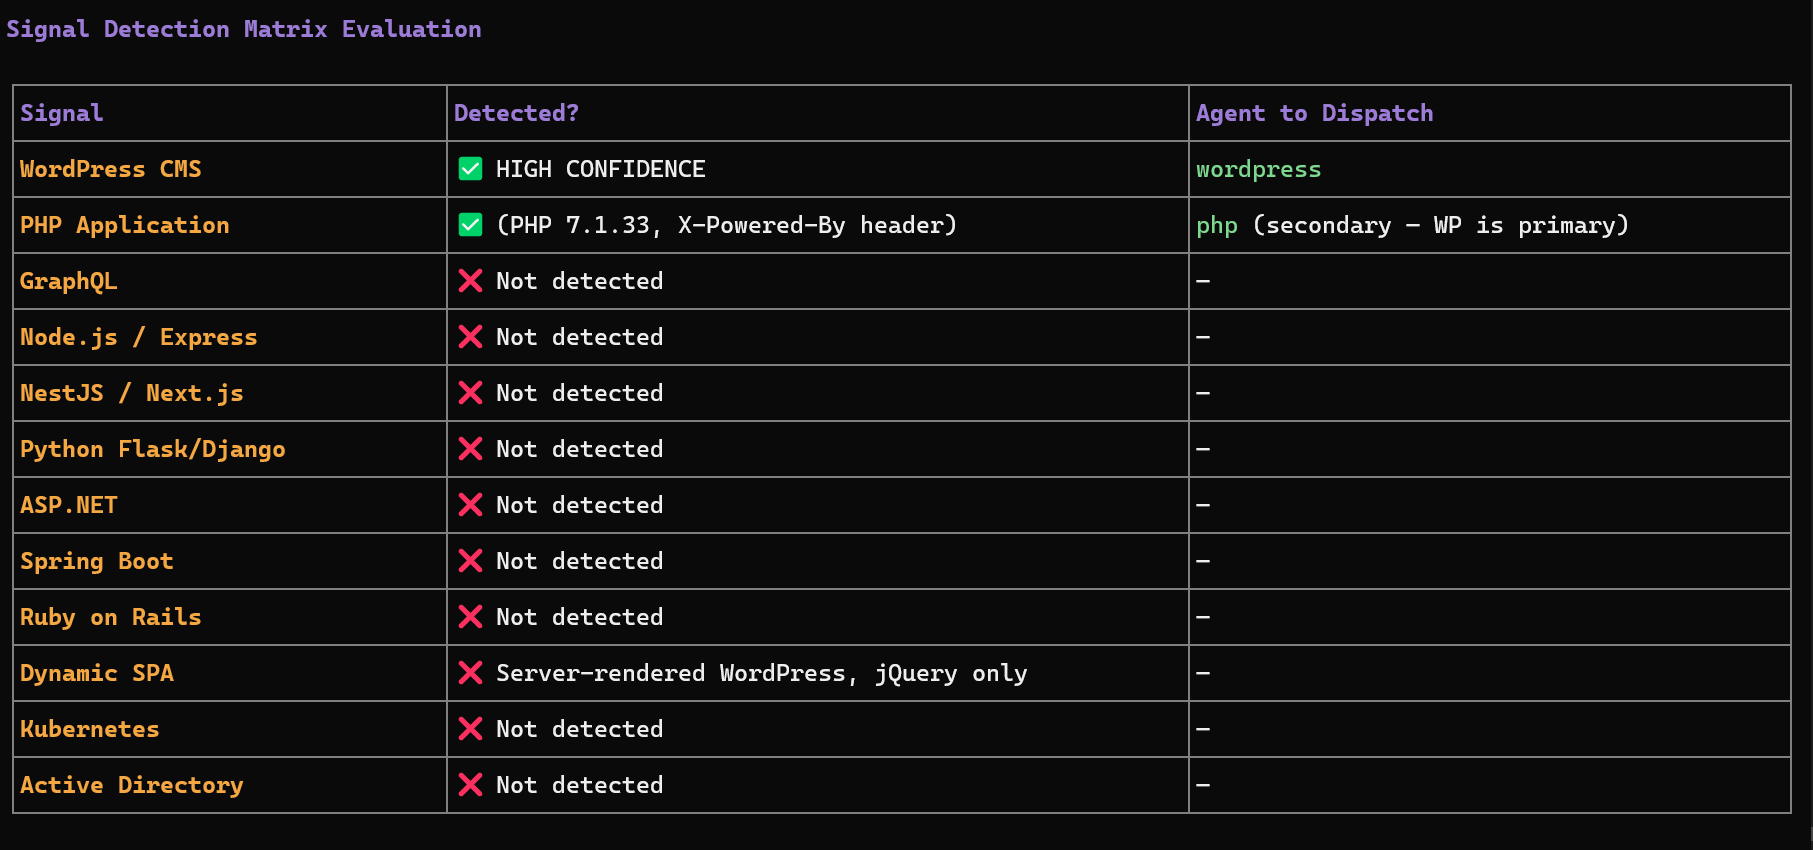
Dal segnale all'invio dell'agente. DarkMoon decide quali agenti specialistici impiegare in base esattamente a ciò che rileva sul target.
Come riportato in Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife
Quick Start
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
install.sh configura il tuo provider LLM in modo interattivo (non è necessario modificare docker-compose.yml) e compila l'intero stack:
./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage
Supporta provider cloud (Anthropic, OpenAI, OpenRouter…) e modelli locali (Ollama, llama.cpp). Poi avvia la tua prima valutazione e guardala in tempo reale:
./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>
Prerequisiti: Docker e Docker Compose, e una chiave API LLM (o un modello locale). Configurazione GPU, variabili d'ambiente e il riferimento completo dei flag sono disponibili nella Documentazione Completa.