

arkime v6.7.0
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
Arkime
Arkime è un sistema open-source di analisi di rete e cattura di pacchetti su larga scala.
Arkime potenzia la tua attuale infrastruttura di sicurezza per archiviare e indicizzare il traffico di rete in formato PCAP standard, offrendo un accesso rapido e indicizzato. È fornita un'interfaccia web intuitiva e semplice per la navigazione, la ricerca e l'esportazione dei PCAP. Arkime espone API che consentono di scaricare e utilizzare direttamente i dati PCAP e i dati di sessione in formato JSON. Arkime archivia ed esporta tutti i pacchetti in formato PCAP standard, permettendoti di utilizzare anche i tuoi strumenti preferiti di acquisizione PCAP, come Wireshark, durante il tuo flusso di analisi.
Arkime è progettato per essere distribuito su molti sistemi e può scalare per gestire decine di gigabit/sec di traffico. La conservazione dei PCAP dipende dallo spazio su disco disponibile sui sensori. La conservazione dei metadati dipende dalla scala del cluster Elasticsearch. Entrambe possono essere aumentate in qualsiasi momento e sono sotto il tuo completo controllo.
Indice
Contesto
Arkime è stato creato per sostituire i sistemi commerciali a pacchetto completo presso AOL nel 2012. Avendo il completo controllo dell'hardware e dei costi, abbiamo scoperto di poter distribuire la cattura completa dei pacchetti su tutte le nostre reti allo stesso costo di una sola rete utilizzando uno strumento commerciale, con una conservazione maggiore.
Il sistema Arkime è composto da 3 componenti principali:
- capture - Un'applicazione C multithread che monitora il traffico di rete, scrive file in formato PCAP sul disco locale, analizza i pacchetti catturati e invia i metadati (dati SPI) a OpenSearch/Elasticsearch.
- viewer - Un'applicazione node.js che viene eseguita su ogni macchina di cattura. Gestisce l'interfaccia web e il trasferimento dei pacchetti al browser.
- OpenSearch/Elasticsearch - La tecnologia di database di ricerca che alimenta Arkime.
Forniamo inoltre diverse applicazioni opzionali:
- cont3xt - Un'applicazione che fornisce un approccio strutturato alla raccolta di intelligence contestuale a supporto delle indagini tecniche.
- esProxy - Un proxy che fornisce sicurezza aggiuntiva tra capture e OpenSearch/Elasticsearch.
- Parliament - Un'applicazione che monitora ed è la porta d'ingresso a più cluster Arkime.
- wiseService - Un'applicazione che integra la threat intelligence nei metadati delle sessioni.
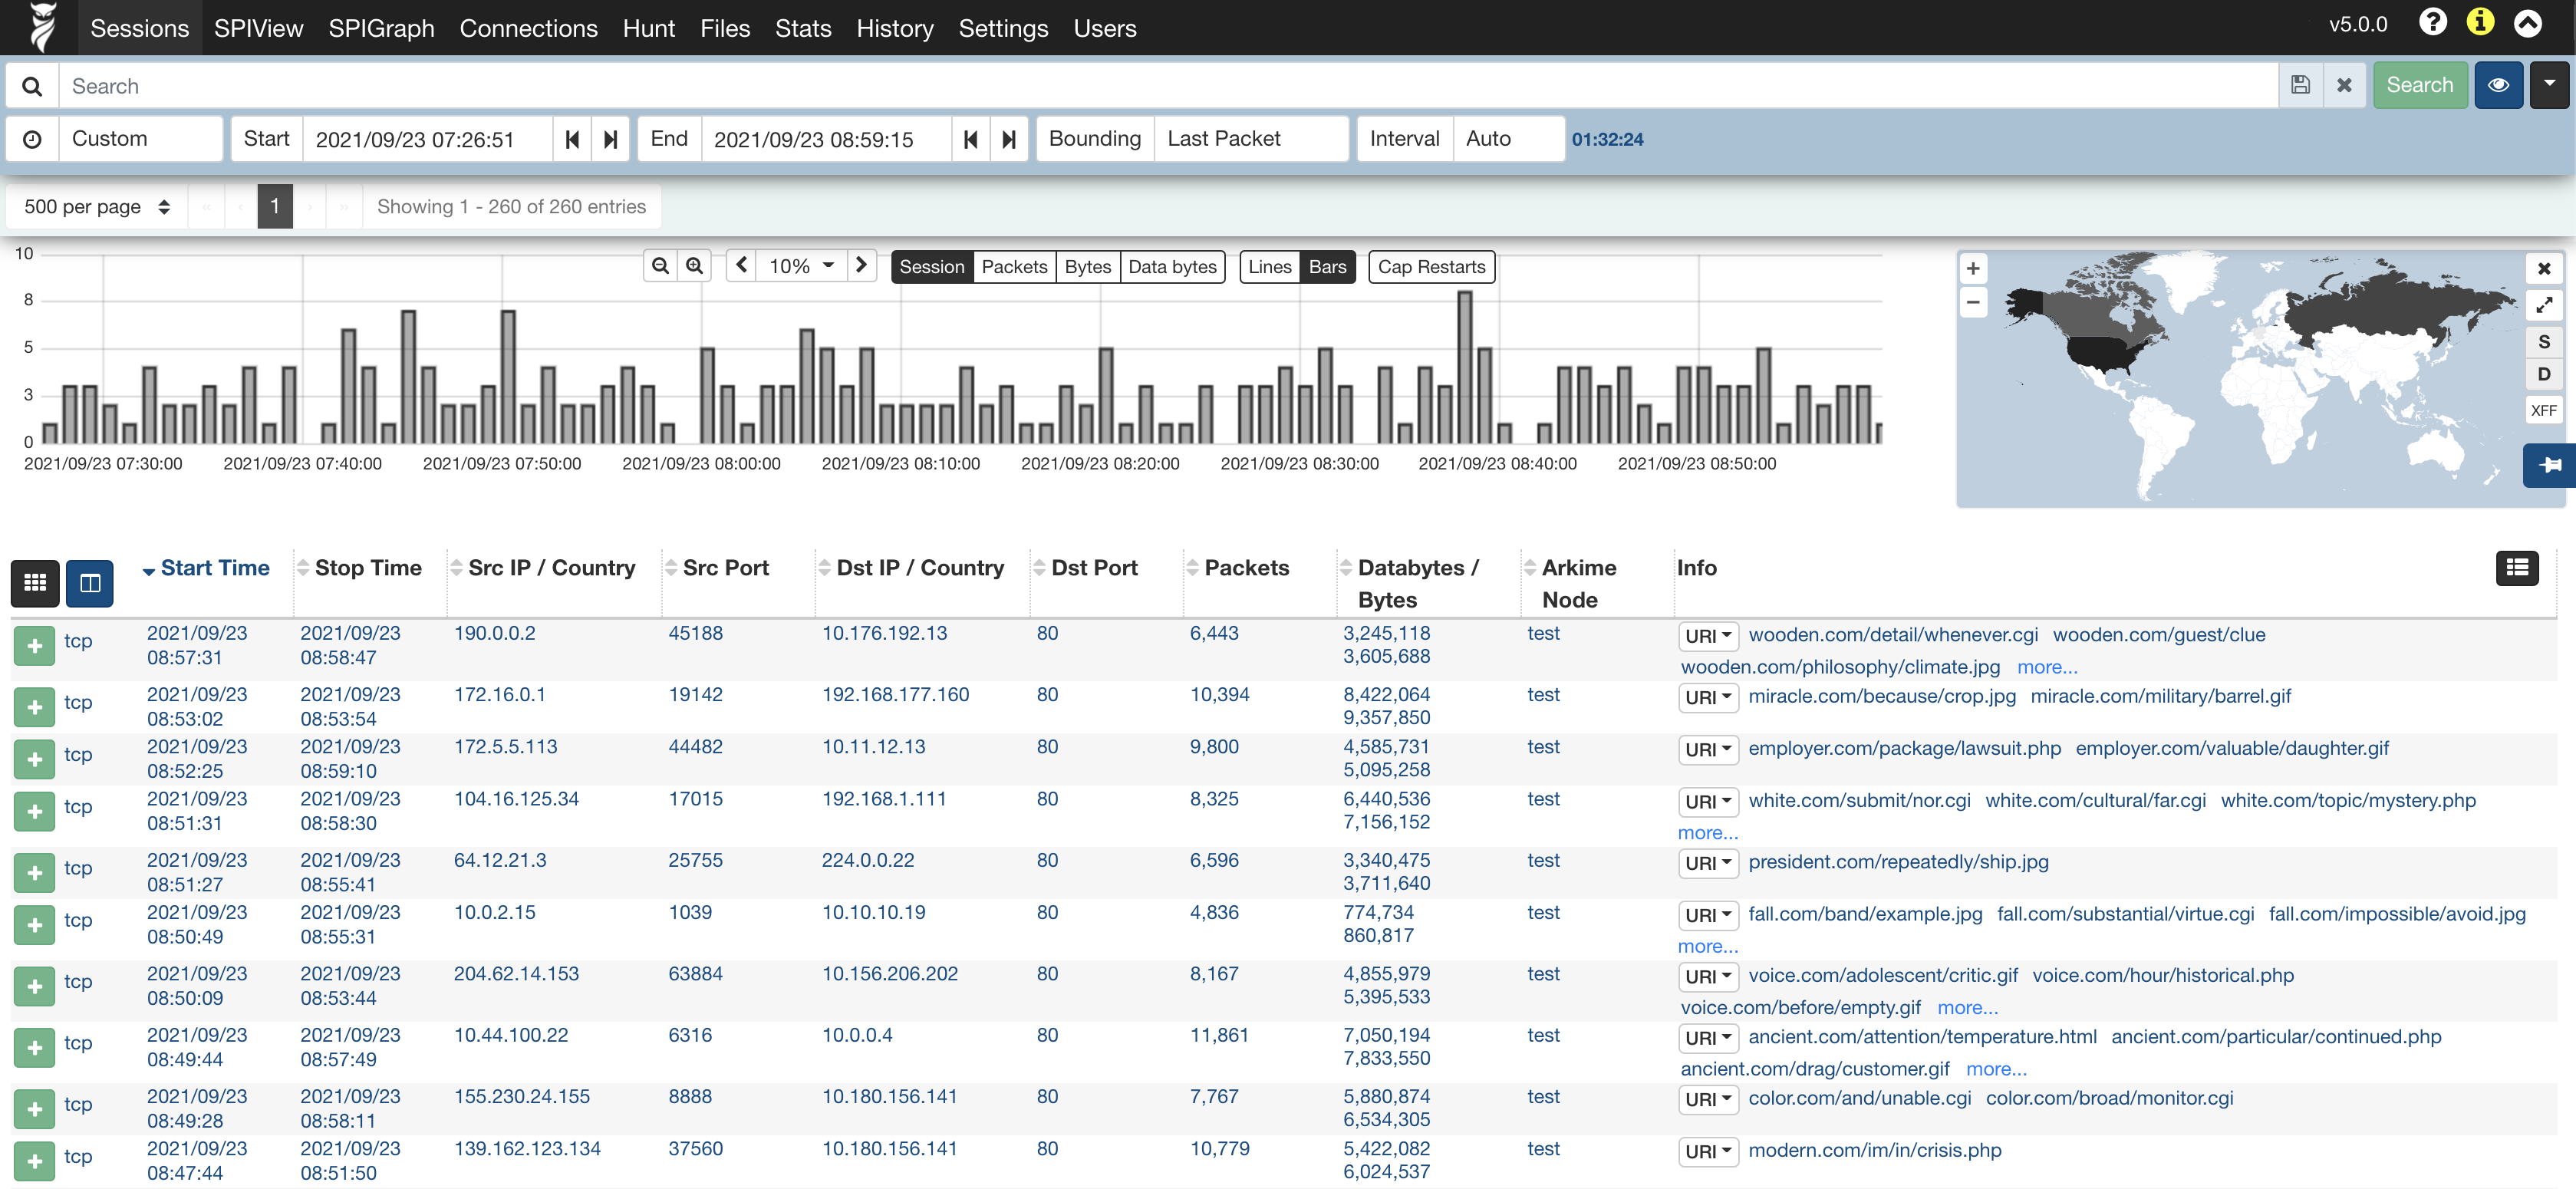
Arkime offre un'interfaccia web intuitiva per esplorare i dati di rete. La pagina Sessions fornisce una panoramica completa, elencando le singole sessioni che possono essere espanse per visualizzare i metadati e i dettagli dei pacchetti.
La pagina SPI View offre una suddivisione dettagliata dei dati, mostrando tutti i valori univoci per ogni campo riconosciuto da Arkime

Installazione
Consigliamo di installare Arkime utilizzando i nostri binari precompilati o i container.
Metodi consigliati
- Binari precompilati: Disponibili nella nostra pagina dei download. Segui le semplici istruzioni di installazione.
- Container: Forniamo container ufficiali per una facile distribuzione. Consulta le nostre istruzioni Docker per i dettagli sui tag disponibili e sull'utilizzo.
Compilazione dal codice sorgente (avanzato)
La compilazione dal codice sorgente è consigliata solo per utenti avanzati o contributori.
- Assicurati che
nodesia nel tuo path; attualmente la versione principale supporta Node 22.x git clone https://github.com/arkime/arkime- ultima versione su github- Trova il tuo sistema operativo in
.github/workflows/versionsper le opzioni easybutton da utilizzare ./easybutton-build.sh [easybutton options] --install- compila e installa Arkime (esegui./easybutton-build.sh --helpper l'elenco delle opzioni)make config- esegue una configurazione iniziale di Arkime- Consulta il file CONTRIBUTING.md per informazioni su come partecipare
Configurazione
La maggior parte della configurazione del sistema si trova nel file /opt/arkime/etc/config.ini. Le variabili sono documentate nella nostra pagina delle impostazioni.
Utilizzo
Una volta avviato Arkime, punta il browser su http://localhost:8005 per accedere all'interfaccia web. Clicca sulla civetta per raggiungere la pagina di aiuto di Arkime.
Sicurezza
L'accesso ad Arkime è protetto tramite HTTPS con password digest oppure tramite un proxy server web che fornisce l'autenticazione. Tutti i PCAP sono memorizzati sui sensori e sono accessibili solo tramite l'interfaccia o l'API di Arkime. Arkime non è pensato per sostituire un IDS, ma per affiancarlo nello storage e nell'indicizzazione di tutto il traffico di rete in formato PCAP standard, offrendo un accesso rapido.
-
Arkime può essere configurato per utilizzare l'autenticazione utente o le chiavi API di OpenSearch/Elasticsearch.
-
Le macchine Arkime dovrebbero essere protette; tuttavia, devono comunicare tra loro (porta 8005) e con le macchine OpenSearch/Elasticsearch (porte 9200-920x). Inoltre, l'interfaccia web deve essere aperta (porta 8005).
-
Il
viewerdi Arkime dovrebbe essere configurato per utilizzare TLS.- È più semplice utilizzare un singolo certificato con più DN o un certificato wildcard.
- Assicurati di proteggere il certificato sul filesystem con i permessi file adeguati.
- Modifica le impostazioni certFile e keyFile in
/opt/arkime/etc/config.iniper abilitarlo.
-
Per distribuzioni di grandi dimensioni è possibile configurare un
viewerdi Arkime su una macchina centrale che non cattura alcun dato; invece, la macchina fa da gateway per tutte le richieste dell'interfaccia utente.- L'utilizzo di un reverse proxy (Caddy, Apache, ...) può gestire l'autenticazione e passare il nome utente ad Arkime; è così che lo distribuiamo.
-
Una password condivisa memorizzata nel file di configurazione di Arkime viene utilizzata per cifrare gli hash delle password E per la comunicazione tra istanze di Arkime.
- Assicurati di proteggere il file di configurazione sul filesystem con i permessi file adeguati.
- Gli hash delle password cifrati vengono utilizzati affinché un nuovo hash di password non possa essere inserito direttamente in OpenSearch/Elasticsearch nel caso in cui non sia stato messo in sicurezza.