
Aegis aegis-v0.11.0-alpha
Monitor a livello di sistema operativo per agenti AI: osserva i processi, l'accesso ai file e l'attività di rete sulla macchina locale e attribuisce ogni evento a un'istanza dell'agente.
AEGIS
Osservabilità indipendente a livello di sistema operativo per agenti AI di codifica
Osserva ciò che gli agenti AI fanno realmente sulla tua macchina — processi, file, rete — dall'esterno degli agenti, senza bisogno di hook.
AEGIS è un osservatore indipendente a livello di sistema operativo per agenti AI. Osserva i processi degli agenti, l'accesso ai file e l'attività di rete indipendentemente da come l'agente è stato avviato o dal fatto che collabori con il monitoraggio — e collega ogni osservazione a una specifica istanza di agente, con le prove di tale attribuzione dichiarate in modo esplicito. Costruito su un motore di monitoraggio JavaScript CommonJS, con TypeScript nel renderer e nei tipi condivisi. Open-source, locale, senza telemetria — tutto rimane sulla tua macchina.




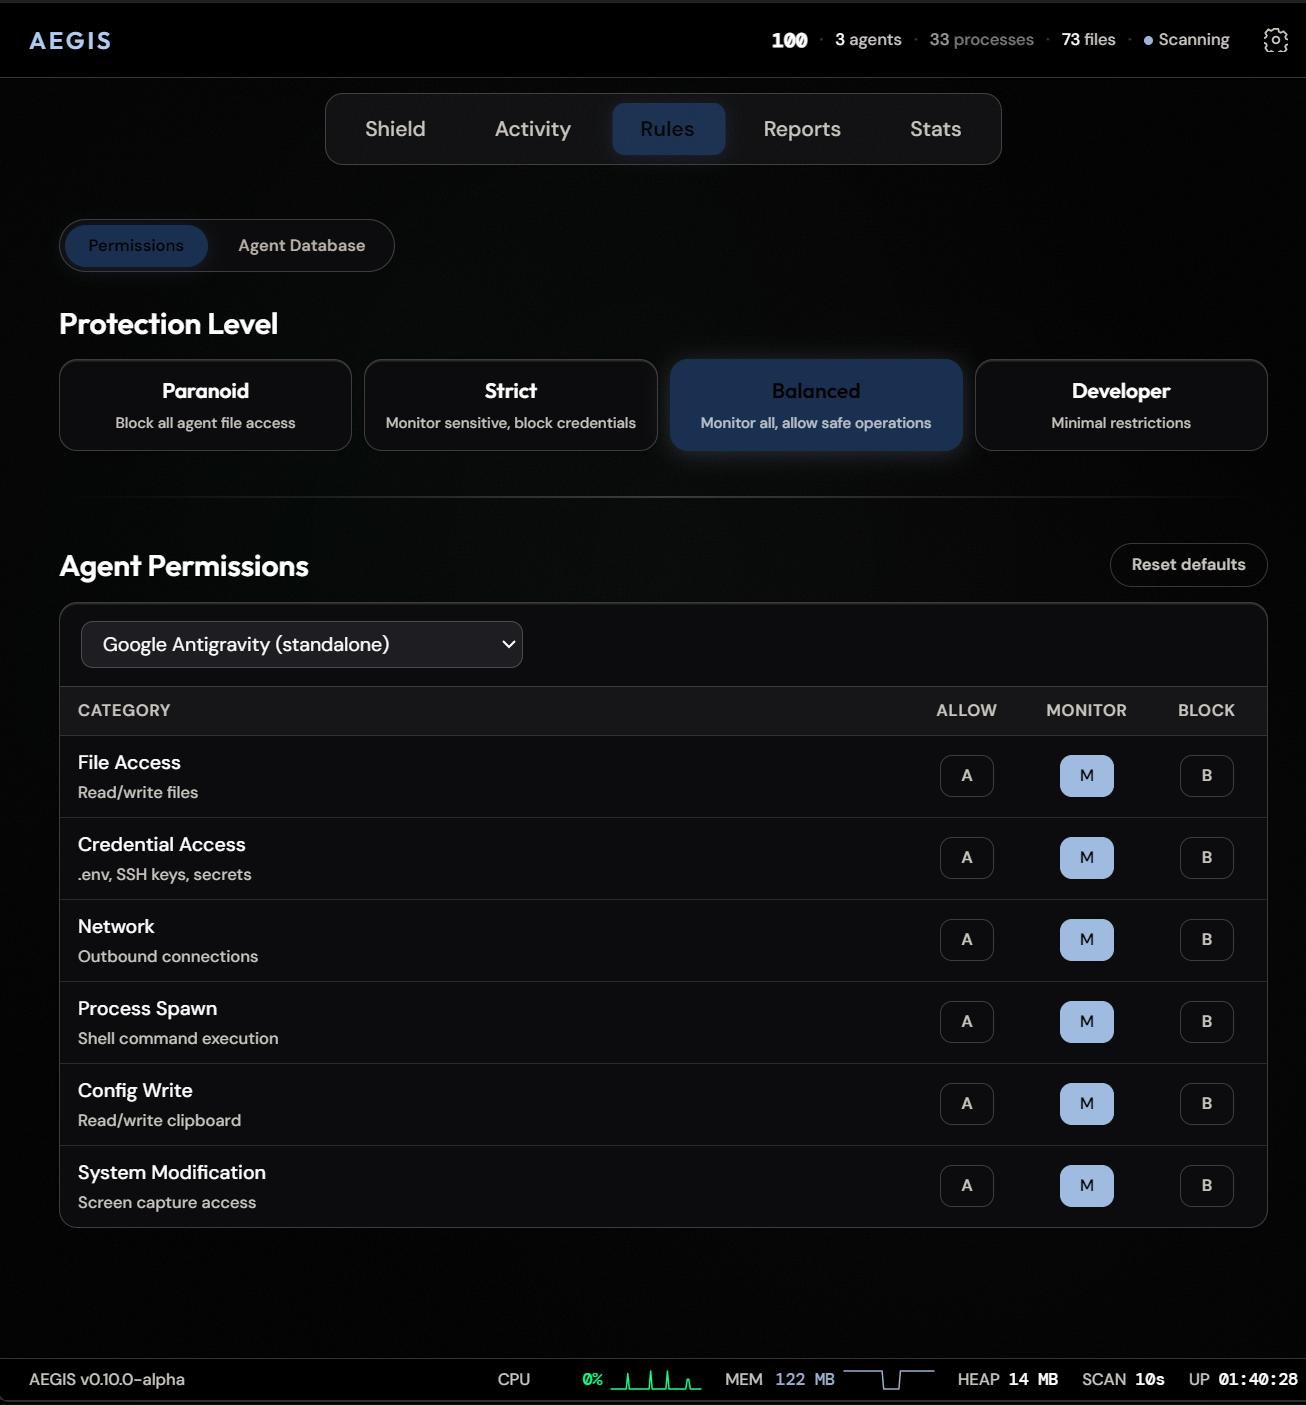
Demo registrata alla v0.10.0-alpha; alcune etichette sono state rinominate da allora.
Download · Segnala un bug · Richiedi una funzionalità · Contribuisci
Cosa osserva AEGIS
| Livello | Come |
|---|---|
| Processi | 110 agenti (262 firme di nomi di processo), risoluzione della catena dei processi padre, rilevamento dell'host IDE, scoperta di estensioni WSL e IDE |
| File | Monitoraggio chokidar sulle directory sensibili (.ssh, .aws, .gnupg, .env*, configurazioni cloud) e sui percorsi di configurazione registrati degli agenti noti; rilevamento della lettura tramite handle aperti e Restart-Manager su Windows |
| Rete | TCP in uscita per processo agente, reverse DNS con conferma diretta e un verdetto per endpoint — allowlisted, unknown o flagged; un endpoint non identificato non viene mai mostrato come sicuro |
| Comportamento | 73 regole di rilevamento in 8 categorie (YAML, ricaricate a caldo), baseline mobili su 10 sessioni, punteggio delle anomalie su quattro assi (rete / filesystem / processo / baseline) |
| LLM locali | Sondaggi a runtime per Ollama e LM Studio, inclusi i modelli caricati; altri runtime come vLLM e llama.cpp vengono rilevati tramite firma di processo |
I fatti contati sopra non sono mantenuti a mano: npm run counts:check ricalcola ogni contatore documentato dall'albero a ogni esecuzione CI e fa fallire la build quando un numero nella documentazione si discosta dalla realtà.
Il grafo delle prove
Ciò che distingue AEGIS da un visualizzatore di processi non sono i sensori — è che ogni evento è collegato a un'istanza di agente, con prove che puoi verificare:
- Identità dell'istanza. Un agente è identificato come
pid+ tempo di nascita del sistema operativo (instanceId), quindi un PID riciclato è una nuova istanza, non una continuazione della storia della precedente. La memorizzazione nella cache dell'identità è vincolata da un testimone, e la CI esegue una prova di iniezione (npm run verify:gate, 4 mutanti) che diventa rossa se un'identità potesse mai essere servita da una cache obsoleta. - Attribuzione con prove dichiarate. Ogni record di audit contiene
pid,instanceIde un oggettoattributioncon uno dei tre stati — confermato, dedotto o non attribuito — supportato da un registro chiuso di codici di prova. Quando AEGIS non sa quale agente ha toccato un file, dice non attribuito; non inventa mai un proprietario. - Log a prova di manomissione. Gli eventi di audit sono JSONL concatenati tramite hash (Event Schema v1) con rotazione giornaliera, conservazione di 30 giorni e marcatori di perdita espliciti quando il buffer di scrittura va in overflow.
- Misurato, non affermato. Il meccanismo di identità è sottoposto a benchmark nel repository: la parità del tempo di nascita del provider è stata esatta per ogni processo confrontabile in entrambe le esecuzioni registrate (542/542 e 419/419), e il sidecar dello snapshot dei processi costa ~10 ms per scansione, mentre il provider di fallback costa da centinaia a migliaia. Le tabelle per esecuzione, gli ambienti e le lacune dichiarate sono in docs/bench/.
Prove: src/main/process-identity.js · src/main/attribution.js · audit di correttezza · bench 2026-08-12 · bench 2026-08-13
Monitor-first
AEGIS è una telecamera, non una guardia. Osserva e registra — non blocca gli agenti a livello di sistema operativo oggi. Non ci sono hook del kernel né applicazione automatica. Il controllo dei processi (kill / sospendi / riprendi) è manuale e solo su invocazione dell'utente. Il blocco attivo è nella roadmap, non nella release attuale. Usa AEGIS per visibilità, audit e rilevamento delle anomalie — abbinalo al sandboxing quando hai bisogno di applicazione delle regole.
Come AEGIS si differenzia dalla supervisione in-agent
La maggior parte degli strumenti di supervisione degli agenti AI strumenta l'agente stesso — un plugin di Claude Code, un'estensione IDE, un wrapper SDK. Questa collocazione ha un punto cieco strutturale: un agente compare solo se (l'agente o il suo utente) ha installato l'hook. Un python autogpt.py grezzo, un binario non avvolto o uno strumento che semplicemente non collabora è invisibile alla strumentazione in-agent.
AEGIS si colloca invece a livello di sistema operativo: osserva l'attività di processi, file e rete dall'esterno degli agenti, quindi ciò che vede non dipende dalla collaborazione dell'agente — solo dalla copertura di AEGIS stesso (vedi limiti noti). Non è l'unico strumento che osserva gli agenti localmente — AgentSight, ad esempio, osserva dal livello eBPF su Linux — e gli strumenti basati su hook sono complementari piuttosto che concorrenti: gli hook vedono l'intento (prompt, chiamate a strumenti) all'interno degli agenti che hanno aderito, mentre AEGIS vede gli effetti (processi, file, connessioni) per tutto ciò che gira sulla macchina, collegati alle istanze degli agenti senza richiedere collaborazione.