

CyberStrikeAI v1.7.24
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.
CyberStrikeAI
Il sistema d'azione per la cybersecurity AI-native—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni operazione migliora la successiva.
CyberStrikeAI connette pianificazione, esecuzione, supervisione umana, evidenza e replay in un unico workspace verificabile. Costruito in Go, combina agenti basati su Eino, strumenti MCP-native, conoscenza RAG, workflow visuali e modellazione e analisi della catena di attacco per operazioni di sicurezza autorizzate.
Inizia qui: Avvio rapido · Documentazione · Hardening di sicurezza
[!IMPORTANT] Usa CyberStrikeAI solo su sistemi di tua proprietà o che sei esplicitamente autorizzato a testare. Per ambienti condivisi o di produzione, consulta il modello di sicurezza e la guida all'hardening prima di abilitare strumenti ad alto rischio, WebShell o funzionalità C2.
Anteprima dell'interfaccia e delle integrazioni
Panoramica della dashboard di sistema
Modalità chiara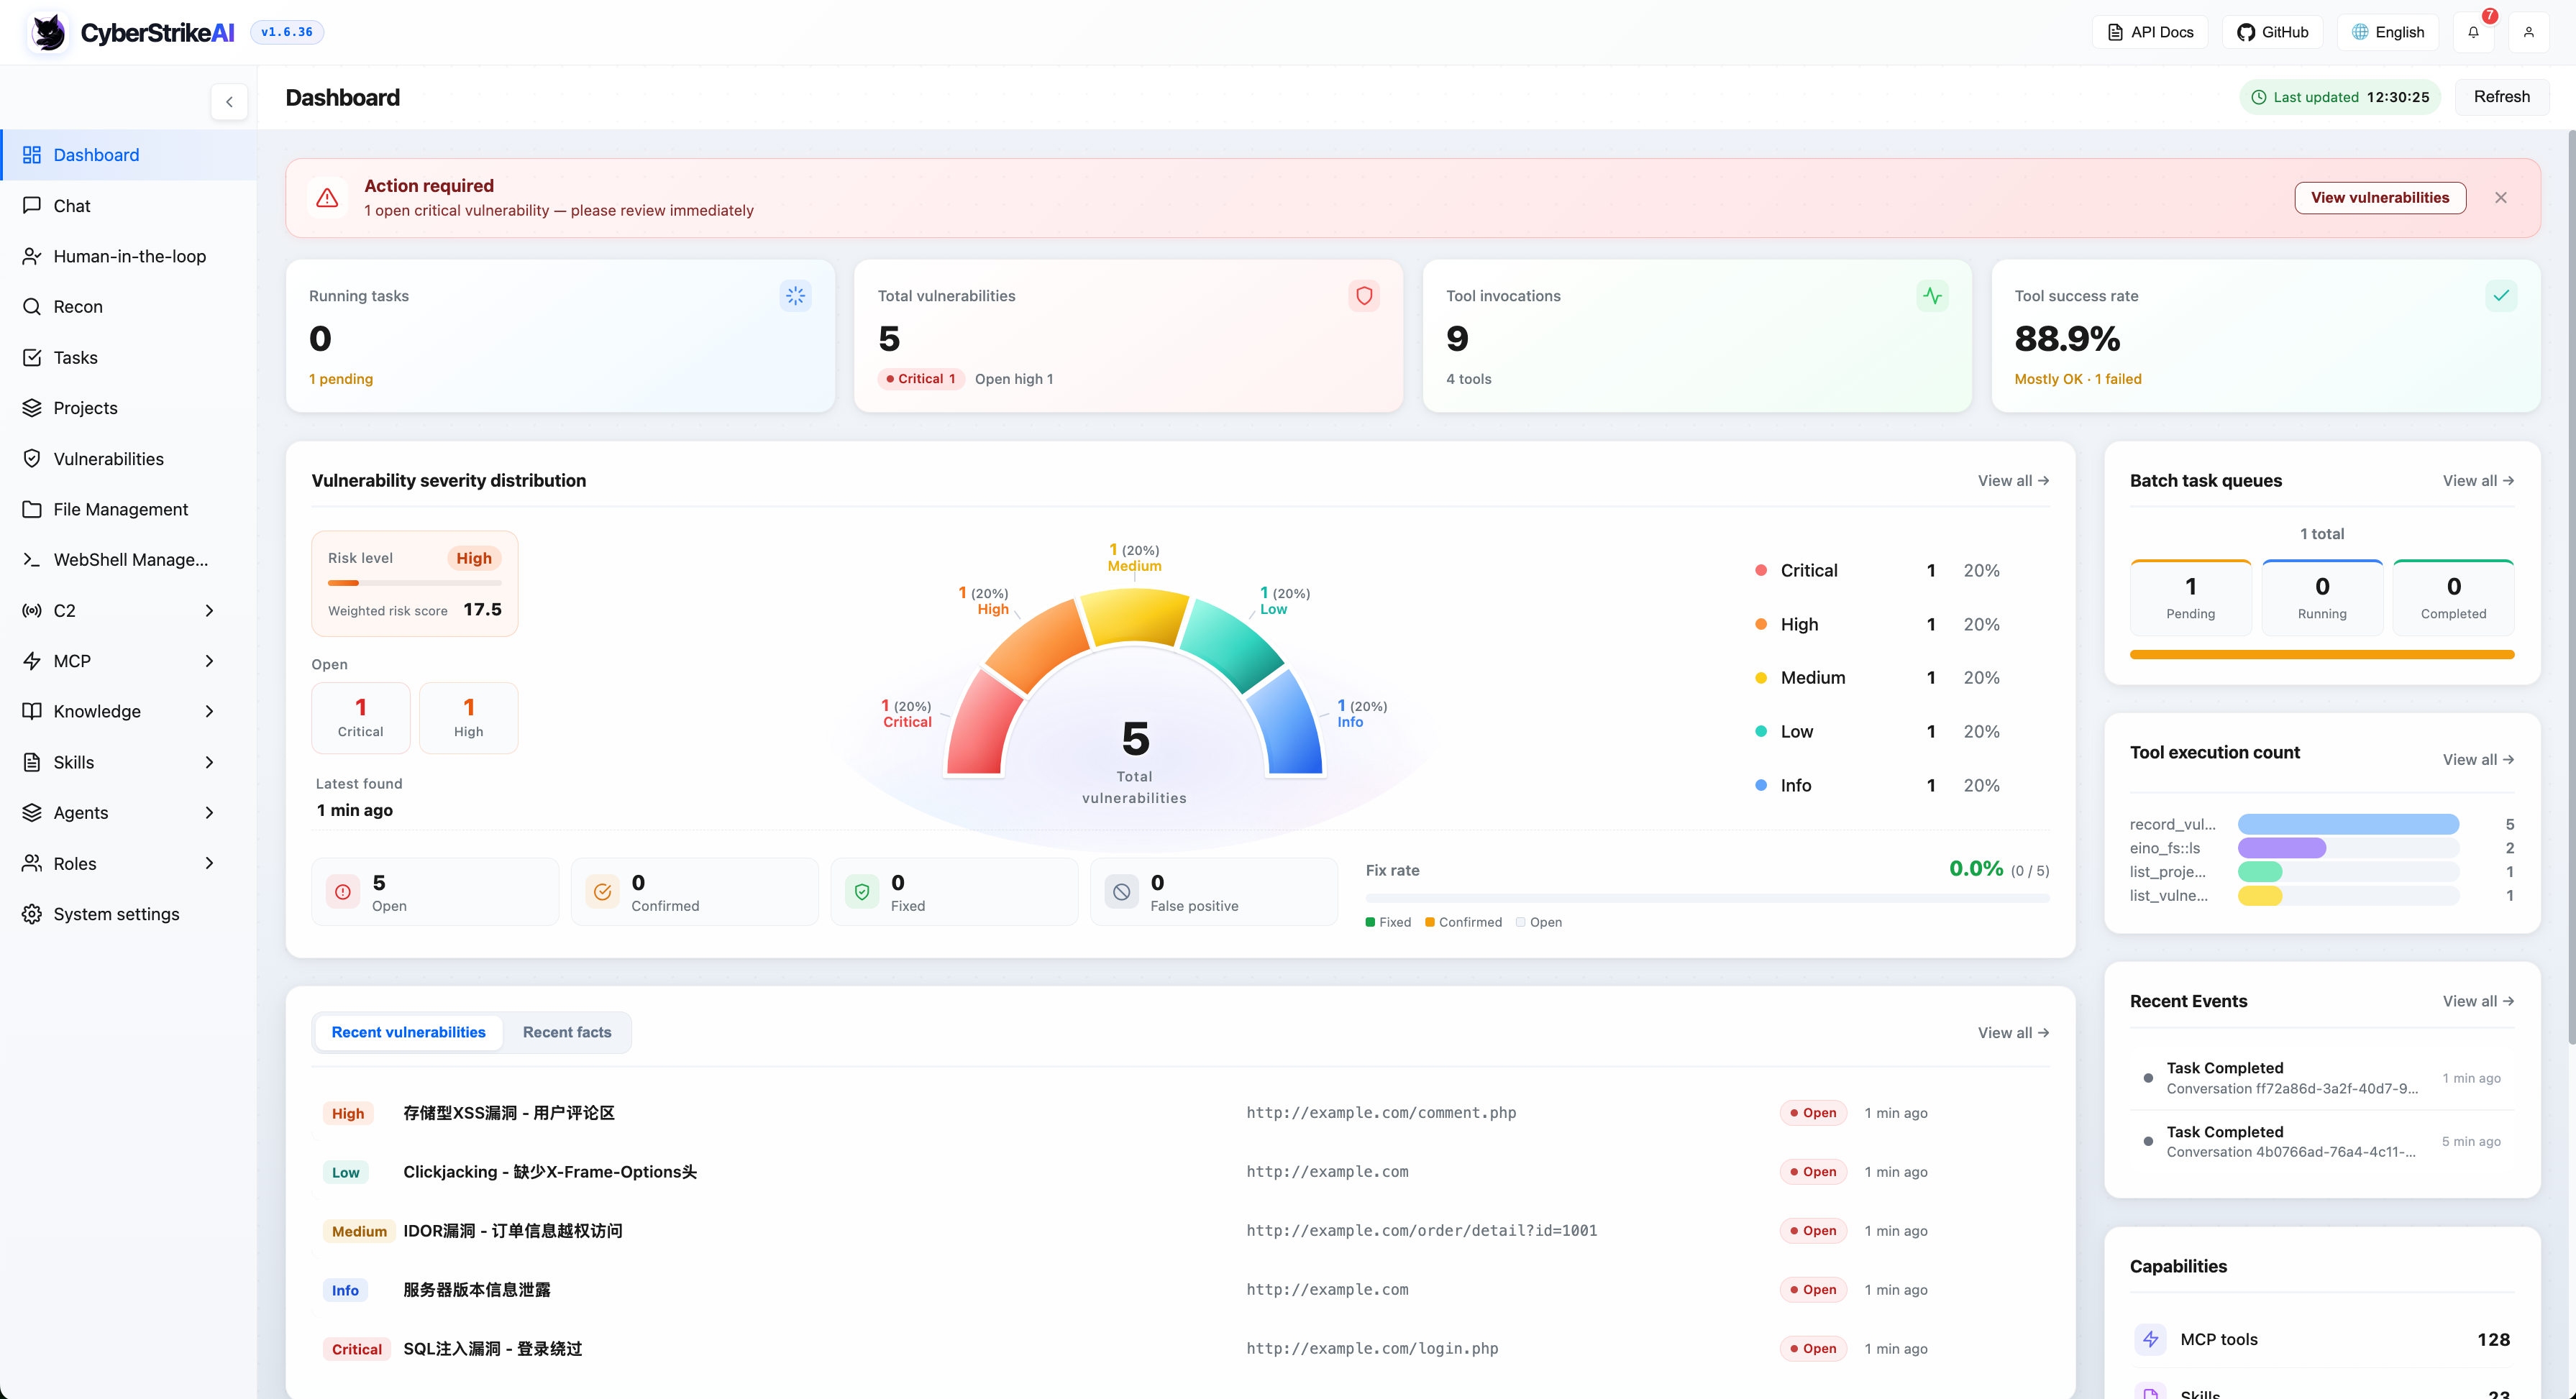
|
Modalità scura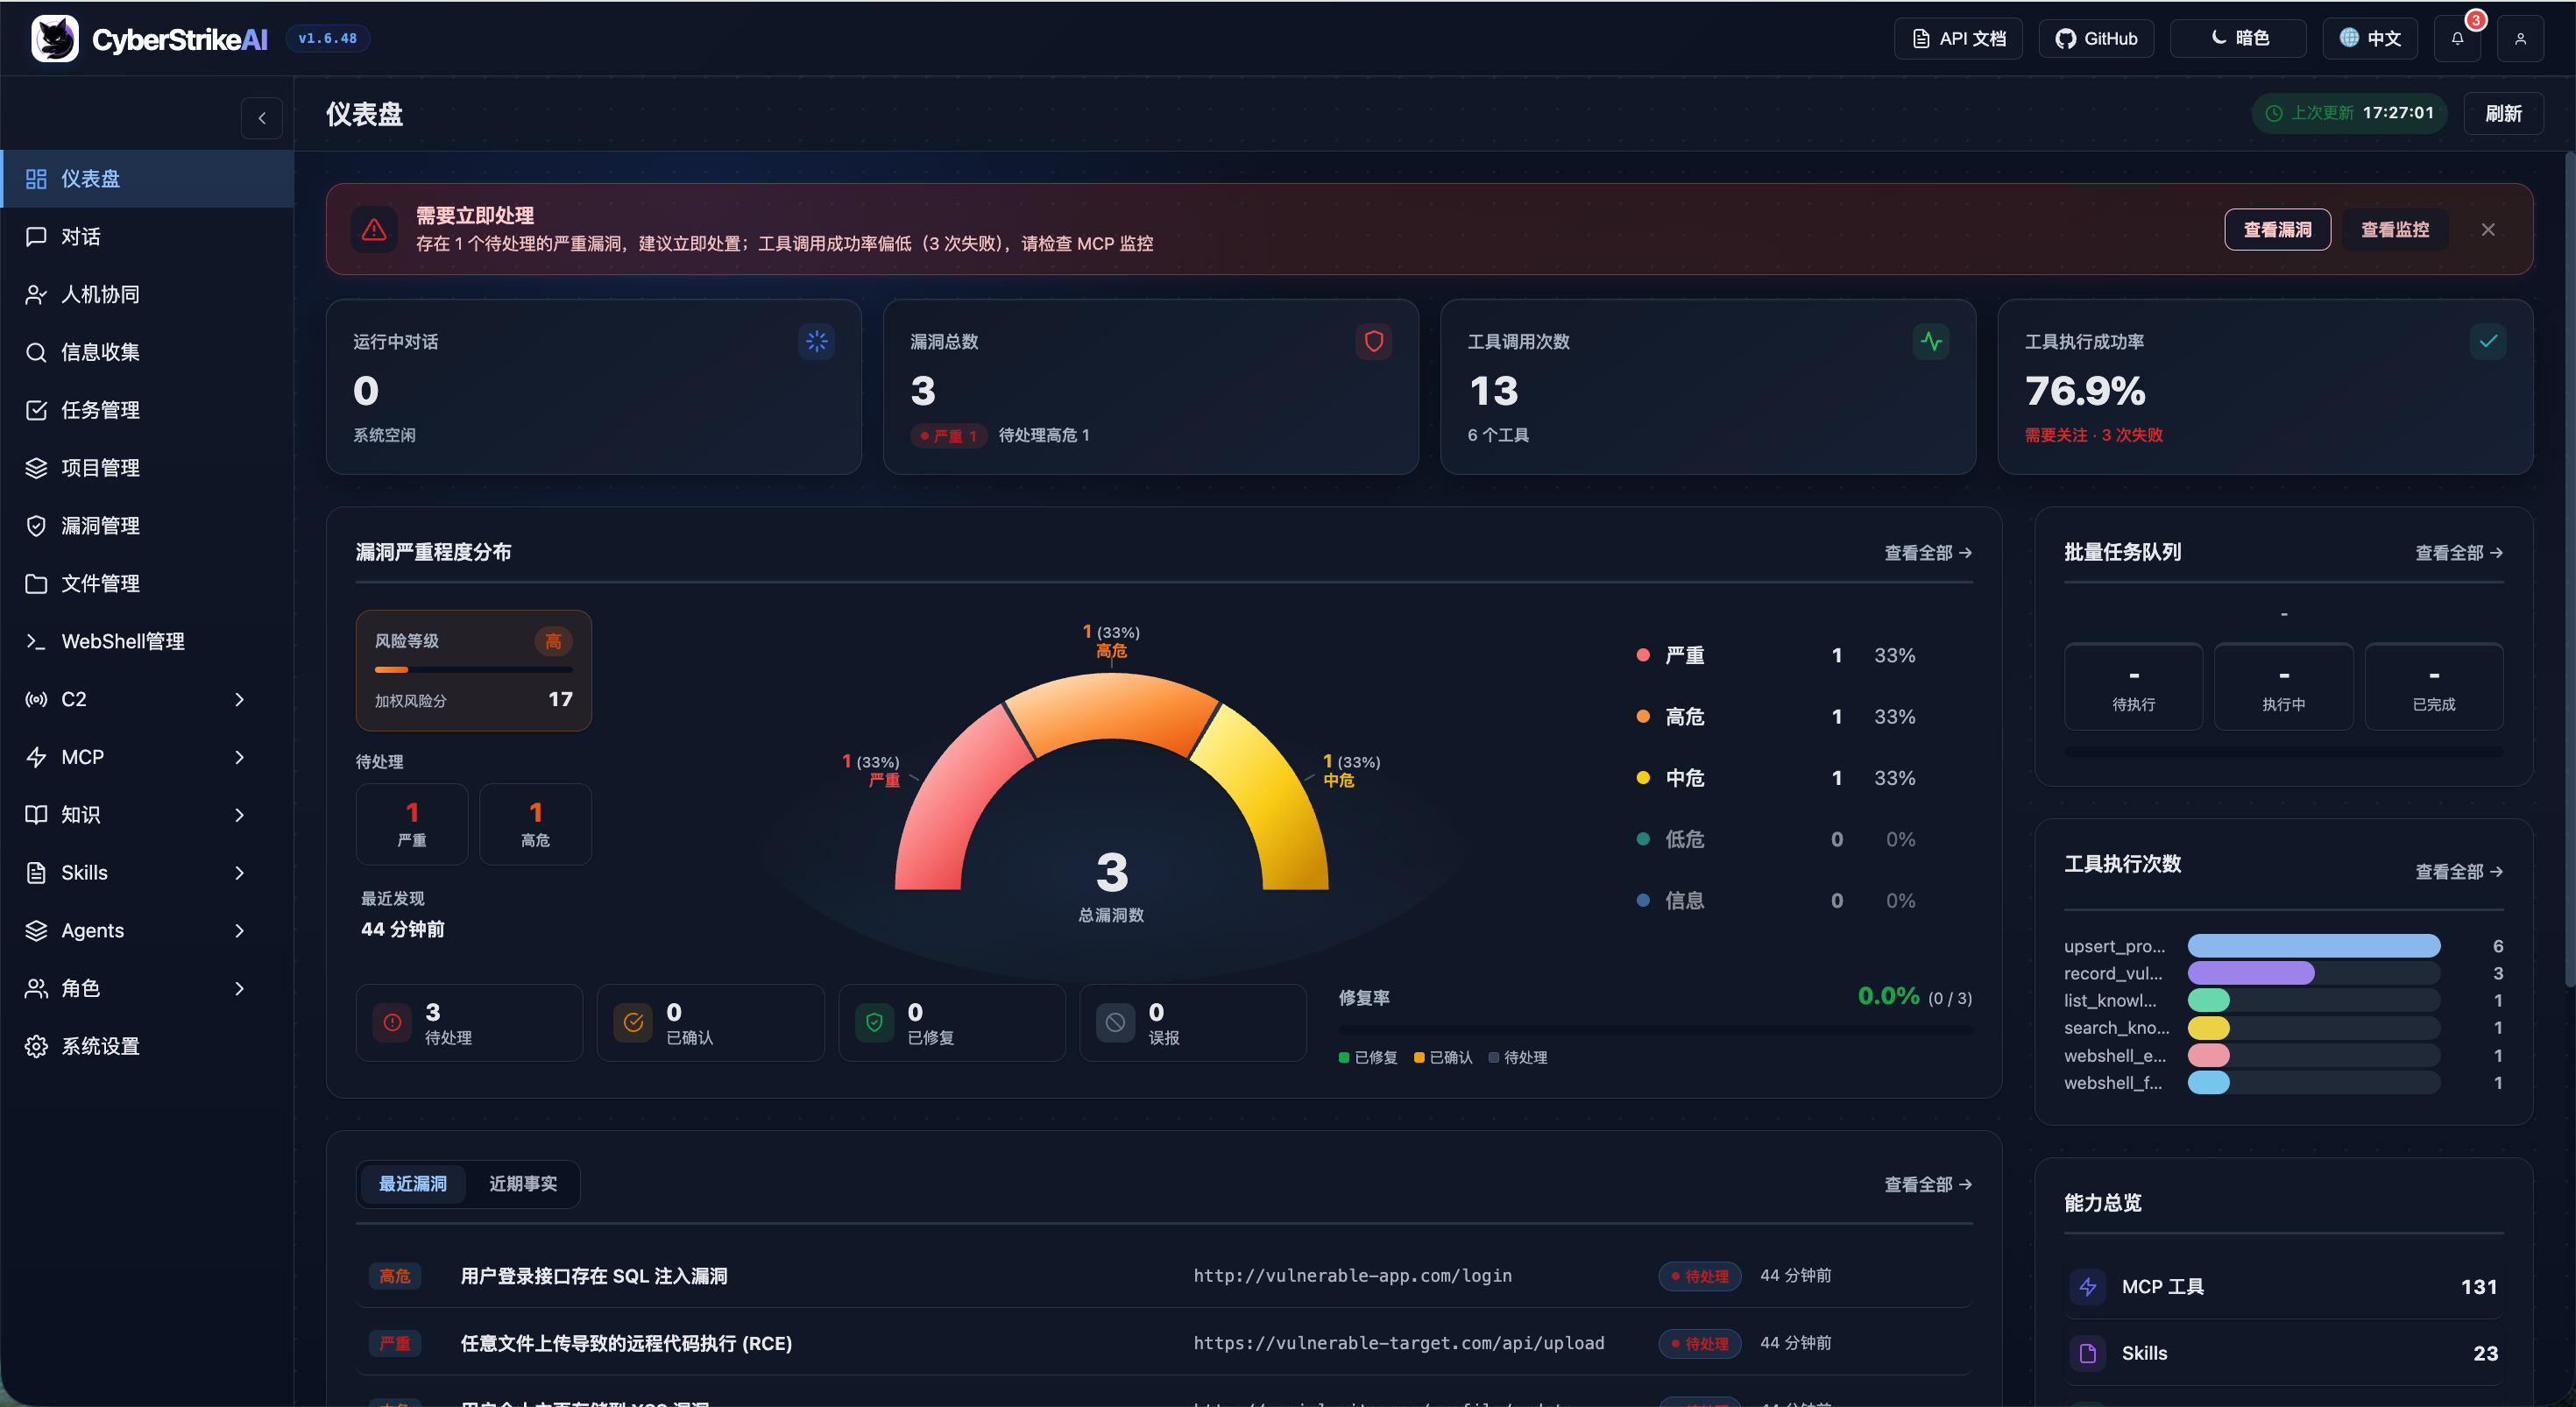
|
La dashboard fornisce una panoramica completa dello stato di runtime del sistema, delle vulnerabilità di sicurezza, dell'utilizzo degli strumenti e della knowledge base, aiutando gli utenti a comprendere rapidamente le funzionalità principali della piattaforma e il suo stato attuale.
Altre schermate dell'interfaccia
Panoramica delle funzionalità principali
Console Web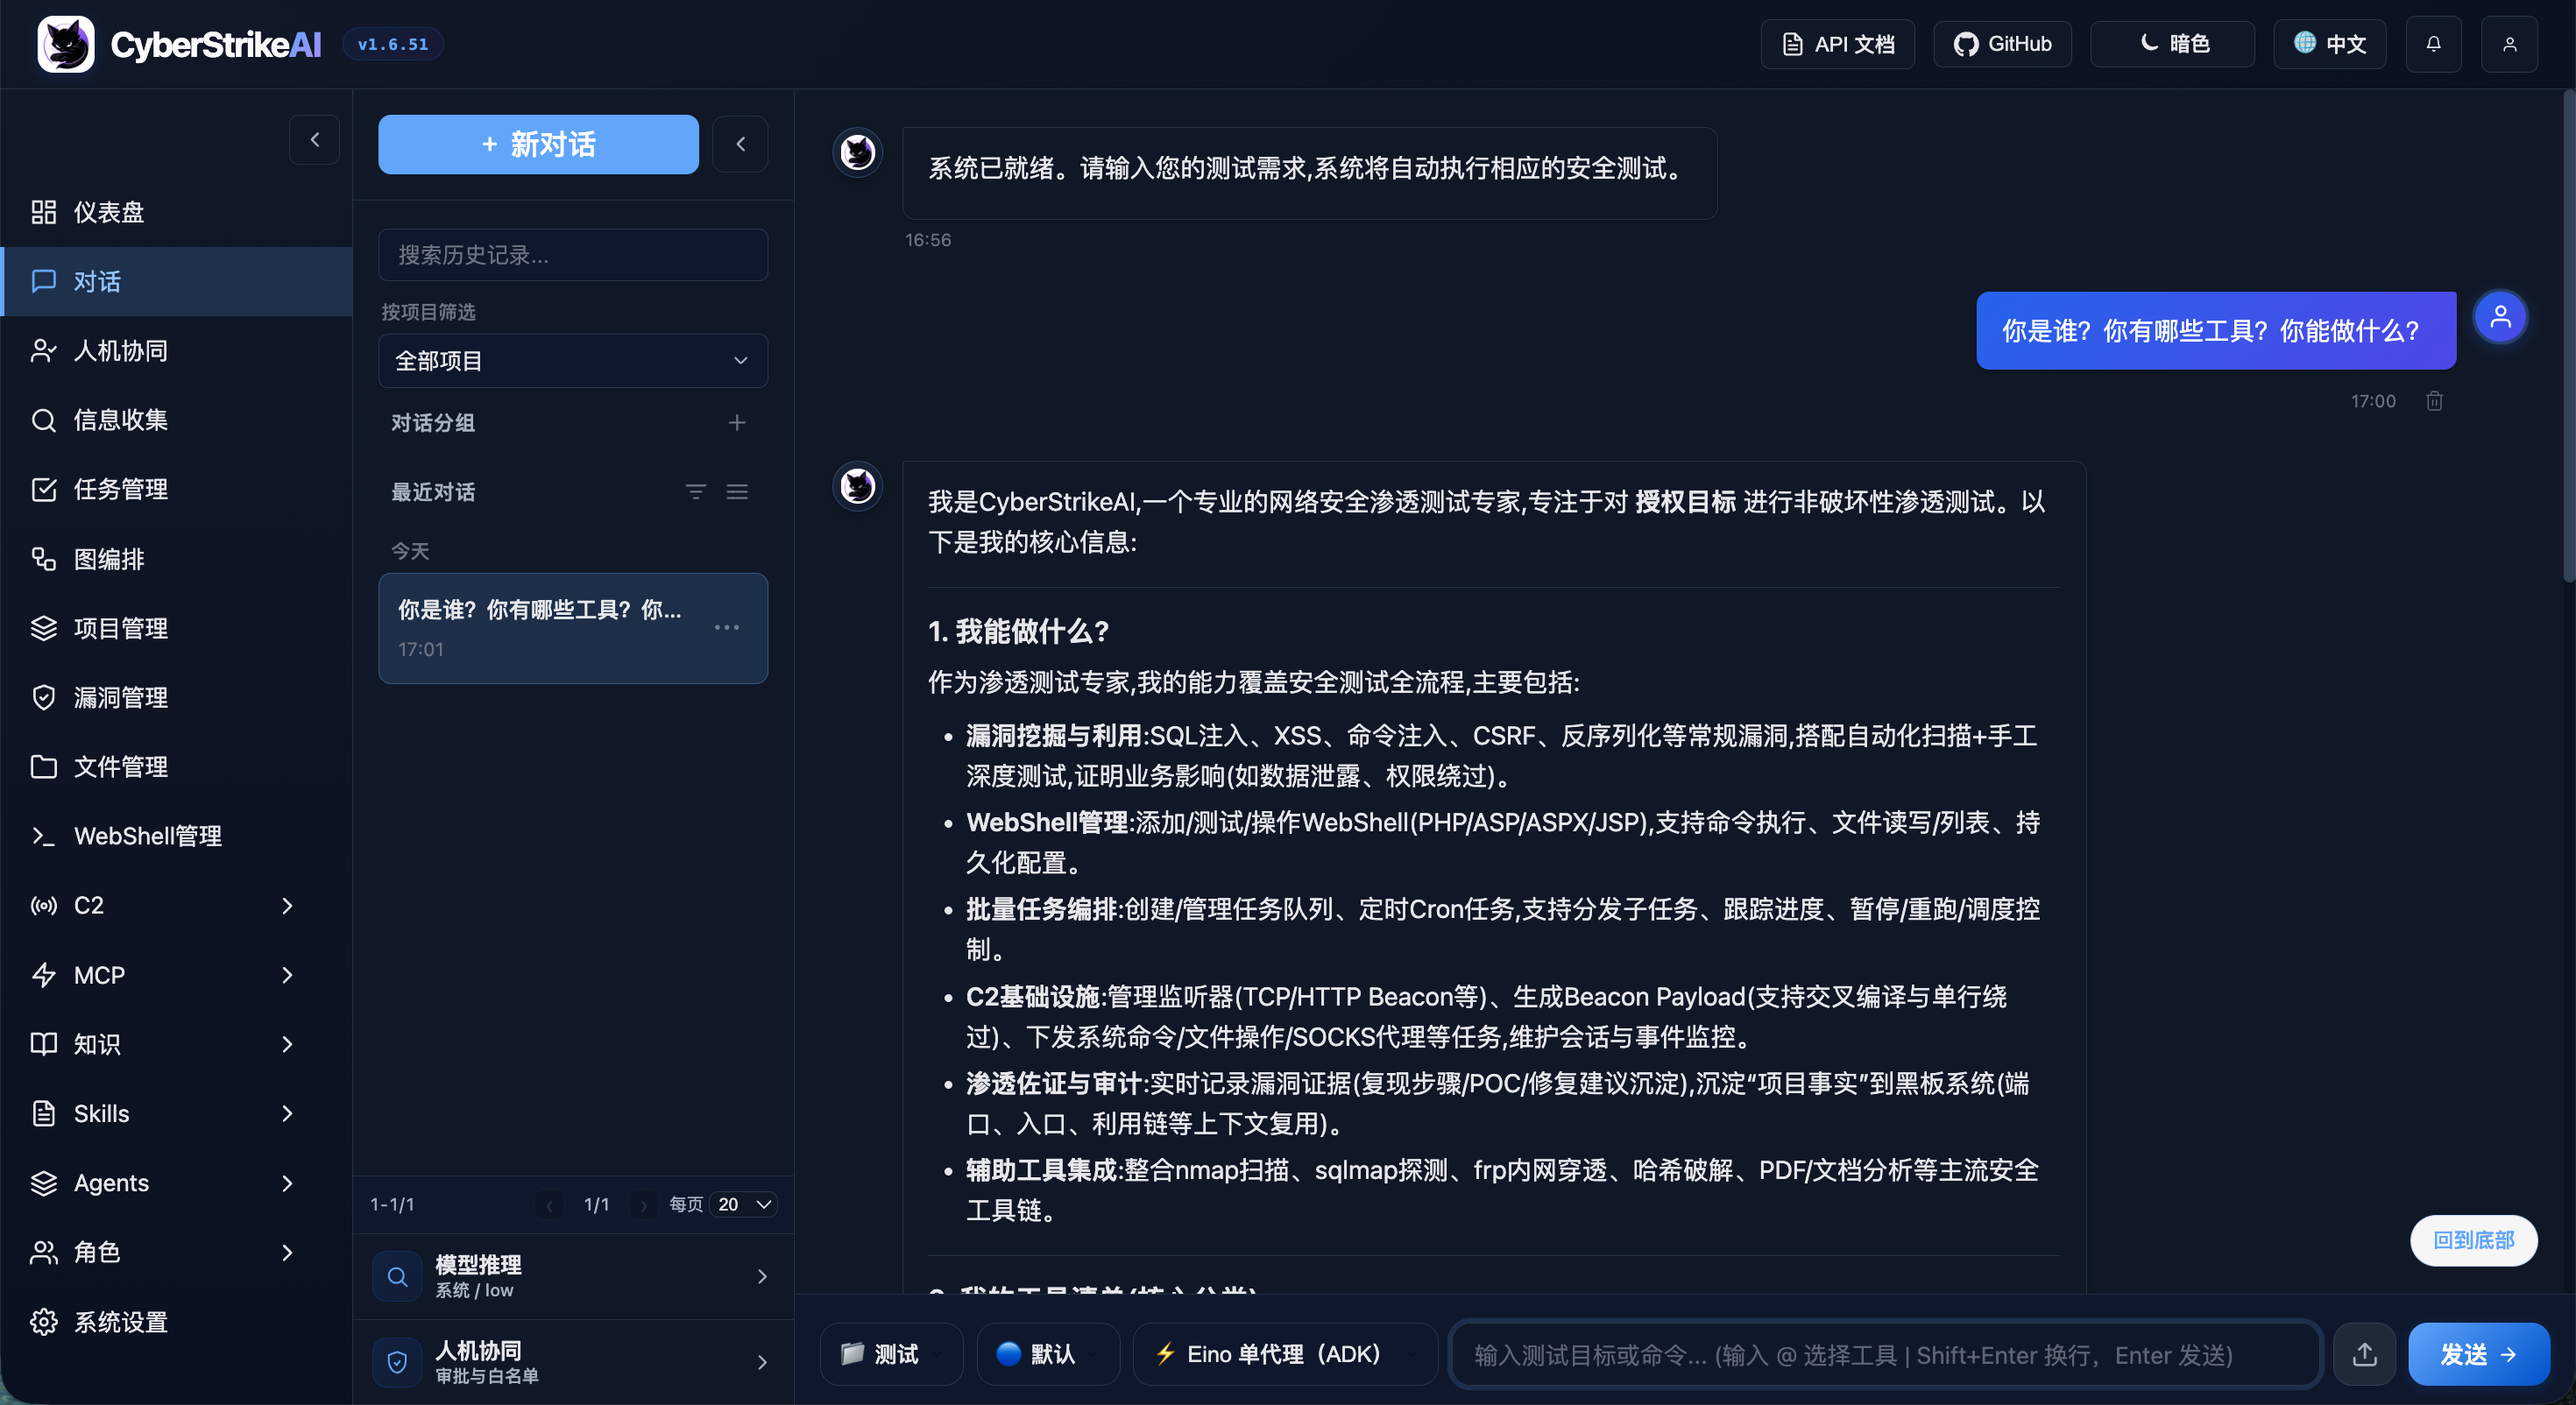
|
Gestione delle attività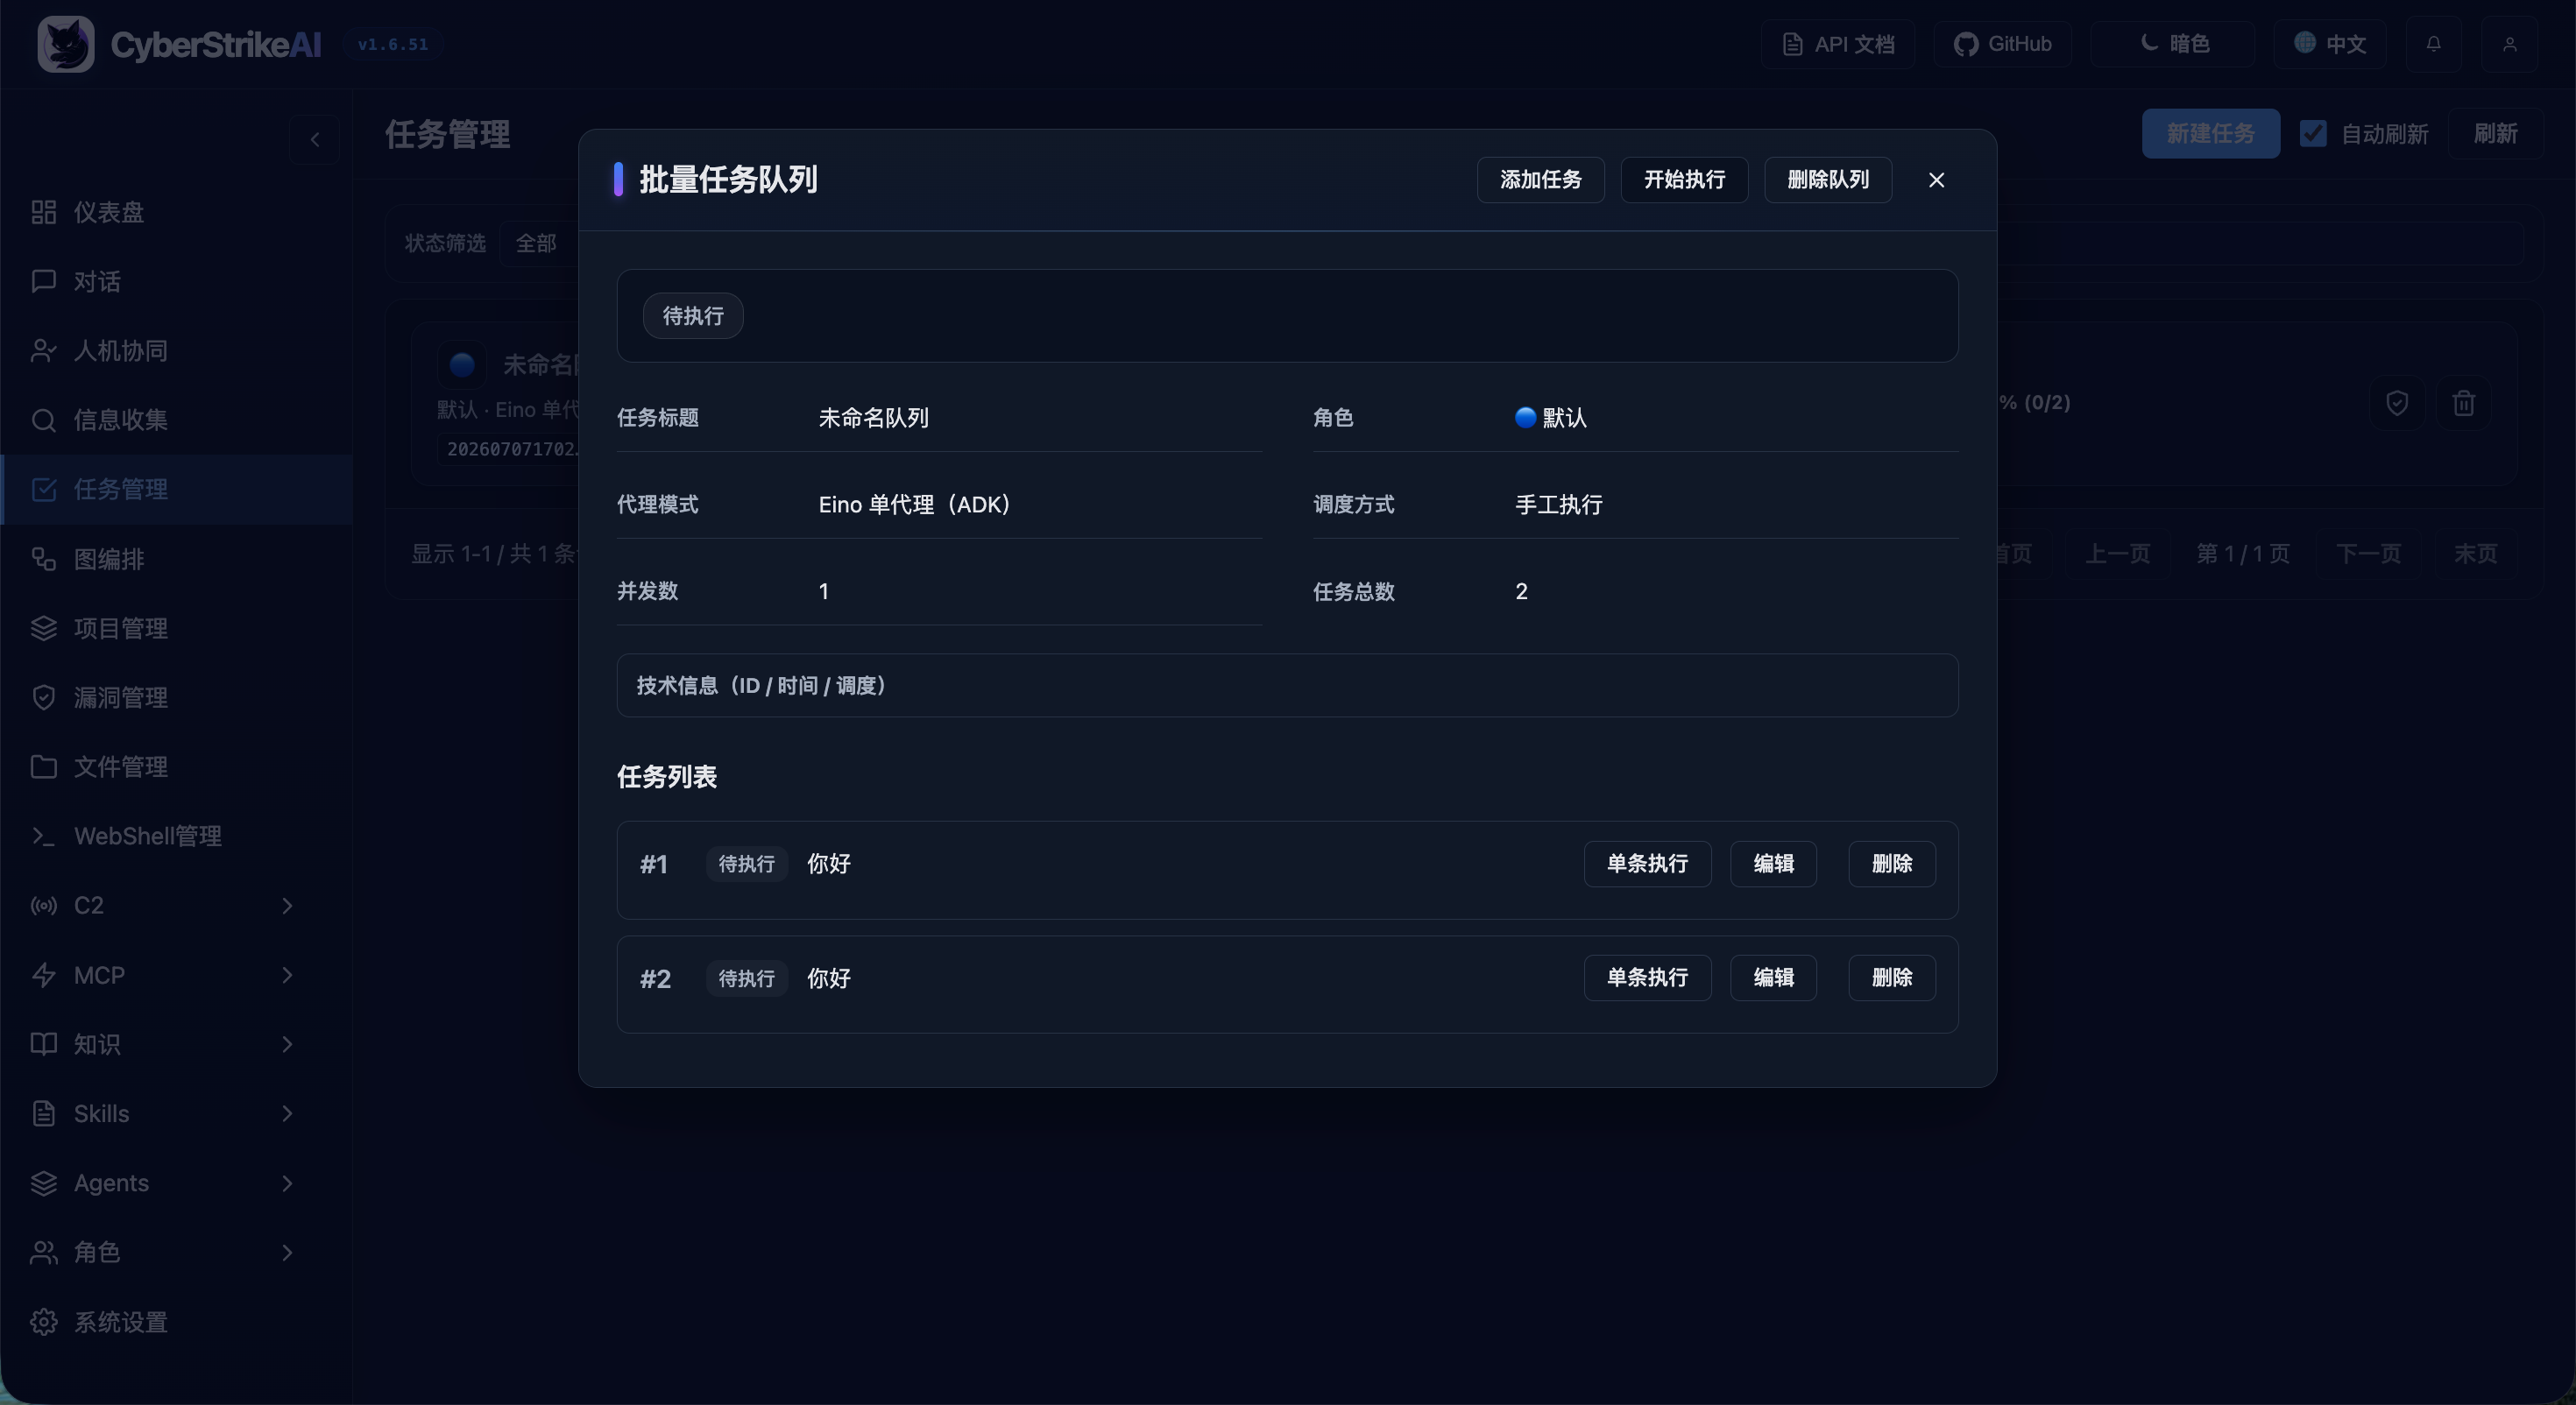
|
Gestione delle vulnerabilità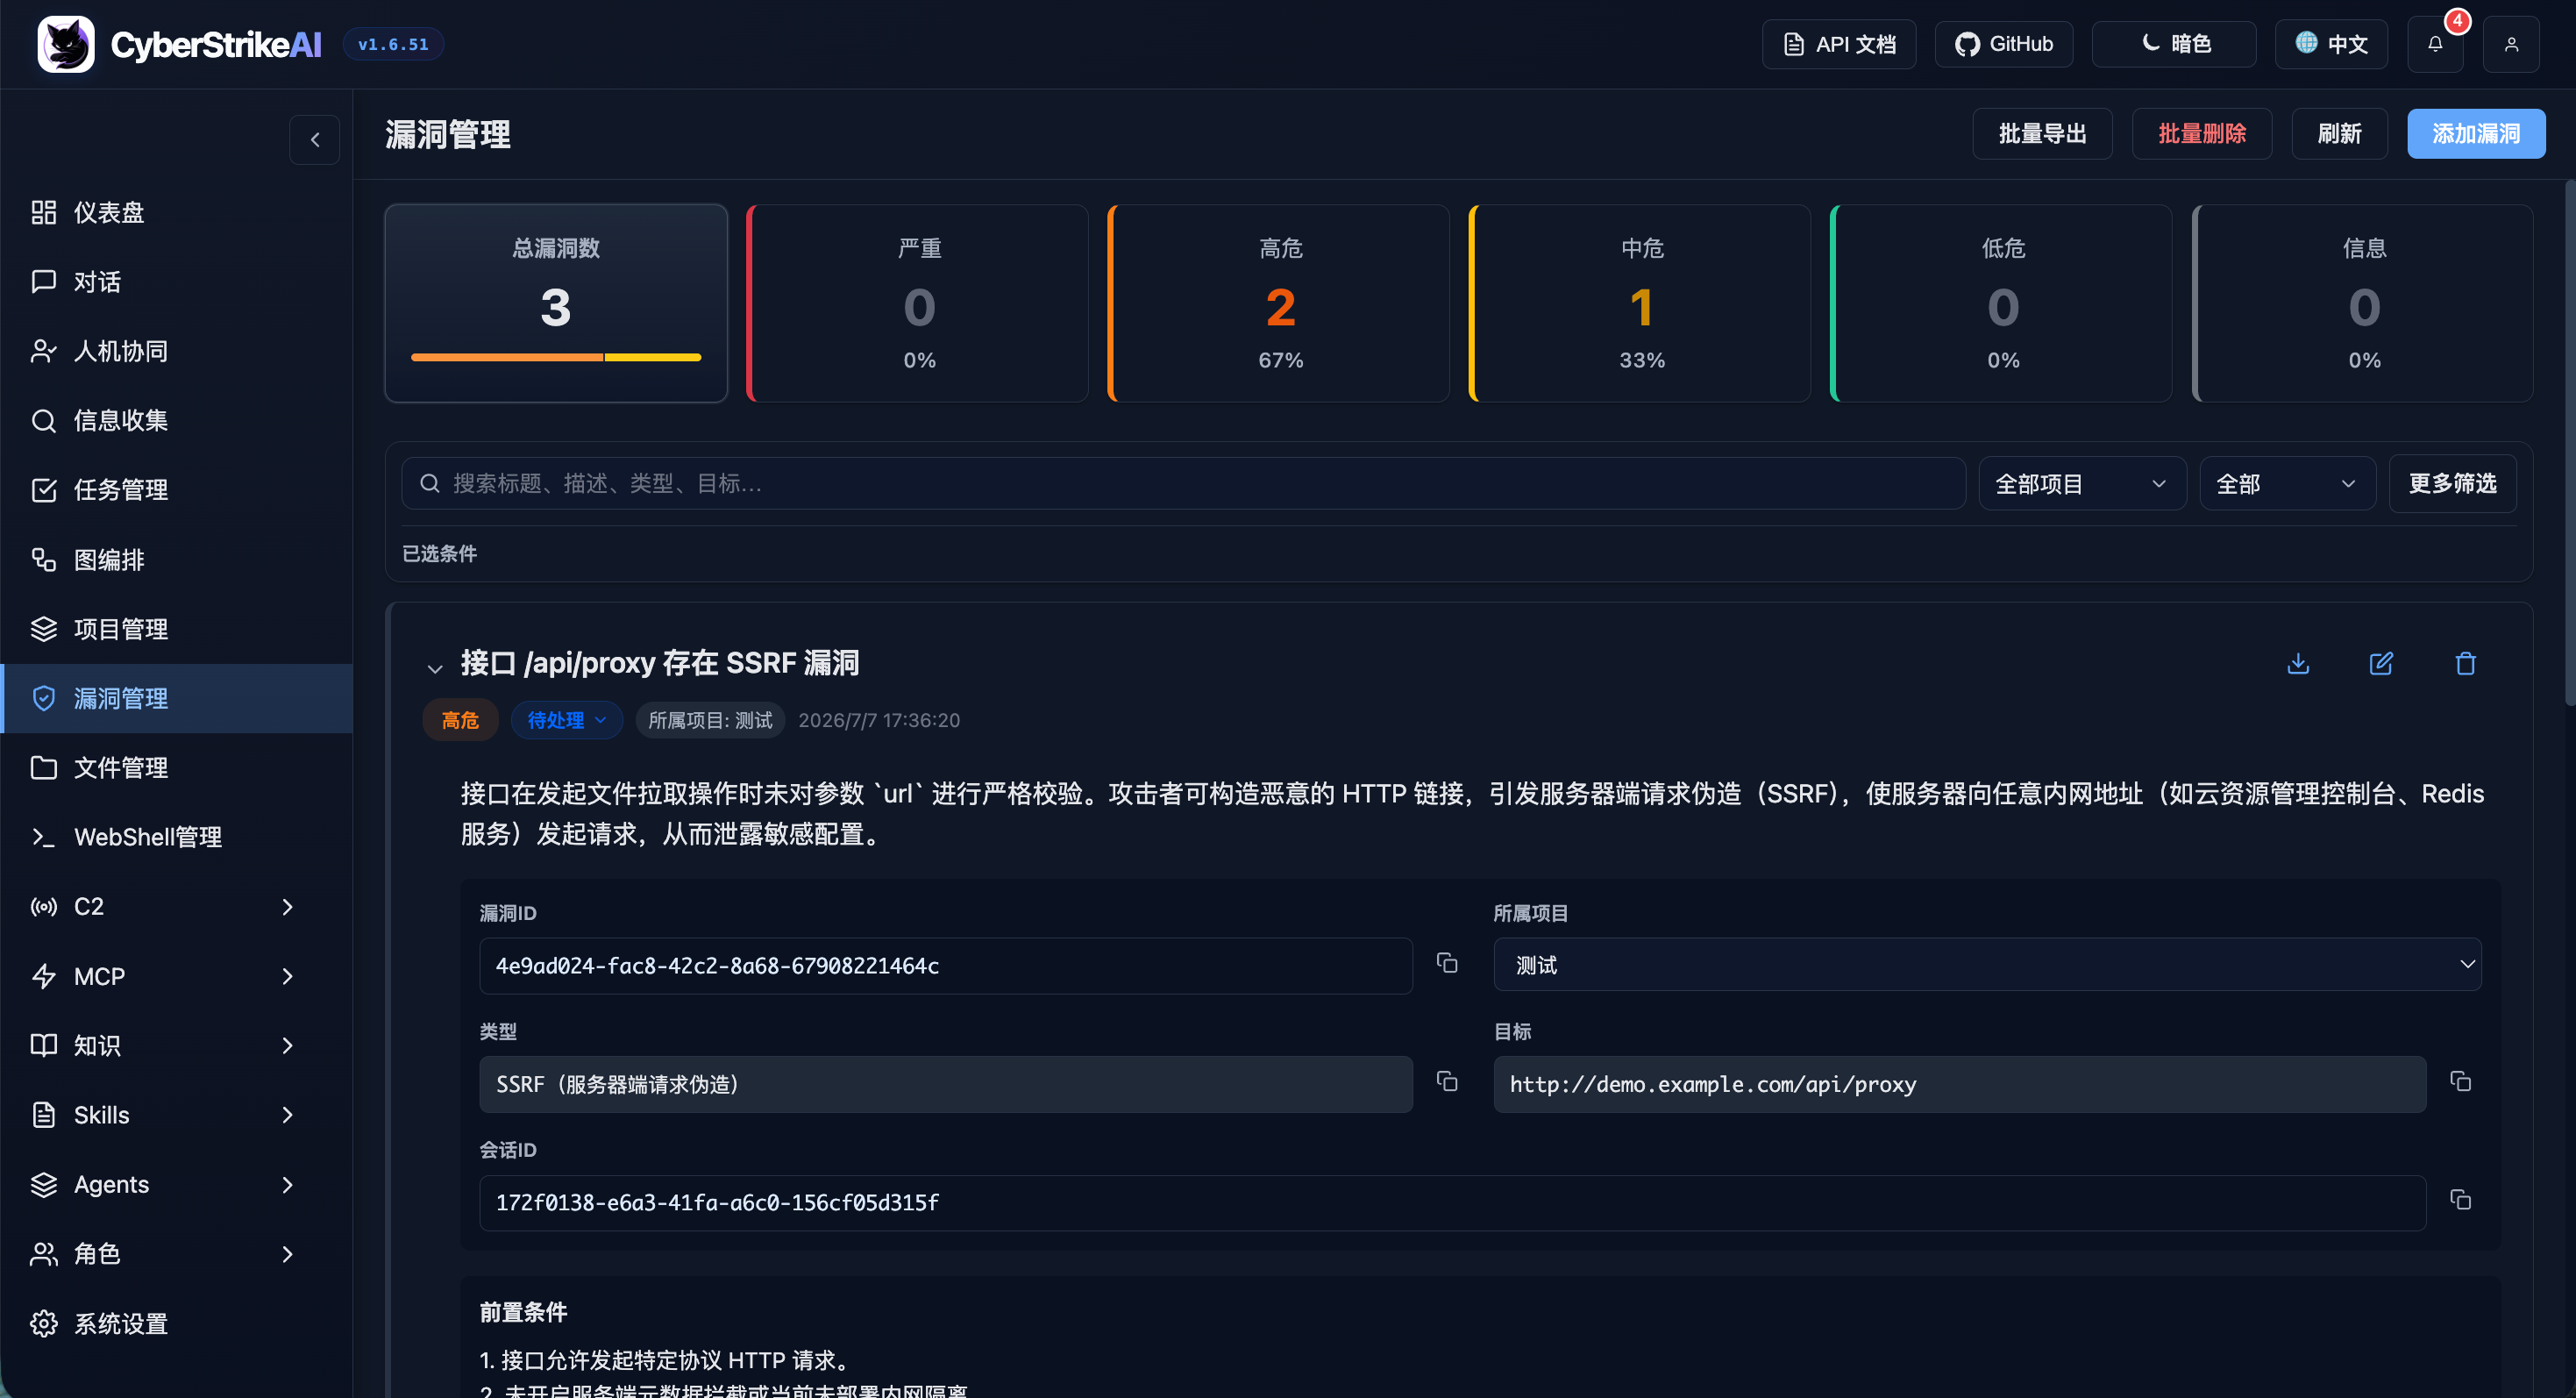
|
Gestione WebShell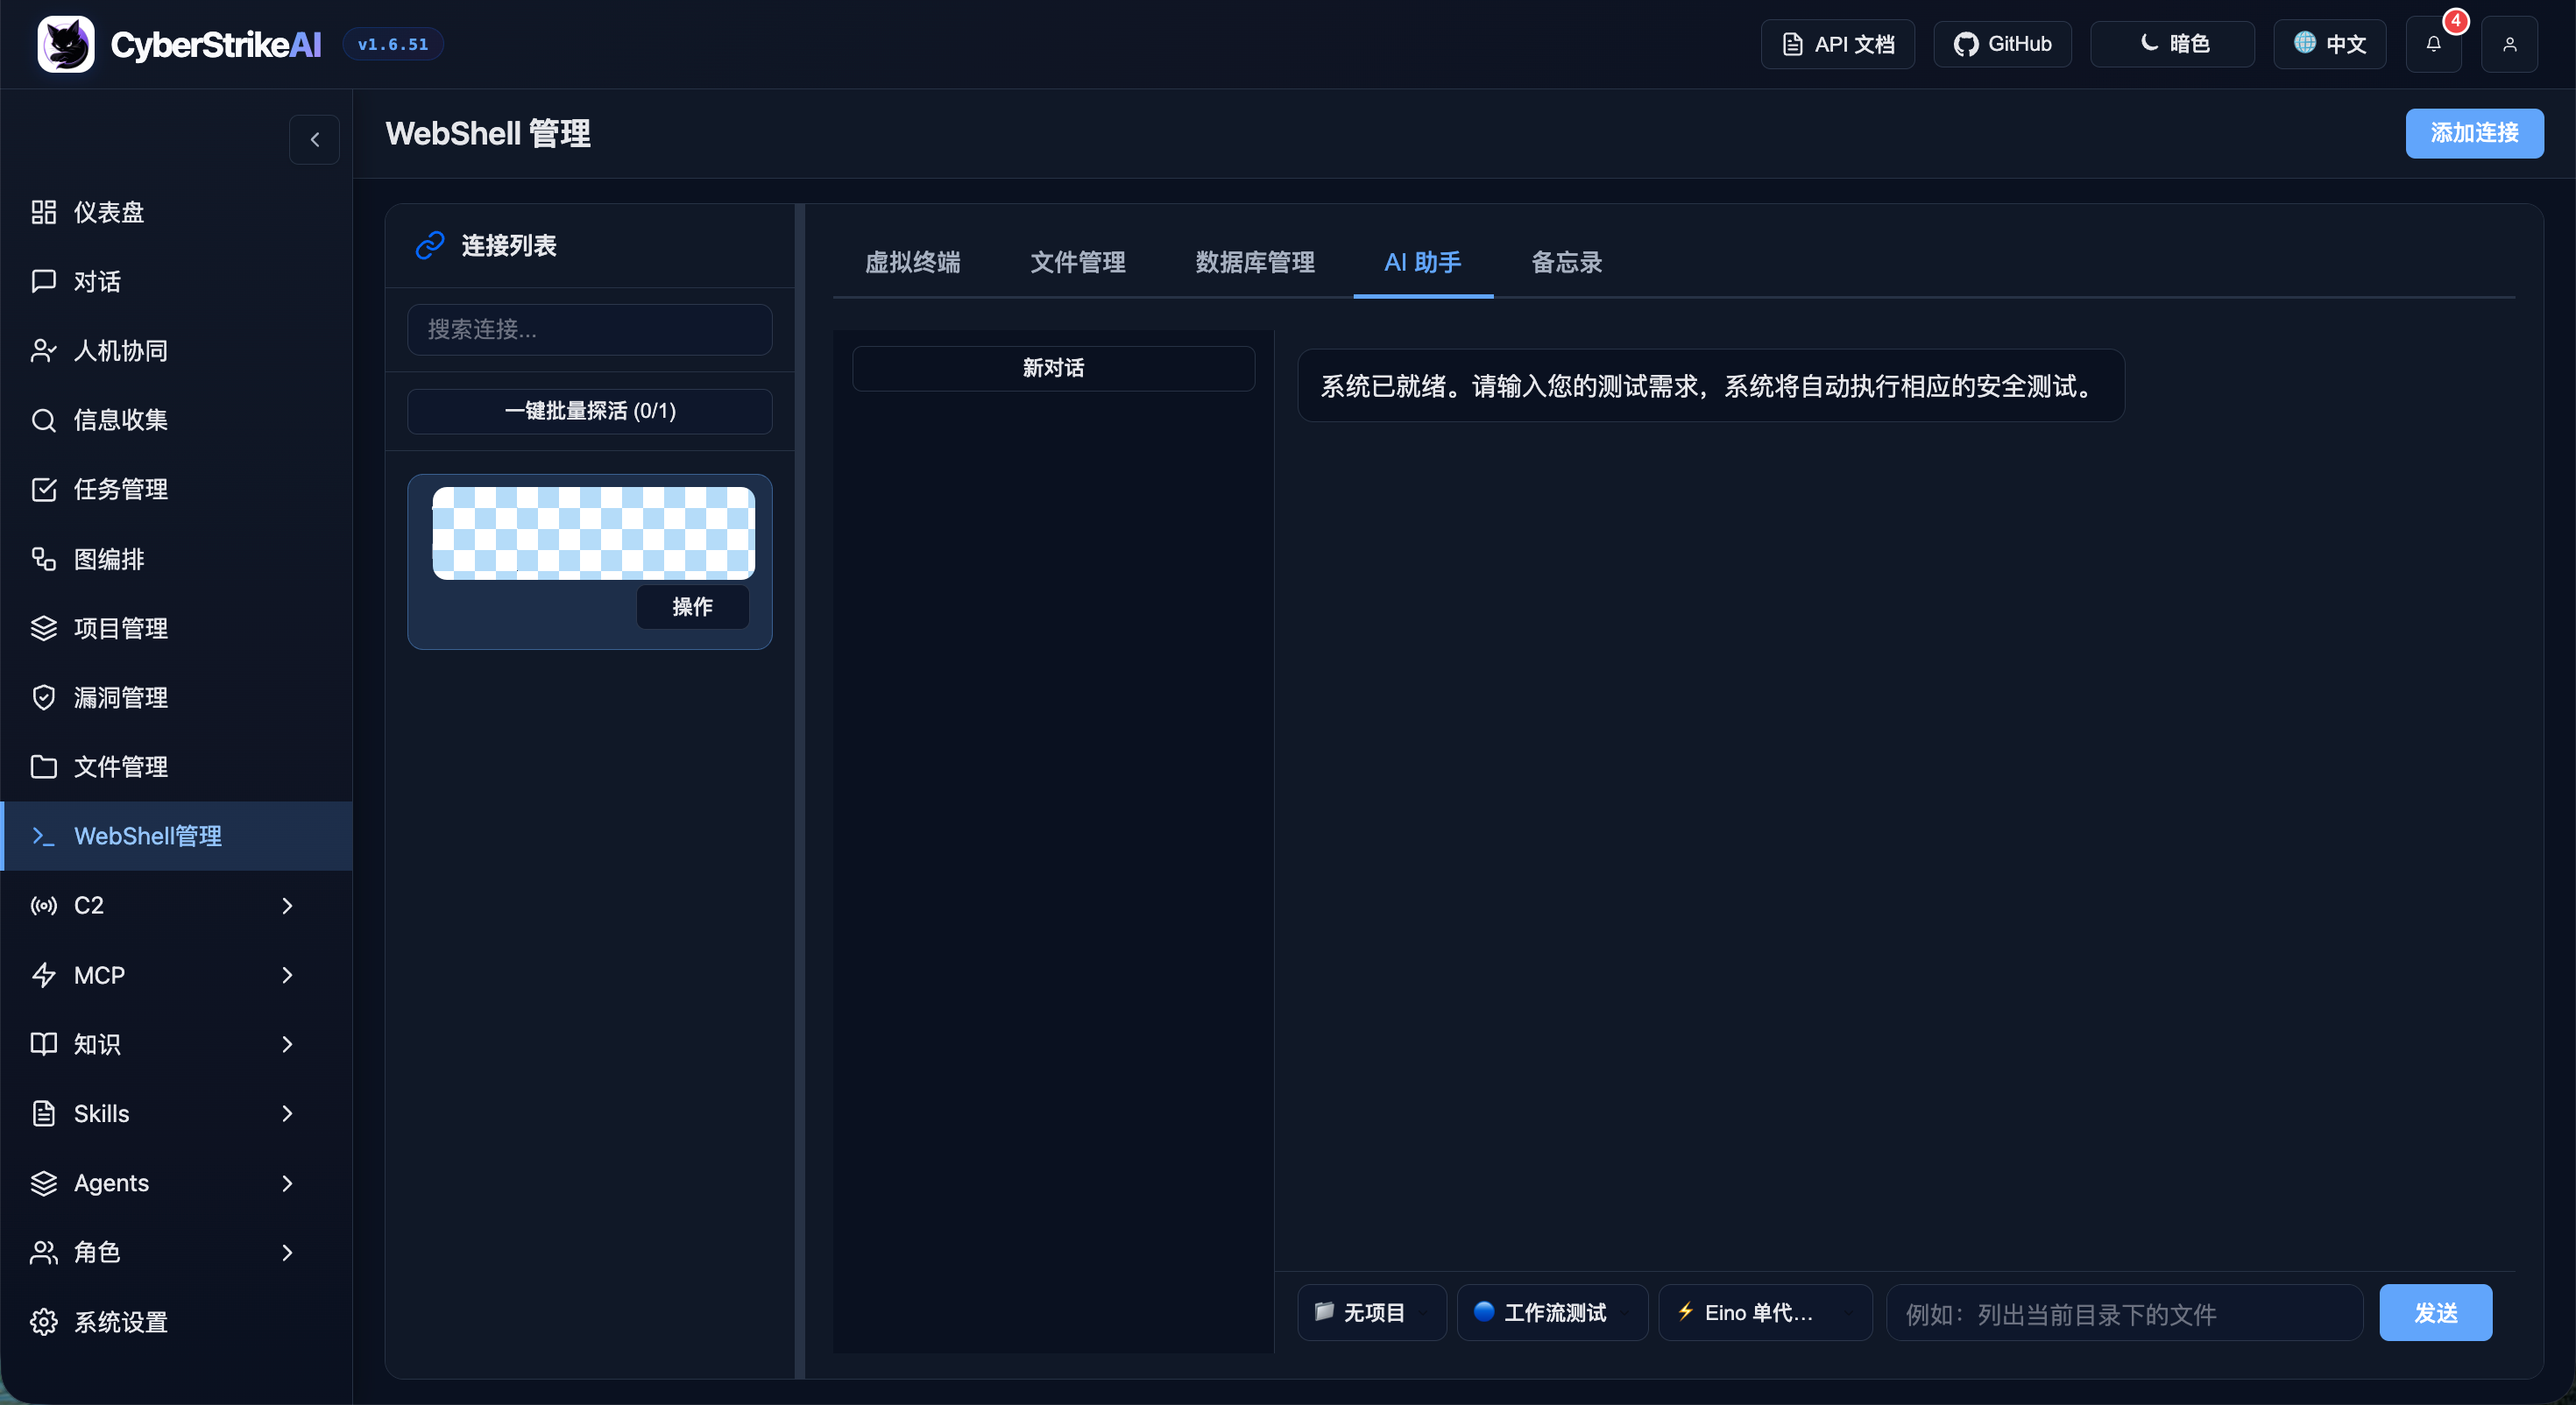
|
Gestione MCP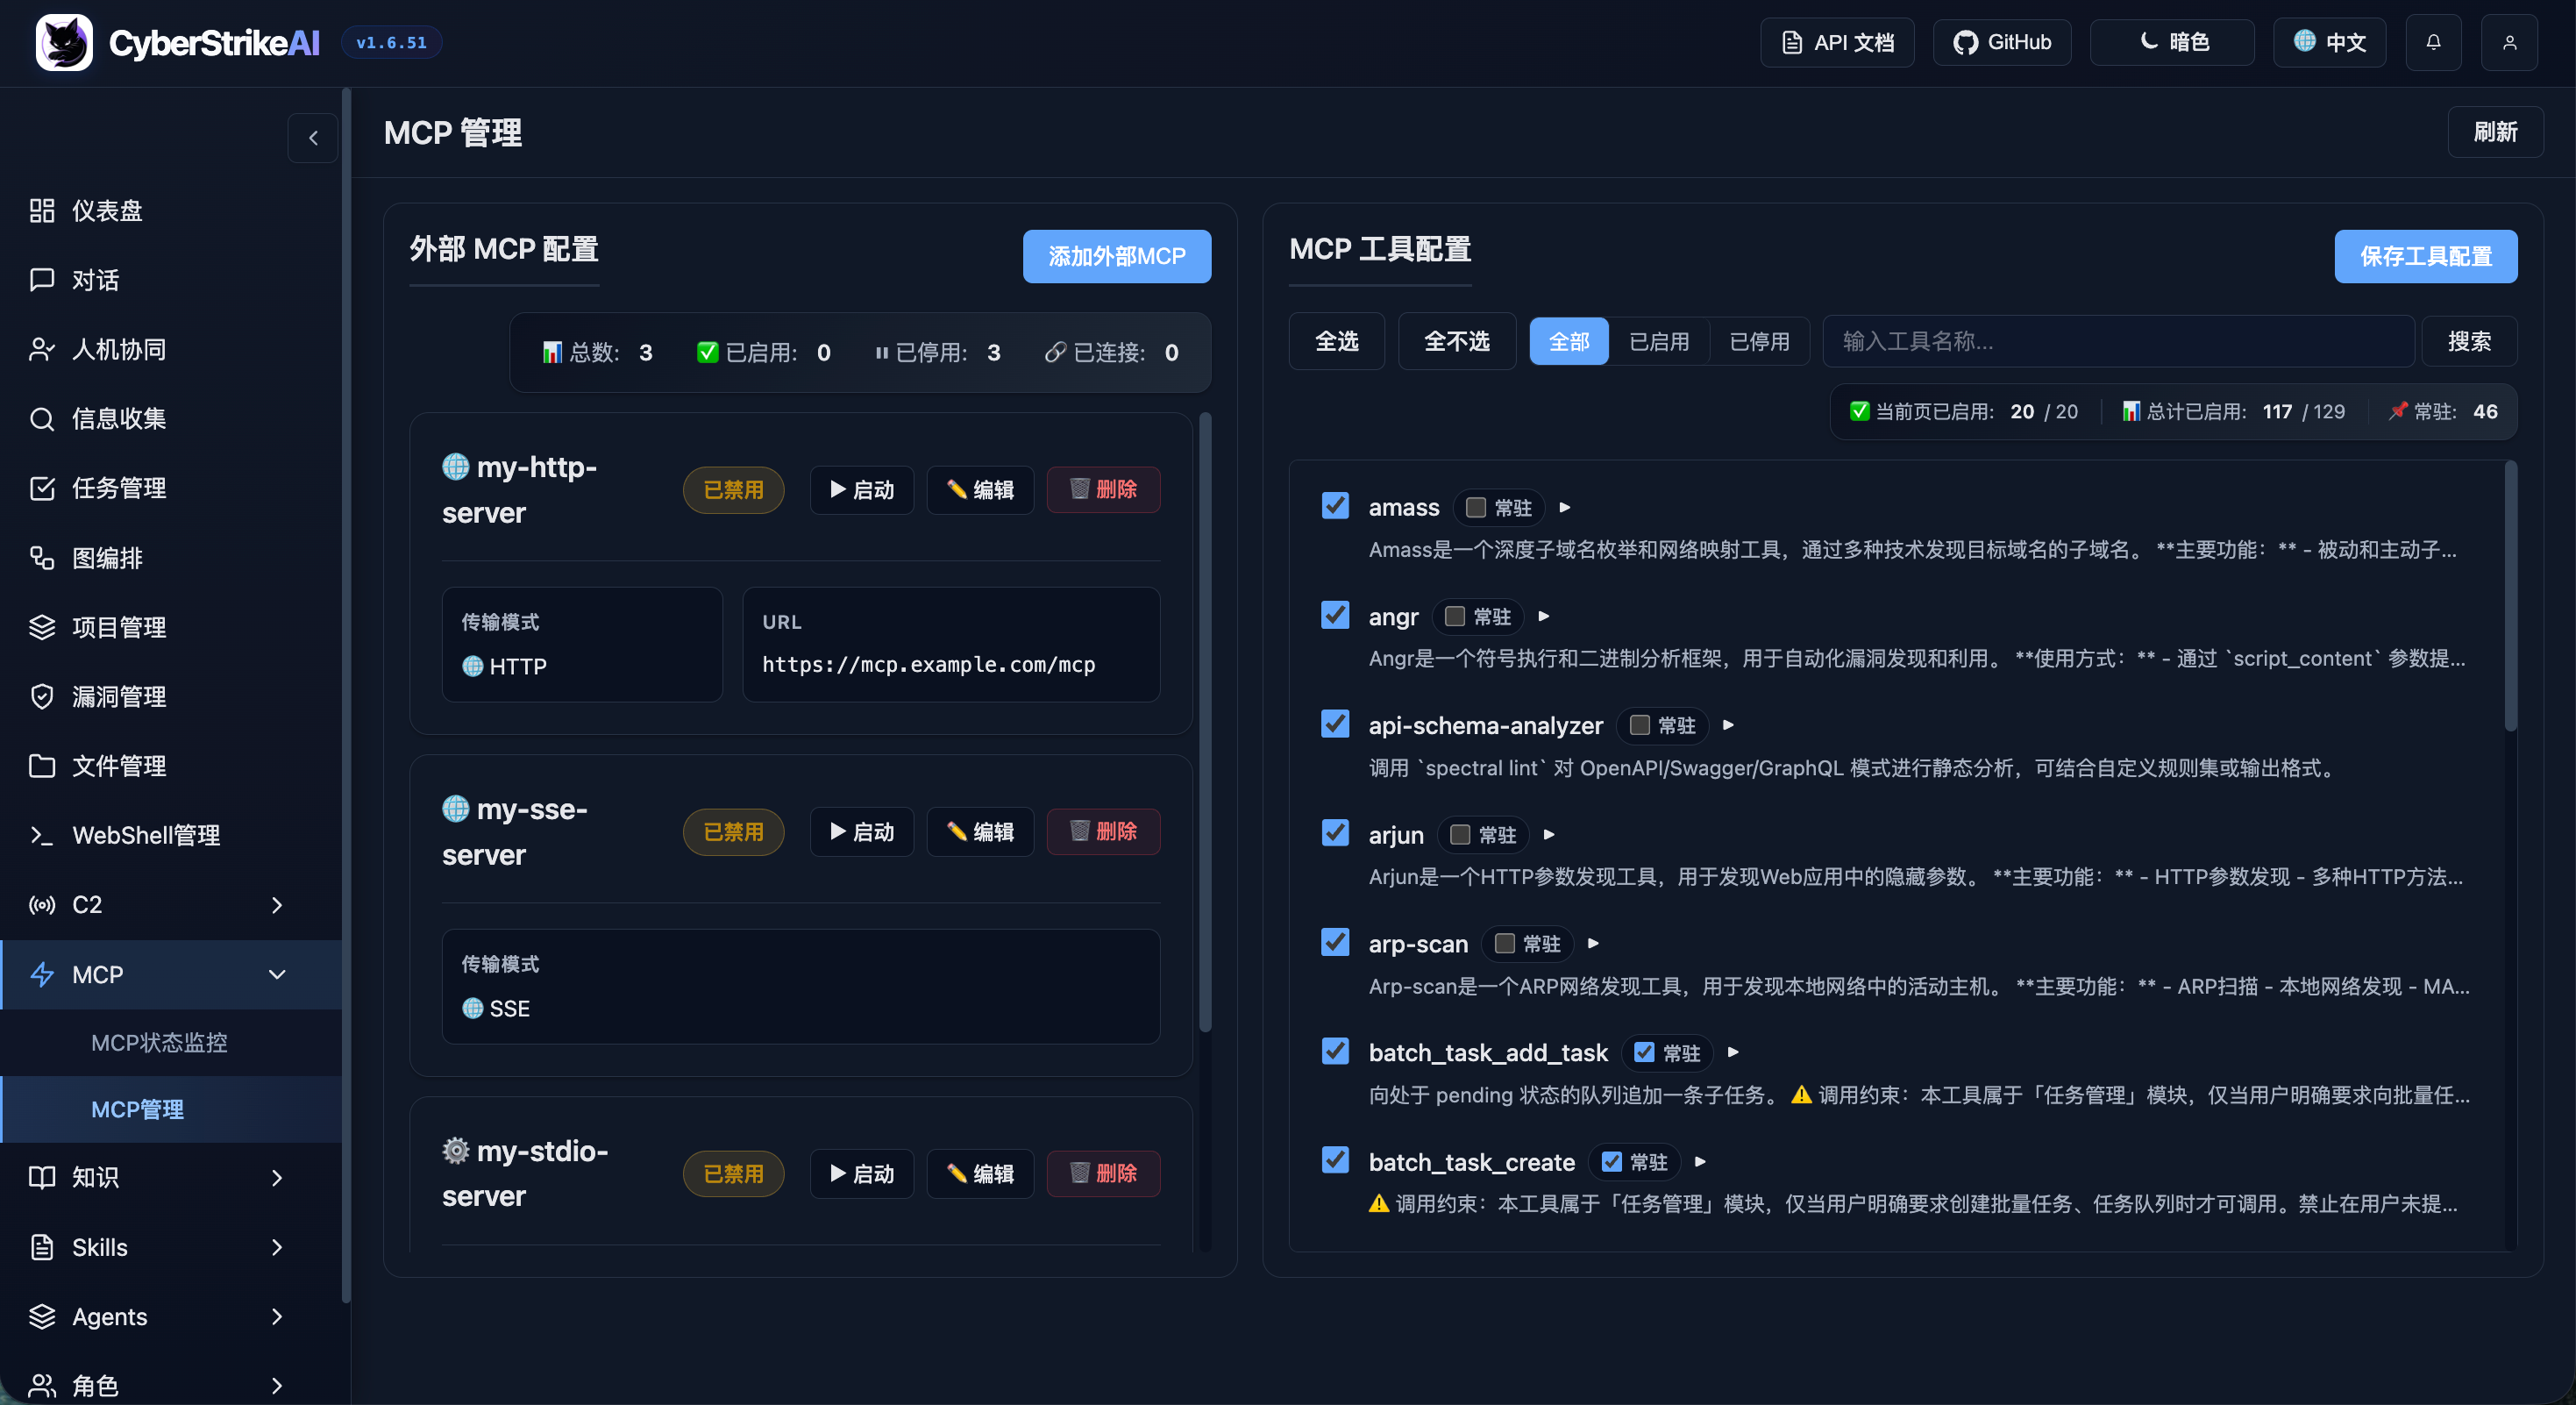
|
Knowledge Base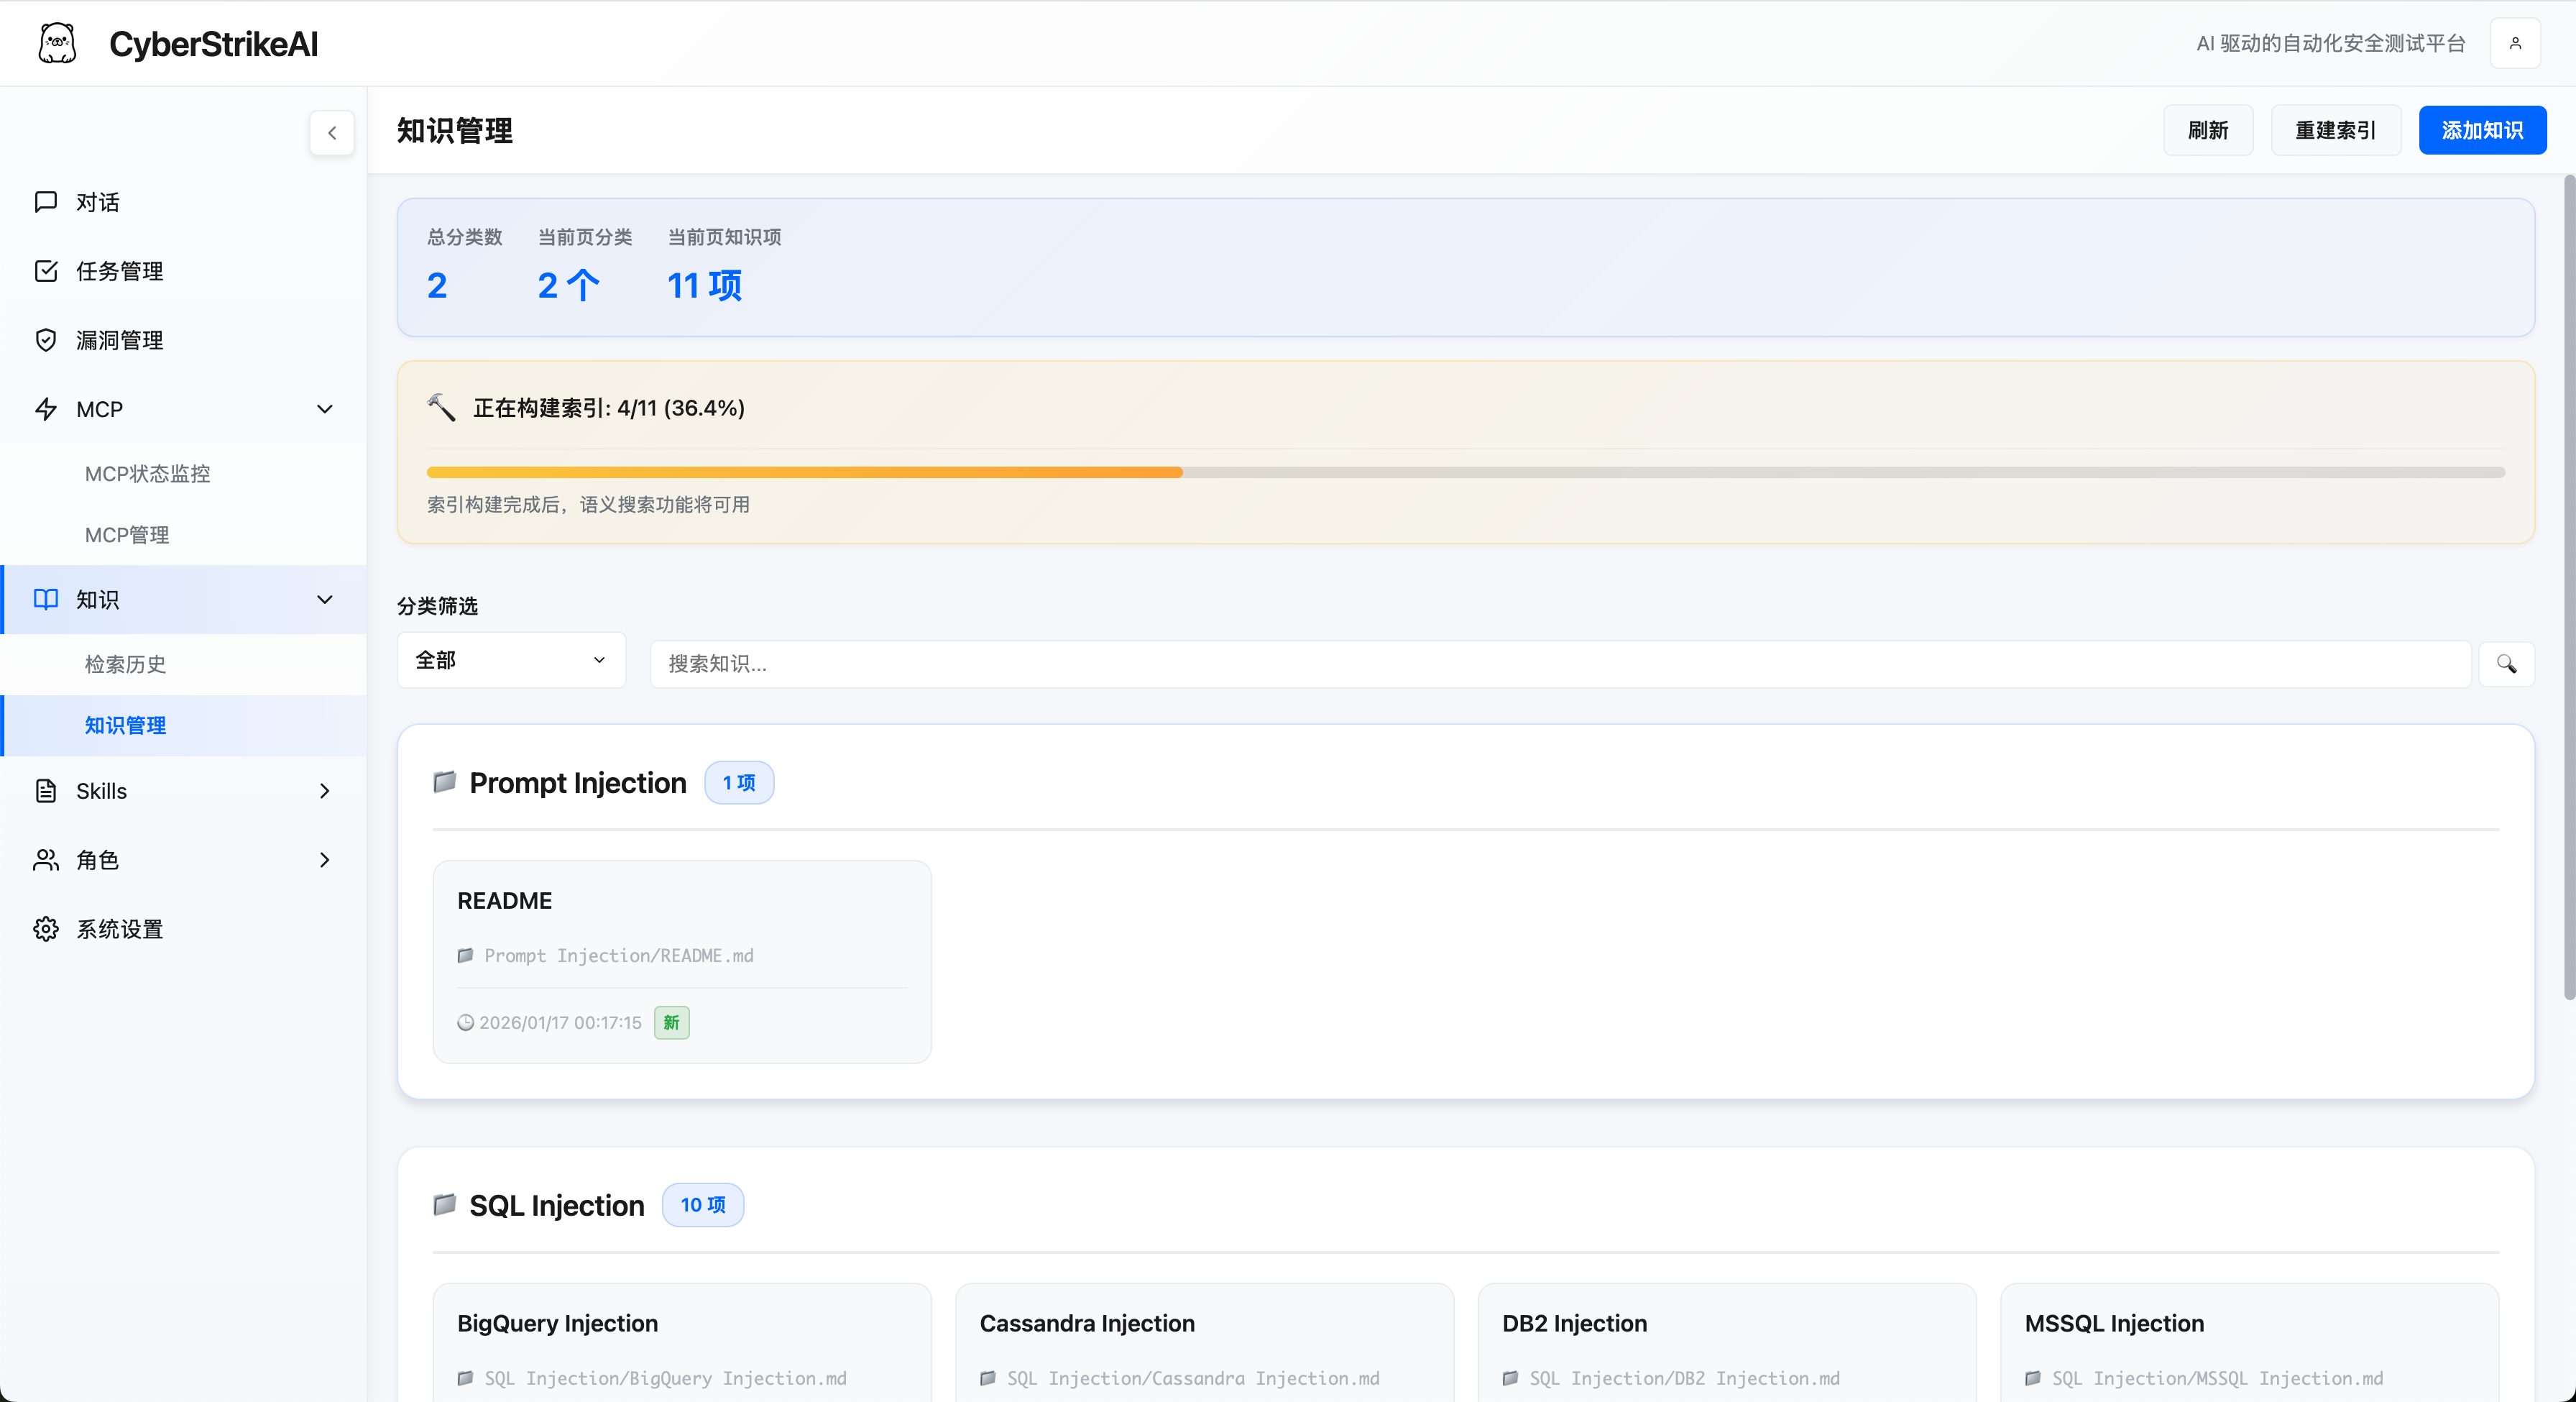
|
Gestione delle Skills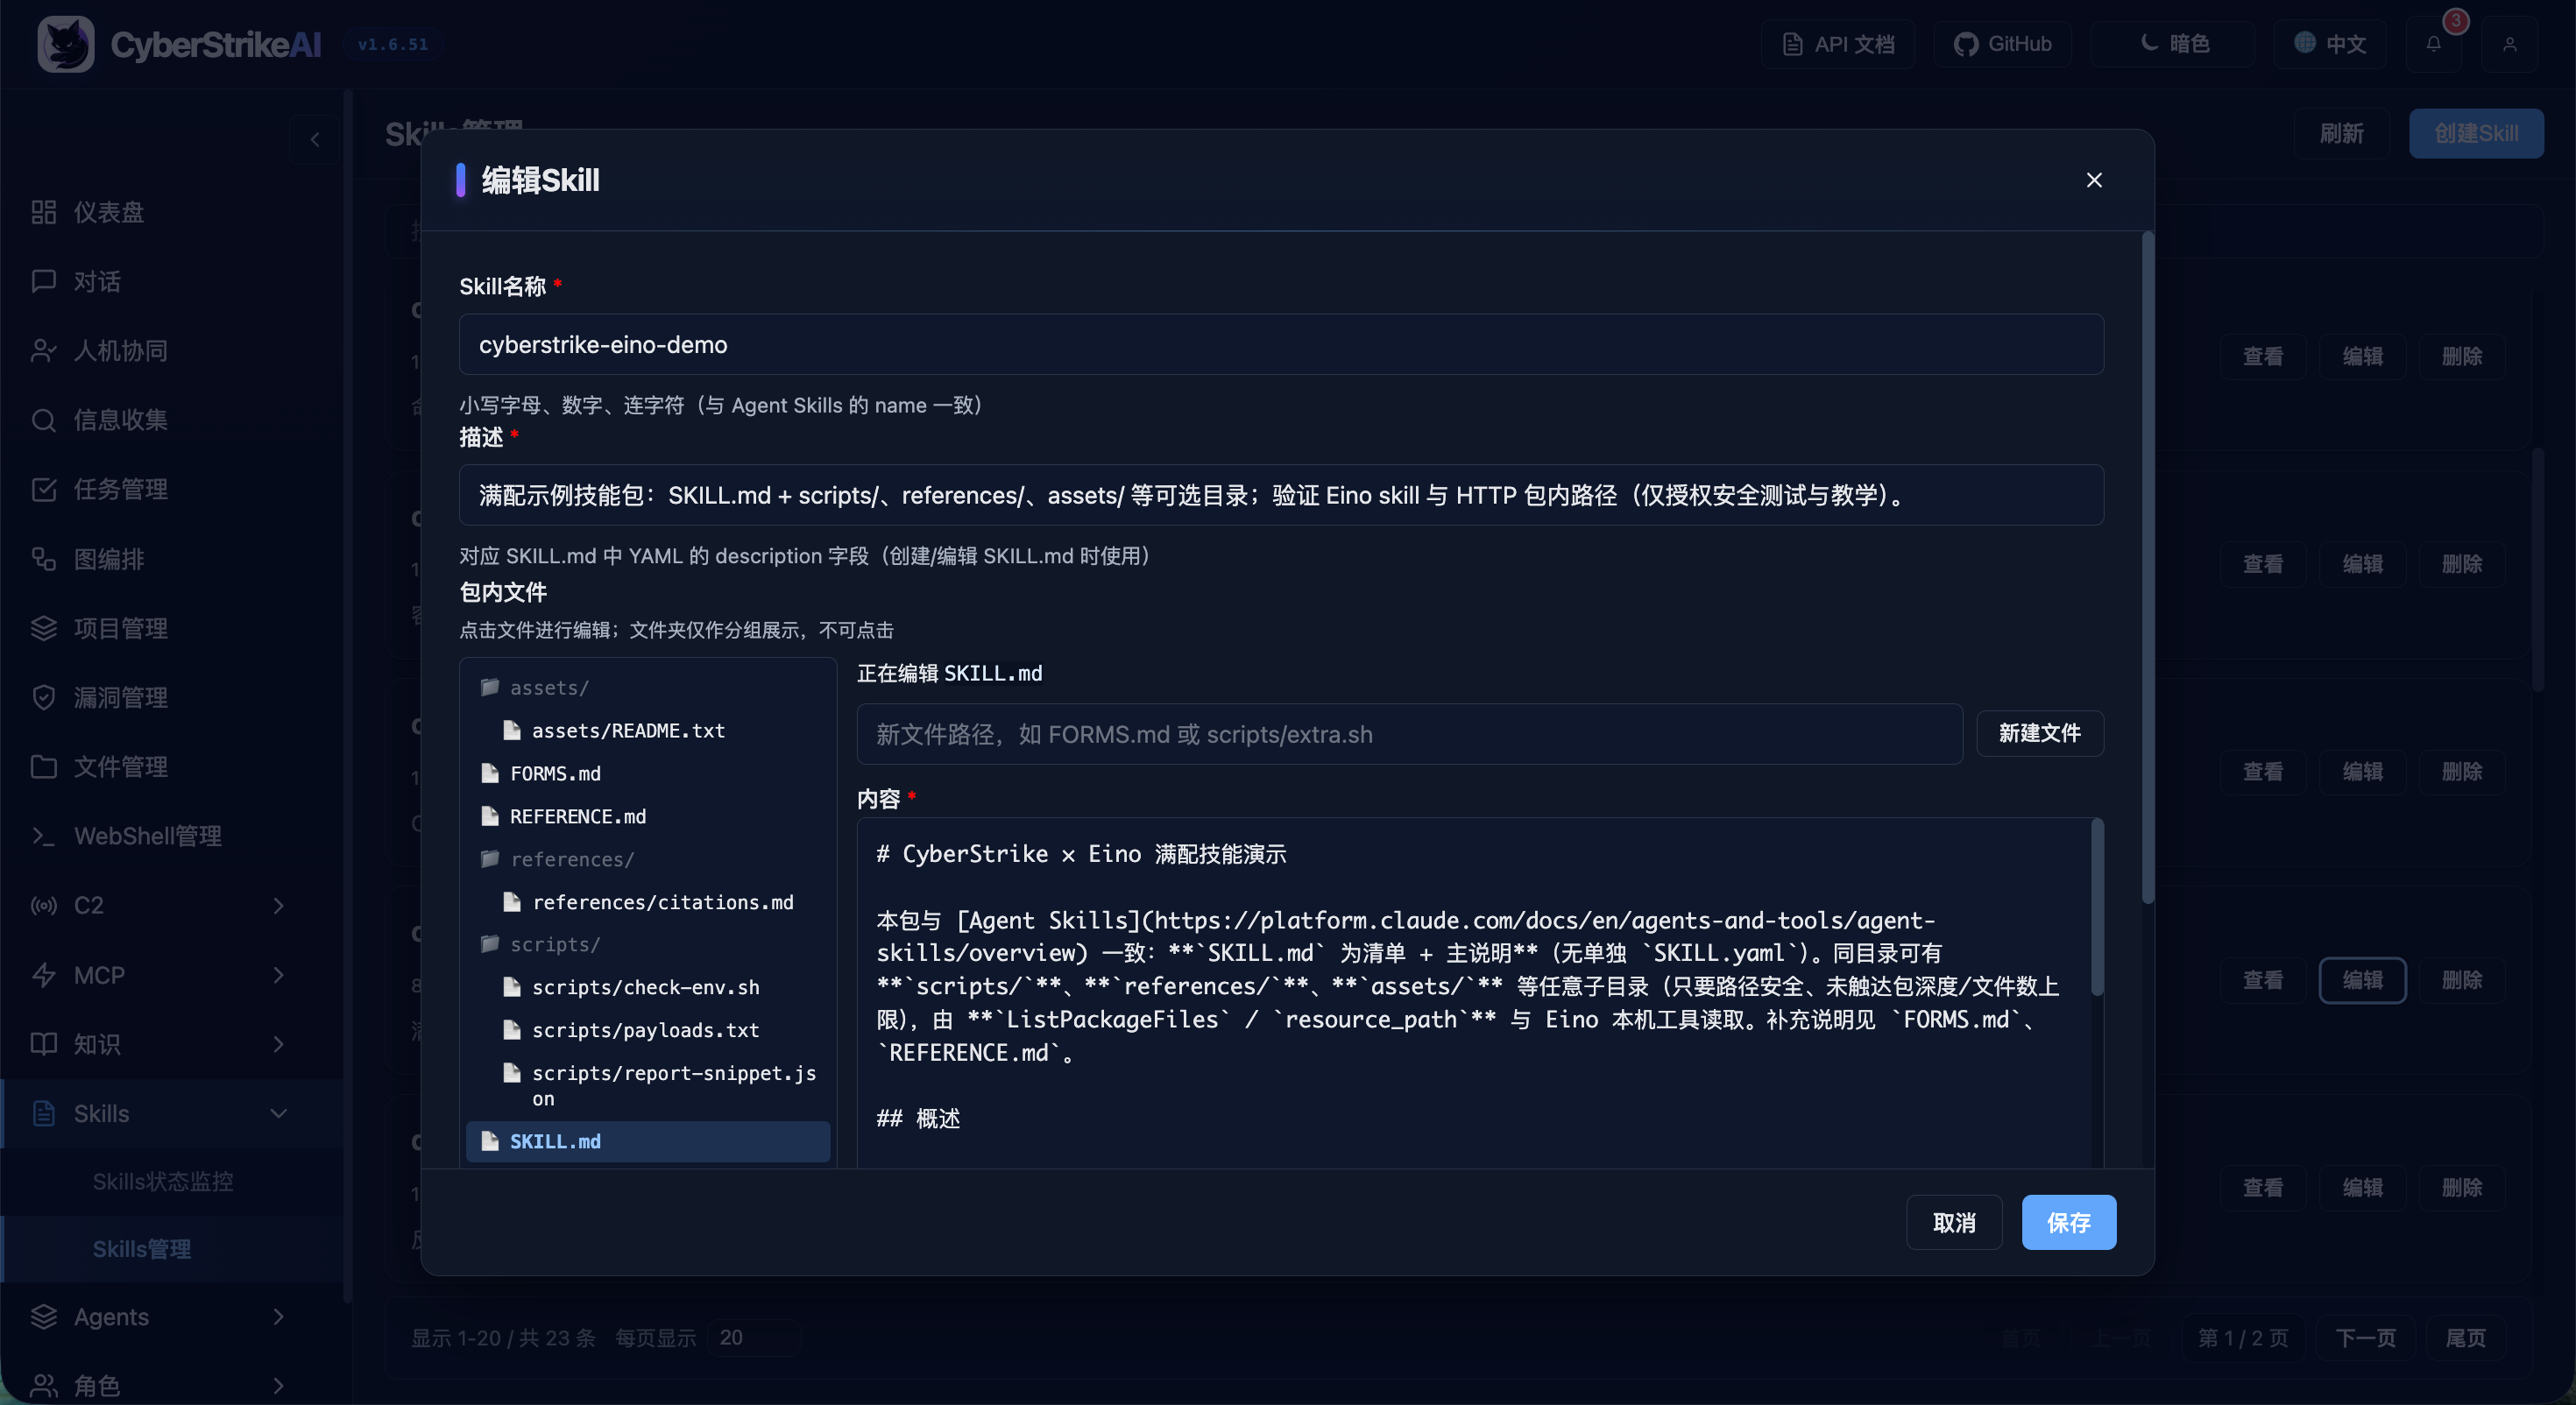
|
Gestione degli agenti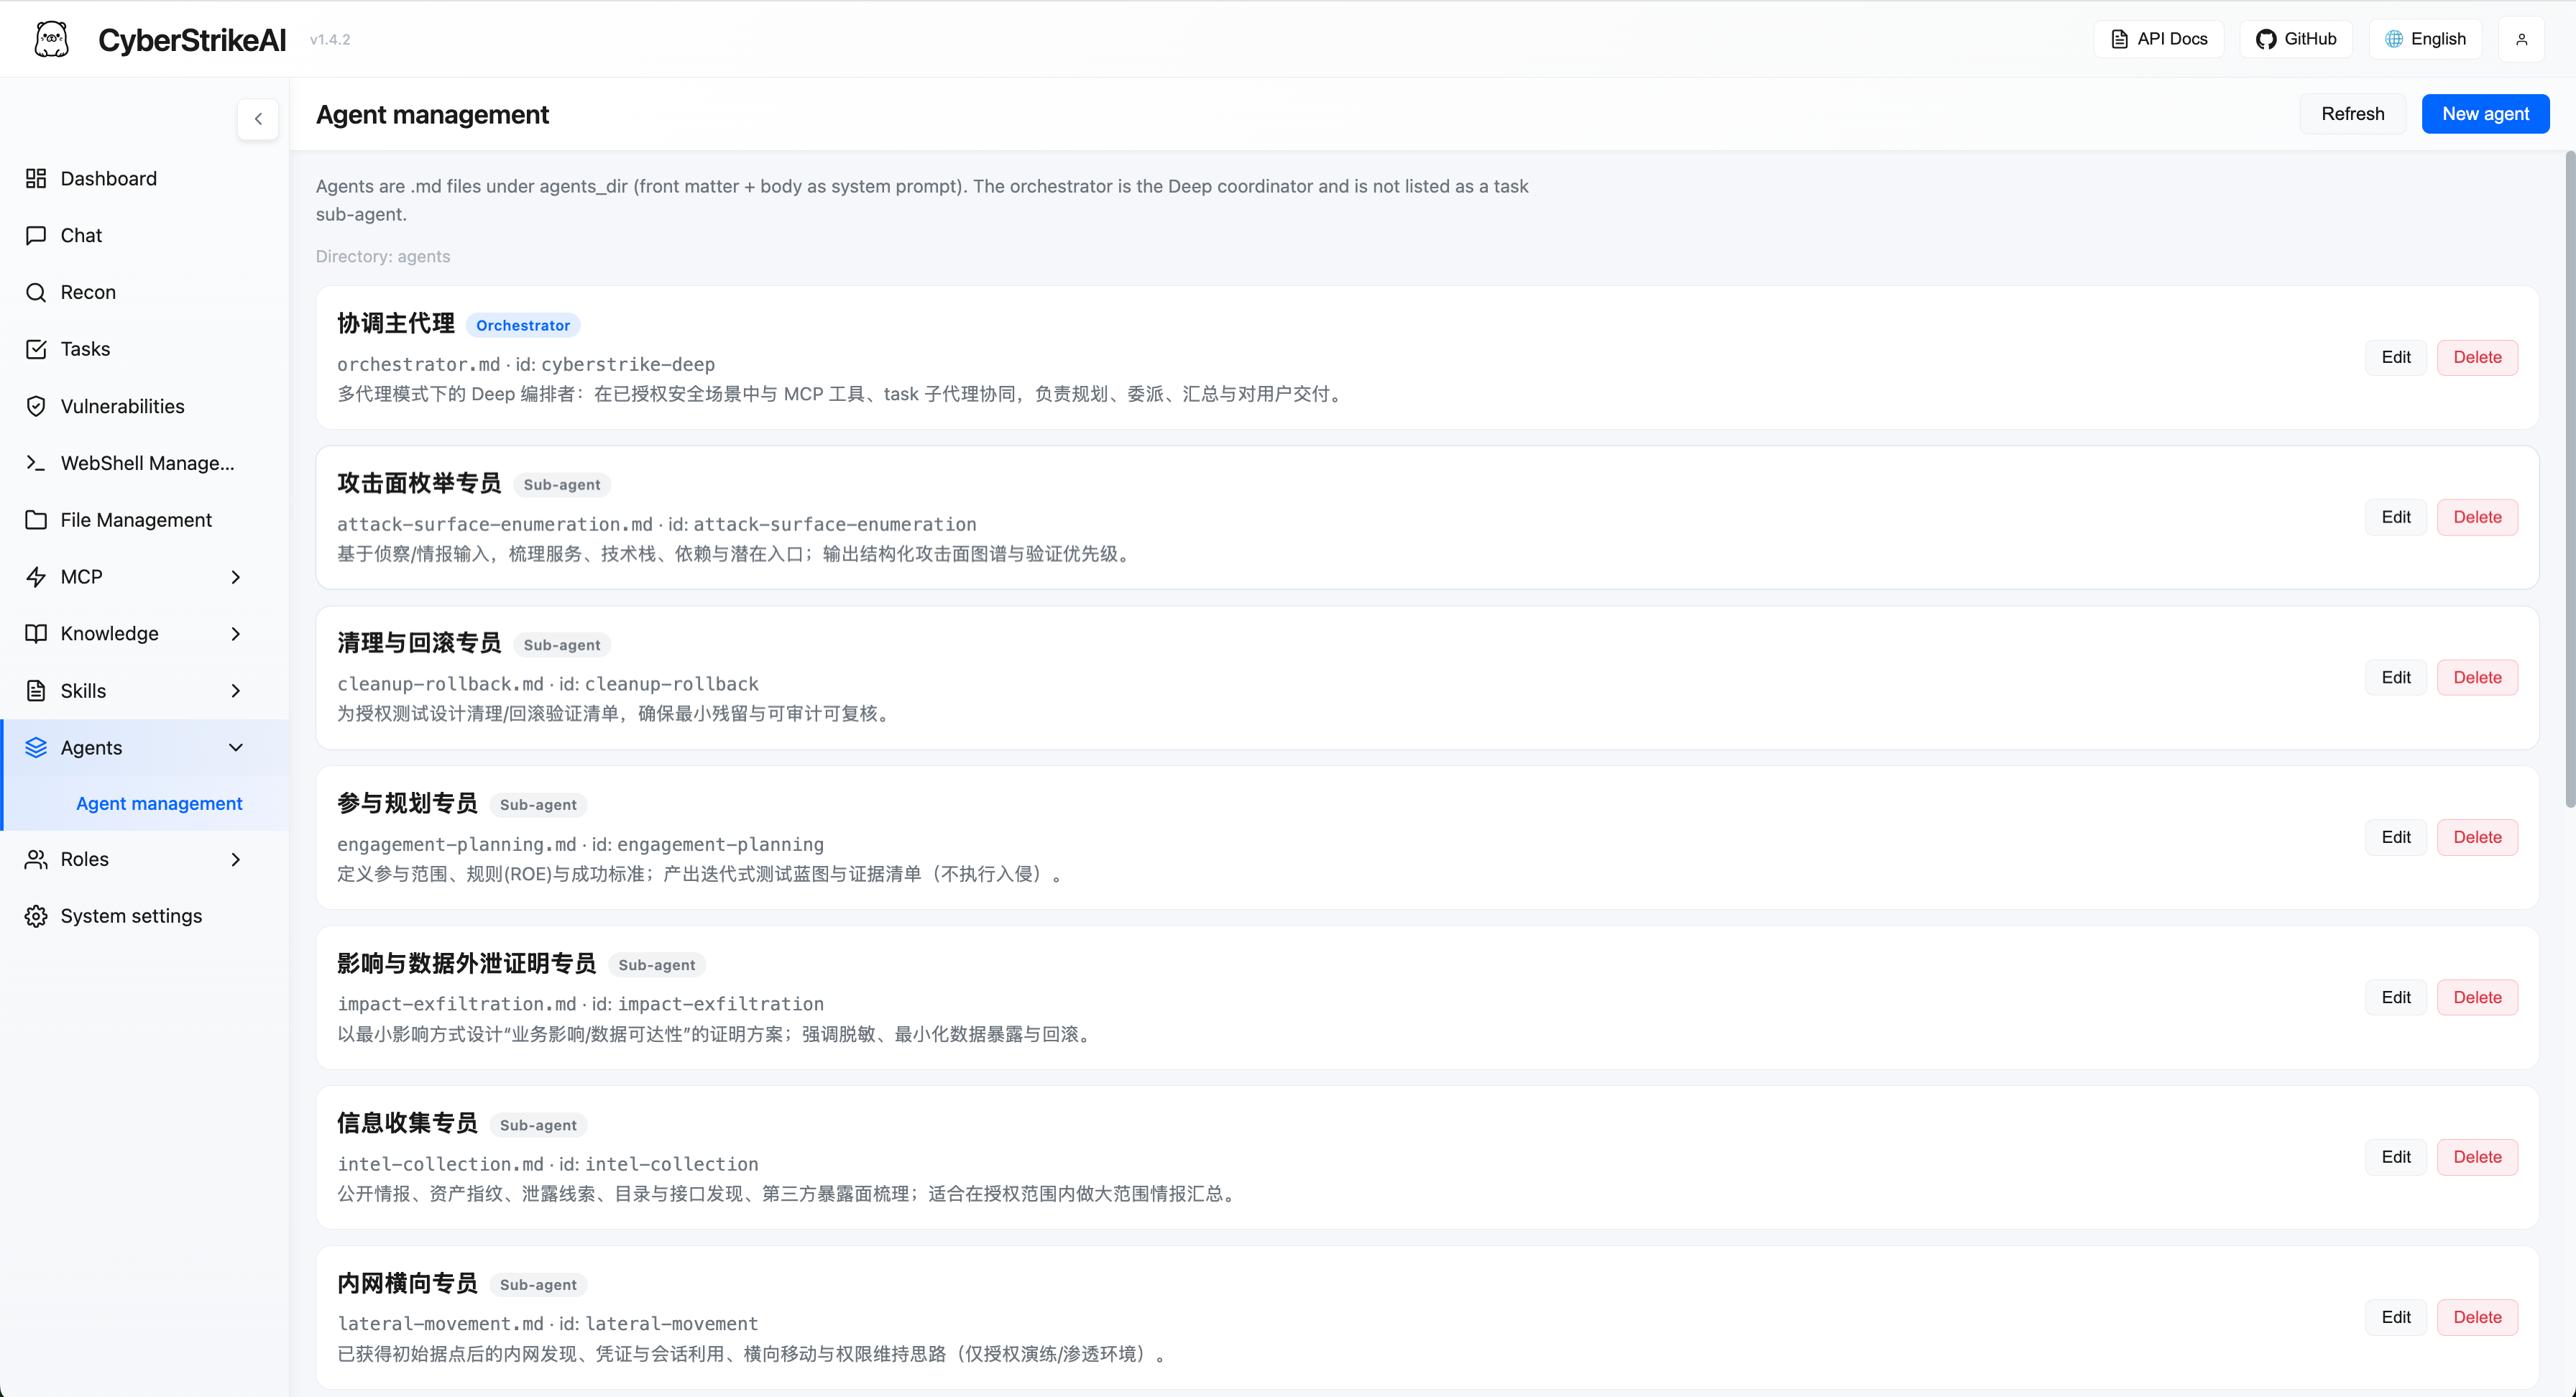
|
Gestione dei ruoli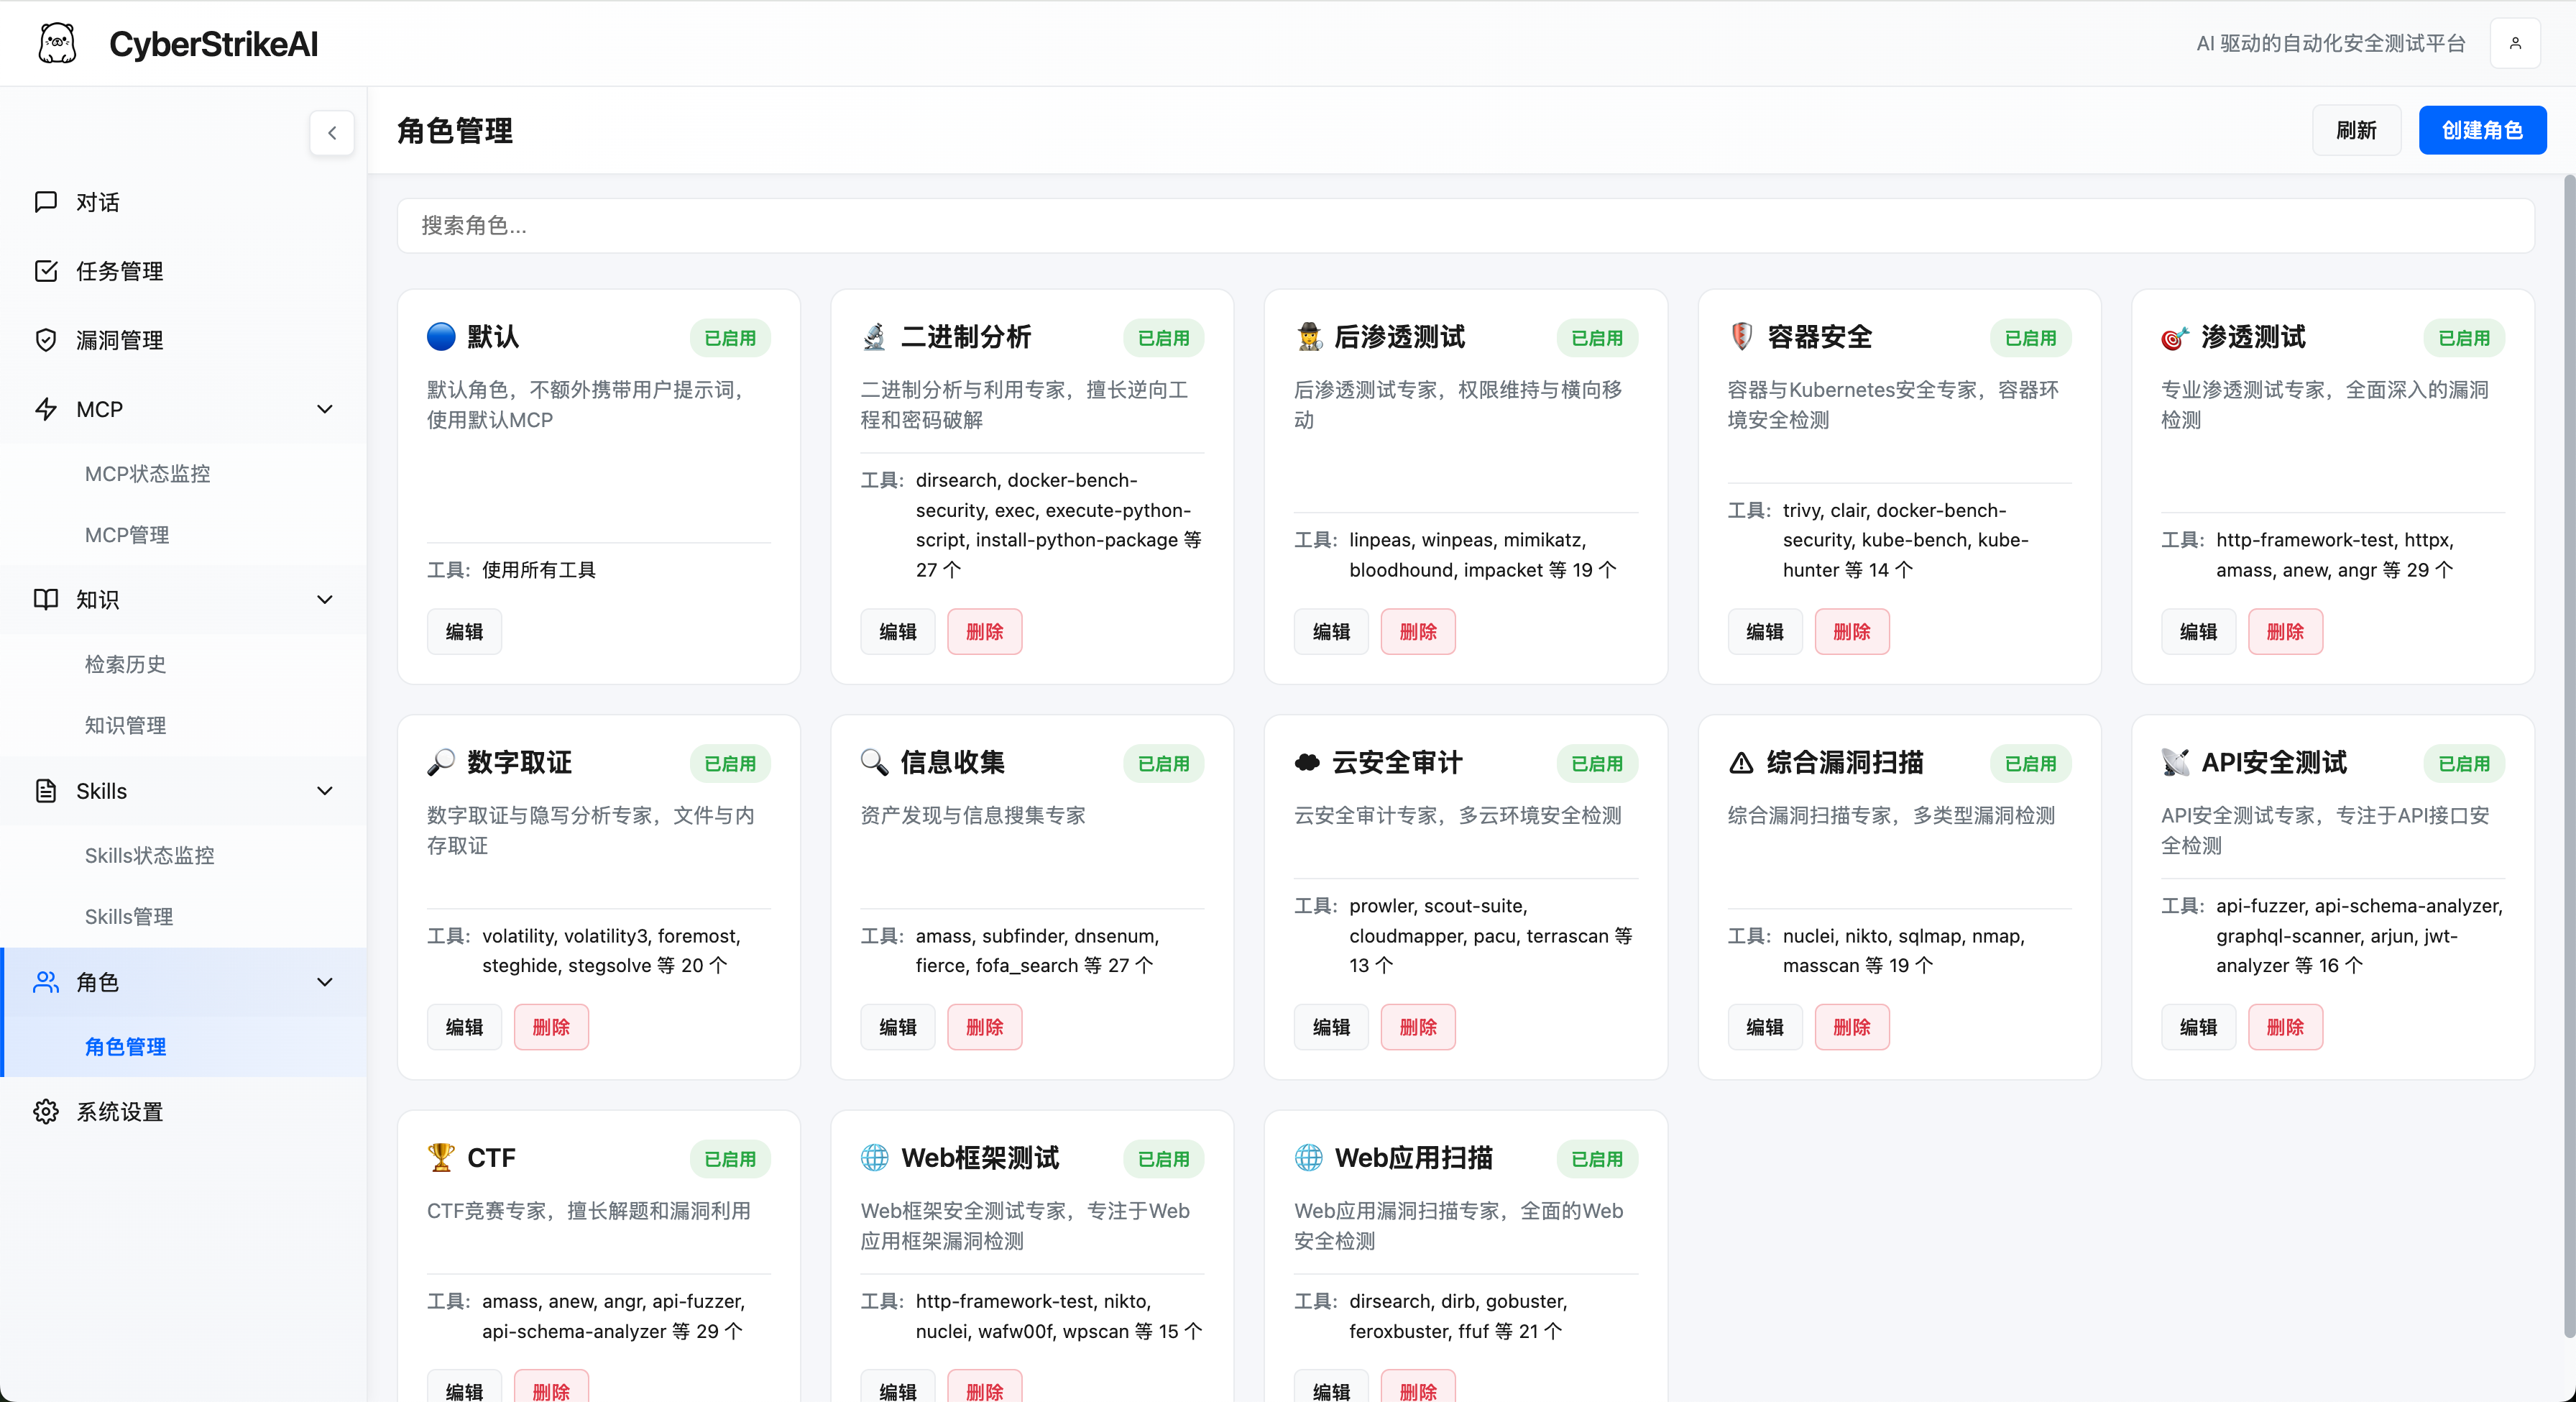
|
Impostazioni di sistema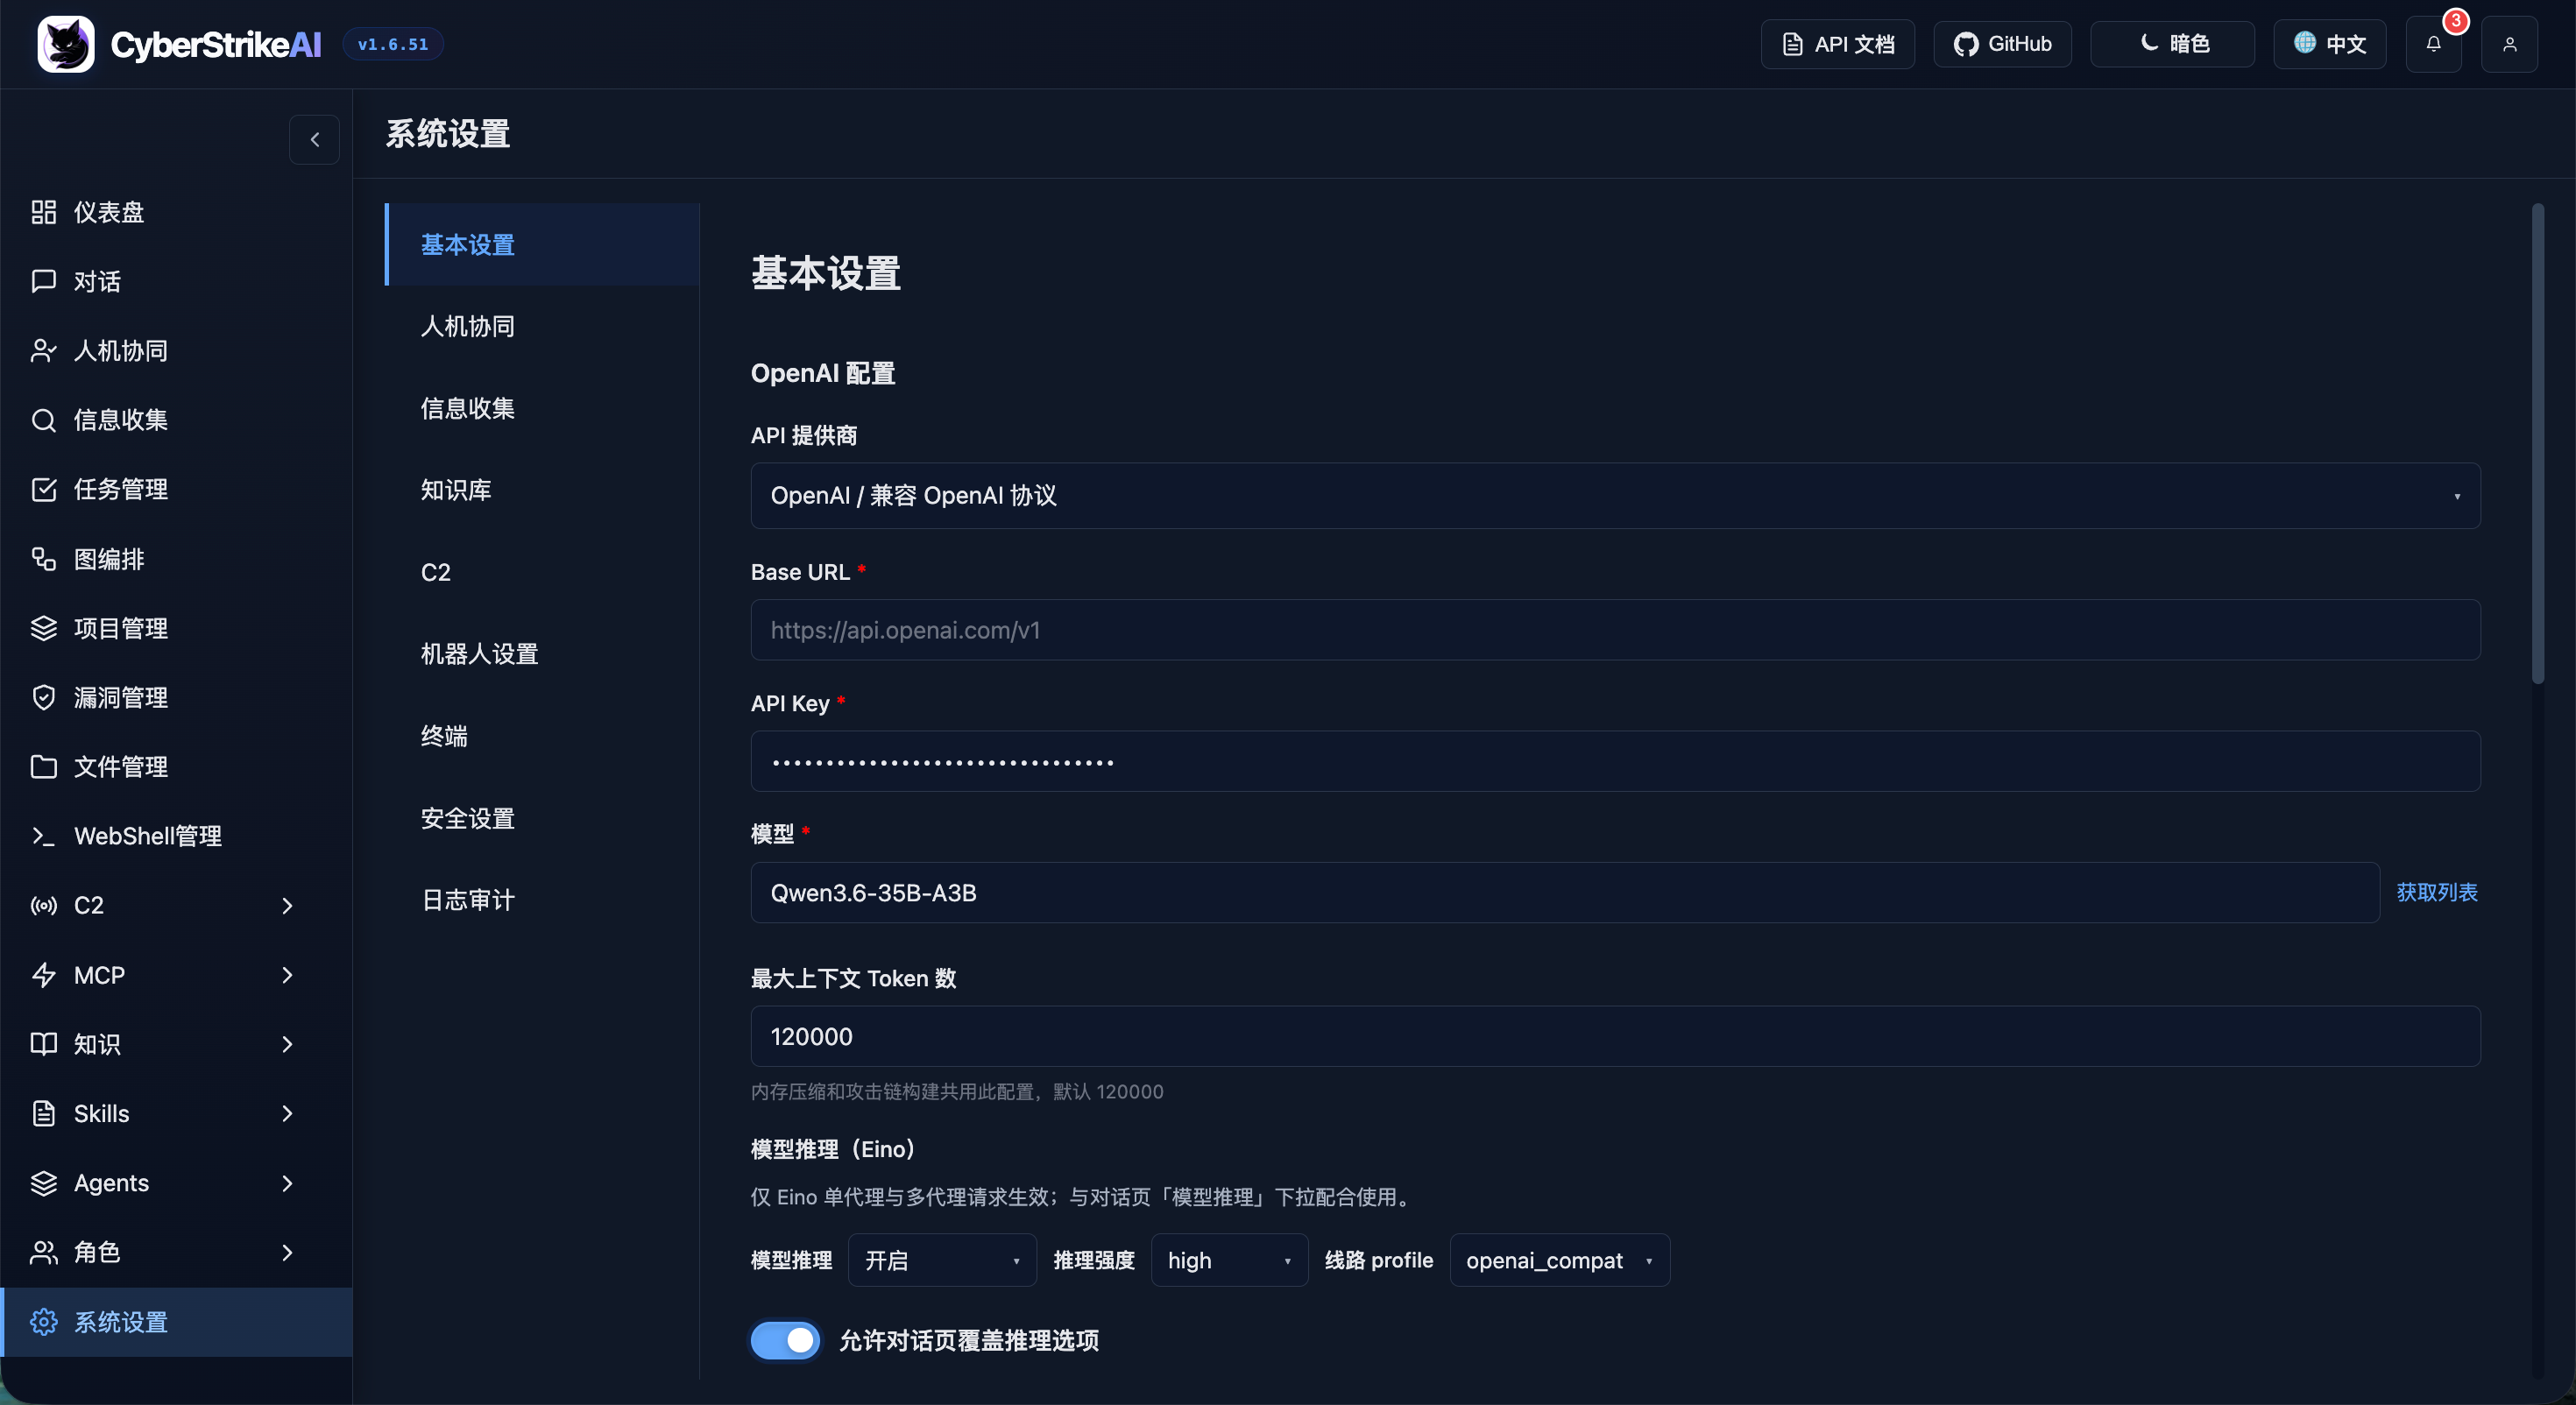
|
Modalità MCP stdio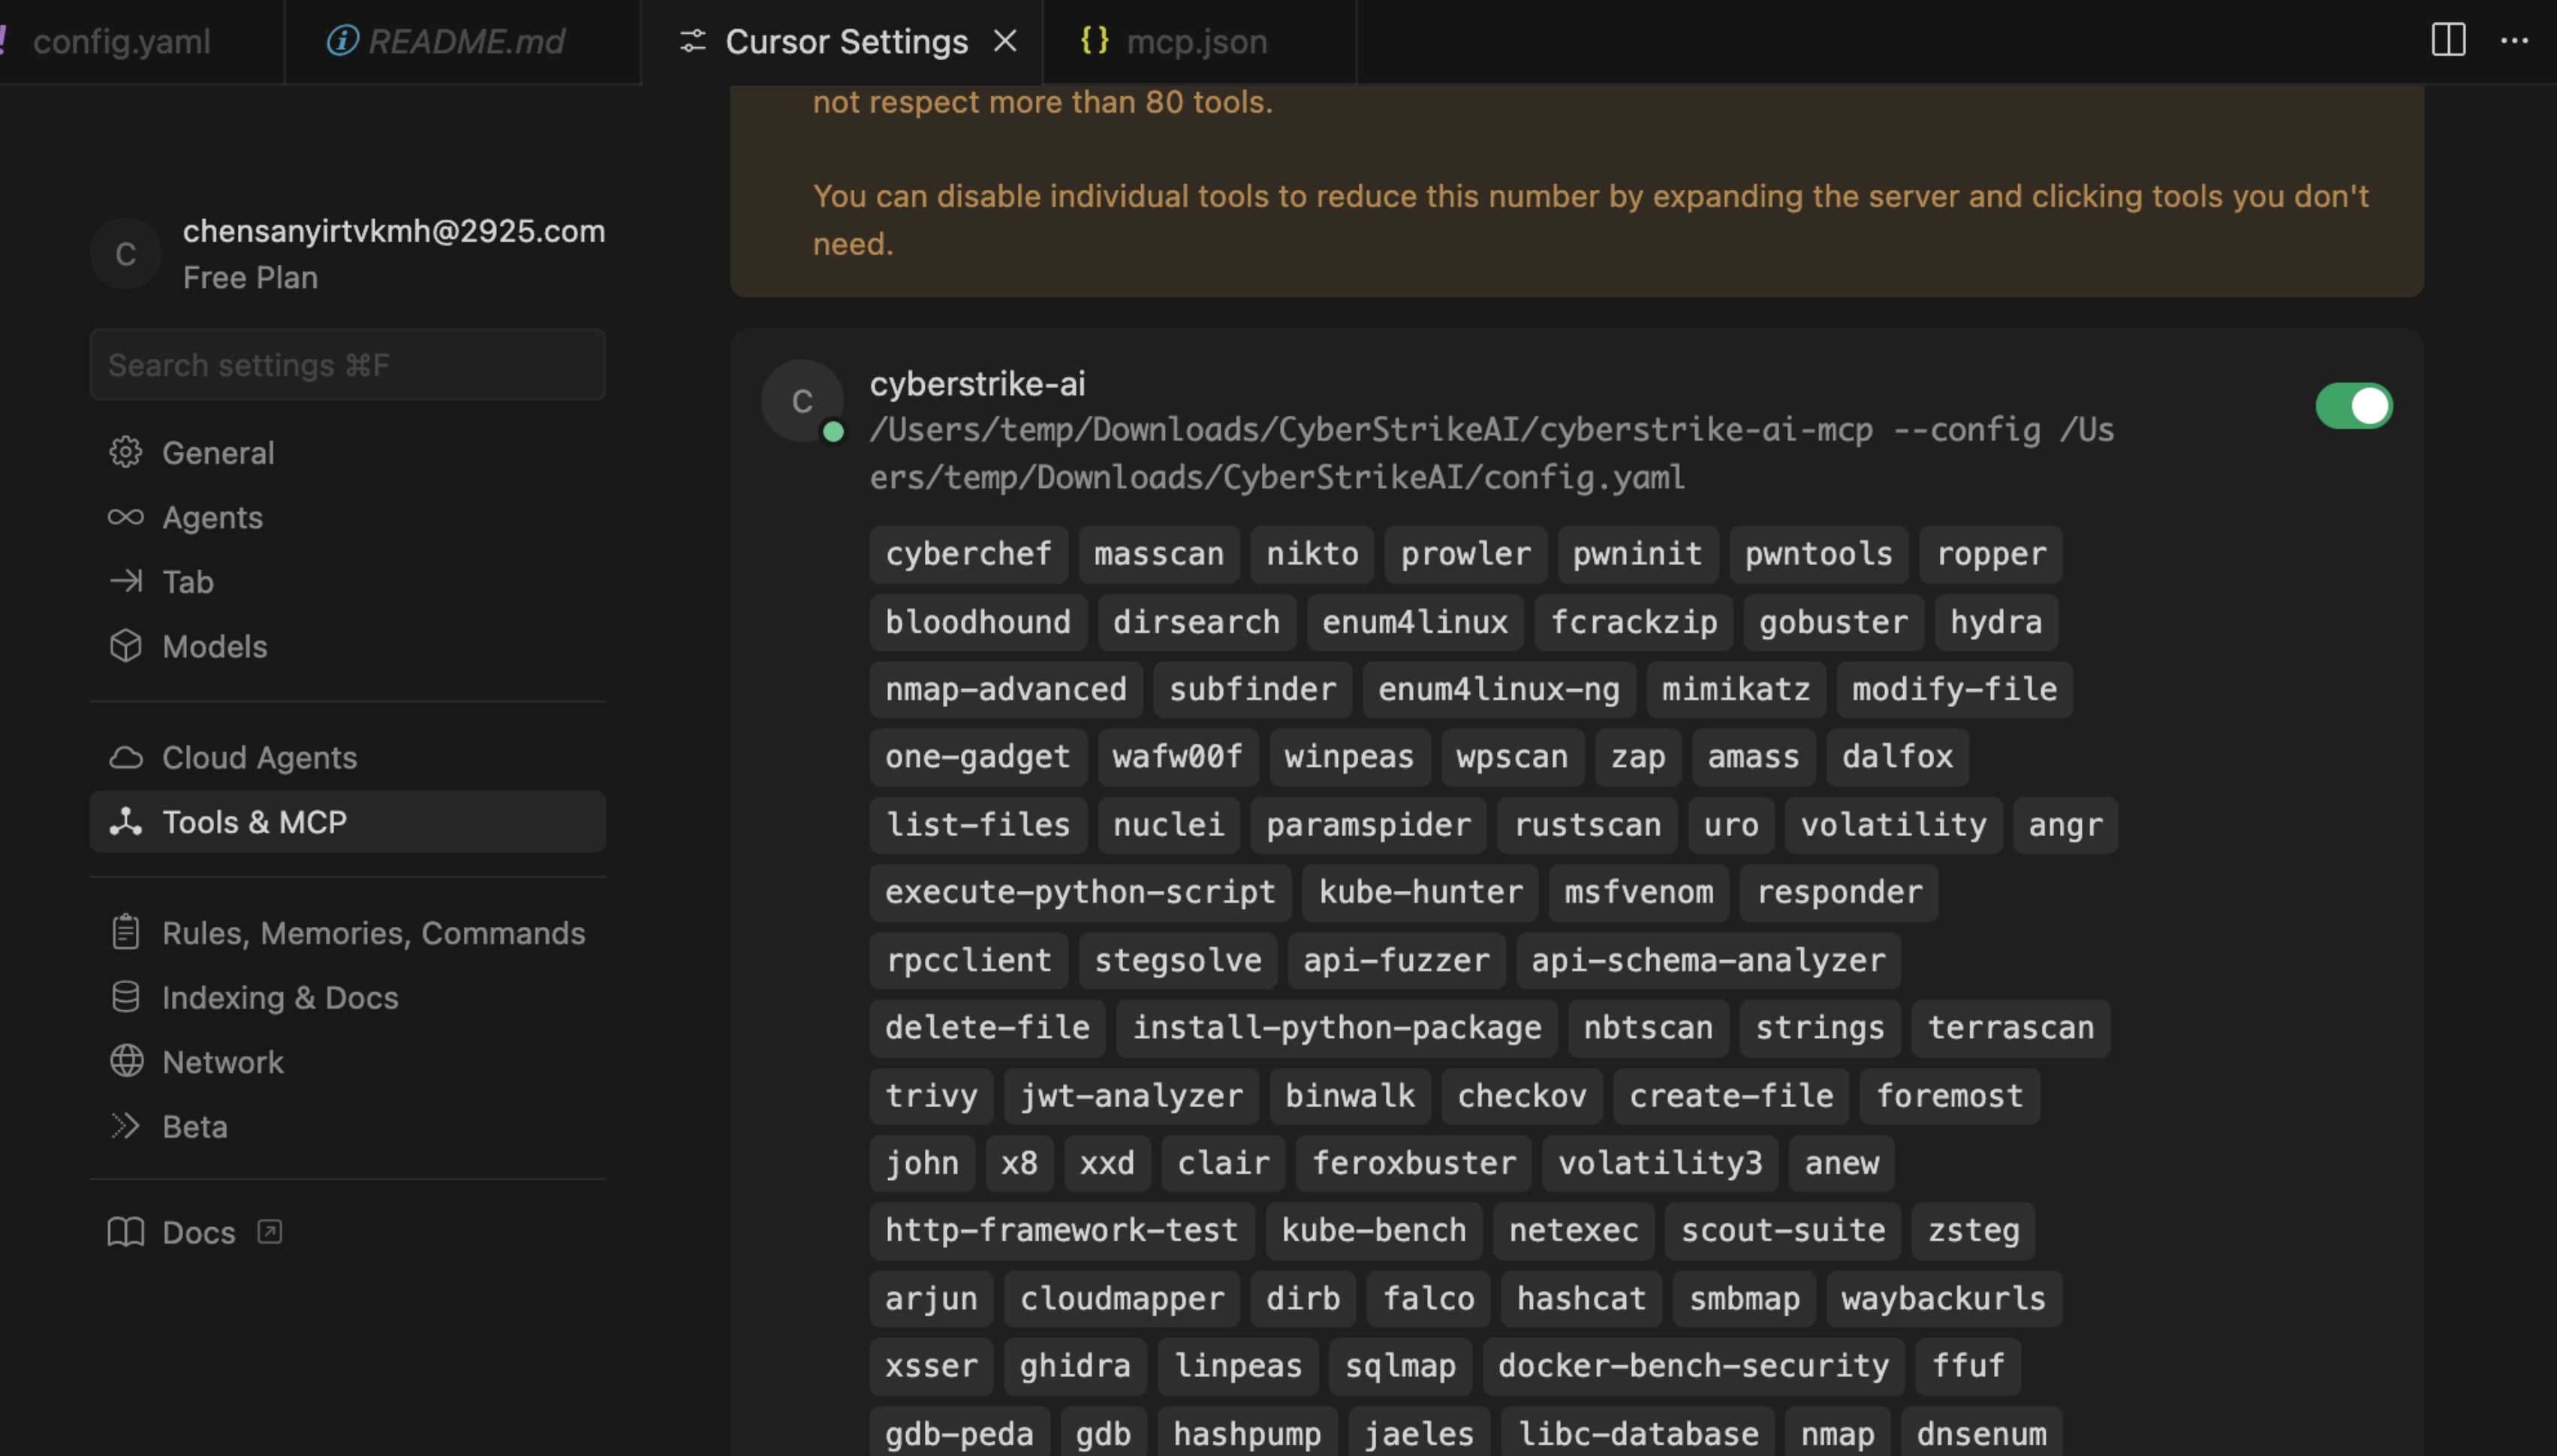
|
Plugin Burp Suite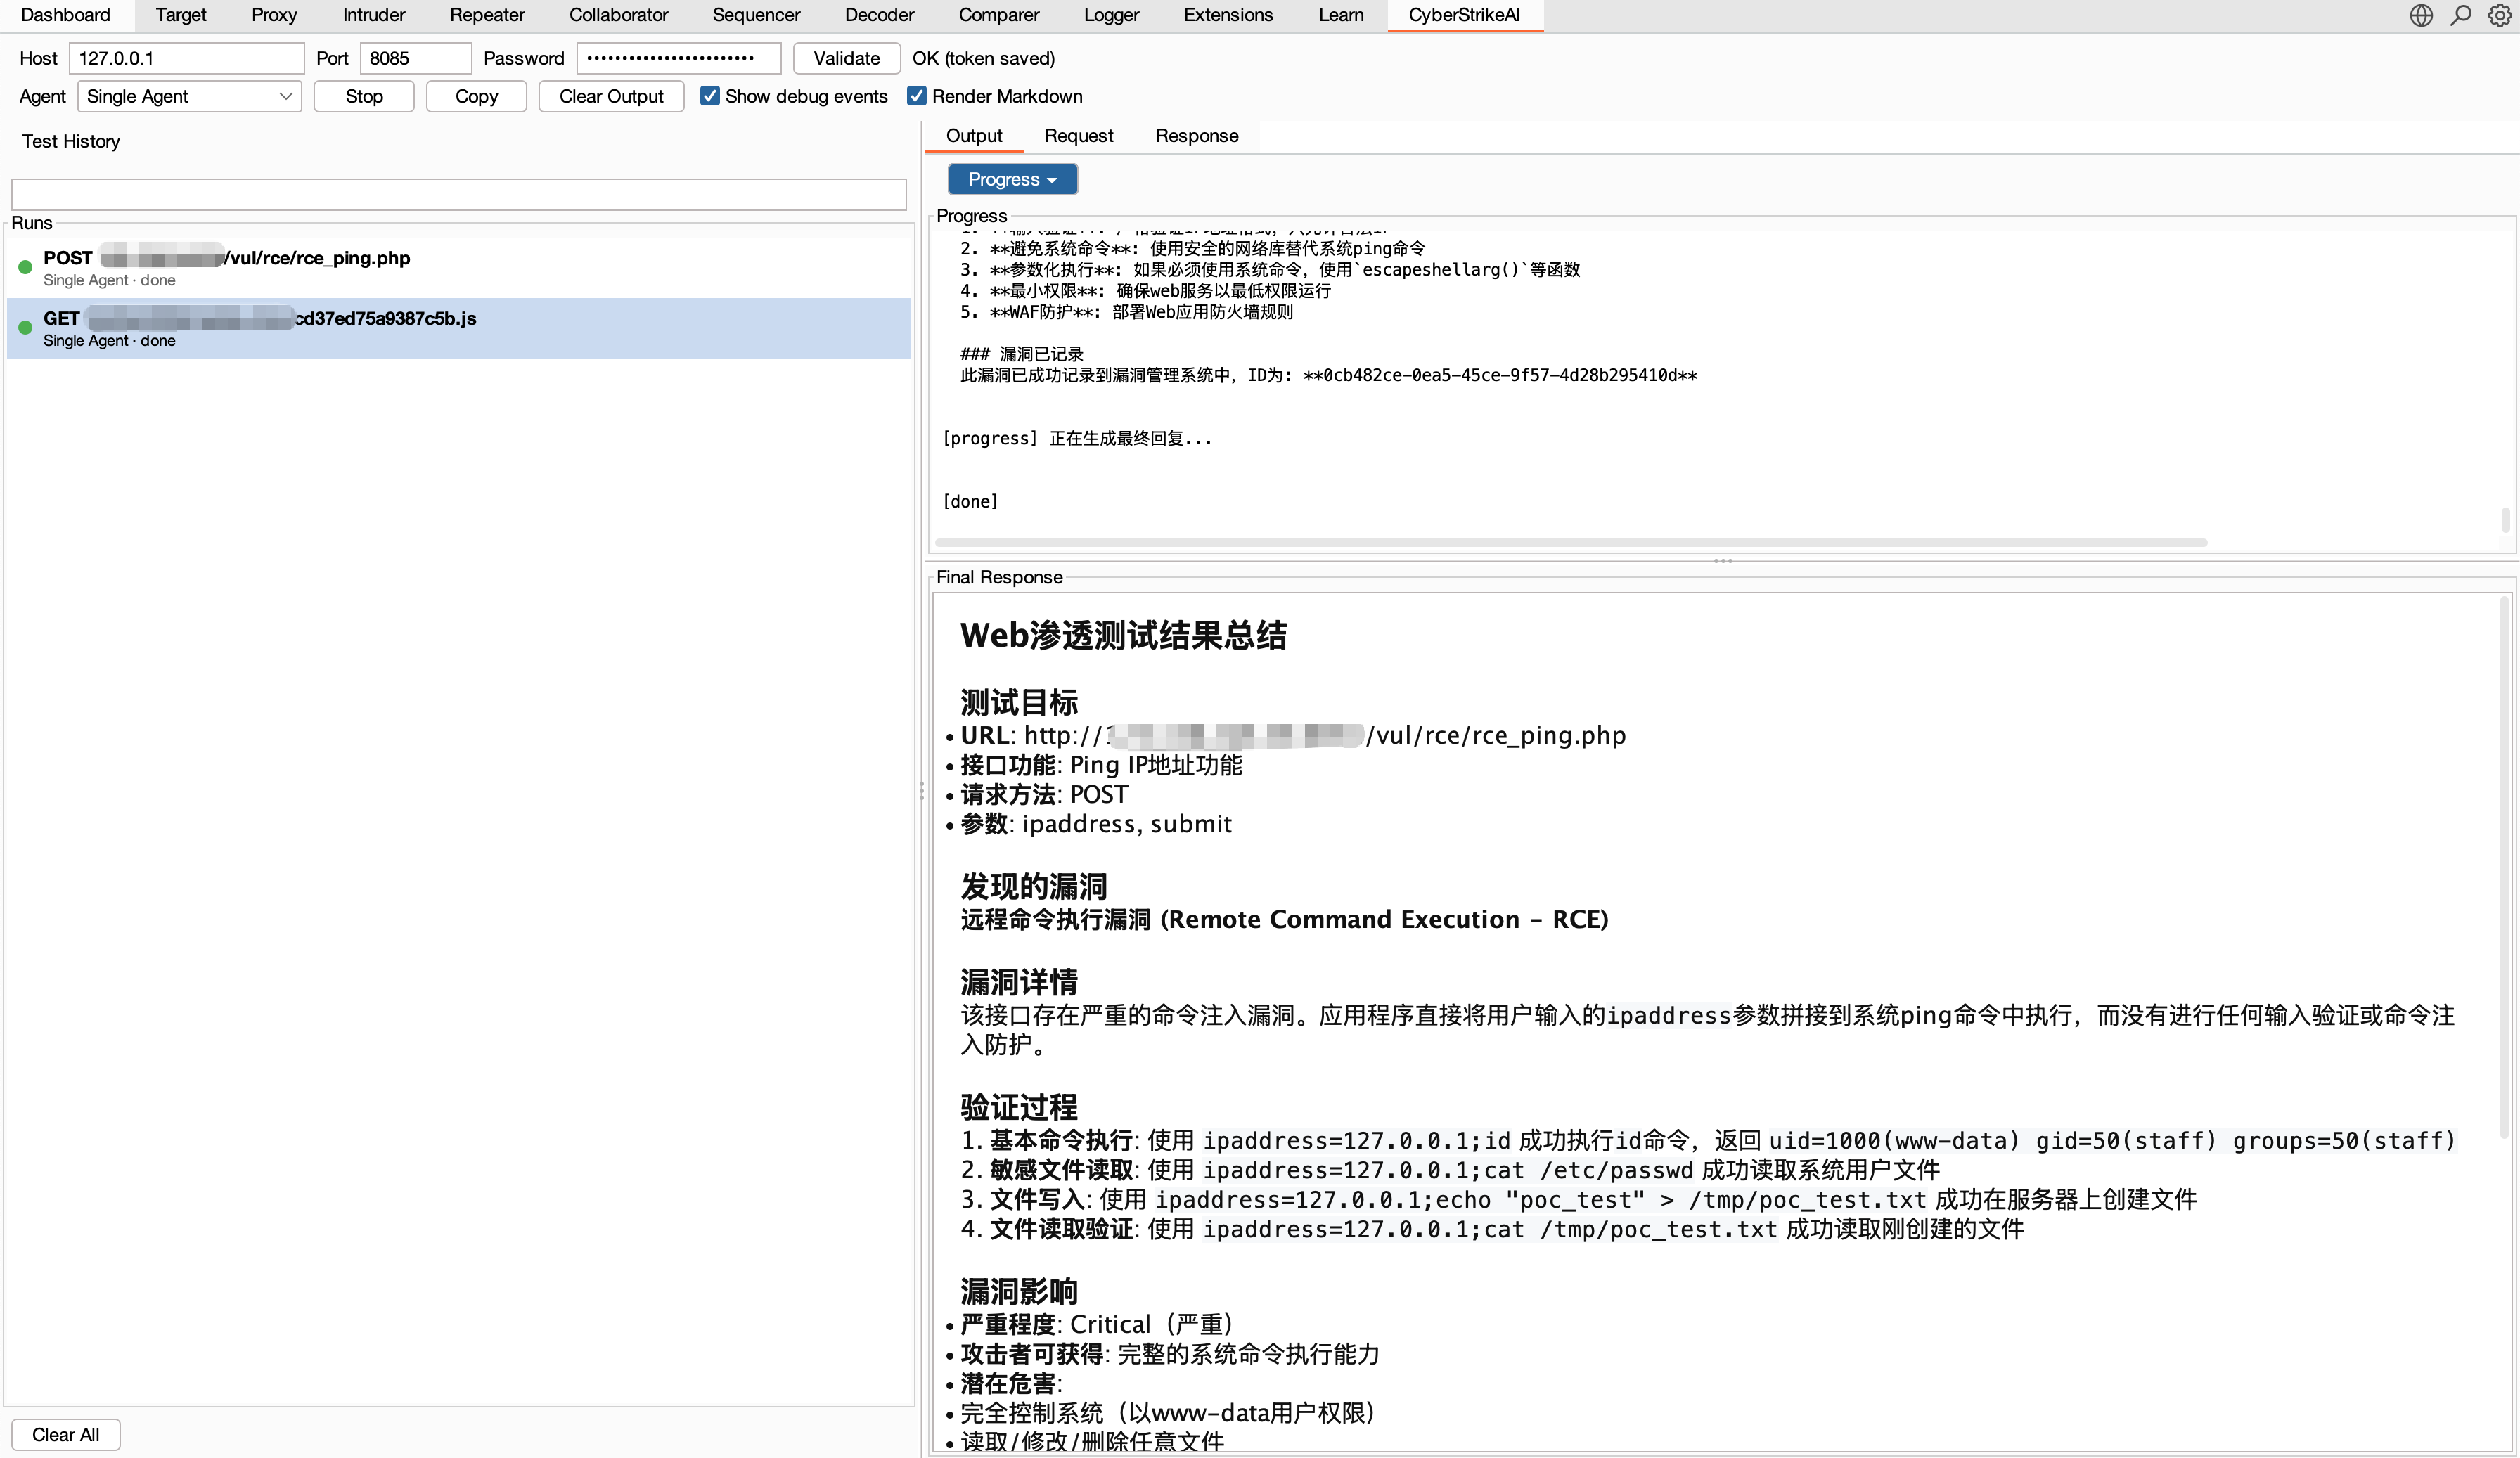
|
Punti salienti
Agenti e orchestrazione
- 🤖 Esecuzione agentica traduce l'intento in linguaggio naturale in azioni di sicurezza governate e verificabili.
- 🧩 Orchestrazione Eino supporta l'esecuzione con singolo agente più le modalità multi-agente Deep, Plan-Execute e Supervisor.
- 🔀 Workflow a grafo combinano agenti, strumenti, condizioni, approvazioni e output in flussi riutilizzabili.
- 🎭 Testing basato sui ruoli fornisce prompt mirati e policy degli strumenti per scenari di sicurezza comuni.
Strumenti e conoscenza
- 🧰 Strumenti di sicurezza includono oltre 100 ricette YAML curate con estensioni personalizzate e accesso con ambito di ruolo.
- 🔌 Integrazione MCP supporta HTTP, stdio, SSE, federazione esterna e scoperta dinamica degli strumenti.
- ⏱️ Esecuzione resiliente degli strumenti esegue chiamate MCP/strumenti bloccanti in worker con attese dell'agente limitate, polling ripristinabile tramite
execution_id, cancellazione, circuit breaker per server, limiti di concorrenza e limiti di output unificati. - 🎯 Agent Skills seguono il layout standard delle Skill e supportano il caricamento progressivo e on-demand.
- 📚 Knowledge base combina riscrittura delle query, retrieval vettoriale, reranking e post-elaborazione dei risultati.
- 🖼️ Analisi visiva utilizza un modello di visione separato per screenshot, captcha e UI, mantenendo solo i riepiloghi testuali.
Governance e audit
- 🧑⚖️ Human in the loop fornisce modalità di approvazione, allowlist degli strumenti, revisione tramite audit-agent e decisioni tracciabili.
- 🛡️ Blocco delle chiamate in Sicurezza aggiunge controlli regex configurabili prima dell'esecuzione MCP, template di promemoria e dry run, con la protezione del dominio governativo abilitata per impostazione predefinita. Vedi Blocco delle chiamate agli strumenti.
- 🔐 RBAC della piattaforma supporta più utenti, ruoli di sistema e personalizzati, permessi con ambito, ownership e assegnazioni esplicite.
- 🔒 Sicurezza e audit forniscono accesso autenticato, log di audit, persistenza SQLite e conservazione delle evidenze operative.
- 📄 Governance dei risultati memorizza lo stesso risultato limitato dello strumento visto dall'agente, protegge i percorsi di ripresa da output storici sovradimensionati e aggiunge salvaguardie UI per le viste di dettaglio di grandi dimensioni. Vedi Governance dell'esecuzione degli strumenti.