
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 1n3/intruderpayloads
Una raccolta di payload per Burpsuite Intruder, payload per BurpBounty, liste di fuzzing, caricamenti di file dannosi e metodologie e checklist per…
 masterking32/masterhttprelayvpn
Proxy tunneling con fronting di dominio per traffico HTTP/SOCKS5 attraverso Google Apps Script con intercettazione TLS MITM, multiplexing HTTP/1-2 ed…
 sooryathejas/metatron
Assistente di penetration testing basato su IA che utilizza un LLM locale su Linux (Parrot OS)
 squid-cache/squid
Squid Web Proxy Cache - Codice Sorgente
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
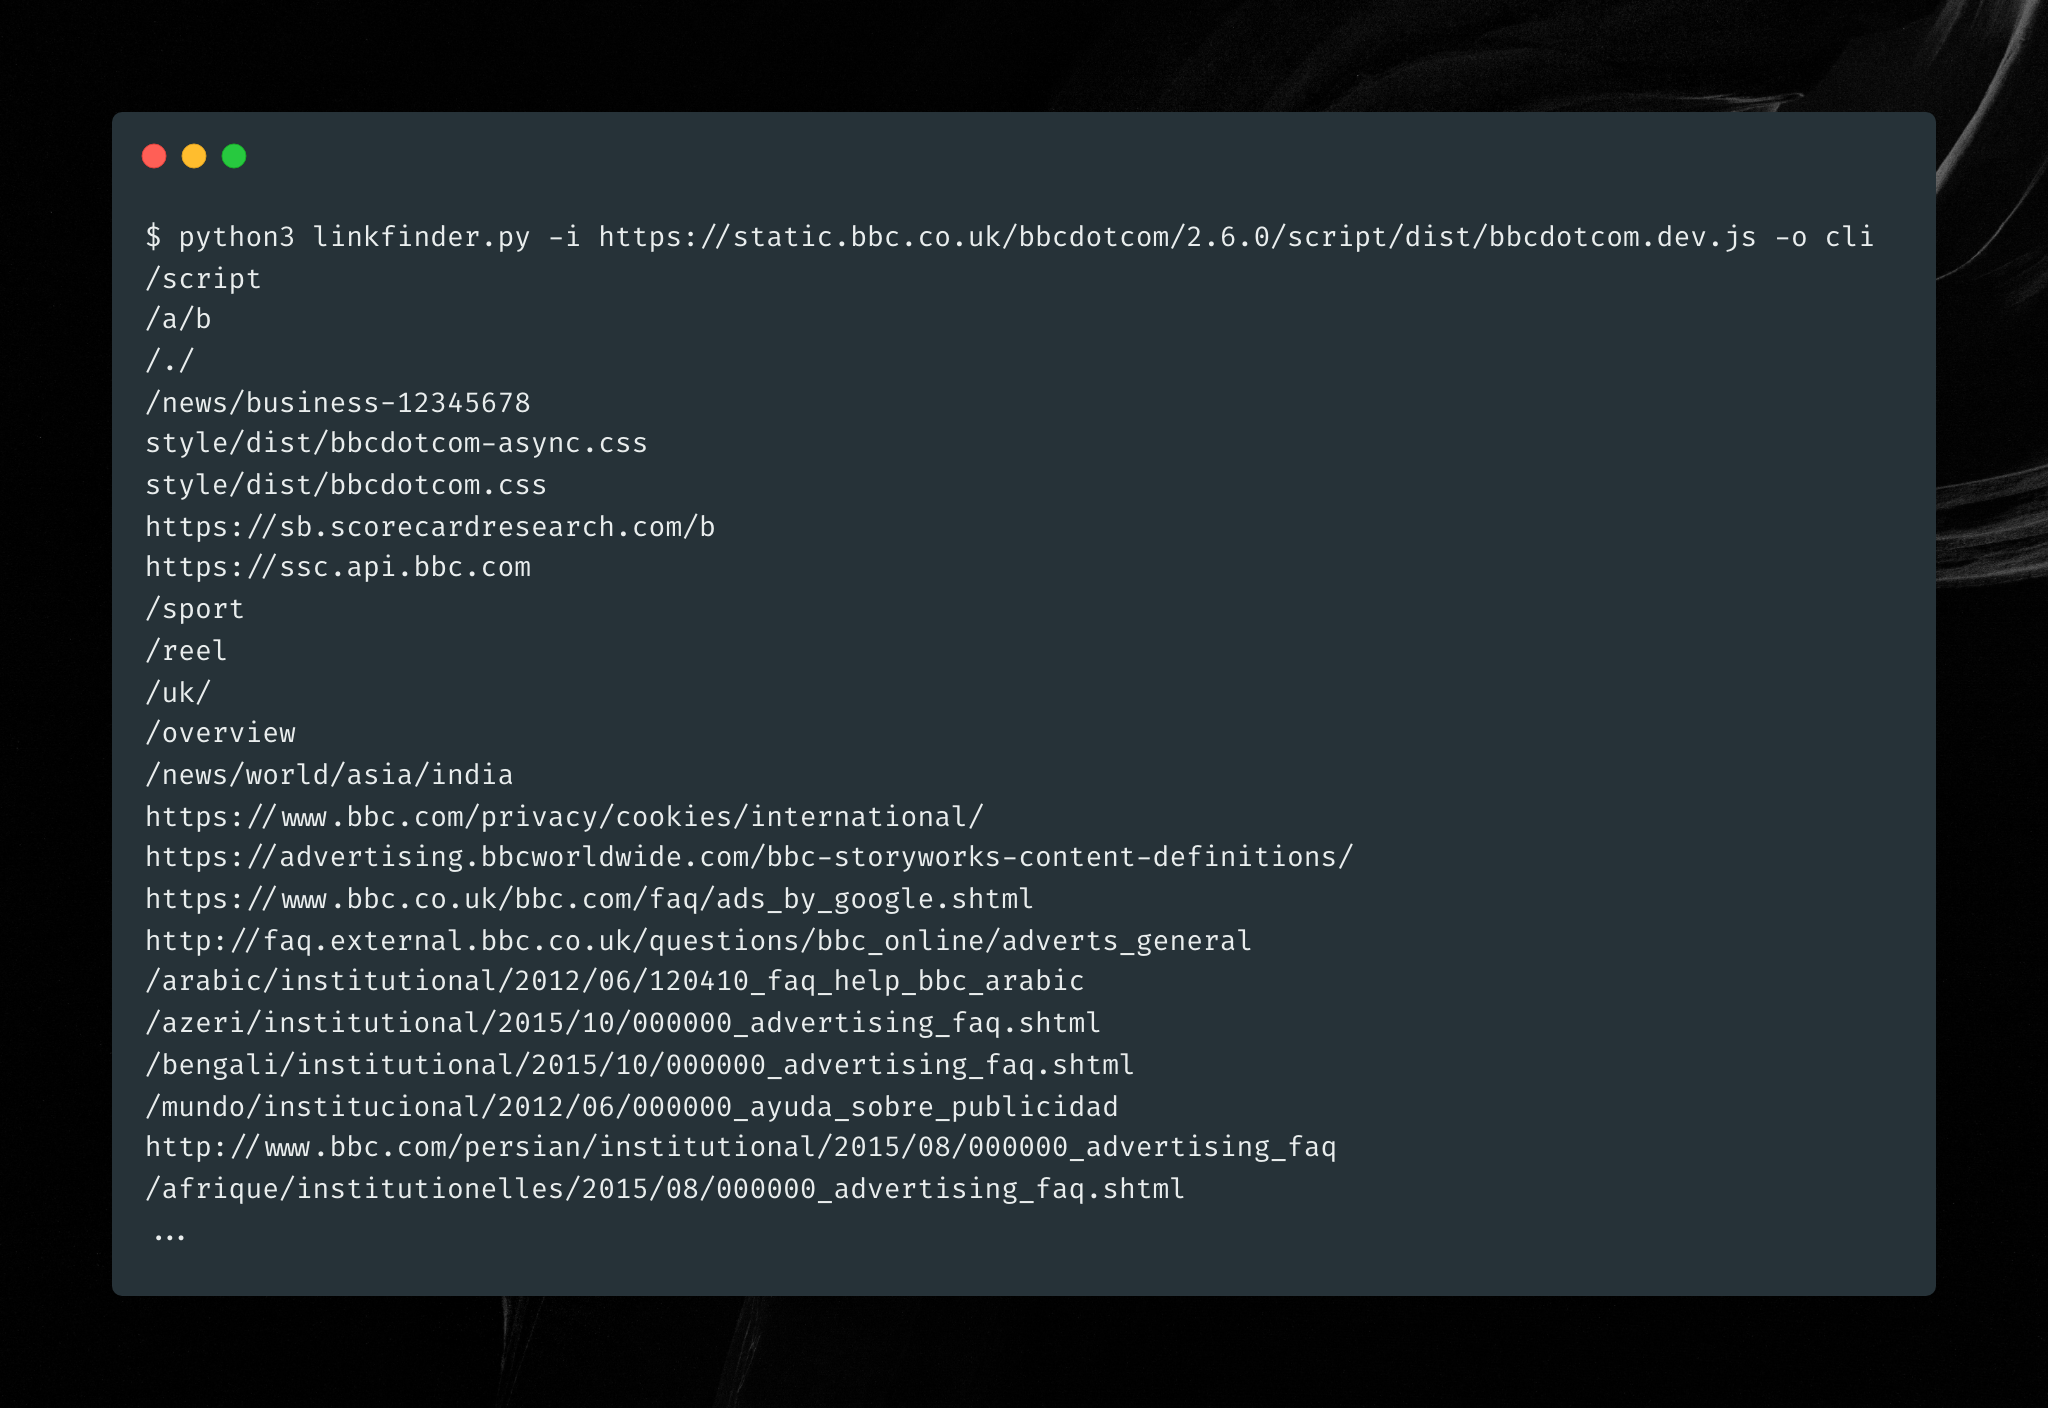 gerbenjavado/linkfinder
Uno script Python che trova endpoint nei file JavaScript
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
 gwen001/pentest-tools
Una raccolta di strumenti di sicurezza personalizzati per esigenze rapide.
 jasonxtn/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 retirejs/retire.js
scanner che rileva l'uso di librerie JavaScript con vulnerabilità note. Può anche generare un SBOM delle librerie che trova.
 urbanadventurer/whatweb
Scanner web di nuova generazione
 undeadsec/socialfish
Moderno toolkit dinamico per phishing per esercizi autorizzati di red team. Clona le pagine di login, cattura credenziali, cookie e codici 2FA con un…
 antoniomika/sish
Tunnel HTTP(S)/WS(S)/TCP verso localhost usando solo SSH.
 opsdisk/pagodo
pagodo (Google Dork Passivo) - Automatizza lo scraping e la ricerca nel Google Hacking Database
 pentestmonkey/php-reverse-shell
Script PHP che stabilisce una reverse shell dal server di destinazione alla macchina dell'attaccante, consentendo l'esecuzione remota di comandi e…








