
 #1
Strumenti per l'intercettazione, l'analisi e la modifica del traffico web per test di sicurezza.
Raccomandato da Kitploit
 shopify/toxiproxy
:alarm_clock: :fire: Un proxy TCP per simulare condizioni di rete e di sistema per test di caos e resilienza
 opnsense/core
OPNsense GUI, API e backend di sistema
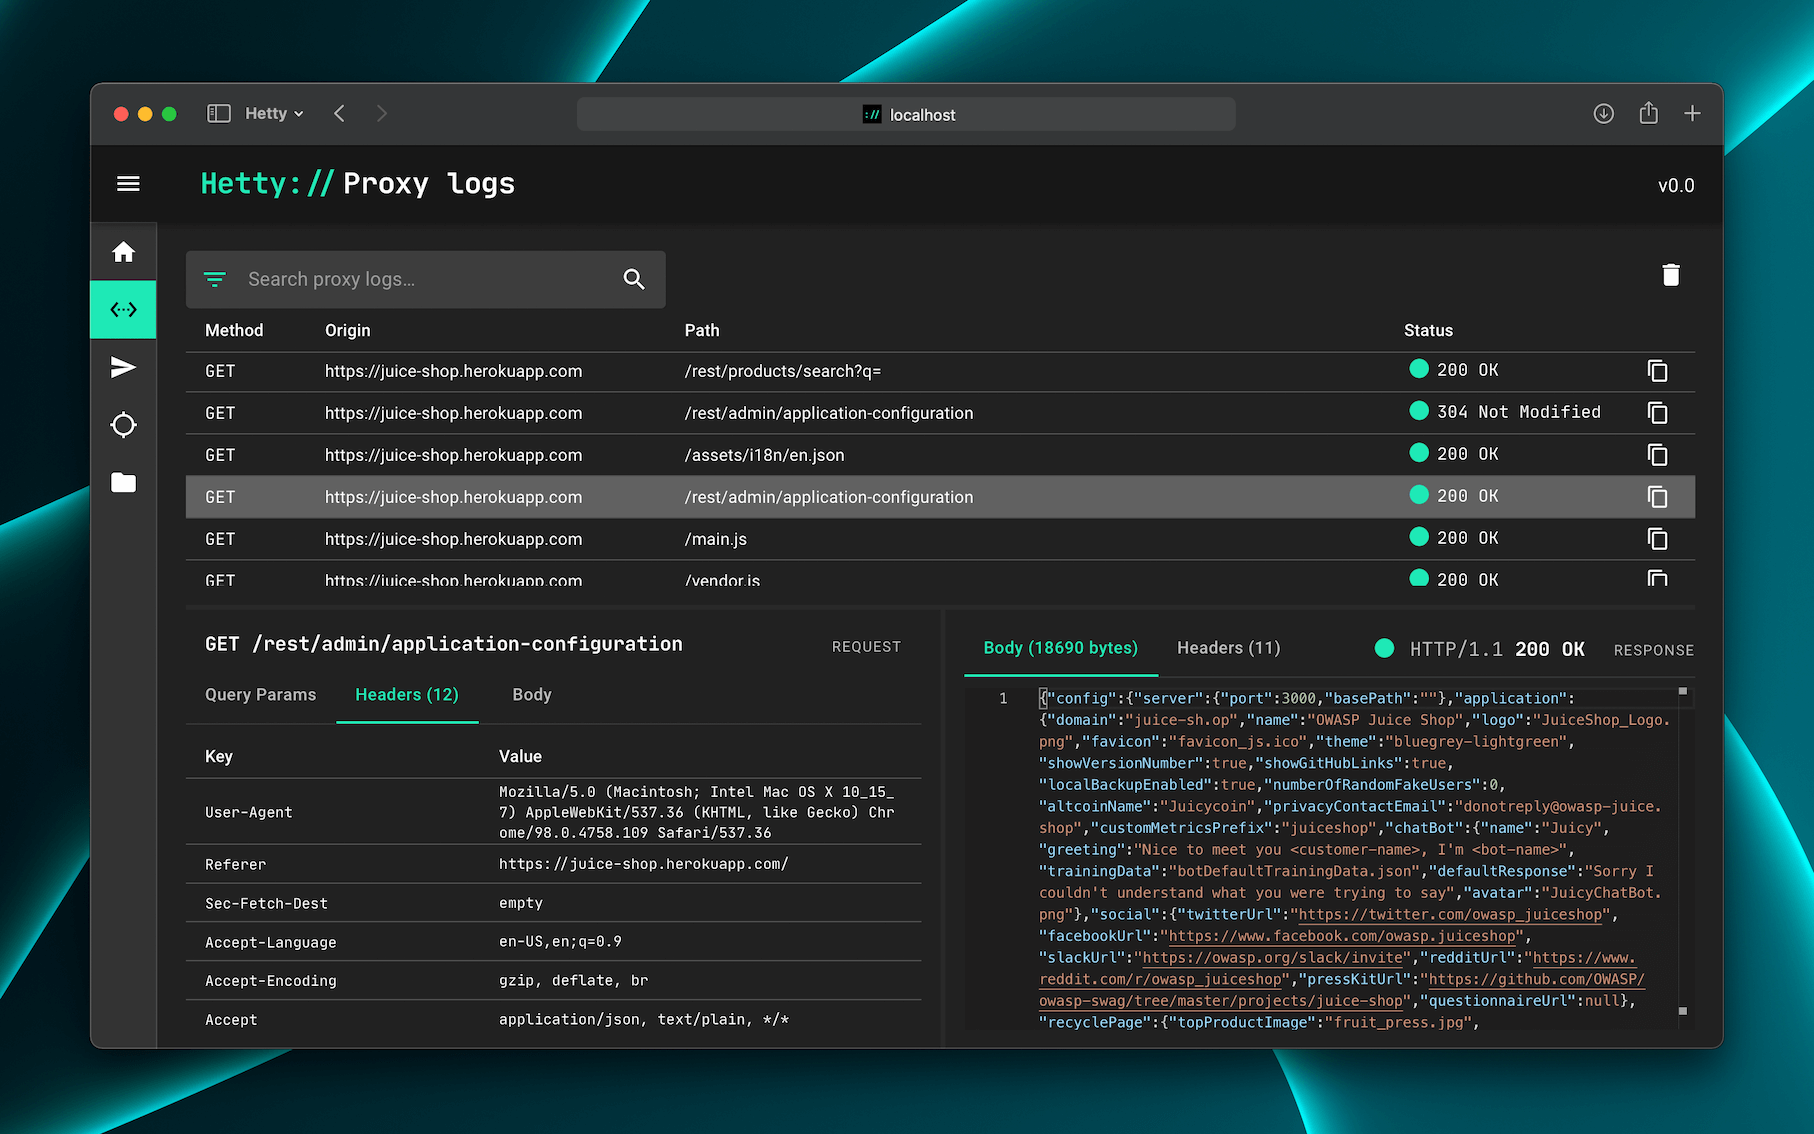 dstotijn/hetty
Un toolkit HTTP per la ricerca sulla sicurezza.
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…
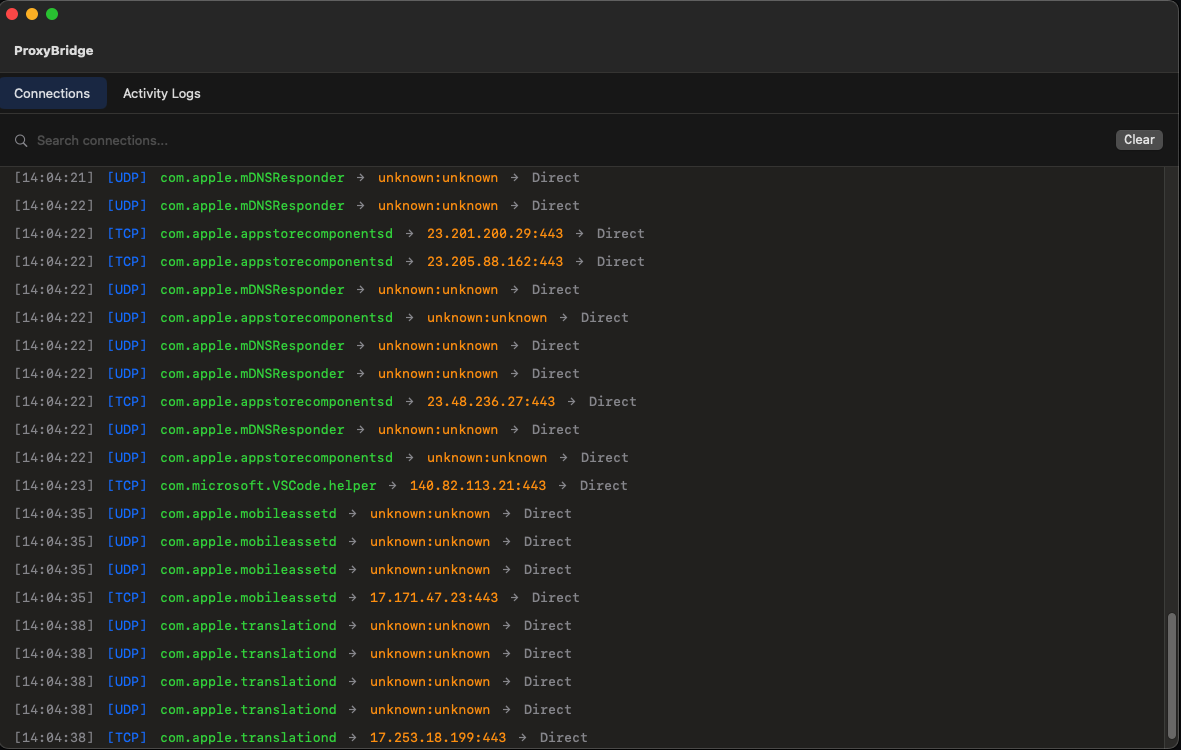 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 everywall/ladder
Alternativa self-hosted a 12ft.io e 1ft.io. Proxy per rimuovere le intestazioni CORS e modificare l'HTML.
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash lo strumento di reverse engineering più potente (infinite cinque generazioni) Metti una Star tra i preferiti ⭐Benvenuti a inviare…
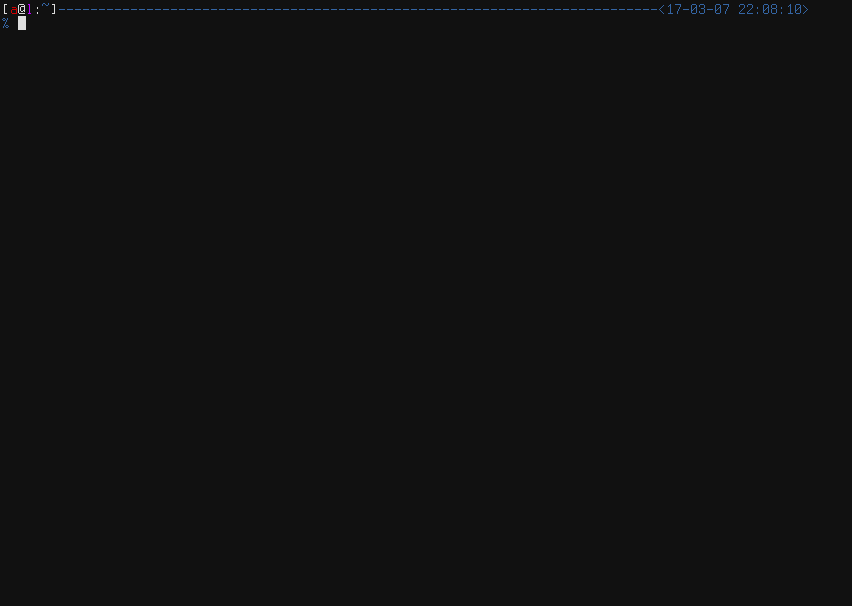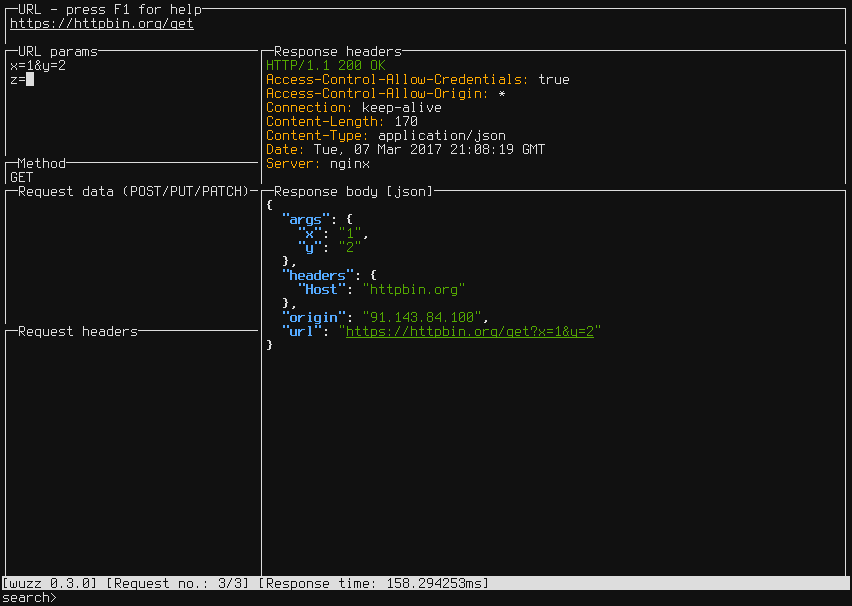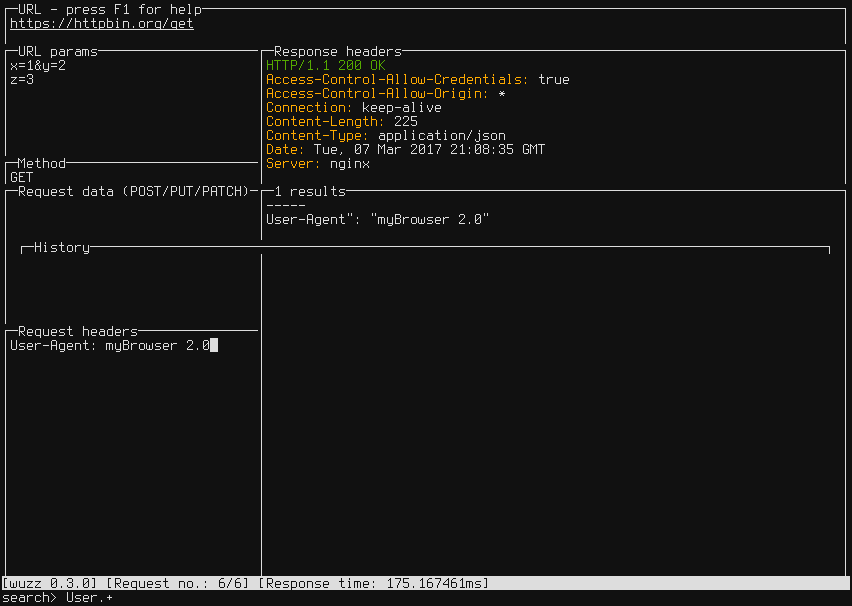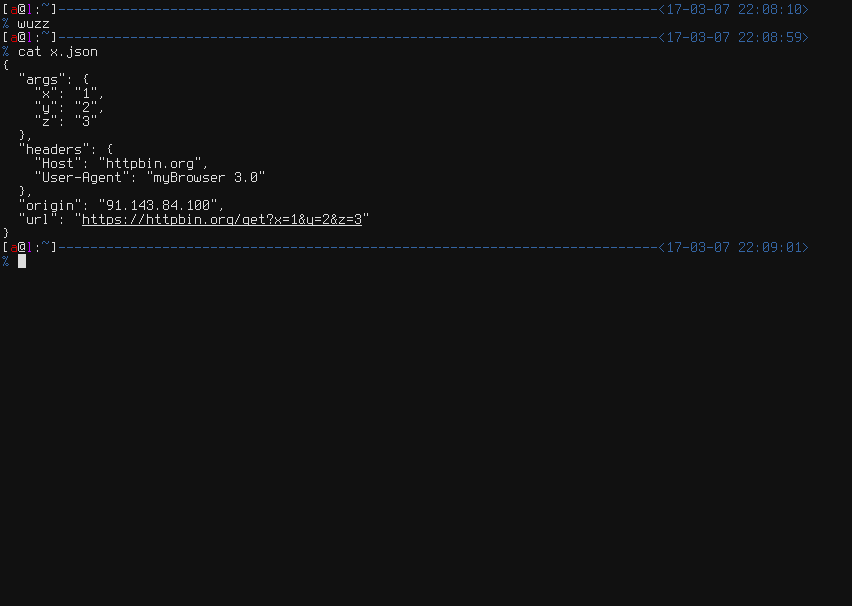 asciimoo/wuzz
Strumento CLI interattivo per l'ispezione HTTP
 squid-cache/squid
Squid Web Proxy Cache - Codice Sorgente
 masterking32/masterhttprelayvpn
Proxy tunneling con fronting di dominio per traffico HTTP/SOCKS5 attraverso Google Apps Script con intercettazione TLS MITM, multiplexing HTTP/1-2 ed…
 drk1wi/modlishka
Modlishka. Proxy inverso.
 venomous/cloudscraper
Un modulo Python per bypassare la pagina anti-bot di Cloudflare.
 caido/caido
Proxy web leggero per intercettare, ispezionare e modificare il traffico HTTP per auditare applicazioni web durante test di penetrazione e bug bounty…
 projectdiscovery/proxify
Un proxy versatile e portatile per catturare, manipolare e riprodurre il traffico HTTP/HTTPS in movimento.
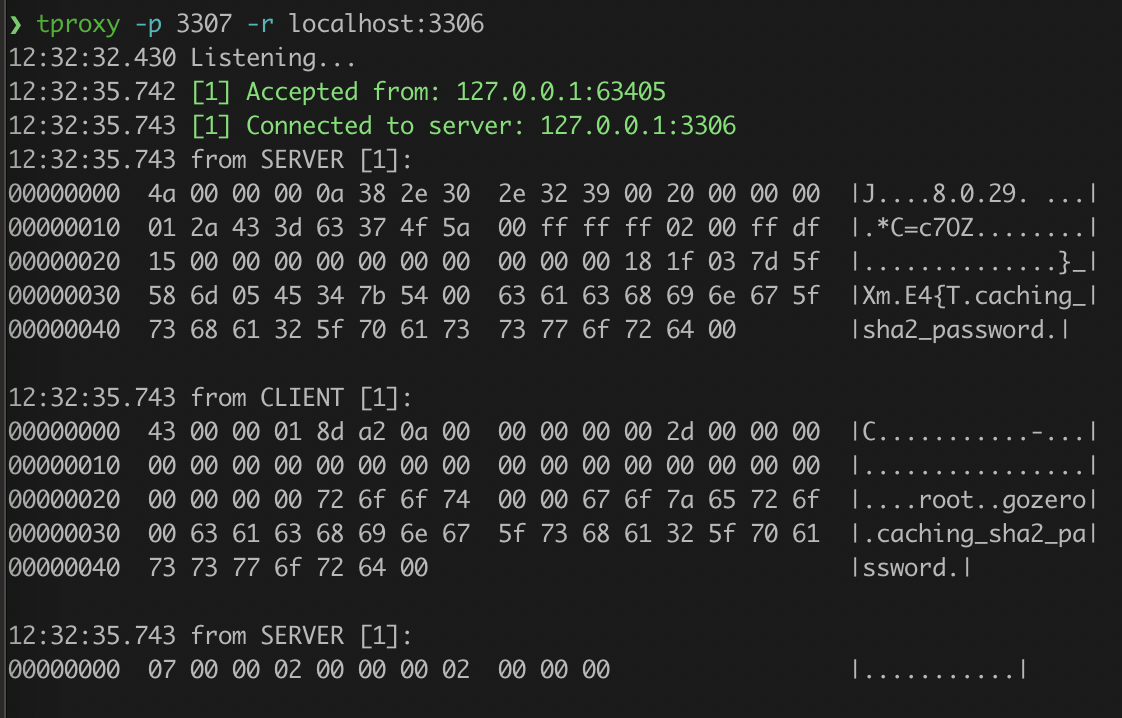 kevwan/tproxy
Uno strumento CLI per fare da proxy e analizzare connessioni TCP.
 httptoolkit/frida-interception-and-unpinning
Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
 spectolabs/hoverfly
Strumento leggero di virtualizzazione dei servizi / simulazione API / mocking API per sviluppatori e tester







