
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 seanwrightsec/cve-2022-42889-poc
Prova di concetto per la vulnerabilità CVE-2022-42889 di Apache commons-text.
 pyn3rd/cve-2019-2618
Weblogic Upload di File Senza Restrizioni
 doretox/atomicvulns
Laboratori web di vulnerabilità atomici. Una falla OWASP per app — Flask + Docker minimali, volutamente vulnerabili per lo studio pratico con Burp…
 iss4cf0ng/nebulapulsar
NebulaPulsar è un framework di impianti in-memory proof-of-concept per webshell Java (JSP) e ASP.NET (ASPX/ASHX/ASMX), sviluppato originariamente…
 sinsinology/cve-2024-6670
Exploit proof-of-concept per l'SQL injection di Progress WhatsUp Gold che bypassa l'autenticazione (CVE-2024-6670). Include analisi della causa…
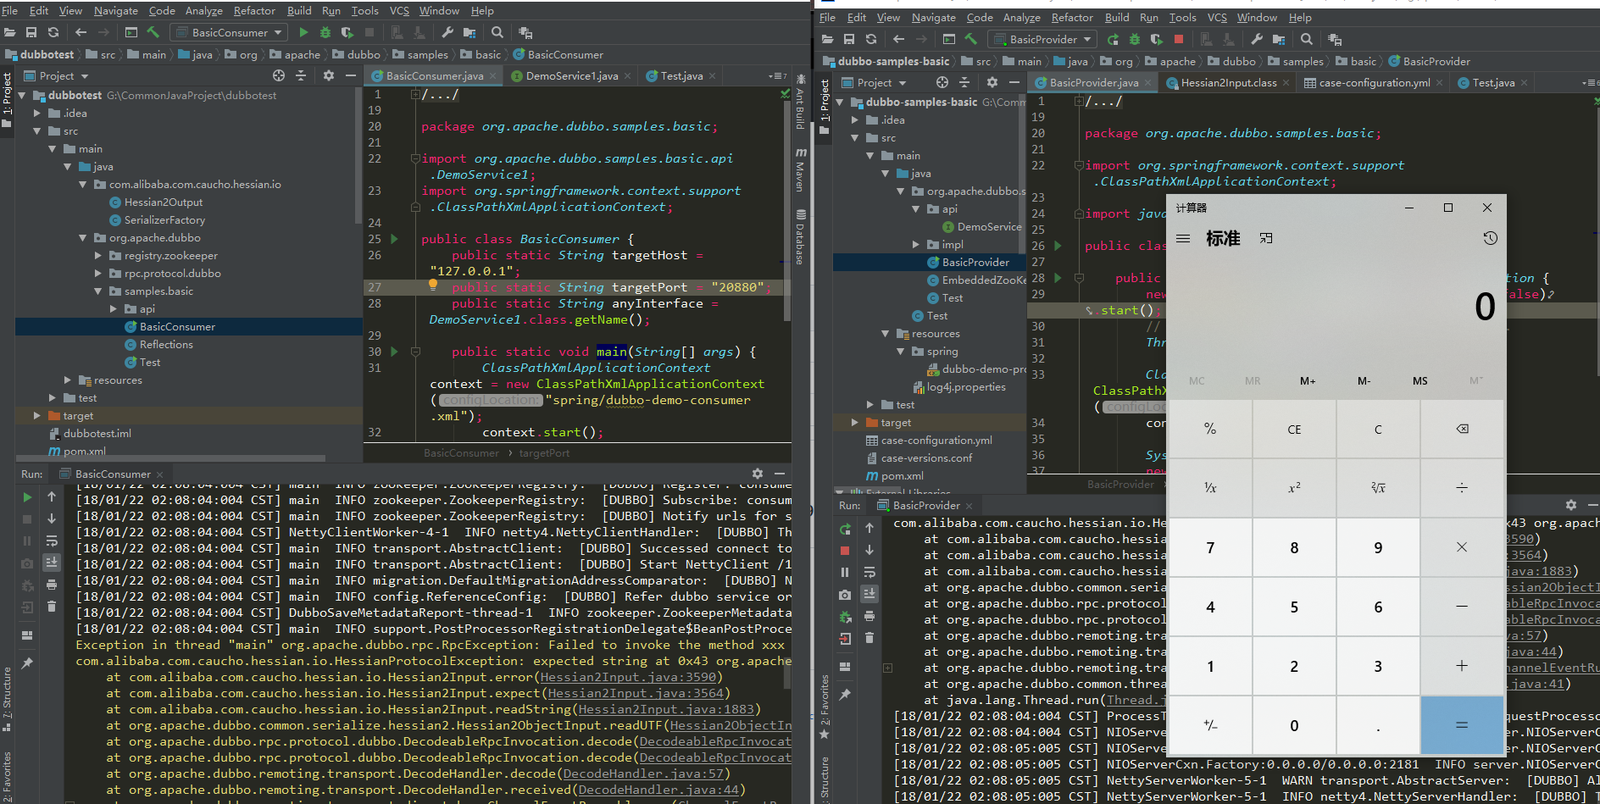 longofo/apache-dubbo-hessian2-cve-2021-43297
Dimostra un exploit proof-of-concept per CVE-2021-43297, una vulnerabilità di deserializzazione nel protocollo Hessian2 di Apache Dubbo, con endpoint…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - Path Traversal e RCE
 future-client/cve-2021-44228
Abusa di Log4J CVE-2021-44228 per correggere CVE-2021-44228 in sessioni di gioco Minecraft vulnerabili per prevenire lo sfruttamento nella sessione :)
 nccgroup/wcfdser-ngng
Un plugin Burp Extender, che renderà leggibili e modificabili gli oggetti SOAP binari.
 benjaminhays/cve-2023-28771-poc
PoC per CVE-2023-28771 basato sull'eccellente analisi di Rapid7
 yoryio/cve-2024-27198
Exploit per CVE-2024-27198 - TeamCity Server
 momika233/loxs-optimized
Scanner di vulnerabilità web focalizzato sul test automatizzato di payload per il bypass XSS/CSP e sul rilevamento batch di SQL injection,…
 p0dalirius/joomla-webshell-plugin
Un plugin webshell e una shell interattiva per il pentesting di un sito web Joomla.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage è una catena RCE zero-click basata su PNG in iOS 18.2.1, che aggira la protezione della modalità LockDown sfruttando ImageIO…
 sourceincite/hekate
Exploit per VMWare Workspace ONE Access che sfrutta una catena di cinque CVE per l'esecuzione remota di codice non autenticata tramite injection JDBC…
 bigb0x/cve-2024-40348
POC per CVE-2024-40348. Tenterà di leggere /etc/passwd dal target.
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Exploit RCE Git-lfs CVE-2020-27955 - testato su Windows su: git, gh cli, GitHub Desktop, Visual Studio, SourceTree ecc.
 umair-aziz025/dahua-cve-research
Kit di ricerca sulle vulnerabilità CVE per telecamere IP Dahua (CVE-2021-33044/33045, CVE-2025-31700/31701)








