
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 kljunowsky/cve-2022-41040-poc
CVE-2022-41040 - Server Side Request Forgery (SSRF) su Microsoft Exchange Server
 mauro-g/snuck
Bypass automatico del filtro XSS
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 Lettura arbitraria di file
 ressl/cve-2026-87902-poc
PoC per CVE-2026-87902 — path traversal non autenticato nella risoluzione dei page-template di WordPress (inclusione PHP locale, RCE condizionale)…
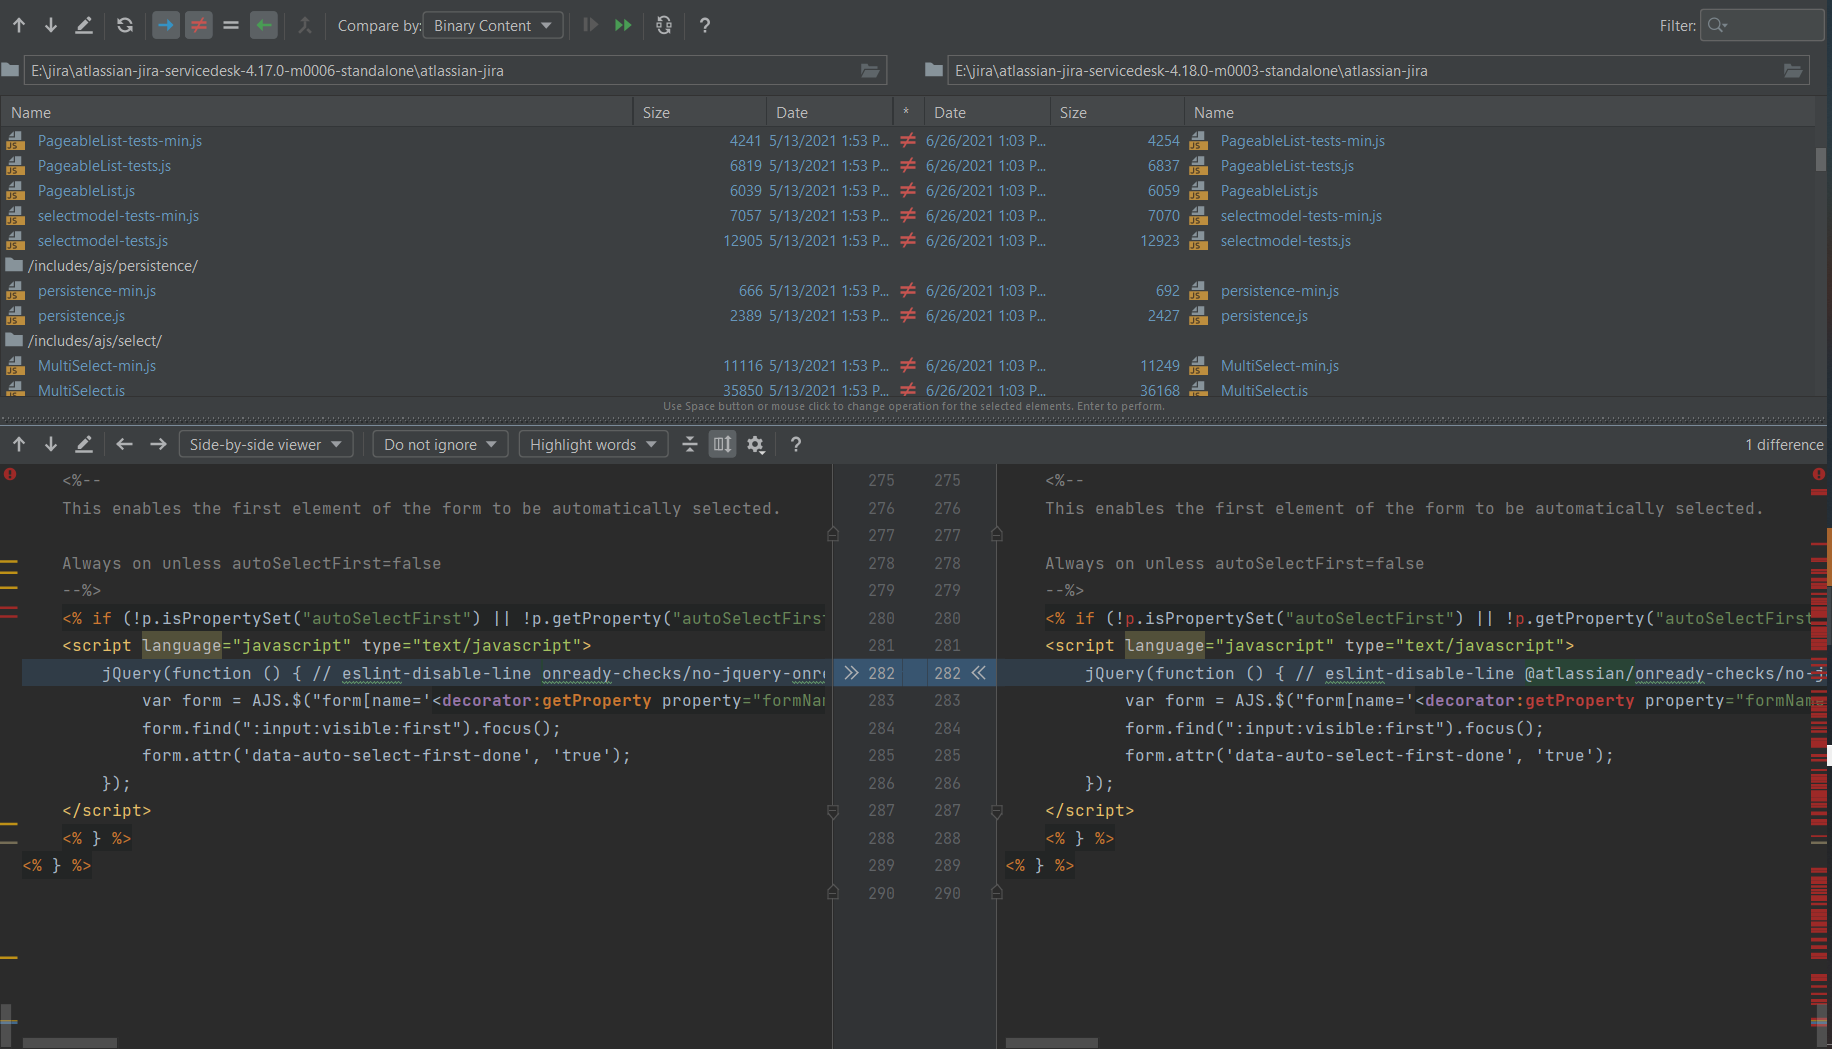 petrusviet/cve-2021-39115
L'iniezione di template nei template email porta all'esecuzione di codice su Jira Service Management Server
 sunlight-rim/sqlbit
Uno script per automatizzare le iniezioni SQL cieche basate su booleano (MVP).
 smokeintheshell/cve-2023-20198
PoC dell'exploit per CVE-2023-20198
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Sfrutta CVE-2021-40444 in Microsoft Office Word per ottenere l'esecuzione remota di codice tramite il motore MSHTML iniettando contenuto dannoso in…
 momenbasel/vulnhawk
Scanner SAST basato su AI che trova bypass di autenticazione, IDOR e bug logici che Semgrep e CodeQL non trovano. GitHub Action gratuito. Supporta…
 fsecurelabs/n1qlmap
Lo strumento esfiltra i dati dal database Couchbase sfruttando vulnerabilità di iniezione N1QL.
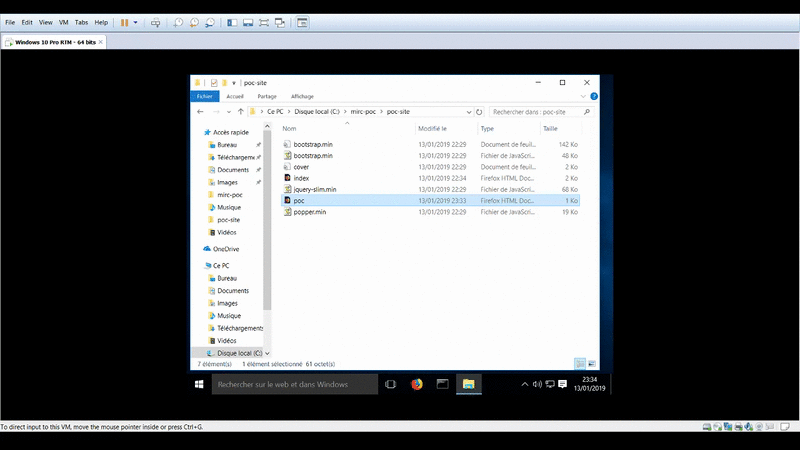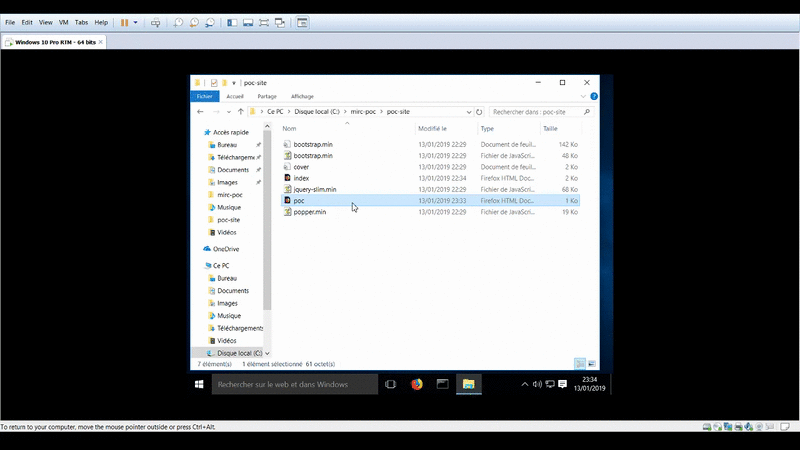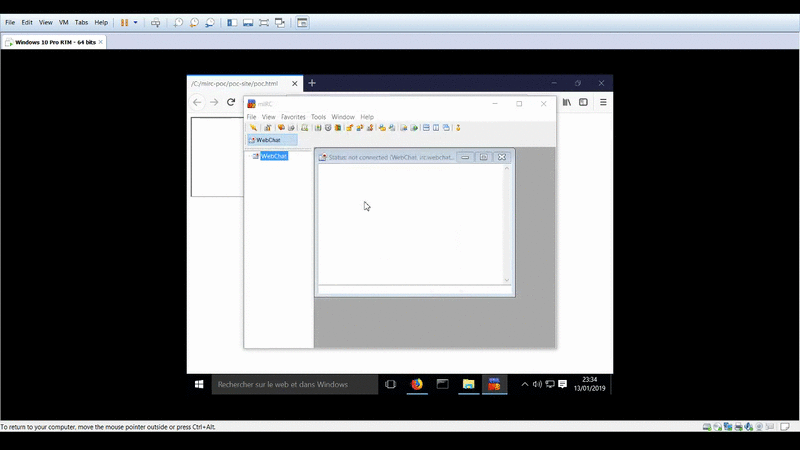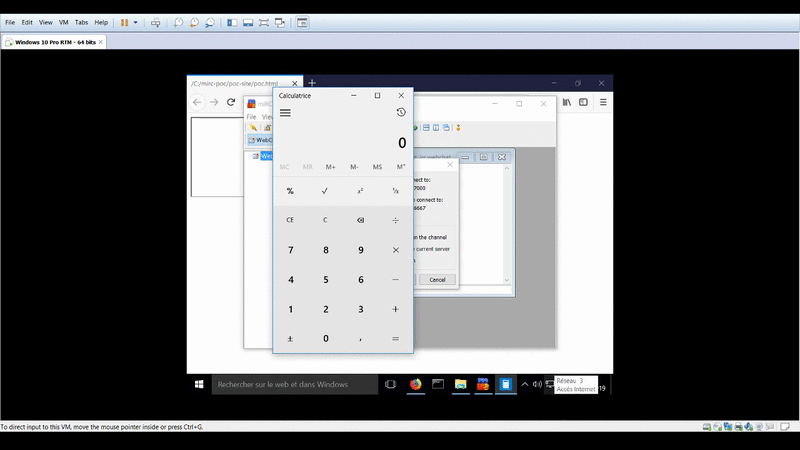 proofofcalc/cve-2019-6453-poc
Prova di calcolo per CVE-2019-6453
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer RCE non autenticata
 jiansiting/cve-2019-2725
Exploit per CVE-2019-2725 che colpisce la vulnerabilità di esecuzione remota di codice in WebLogic WLS, consentendo ad attaccanti non autenticati di…
 jas502n/cve-2020-2551
Proof-of-concept exploit per CVE-2020-2551, che dimostra l'esecuzione remota di codice in Oracle WebLogic Server tramite il protocollo IIOP. Include…
 itsmmdoha/ducklogger
Un keylogger USB basato su ESP32-S3 con wifi, facile da realizzare in fai-da-te con hardware ampiamente disponibile.
 jas502n/jackson-cve-2020-8840
Vulnerabilità di esecuzione remota di codice in FasterXML/jackson-databind
 sfewer-r7/cve-2026-55040
Exploit proof-of-concept per Microsoft SharePoint CVE-2026-55040 che forgia token JWT, bypassa l'autenticazione, scopre automaticamente i metadati e…
 horizon3ai/cve-2023-27350
Exploit proof-of-concept per PaperCut CVE-2023-27350, che combina il bypass dell'autenticazione con l'abuso dello scripting integrato per ottenere…








