
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 assetnote/hopgoblin
Toolkit di hacking per Adobe Experience Manager (AEM)
 burpheart/cve-2022-39197
cve-2022-39197 prova di concetto
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j RCE causato da Deserializzazione non Sicura
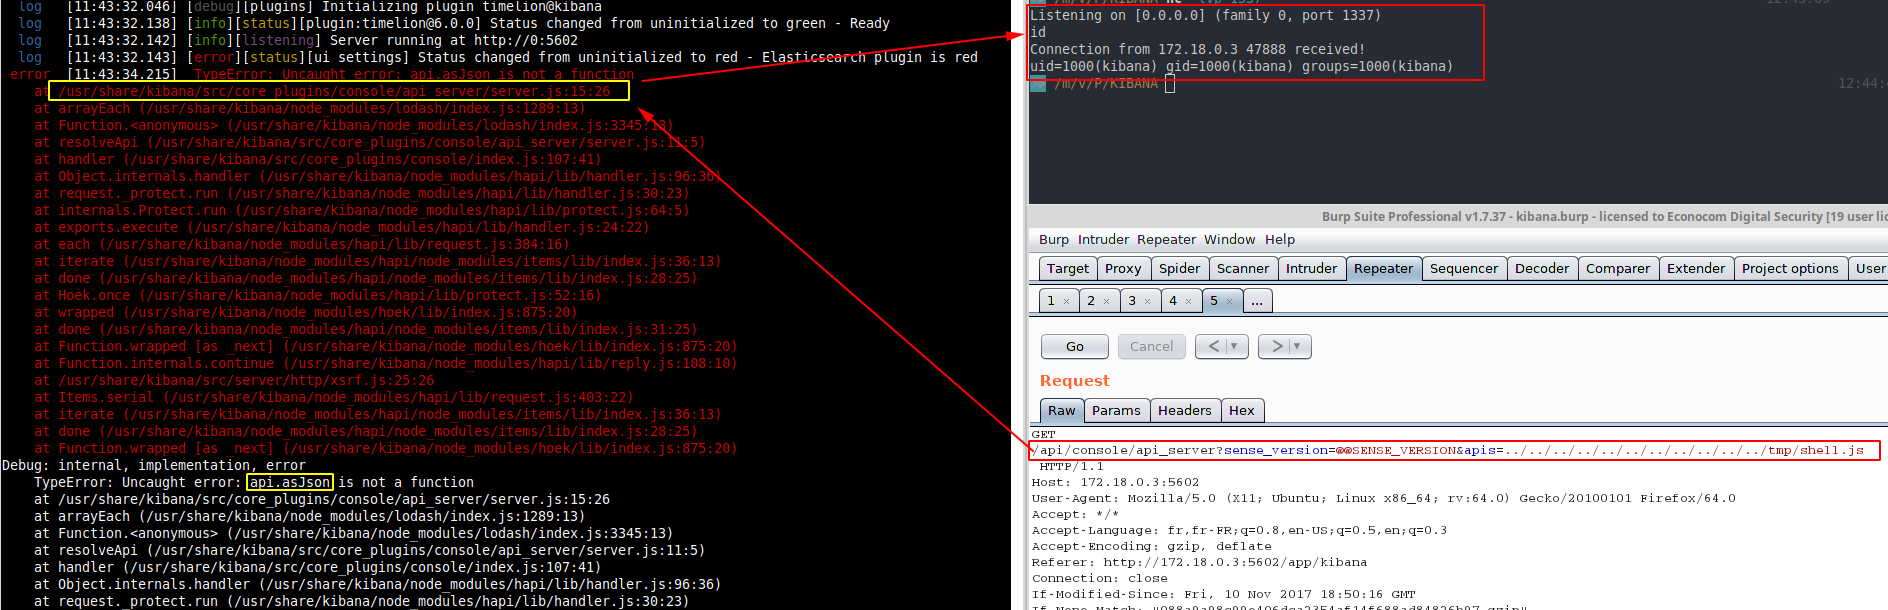 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Vulnerabilità del sistema di posta Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 scanner e strumento di exploit per SSRF nel gestore di upgrade WebSocket di Next.js. Rileva le versioni vulnerabili, estrae i metadati…
 safebuffer/cve-2018-6389
CVE-2018-6389 Exploit in DoS di WordPress
 owasp/webgoat
Questa è una base di codice non più attiva. Il progetto è disponibile su: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 Proof-Of-Concept e Exploit
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 per webshell o shellcode loader
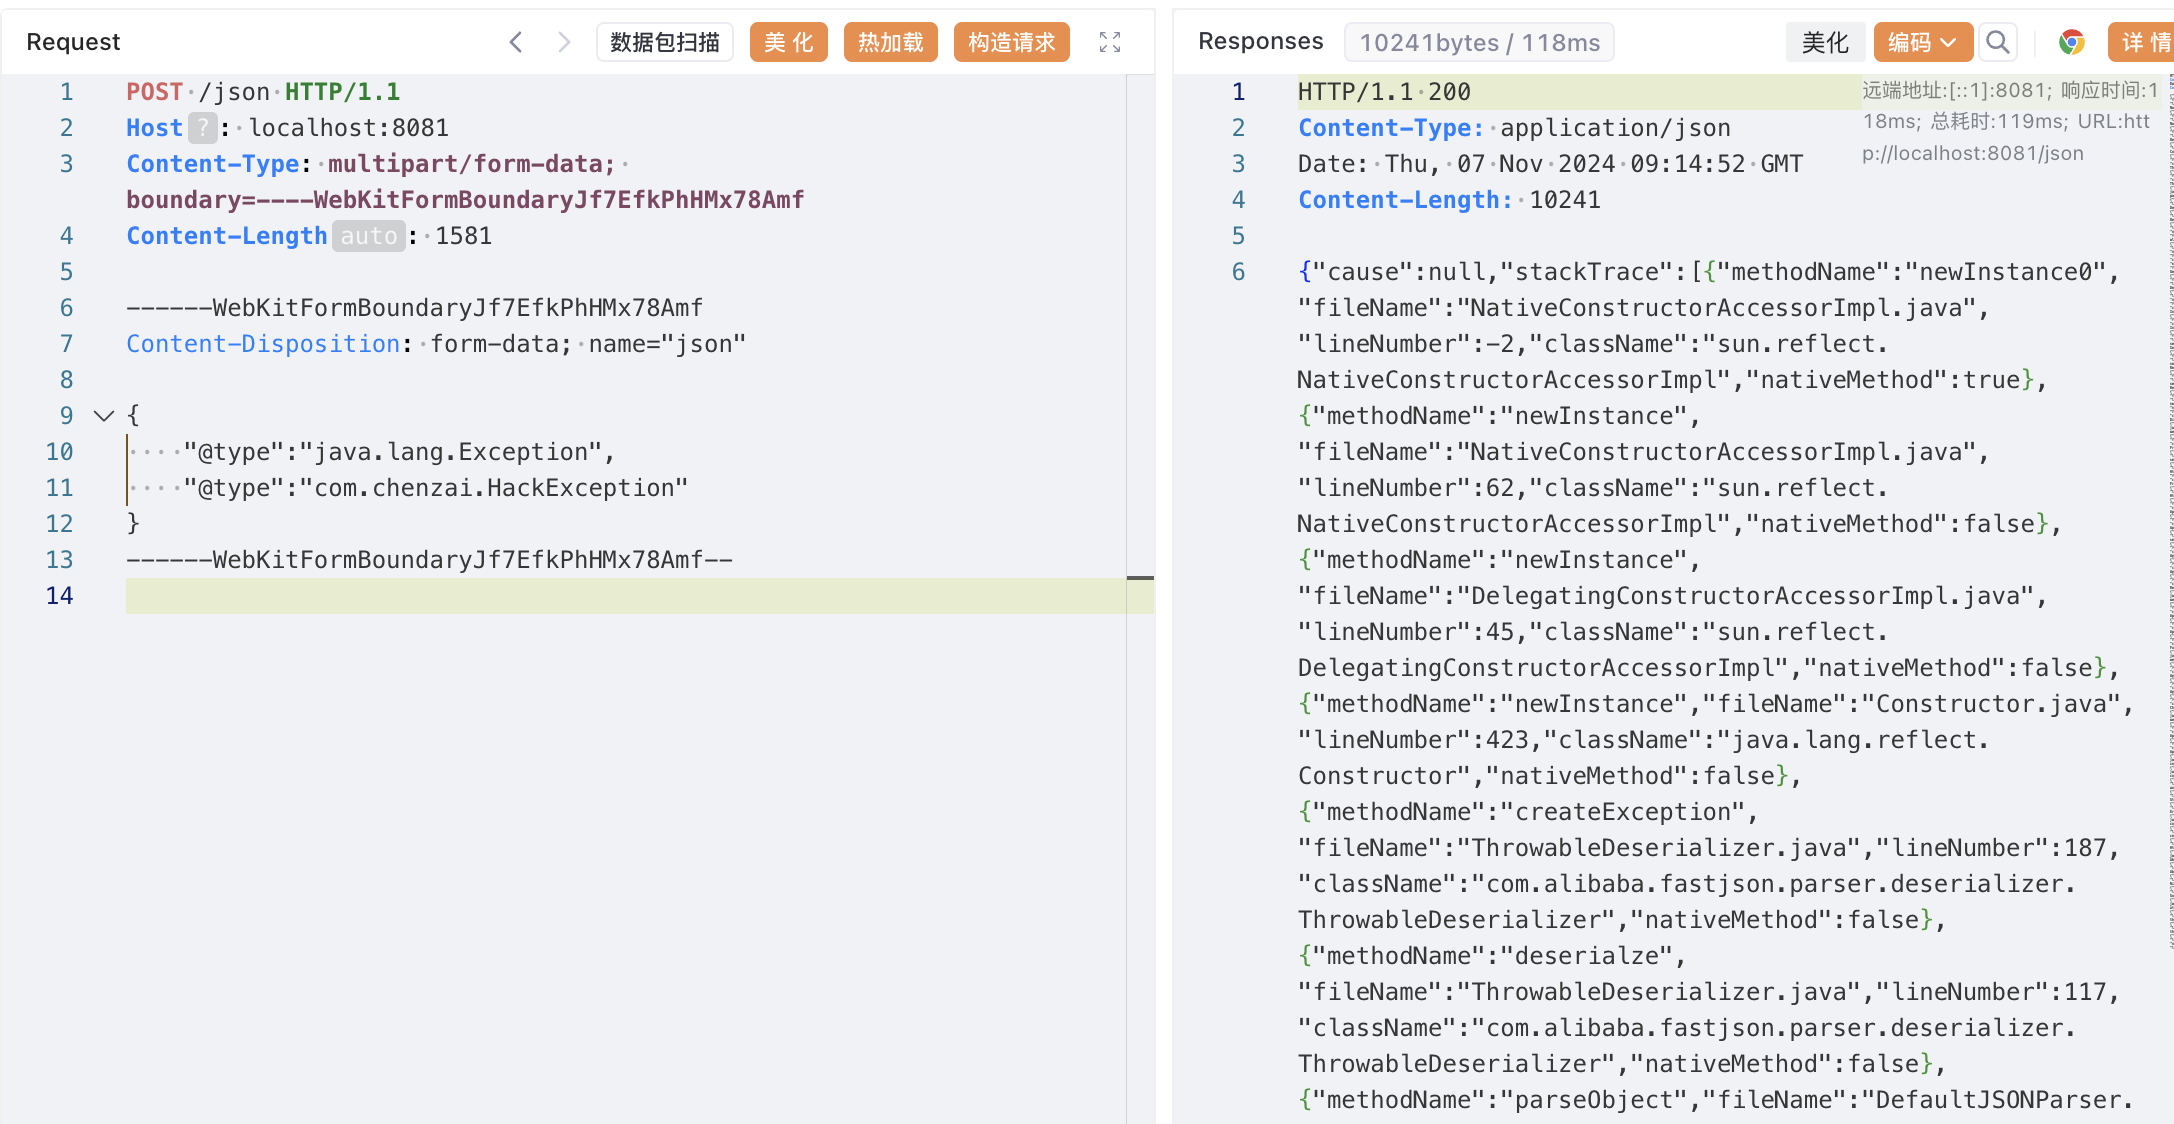 luelueking/cve-2022-25845-in-spring
Exploit CVE-2022-25845 (fastjson 1.2.80) per ambienti Spring con PoC passo-passo, lettura di file e scrittura arbitraria di file tramite catene di…
 dinosn/wp2shell-lab
Rilevatore non distruttivo + laboratorio Docker per wp2shell (CVE-2026-63030 REST /batch/v1 route confusion + CVE-2026-60137 author__not_in SQLi) in…
 david-alvarez-rosa/php-rce
Exploit per CVE-2026-109618 / CVE-2026-109619 per ottenere RCE su target PHP
 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.
 aqhmal/cve-2020-5902-scanner
Script automatizzato per lo scanner F5 BIG-IP (CVE-2020-5902) che utilizza host recuperati dall'API di Shodan.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - Escalation di privilegi non autenticata
 ohnonoyesyes/cve-2023-25194
Exploit proof-of-concept per CVE-2023-25194, una vulnerabilità di iniezione JNDI in Apache Kafka Connect che consente l'esecuzione remota di codice…
 eqstlab/cve-2026-94545
Proof-of-concept di exploit per CVE-2026-94545, un RCE non autenticato in Next.js next/og tramite iniezione SVG e una catena ROP contro il…








