
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
Exploit per CVE-2018-3191 che mira a Oracle WebLogic Server tramite protocollo T3, consentendo esecuzione remota di codice non autenticata con…
 vainlystrain/vailyn
Uno strumento di scansione e sfruttamento di Path Traversal + LFI, a fasi e furtivo, in Python
 dobin/burpsentinel
Plugin GUI per Burp per facilitare la scoperta di falle di sicurezza nelle applicazioni web
 ajnik/joomla-bruteforce
Script Python che esegue brute-force delle credenziali di accesso all'amministratore di Joomla utilizzando wordlist, con opzioni proxy e verbose per…
 horizon3ai/proxyshell
Prova di concetto per CVE-2021-34473, CVE-2021-34523 e CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Questo è un modulo Metasploit che sfrutta CVE-2017-11882 utilizzando il POC pubblicato qui:…
 svdwi/oswe-labs-poc
Laboratori dockerizzati per la certificazione Web Expert (OSWE). Preparazione per il prossimo training AWAE ...
 horizon3ai/cve-2022-47966
Exploit proof-of-concept per CVE-2022-47966, una vulnerabilità di esecuzione remota di codice pre-autenticazione in diversi prodotti ManageEngine…
 w01fh4cker/screenconnect-authbypass-rce
Script di exploit per CVE-2024-1708 e CVE-2024-1709 in ConnectWise ScreenConnect, che consente il bypass dell'autenticazione e l'esecuzione di codice…
 devploit/put2win
Script per automatizzare lo sfruttamento del metodo HTTP PUT per ottenere una shell
 saelo/jscpwn
PoC exploit per CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
SQL Injection Basata sul Tempo nel Log di Audit del Server Zabbix --> RCE
 arthurgervais/mapta
Sistema LLM multi-agente che valuta autonomamente la sicurezza delle applicazioni web, orchestrando l'esecuzione basata su strumenti e validando gli…
 gabrielg/cve-2014-1266-poc
Proof-of-concept exploit per la vulnerabilità di verifica SSL/TLS di Apple (CVE-2014-1266) in iOS e OS X, che dimostra l'intercettazione HTTPS…
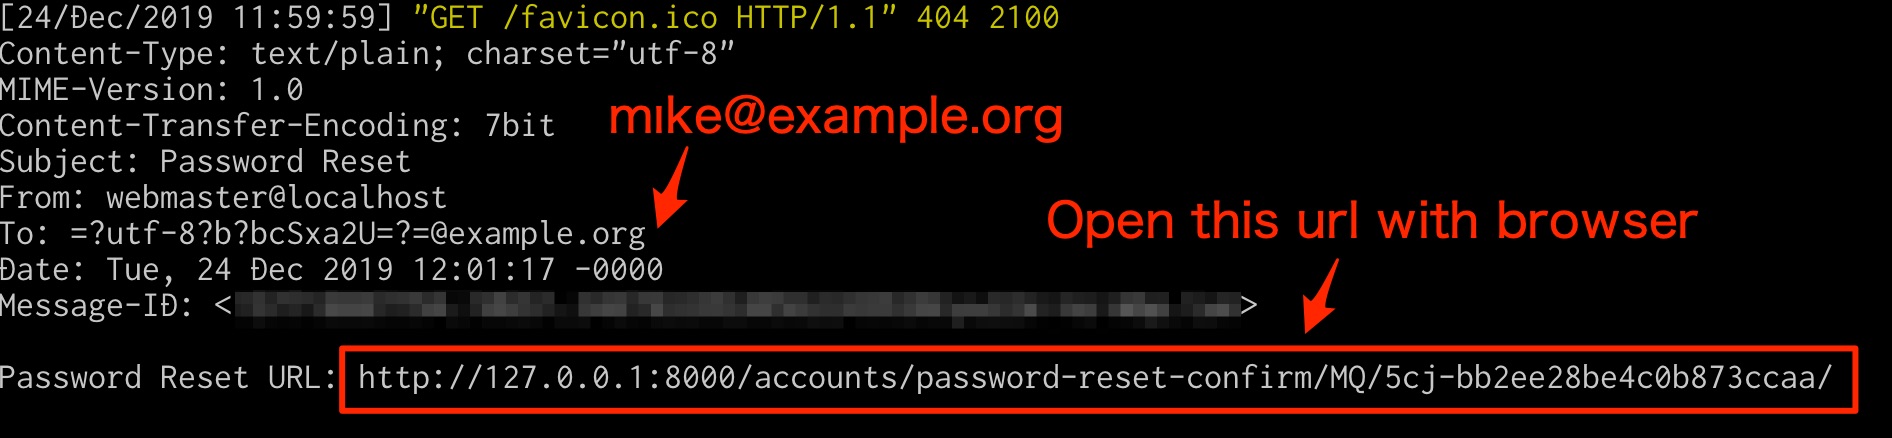 ryu22e/django_cve_2019_19844_poc
PoC per CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 esecuzione non autorizzata di comandi da remoto (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence Post Auth RCE








