
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
Un file oggetto beacon (BOF) per Cobalt Strike che utilizza chiamate di sistema dirette per abilitare la cache delle credenziali WDigest.
 jakehildreth/locksmith2
Un toolkit AD CS per amministratori AD, professionisti della sicurezza difensiva e sporchi red teamer
 prime-radiant-inc/superpowers-evals
Laboratorio di valutazione comportamentale (Quorum) per il progetto superpowers che guida CLI di agenti di codifica reali (Claude, Codex, Gemini,…
 snovvcrash/divideandscan
Dividi i risultati della scansione completa delle porte e usali per esecuzioni mirate di Nmap
 penberg/chimera
Sandbox codice non affidabile con accesso sicuro all'host.
 trustedsec/the_shelf
Capacità ritirate di TrustedSec
 joshuakasa/van-gonography
Nascondi 🕵️♂️ i tuoi file di qualsiasi tipo all'interno di un'immagine a tua scelta usando la steganografia
 jack-new-project/zeebsploit
Framework di sfruttamento modulare per test di penetrazione, con generazione automatica di payload, moduli di ricognizione e capacità…
 hpfeeds/hpfeeds
Protocollo generico di datafeed autenticato del Honeynet Project
 besser82/libxcrypt
Libreria crypt estesa per descrypt, md5crypt, bcrypt e altre
 ch0pin/rdx
Un decompilatore APK e DEX nativo scritto in Rust
 allevon412/teamsimplant
Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
 usbarmory/gotee
Ambiente di esecuzione attendibile Go (TEE)
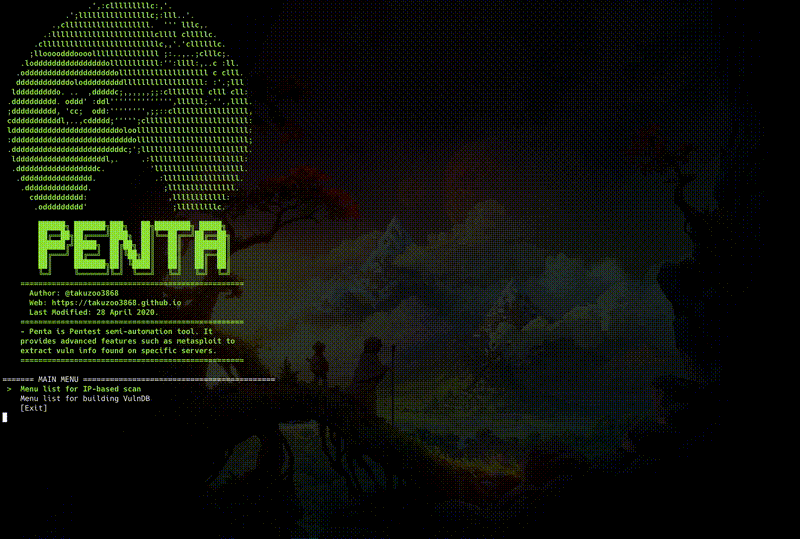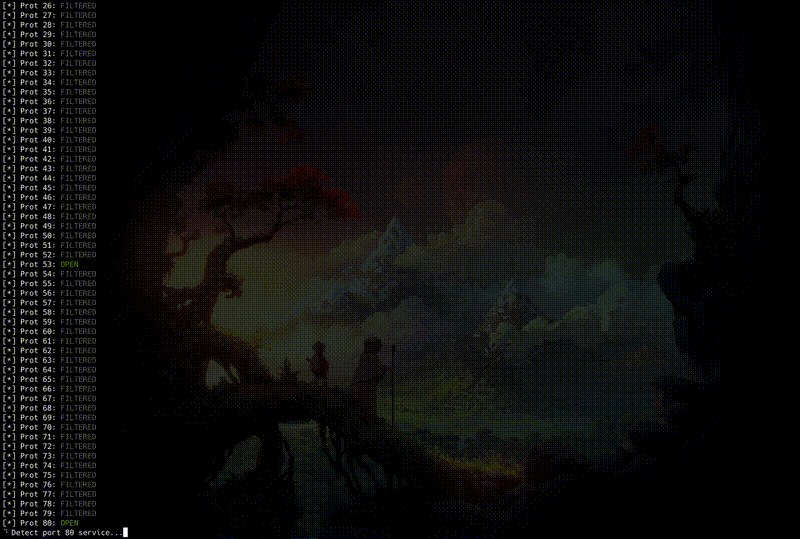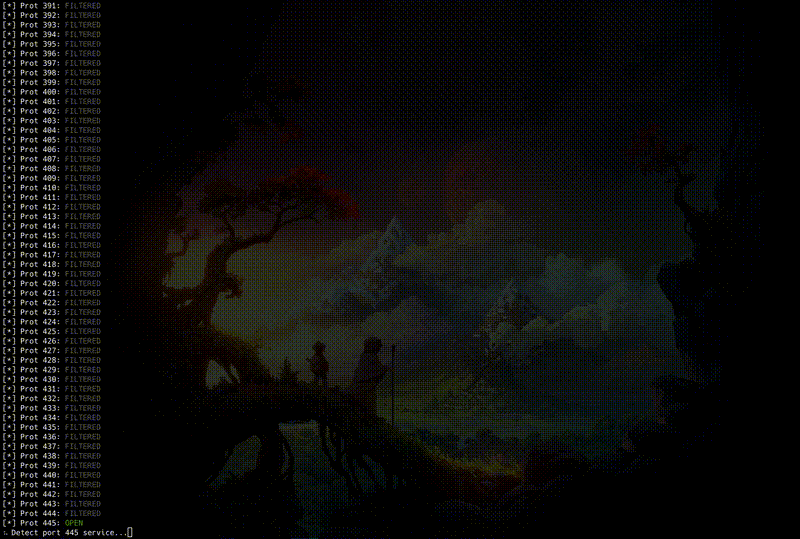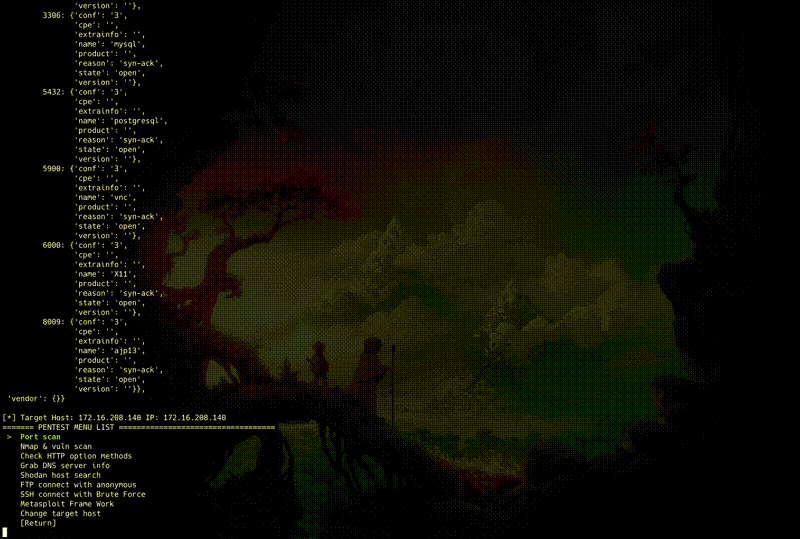 takuzoo3868/penta
Strumento CLI open source tutto-in-uno per semi-automatizzare il pentesting.
 portswigger/burp-extensions-montoya-api-examples
Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…

 justmao945/mallory
Proxy HTTP/HTTPS su SSH








