
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 kalilinuxtricksyt/easysploit
EasySploit - automazione di Metasploit (PIÙ FACILE e PIÙ VELOCE che MAI)
 zu1k/good-mitm
Motore MITM basato su regole. Riscrittura, reindirizzamento e rifiuto di richieste e risposte HTTP(S), supporta regole JavaScript.
 ncrocfer/whatportis
Whatportis : esplora l'elenco delle porte IANA
 thombashi/tcconfig
Un wrapper per il comando tc. Rende facile configurare il controllo del traffico di banda/latenza/perdita di pacchetti/corruzione di pacchetti/ecc.…
 justakazh/sicat
Aggregatore multifonte di vulnerabilità ed exploit con rilevamento automatico tramite Nmap e Wappalyzer, che cerca in Exploit-DB, NVD, CVE.org,…
 plackyhacker/shellcode-encryptor
Un semplice crittografo/decifratore/esecutore di shellcode per bypassare gli antivirus.
 praetorian-inc/brutus
Strumento veloce per test delle credenziali senza dipendenze in Go. Esegui brute force su SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB e oltre 20…
 facebookincubator/ttpforge
Il TTPForge è un framework di cybersecurity per sviluppare, automatizzare ed eseguire Tattiche, Tecniche e Procedure (TTP) degli attaccanti.
 radareorg/radare2-pm
Database di pacchetti per r2pm, il gestore di pacchetti di radare2, che fornisce hook di installazione e pacchetti binari per plugin, script e…
 microsoft/dbgshell
Un front-end PowerShell per il motore di debug di Windows.
 oz9un/sshole
openssh su musl accettava qualsiasi password di 257+ caratteri per account senza password. dal 2016. check.sh, poc, patch.
 aerleon/aerleon
Genera ACL per firewall per Cisco, Juniper, Palo Alto e altro ancora da un singolo linguaggio di policy YAML tramite CLI o API Python.
 pushpenderindia/thorse
THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Uno script per randomizzare i profili Malleable C2 di Cobalt Strike e ridurre le possibilità di attivare i controlli di rilevamento basati su firma.
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 chvancooten/nimpackt-v1
Packer di assembly e loader di shellcode basato su Nim per opsec e profitto
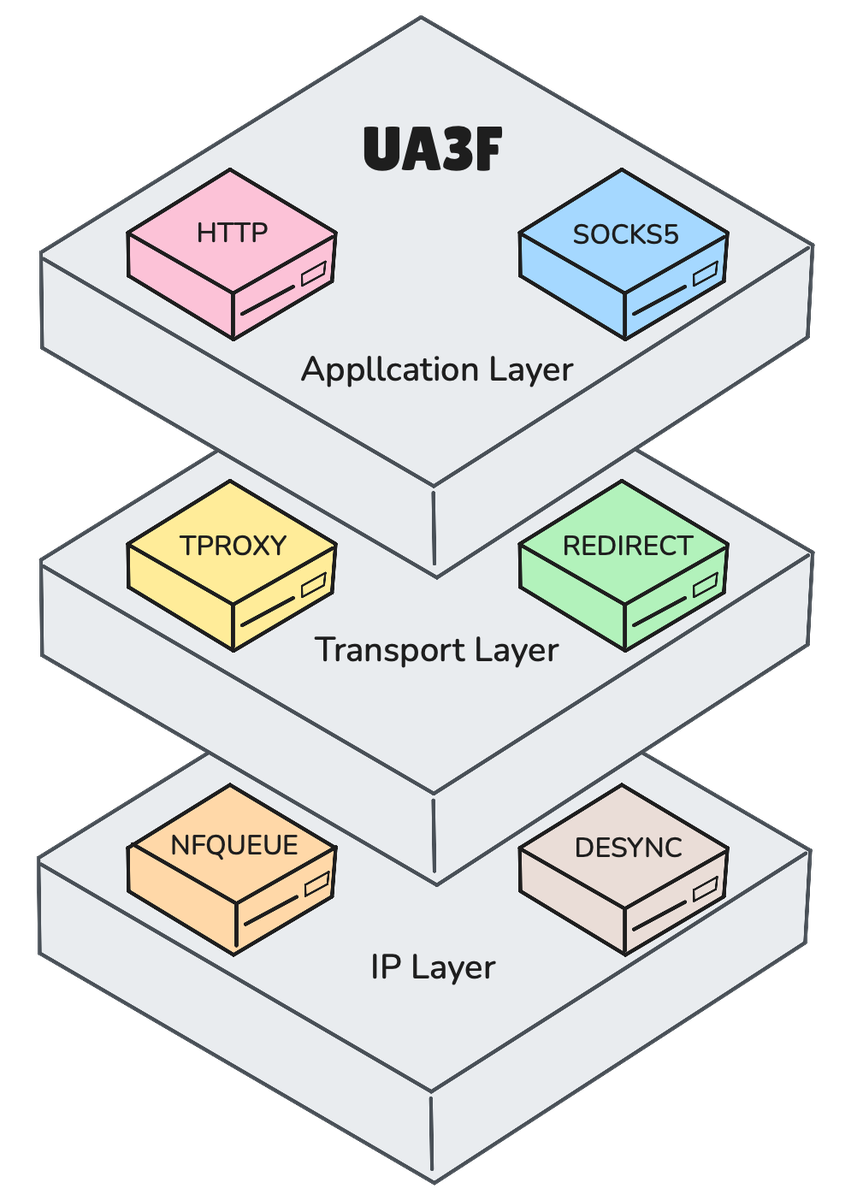 sunbk201/ua3f
Proxy trasparente di riscrittura HTTP(S) che supporta le modalità HTTP, SOCKS5, TPROXY, REDIRECT e NFQUEUE con MitM HTTPS, riscrittura di header/body…
 hahwul/mad-metasploit
Moduli personalizzati di Metasploit, plugin, script di risorsa e.. fantastica collezione di Metasploit








