#1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
 automatedlab/automatedlab
Framework di provisioning basato su PowerShell per la distribuzione di ambienti lab complessi su Hyper-V e Azure. Supporta Windows, Linux e prodotti…
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
 viruscamp/luadec
Decompilatore Lua per lua 5.1, 5.2 e 5.3
 mwiede/jsch
fork del popolare libreria jsch
 mvp/uhubctl
uhubctl - Controllo dell'alimentazione per porta degli hub USB
 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 pahaz/sshtunnel
Tunnel SSH verso server remoto.
 pybluez/pybluez
Modulo di estensione Python che fornisce accesso Bluetooth: interrogazione dei dispositivi, navigazione dei servizi SDP, socket RFCOMM/L2CAP e…
 xaitax/sploitscan
Aggrega dettagli CVE, database di exploit e punteggi EPSS con valutazione del rischio basata su AI e importazione da scanner di vulnerabilità per una…
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell che raggruppa oltre 50 strumenti di sicurezza offensivi in C# per post-sfruttamento, elevazione dei privilegi, dumping delle…
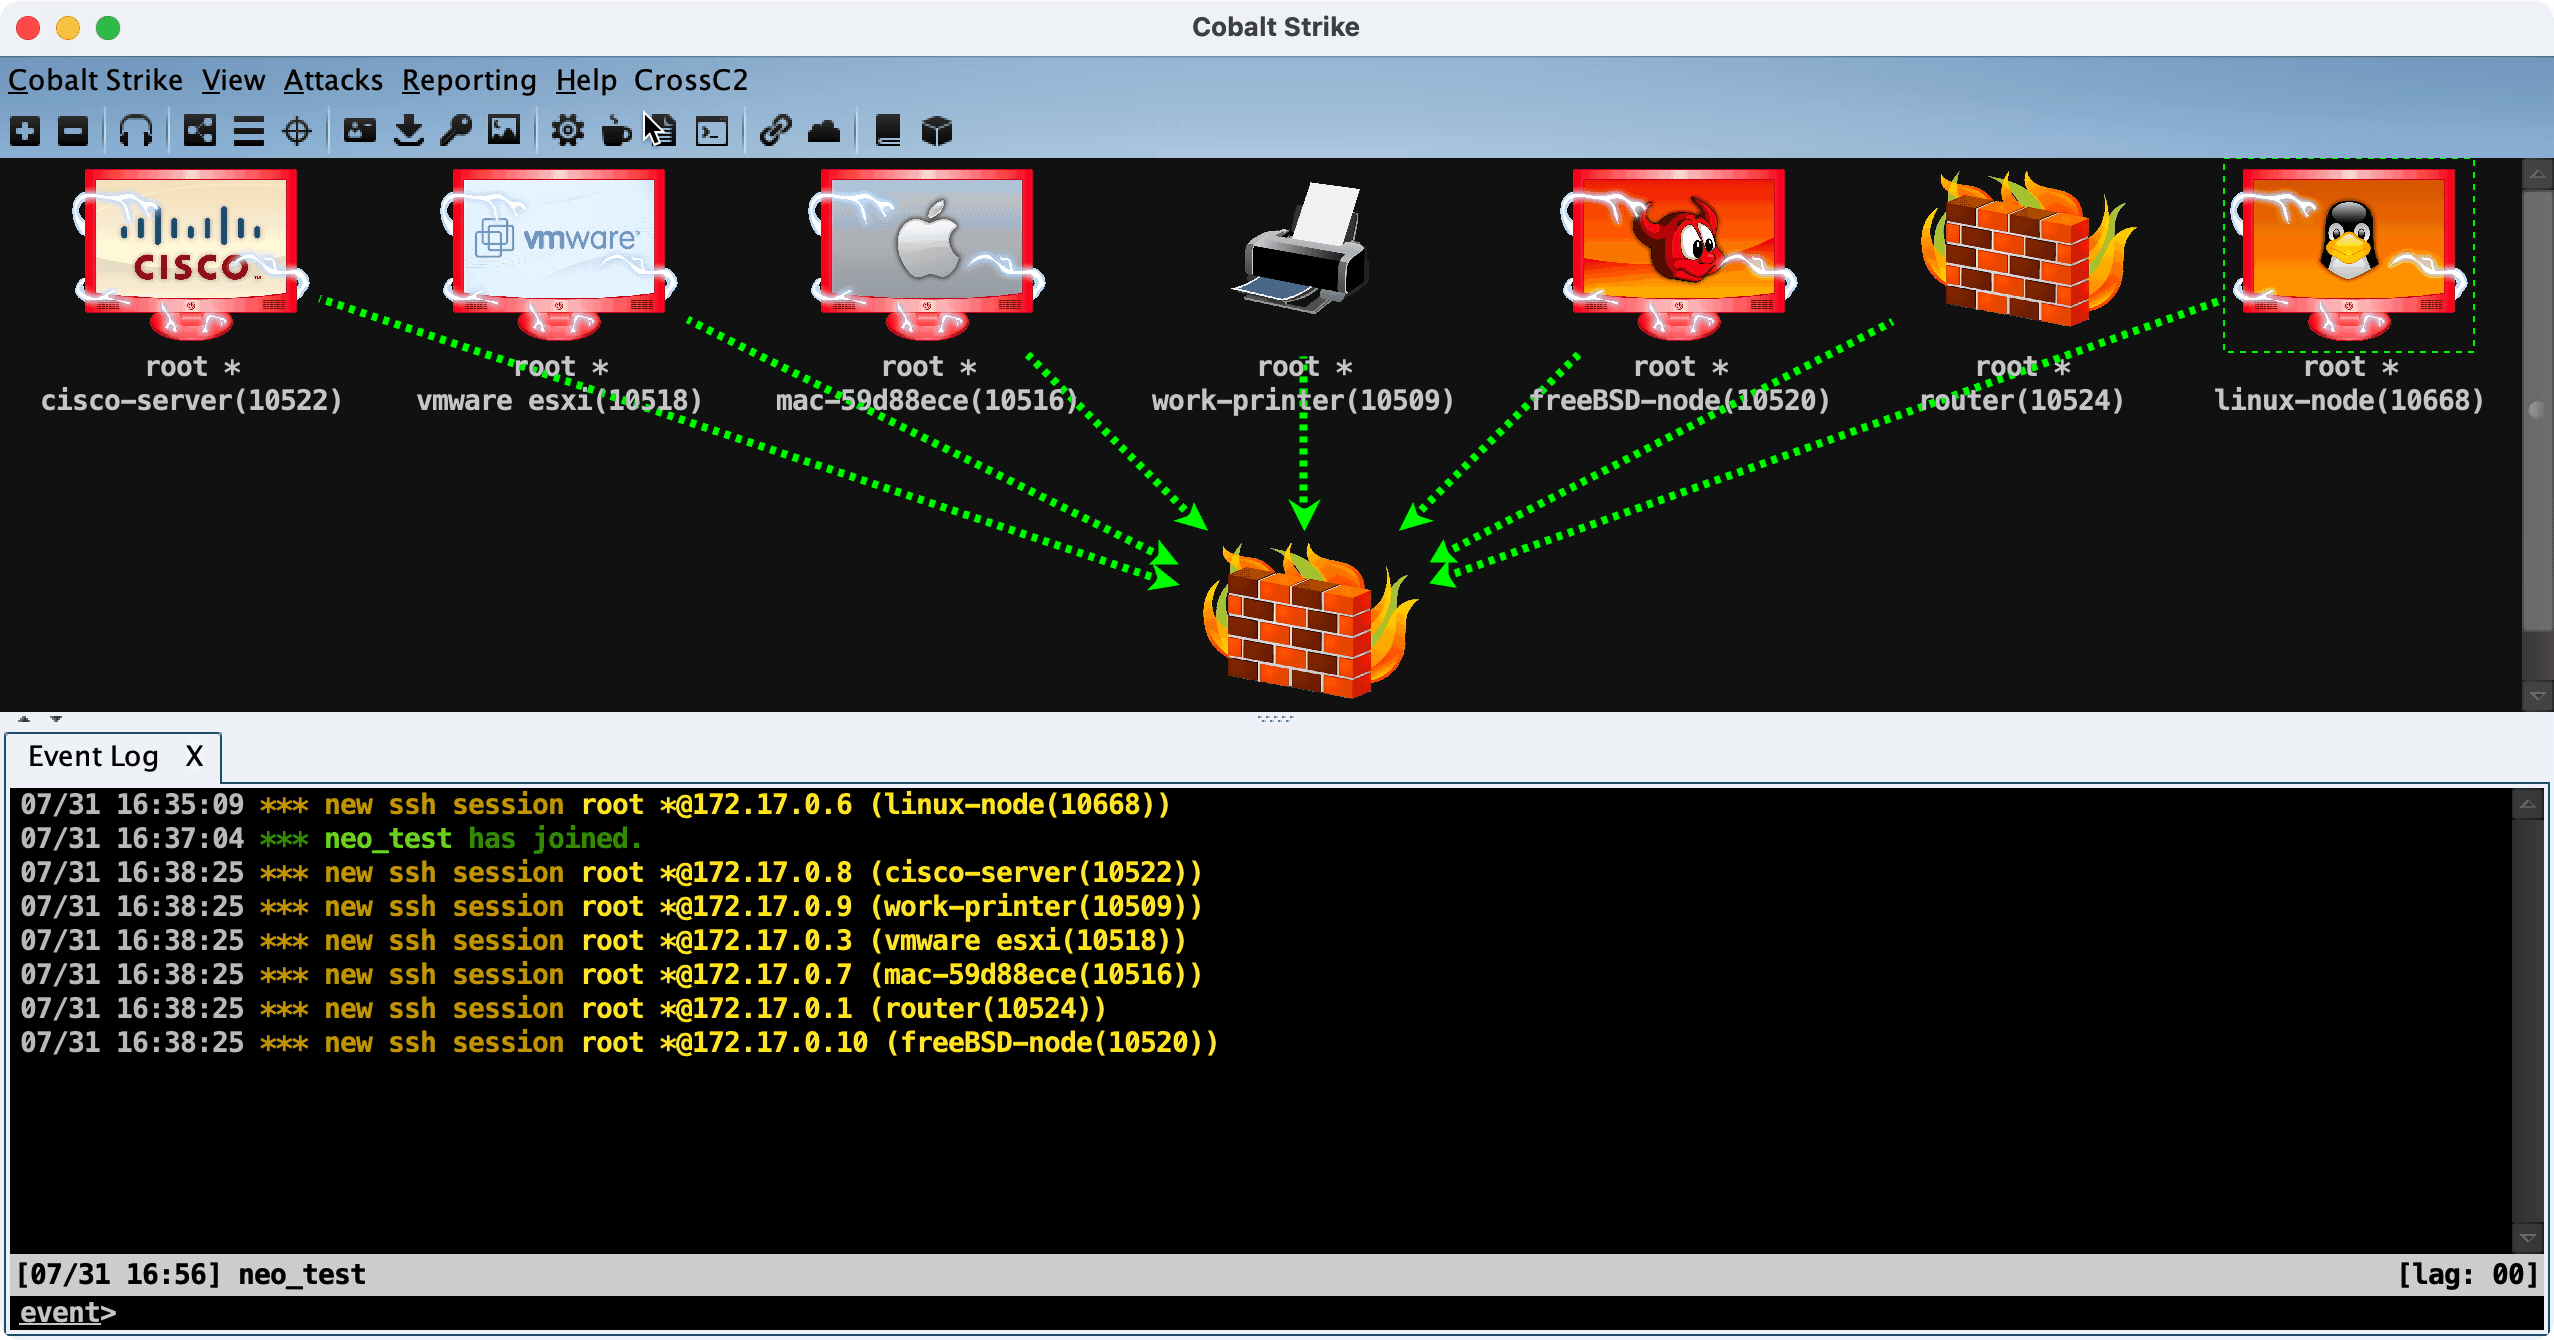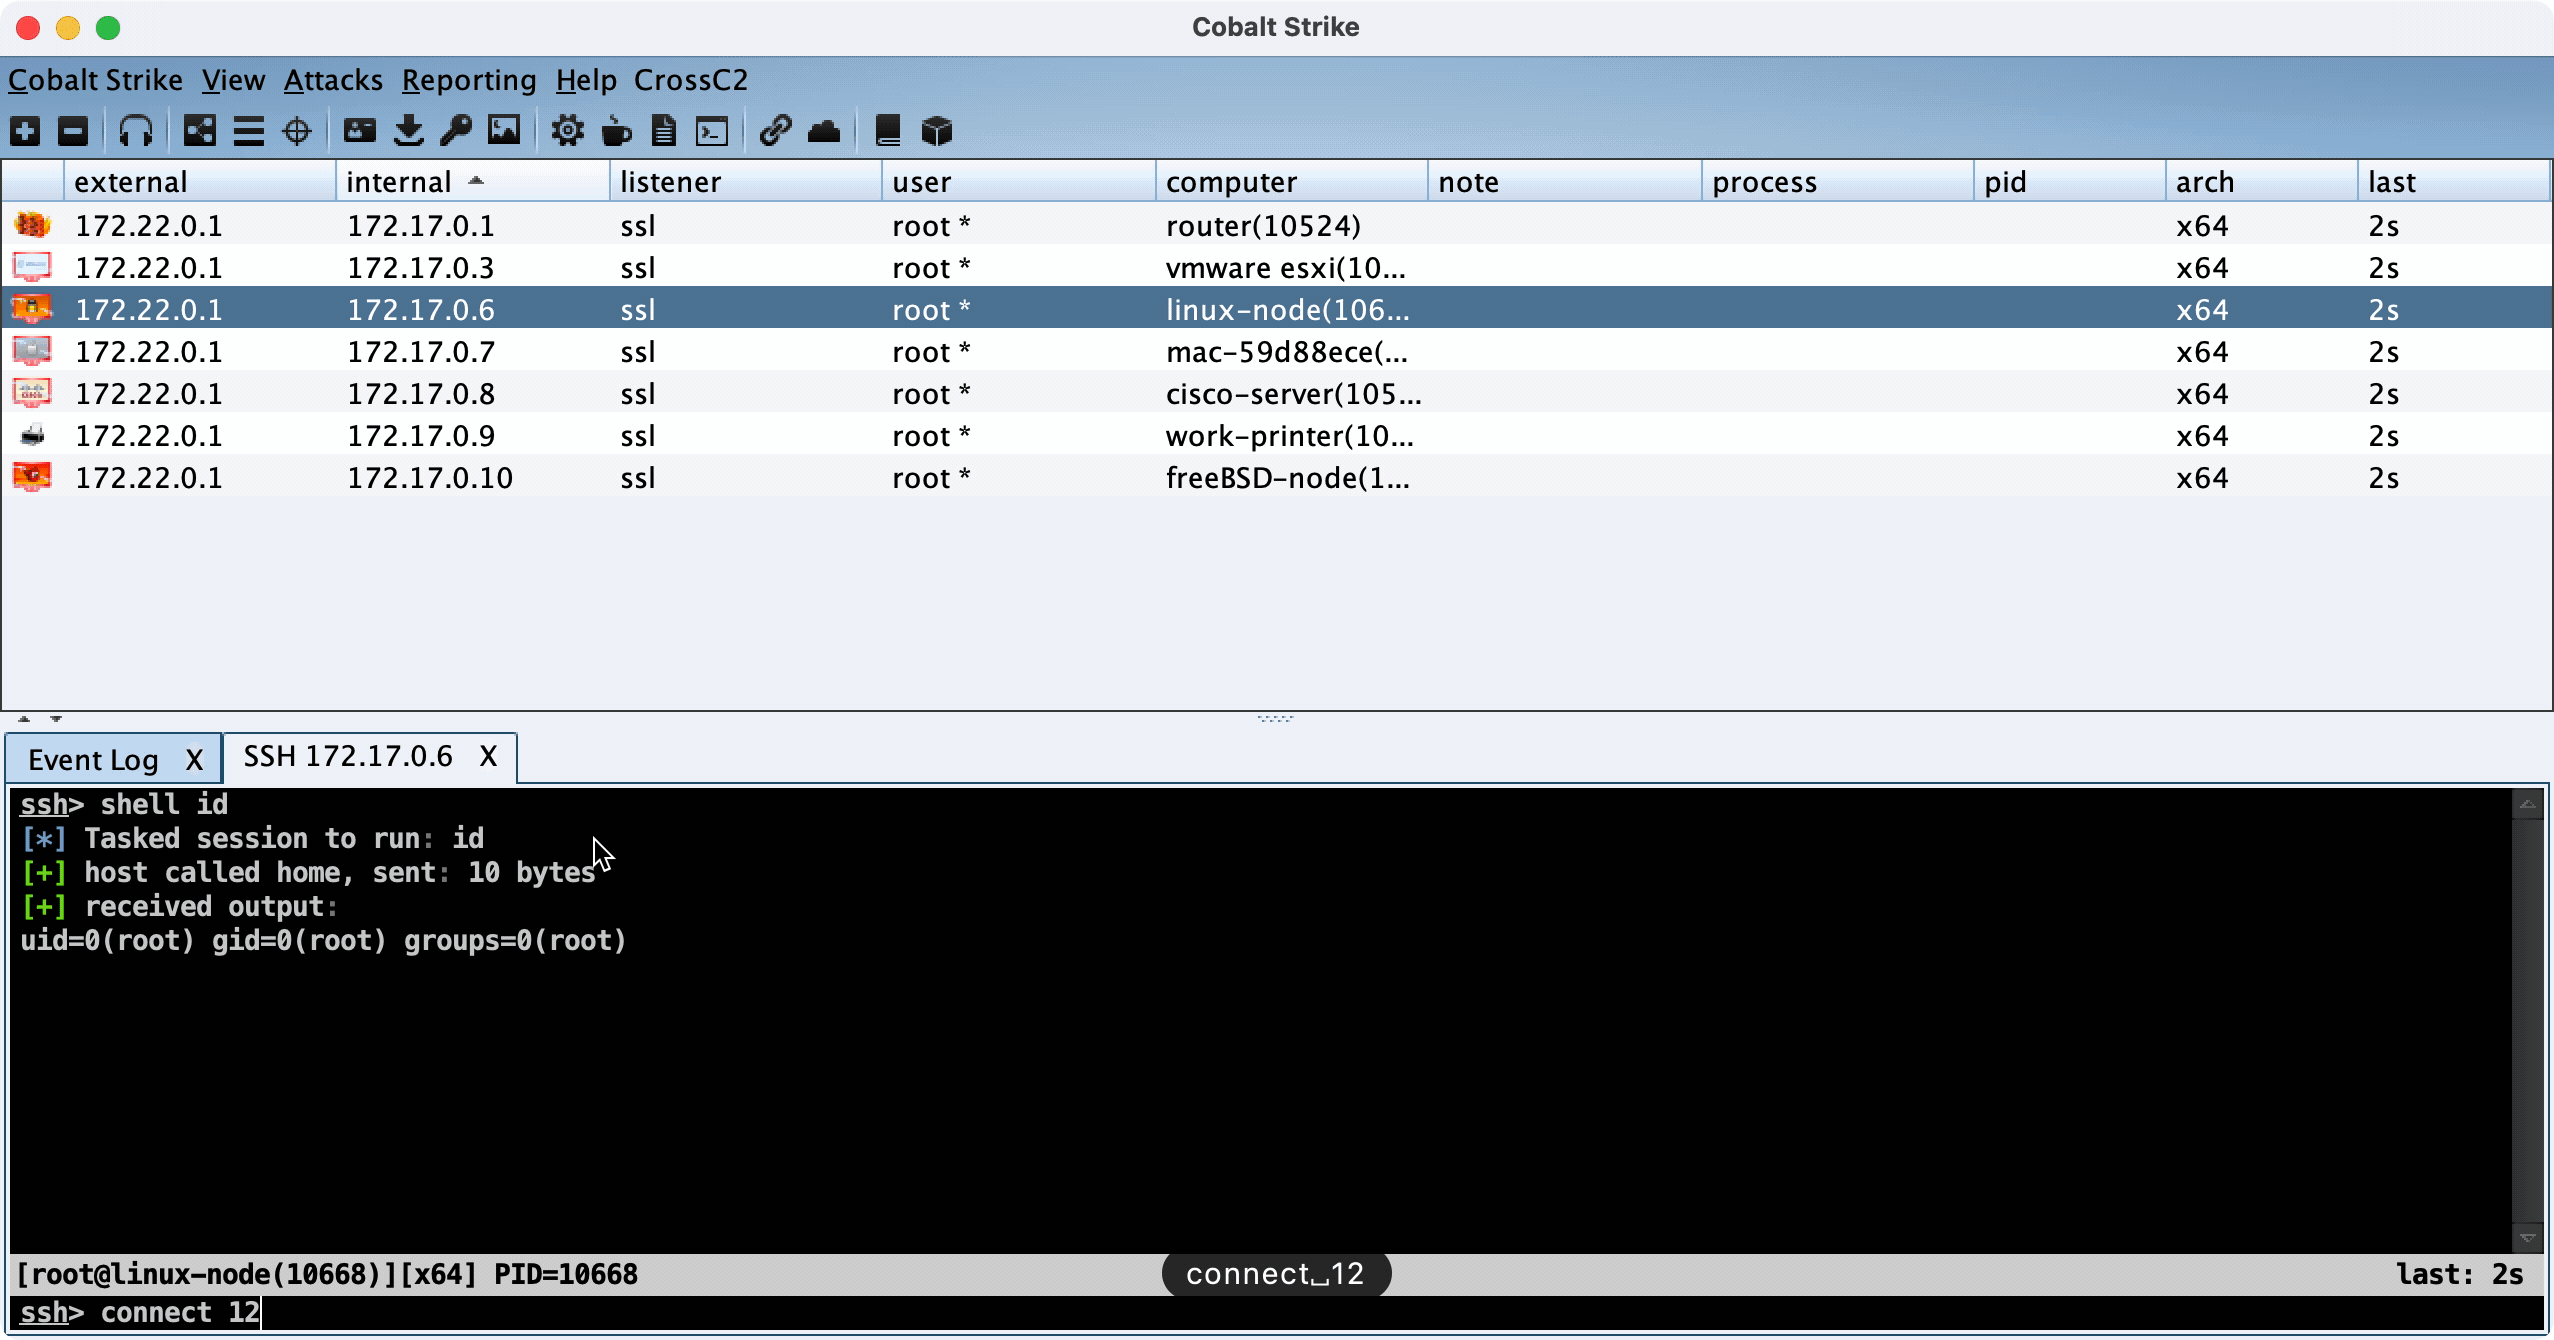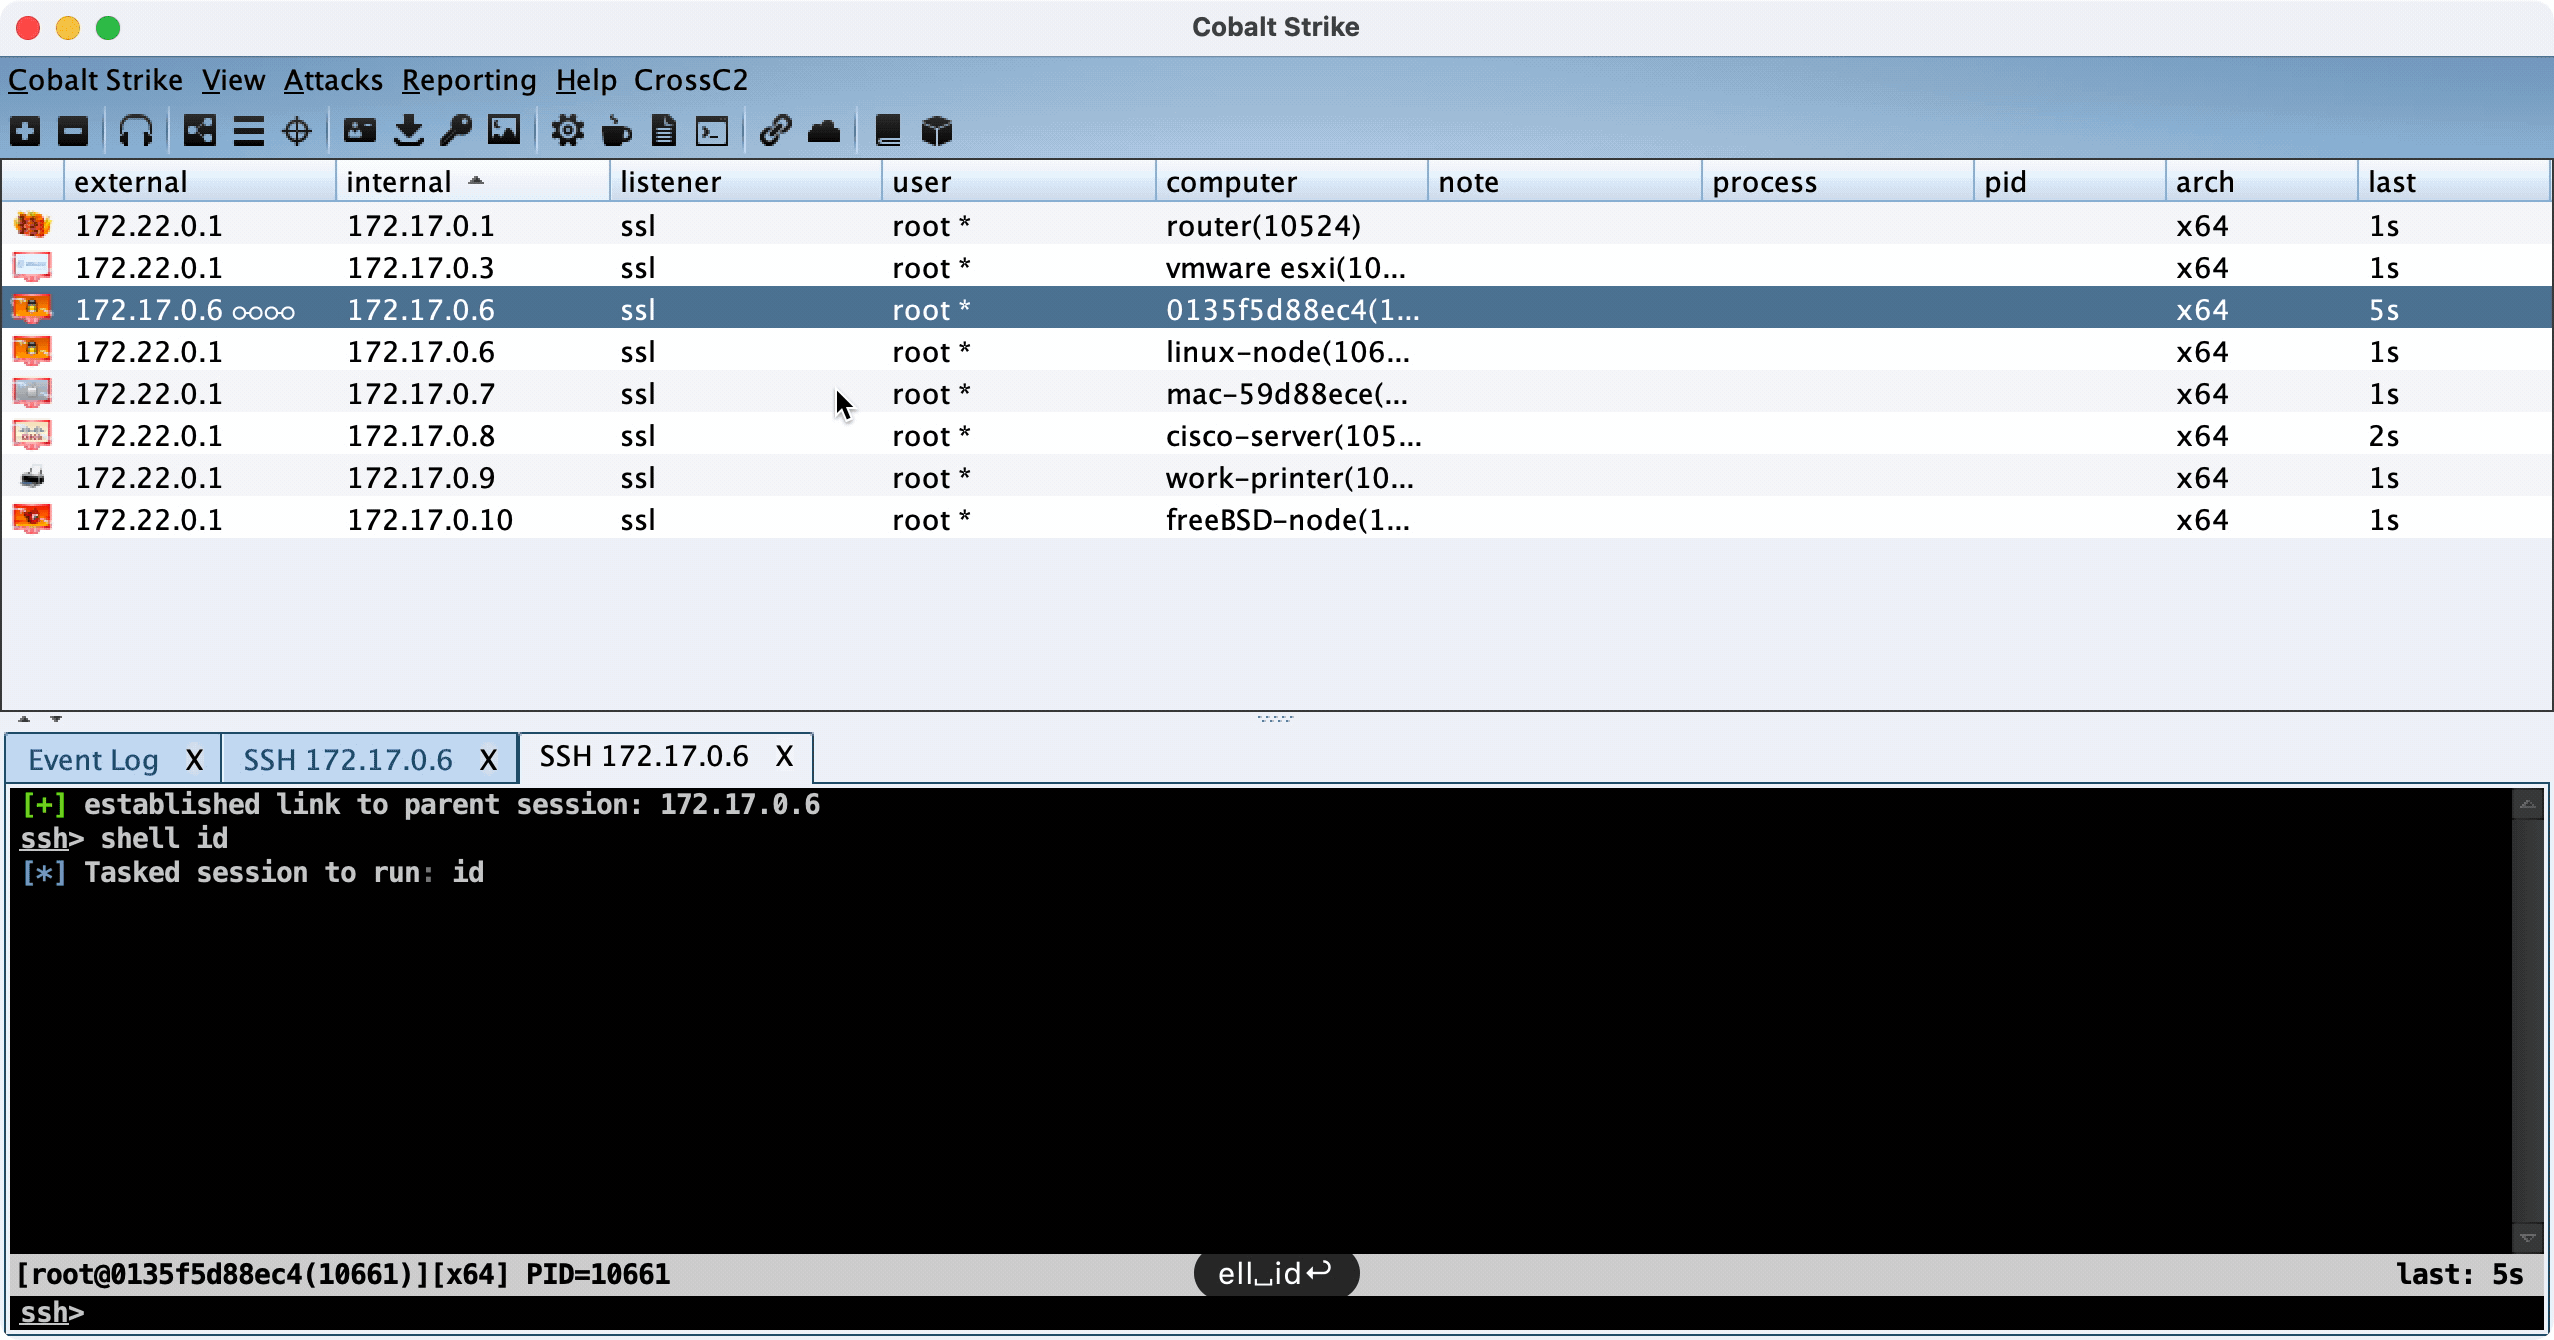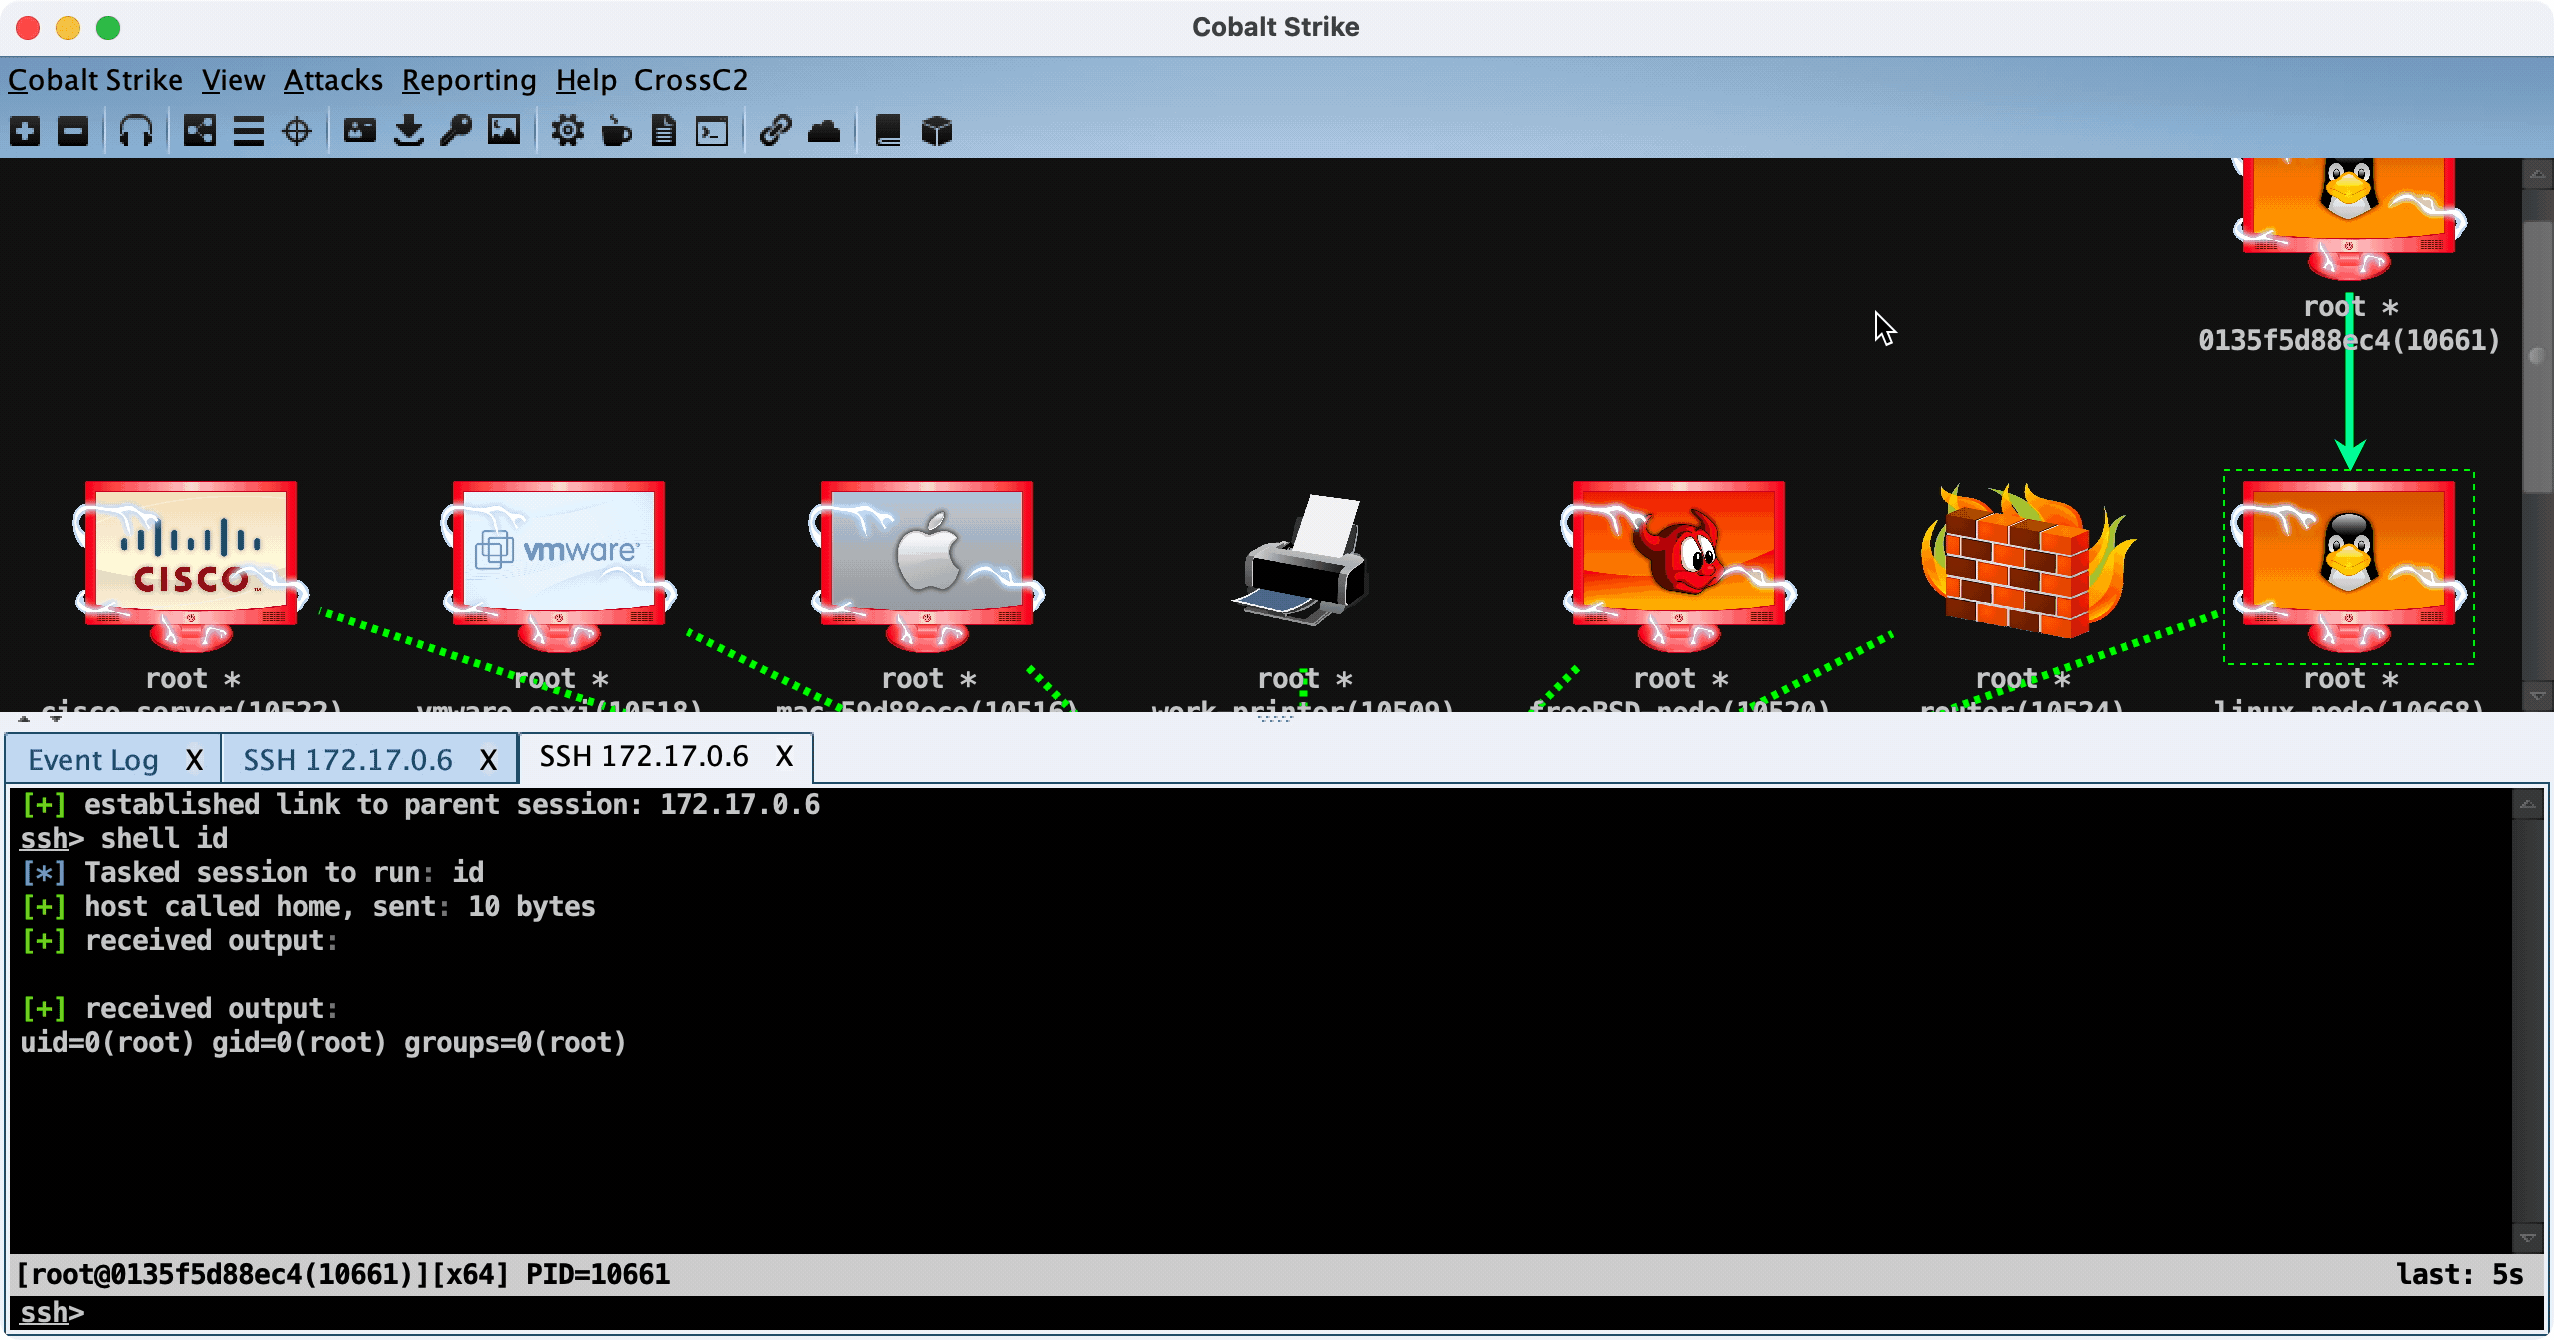 gloxec/crossc2
Genera il payload cross-platform di CobaltStrike
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 rapid7/recog
Riconoscimento di pattern per host, servizi e contenuti.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
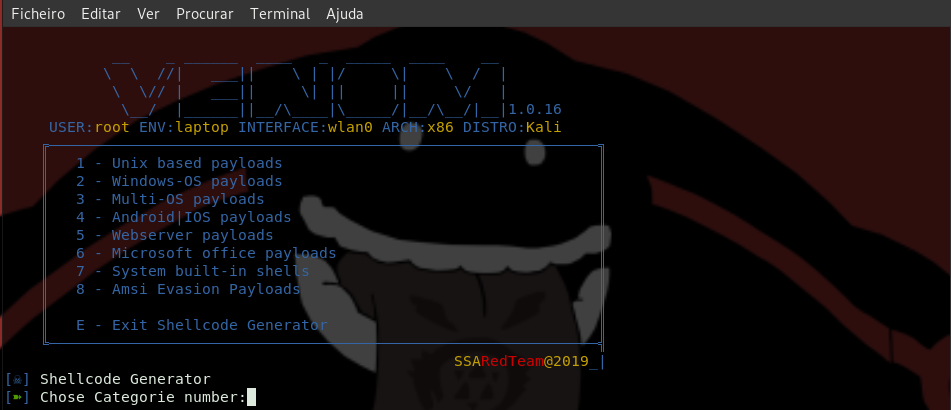 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2
 theresafewconors/sooty
Lo strumento CLI tutto-in-uno per analisti SOC per automatizzare e velocizzare il flusso di lavoro.