
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
 samsung/utopia
Generazione automatizzata di driver fuzz basata su UT
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
Decompilatore Ghidra da riga di comando in Python
 agrawalsmart7/scodescanner
Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…
 advanced-threat-research/creosote
Creosote è la nostra soluzione per la ricerca della vulnerabilità tarfile descritta da CVE-2007-4559.
 airbus-cert/vbsparkle
Deofuscatore source-to-source VBScript & VBA con valutazione parziale
 chris-anley/cq
CQ, uno scanner di sicurezza del codice

 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…
 coffeeandsecurity/dakshscra
Strumento di analisi statica del codice consapevole del framework per la revisione automatica del codice sorgente con regole specifiche per…
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 nccgroup/cq
Scanner di sicurezza del codice veloce, progettato per la revisione manuale della sicurezza del codice da parte di esperti. Genera risultati con…
 vusec/ghostrace
Proof-of-concept e toolkit di analisi statica per individuare gadget per race condition speculativa (SCUAF) nel kernel Linux. Include un dataset con…
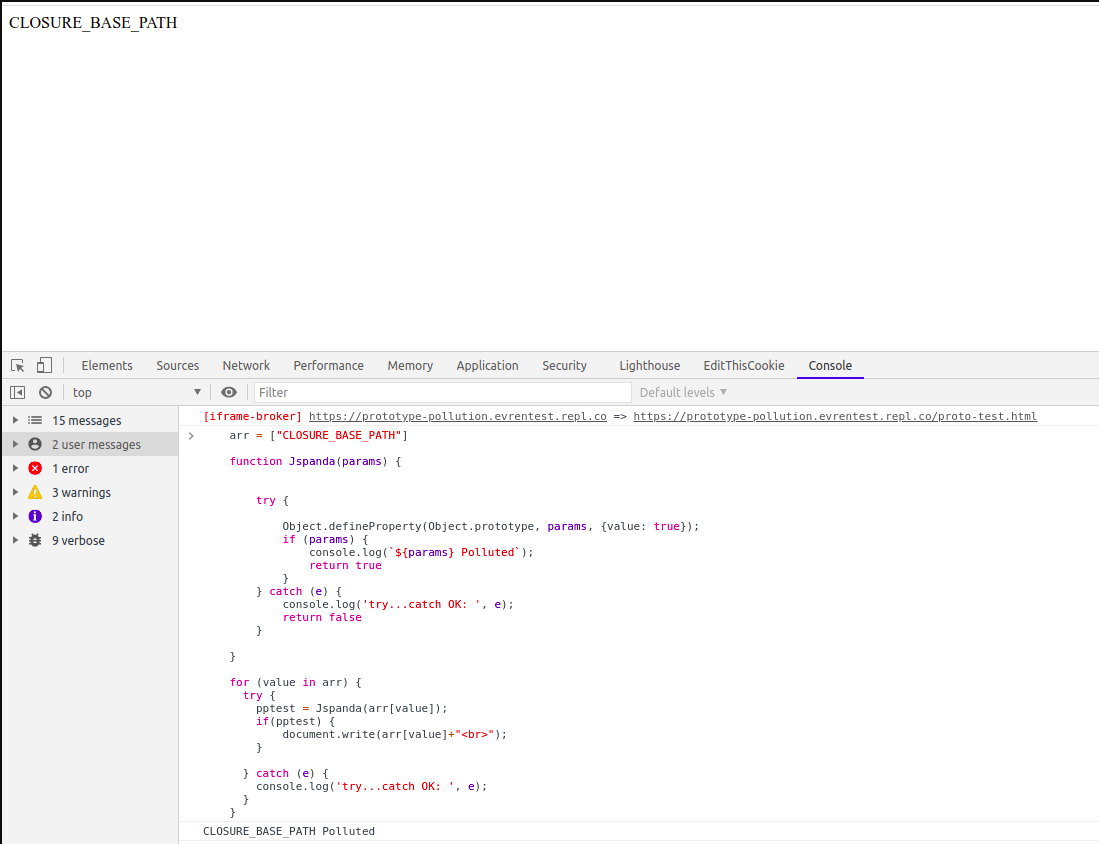 redsection/jspanda
scanner di vulnerabilità di prototype pollution lato client

 whitesquirrell/c0devari4nt
Uno strumento di analisi e visualizzazione delle varianti che scansiona i codebase alla ricerca di vulnerabilità simili
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 silverplate3/my-cves
CVE che ho trovato. Writeup tecnici, esempi di exploit e walkthrough di sessioni di fuzzing.








