
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Statica del Codice (SAST) — Pagina 2 | Kitploit
Categorie

Analisi Statica del Codice (SAST)

Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2k3 giorni fa
codeql preview#2

codeql

GitHubgithub/codeql
10.2k1 giorno fa
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1k1 giorno fa
infer preview#4

infer

GitHubfacebook/infer
15.7k2 giorni fa
bandit preview#5

bandit

GitHubpycqa/bandit
8.2k1 mese fa
gosec preview#6

gosec

GitHubsecurego/gosec
8.9k1 giorno fa
bearer preview#7

bearer

GitHubbearer/bearer
2.7k12 giorni fa
horusec preview#8

horusec

GitHubzupit/horusec
1.3k3 anni fa
ApplicationInspector preview#9

ApplicationInspector

GitHubmicrosoft/applicationinspector
4.4k1 mese fa
njsscan preview#10

njsscan

GitHubajinabraham/njsscan
4361 mese fa
Più recentiRilevanzaPiù popolariAggiornati di recente
177 risultati
kics preview

kics

GitHubcheckmarx/kics

Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…

cloud-infrastructure-securityvulnerability-scannerscontainer-security+10
2.7k4 giorni fa
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…

static-analysisstatic-code-analysisvulnerability-analysis+3
4.4k1 mese fa
DevSecOpsGuideline preview

DevSecOpsGuideline

GitHubowasp/devsecopsguideline

La guida OWASP DevSecOps può aiutarci a integrare la sicurezza come parte della pipeline di sviluppo.

vulnerability-scannerscontainer-securitystatic-code-analysis+6
1.1k2 giorni fa
bearer preview

bearer

GitHubbearer/bearer

Strumento di scansione della sicurezza del codice (SAST) per scoprire, filtrare e dare priorità ai rischi per la sicurezza e la privacy.
vulnerability-scannersstatic-code-analysiscode-analysis+3
2.7k12 giorni fa
smart-contract-vulnerabilities preview

smart-contract-vulnerabilities

GitHubkadenzipfel/smart-contract-vulnerabilities

Una raccolta di vulnerabilità degli smart contract insieme ai metodi di prevenzione

static-code-analysisvulnerability-analysiseducation+1
2.5k8 mesi fa
nodejsscan preview

nodejsscan

GitHubajinabraham/nodejsscan

nodejsscan è uno scanner statico di sicurezza del codice per applicazioni Node.js.
static-analysisvulnerability-scannersstatic-code-analysis+3
2.6k1 mese fa
graudit preview

graudit

GitHubwireghoul/graudit

grep rough audit - strumento di auditing del codice sorgente

static-code-analysisvulnerability-analysiscode-analysis
1.7k12 giorni fa
OpenAnt preview

OpenAnt

GitHubknostic/openant

OpenAnt di Knostic è il principale prodotto open source di scoperta di vulnerabilità basato su LLM, che aiuta i difensori a individuare in modo…

vulnerability-scannersdynamic-analysis-sandboxingstatic-code-analysis+4
7182 giorni fa
kube-score preview

kube-score

GitHubzegl/kube-score

Analisi degli oggetti Kubernetes con raccomandazioni per migliorare affidabilità e sicurezza. kube-score previene attivamente tempi di inattività e…

vulnerability-scannerscontainer-securitystatic-code-analysis+4
3.1k5 mesi fa
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

Analisi dei rischi di sicurezza per le risorse Kubernetes
cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5k16 giorni fa
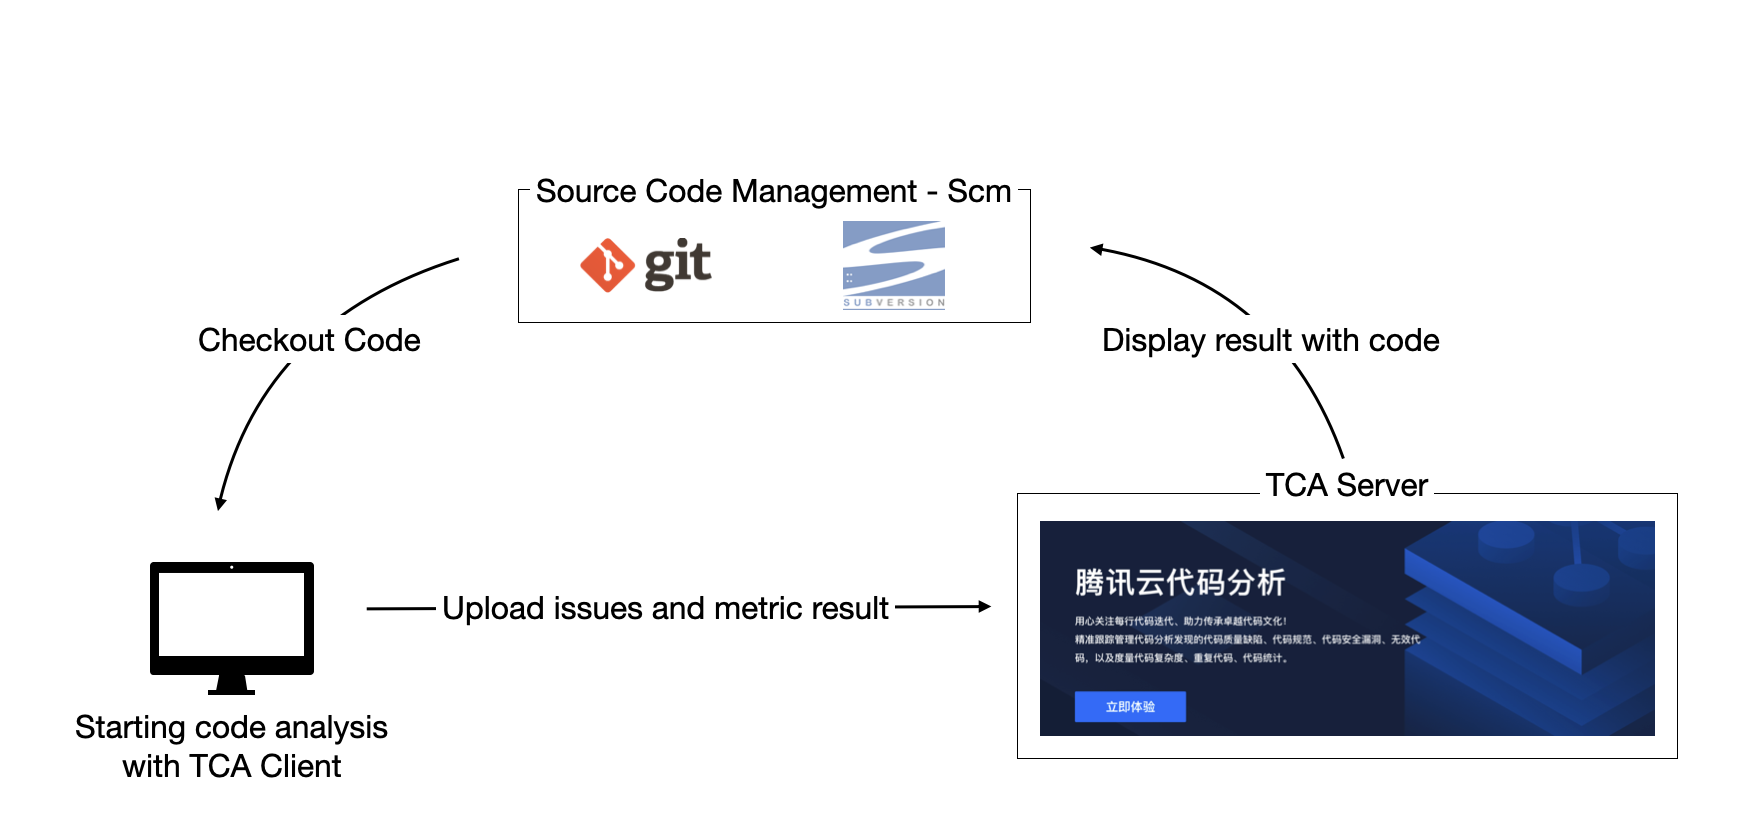
CodeAnalysis preview

CodeAnalysis

GitHubtencent/codeanalysis

Piattaforma di analisi statica del codice di livello enterprise con supporto multilinguaggio, rilevamento di vulnerabilità di sicurezza, metriche di…
static-analysisstatic-code-analysisvulnerability-analysis+3
1.8k11 mesi fa
pyt preview

pyt

GitHubpython-security/pyt

Uno strumento di analisi statica per rilevare vulnerabilità di sicurezza nelle applicazioni web Python.
static-analysisstatic-code-analysisvulnerability-analysis+2
2.2k6 anni fa
VibeSec-Skill preview

VibeSec-Skill

GitHubbehisecc/vibesec-skill

Questa abilità aiuta Claude a scrivere codice sicuro e prevenire vulnerabilità comuni.

static-code-analysisvulnerability-analysiscode-analysis+8
1.1k8 mesi fa
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.

static-code-analysisvulnerability-analysiscode-analysis+3
8666 giorni fa
horusec preview

horusec

GitHubzupit/horusec

Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.

static-analysisvulnerability-scannerscontainer-security+5
1.3k3 anni fa
VulnHunter preview

VulnHunter

GitHubnealbridges/vulnhunter

Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…

defensive-toolsvulnerability-scannerspayload-generation+9
7781 giorno fa
cfn_nag preview

cfn_nag

GitHubstelligent/cfn_nag

Strumento di linting per template CloudFormation

static-code-analysisconfiguration-auditingcloud-security+3
1.3k4 anni fa
medusa preview

medusa

GitHubpantheon-security/medusa

Scanner di sicurezza AI-first. NUOVO in v2026.7: rilevamento compromissione Claude Code — verifica hook .claude/, permessi e competenze prima di…


vulnerability-scannerscontainer-securitystatic-code-analysis+8
9574 mesi fa
Precedente123…10Successivo




