
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit

 stelligent/cfn_nag
Strumento di linting per template CloudFormation
 whitesquirrell/c0devari4nt
Uno strumento di analisi e visualizzazione delle varianti che scansiona i codebase alla ricerca di vulnerabilità simili
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
 novoda/gradle-static-analysis-plugin
Configurazione semplice di strumenti di analisi statica per progetti Android e Java.
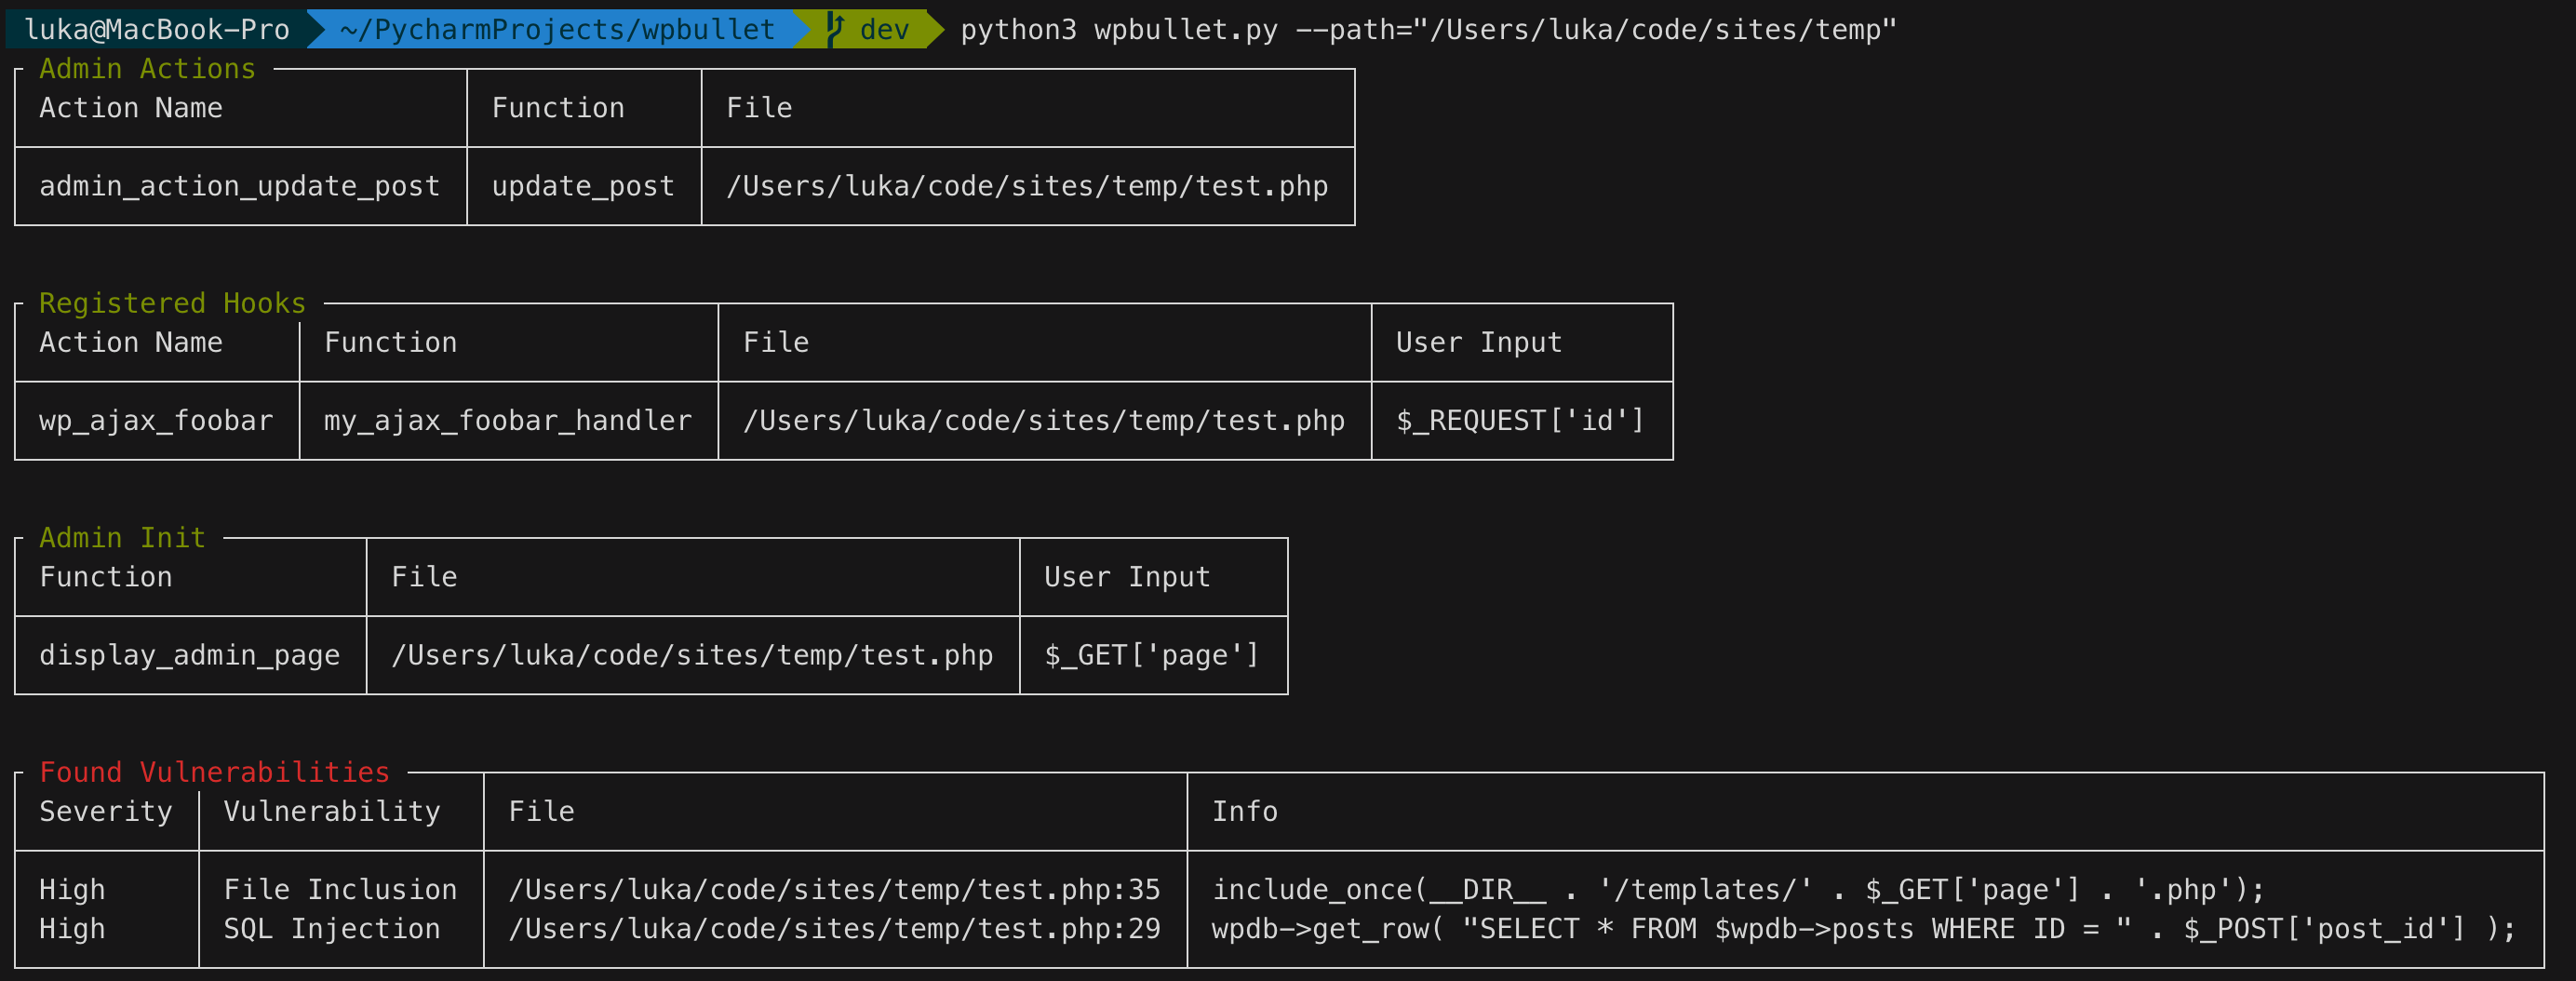 owasp/wpbullet
Scanner di analisi statica del codice per plugin e temi WordPress. Rileva vulnerabilità come XSS e SQL injection tramite un motore di…
 kira2040k/php_code_analysis
Scanner di codice PHP statico che rileva SQL injection, XSS, SSRF, LFI, command injection, deserializzazione non sicura e altre vulnerabilità web in…
 robocoder/rips-scanner
RIPS - Un analizzatore statico del codice sorgente per vulnerabilità negli script PHP
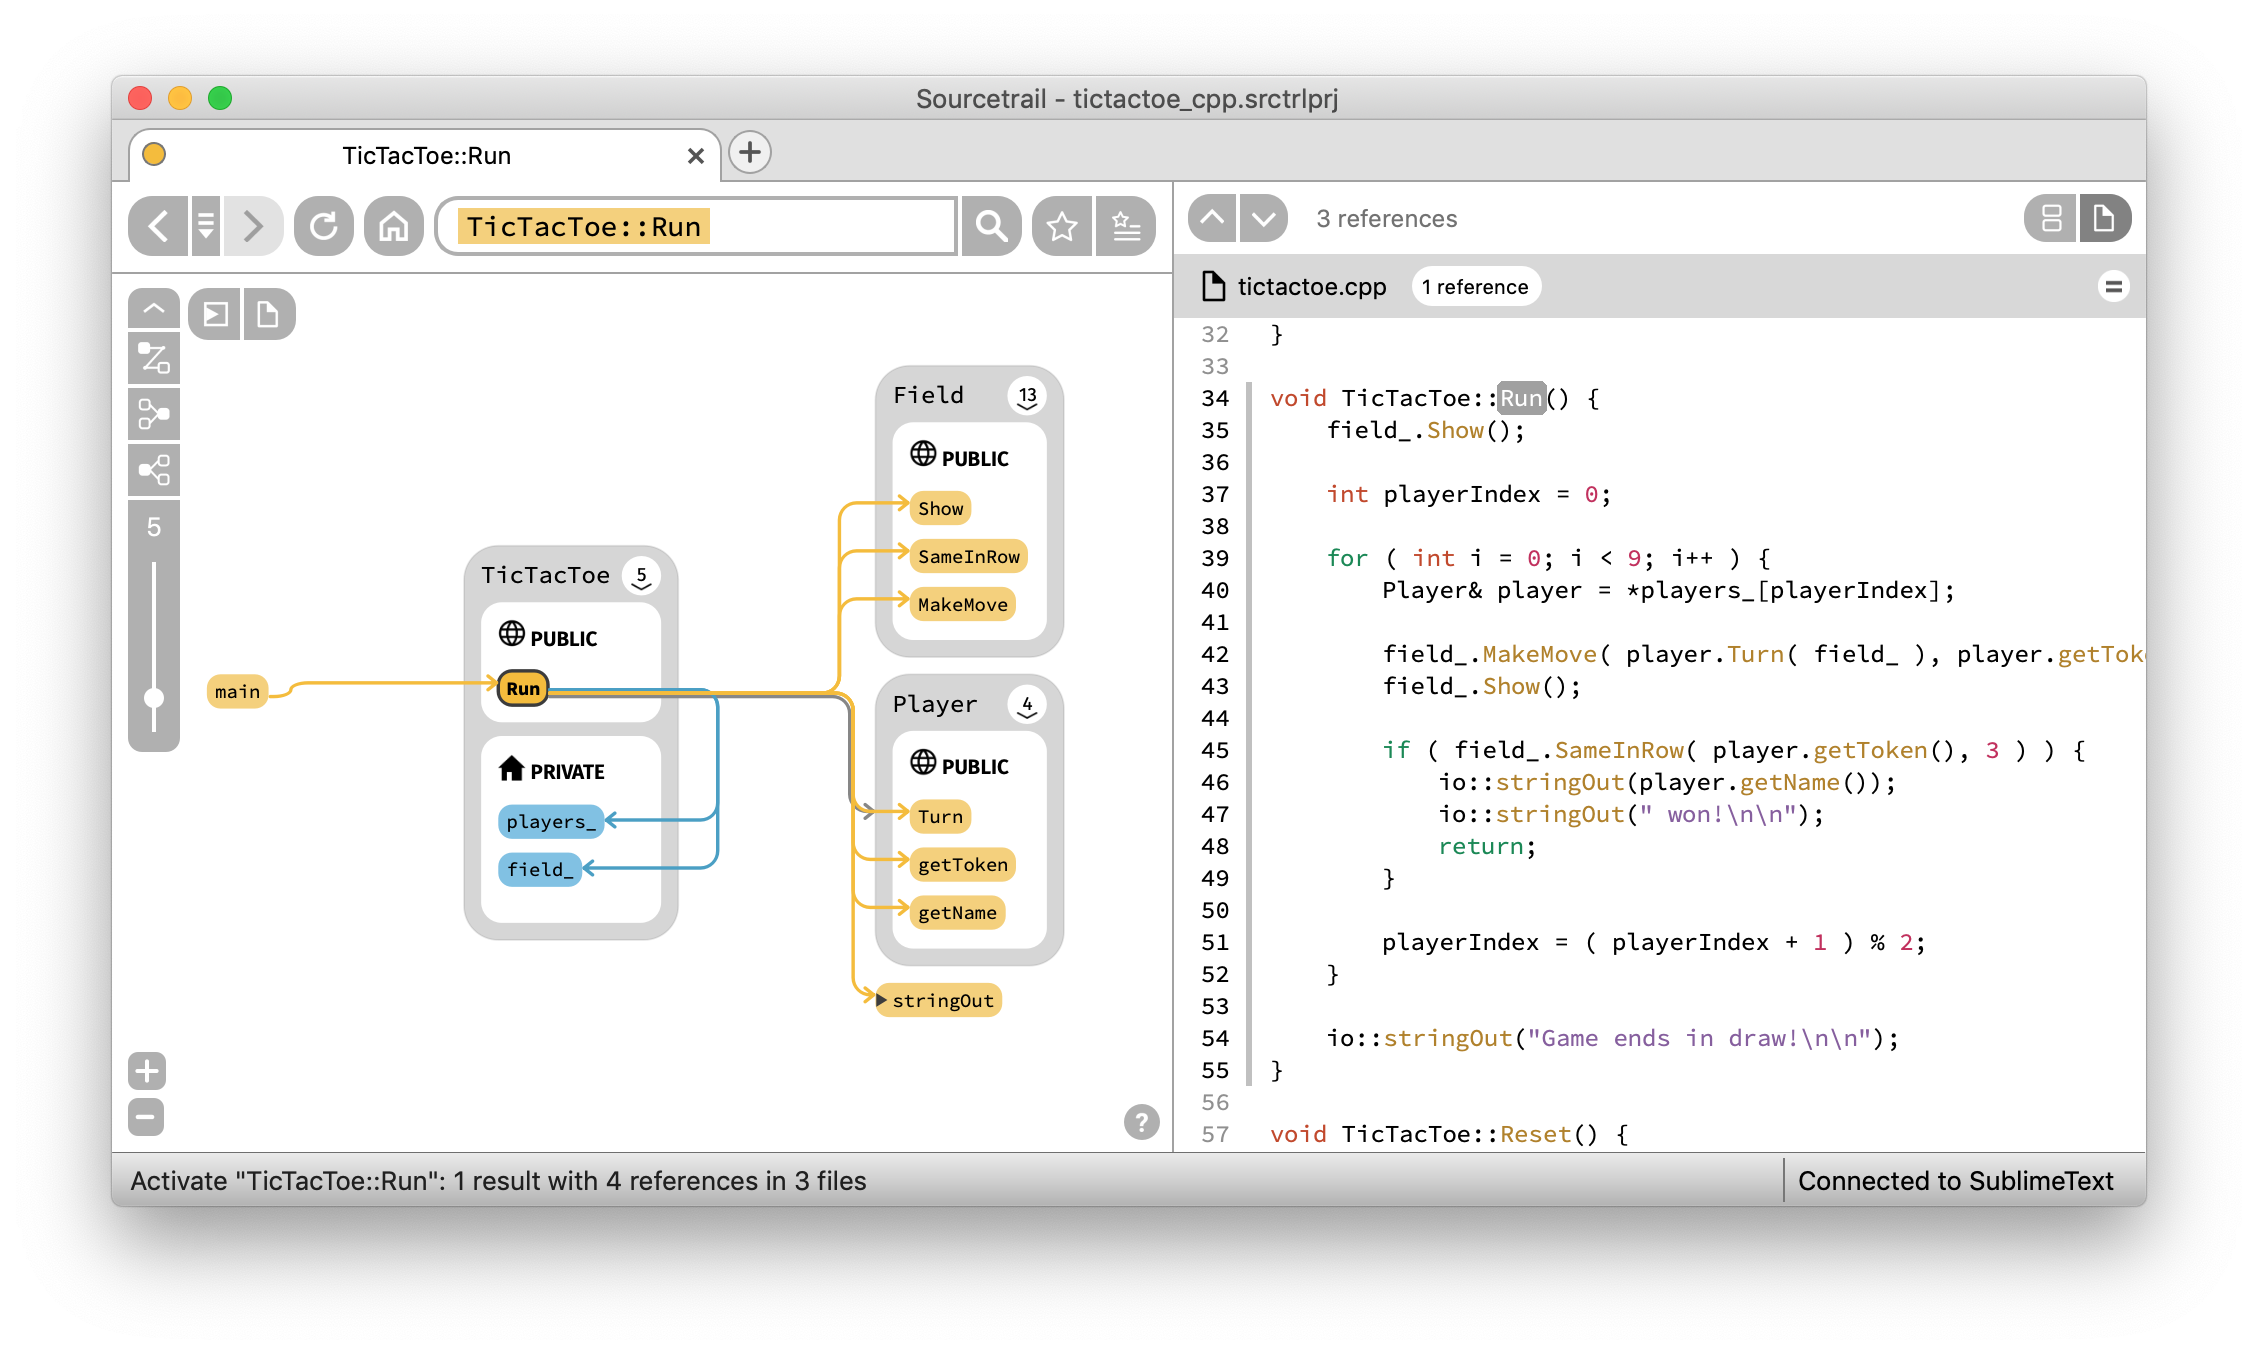 coatisoftware/sourcetrail
Sourcetrail - esploratore interattivo del codice sorgente gratuito e open-source
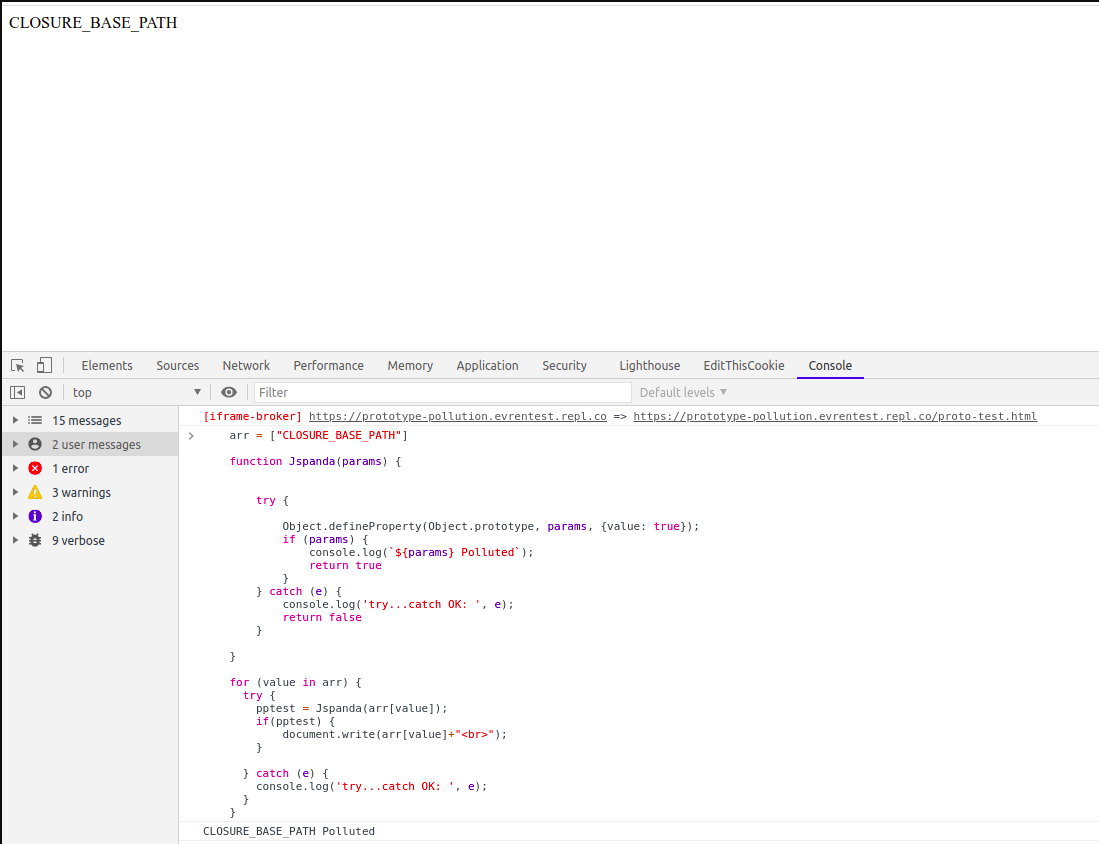 redsection/jspanda
scanner di vulnerabilità di prototype pollution lato client
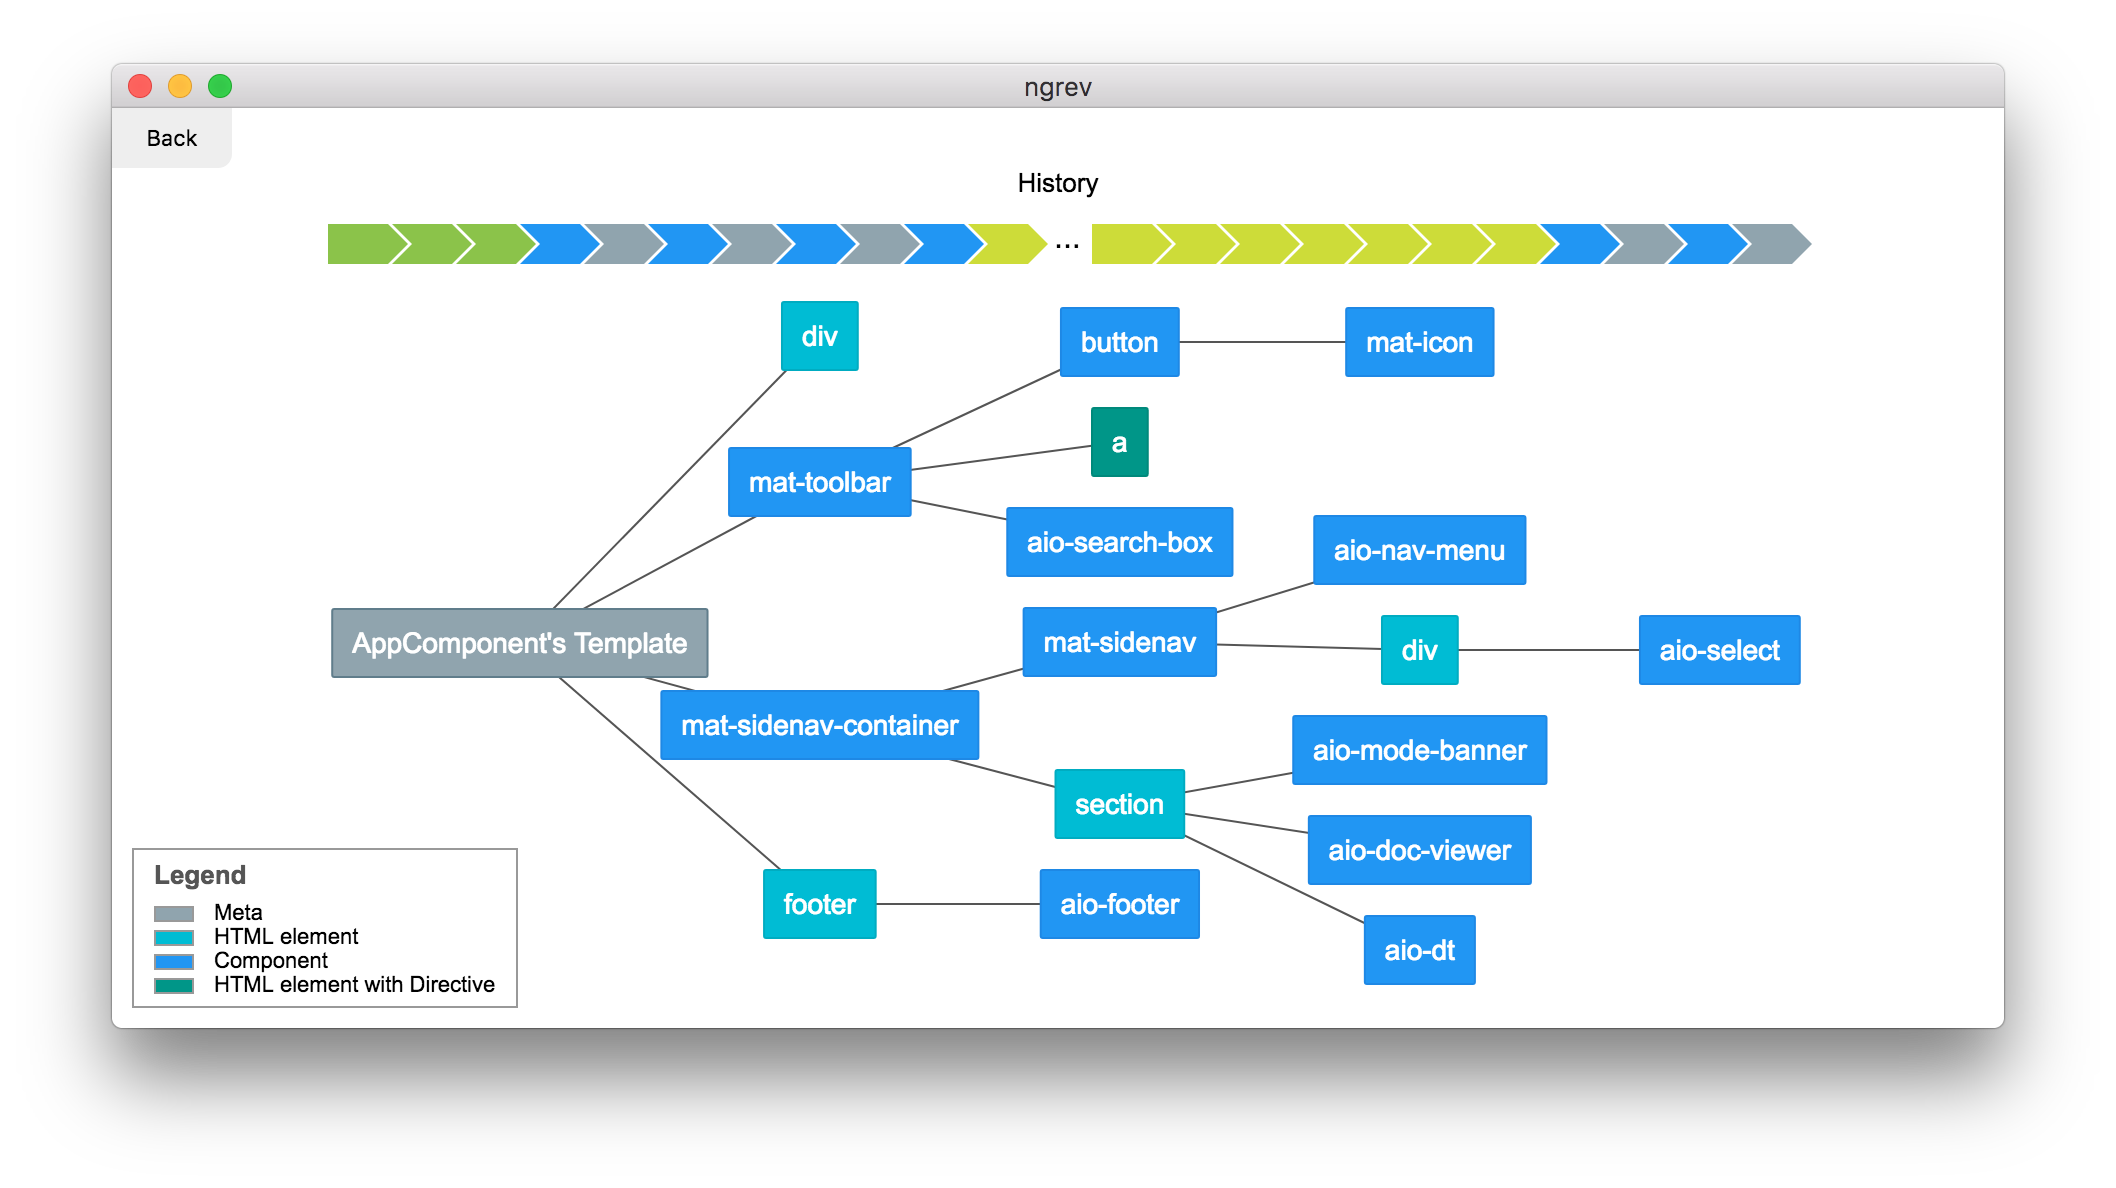 mgechev/ngrev
Strumento per il reverse engineering di applicazioni Angular
 doyensec/regexploit
Trova espressioni regolari vulnerabili a ReDoS (Negazione del Servizio tramite Espressioni Regolari)
 nightwatchcybersecurity/airflowscan
Checklist e strumenti per aumentare la sicurezza di Apache Airflow
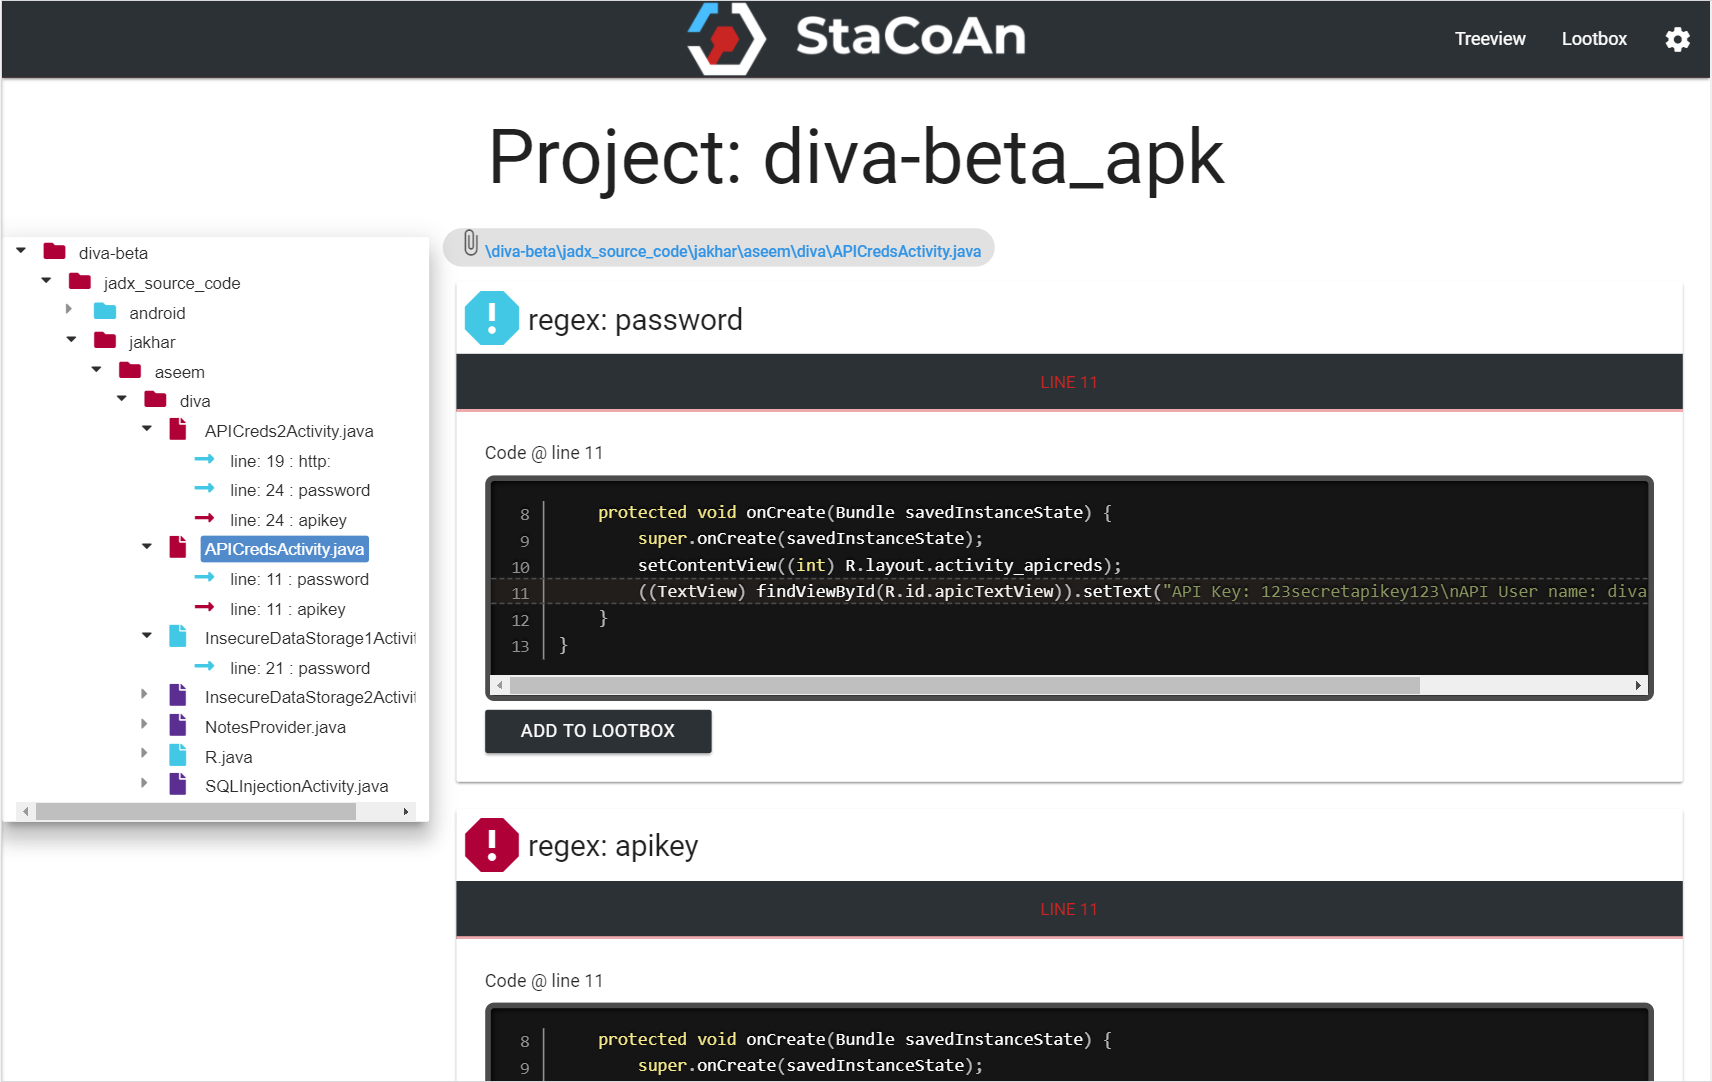 vincentcox/stacoan
StaCoAn è uno strumento cross-platform che aiuta sviluppatori, cacciatori di bug bounty e hacker etici nell'effettuare analisi statica del codice su…
 mhaskar/bughound
Strumento di analisi statica del codice basato su Elasticsearch
 reverseclabs/needle
Il framework di test di sicurezza per iOS
 s0md3v/hardcodes
trova stringhe hardcoded dal codice sorgente
 owasp/riskassessmentframework
Il Framework di Codifica Sicura
 jas502n/decompiler_tools
Strumenti








