
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit
 thrilokh-q123/cve-2025-23134_fixes_code
La funzione ASN1_STRING_set() accetta una lunghezza di tipo `int`, assicurarsi che l'argomento non venga inavvertitamente troncato quando viene…
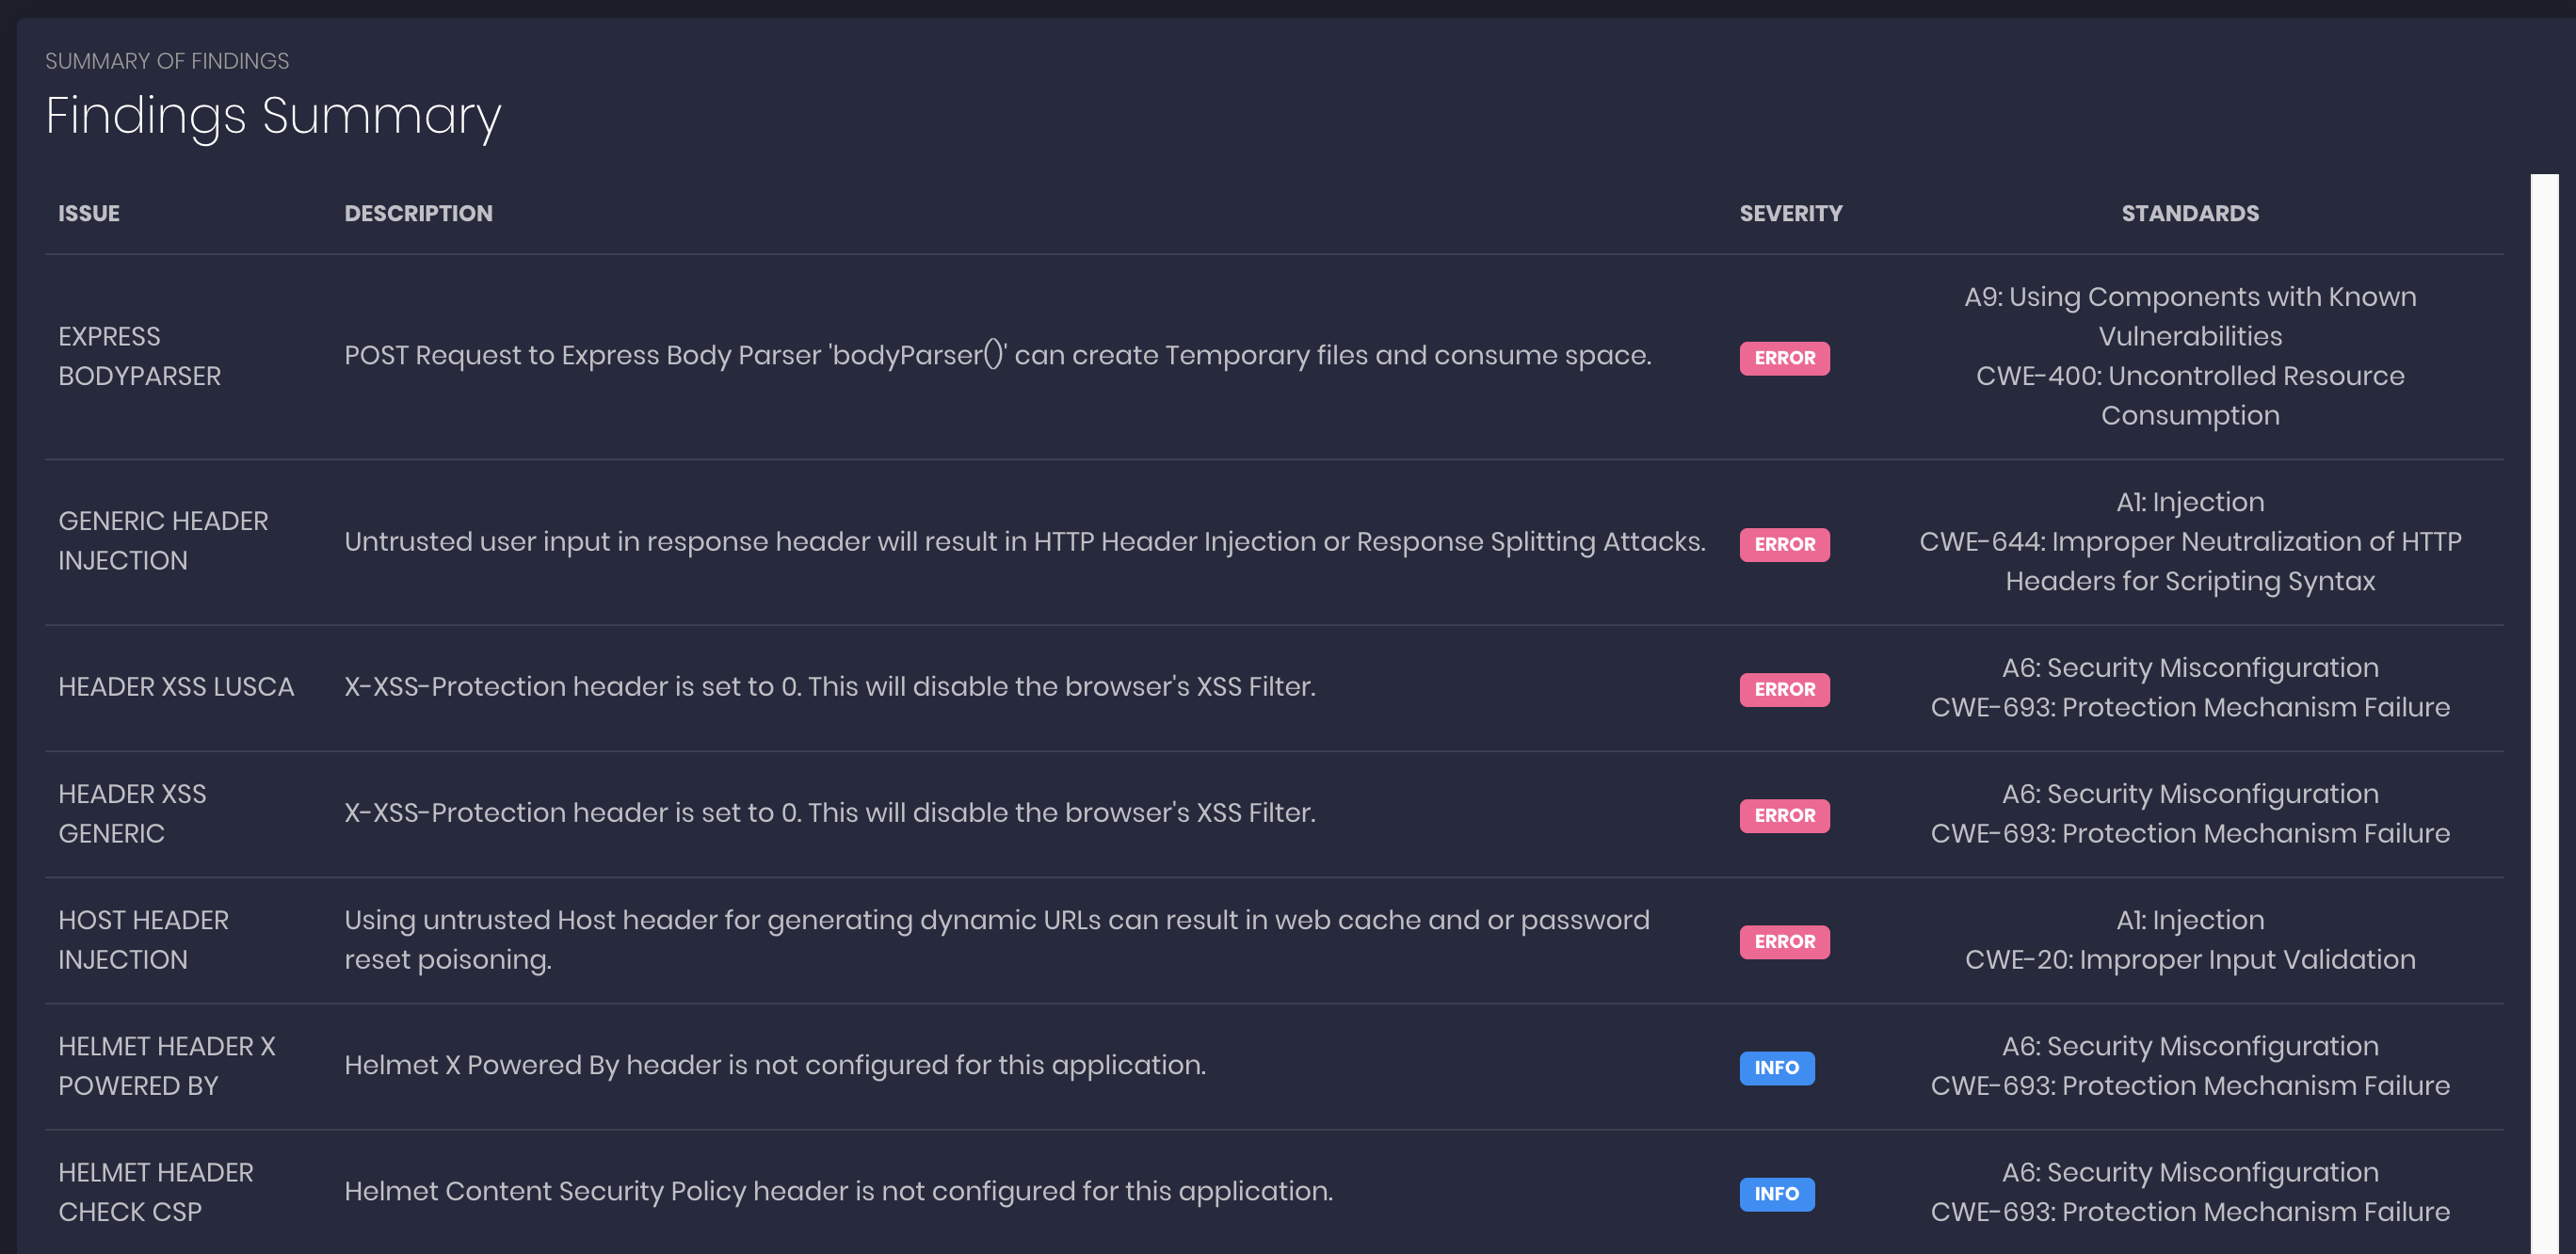 ajinabraham/nodejsscan
nodejsscan è uno scanner statico di sicurezza del codice per applicazioni Node.js.
 cc1a2b/jshunter
jshunter è uno strumento da riga di comando progettato per analizzare file JavaScript ed estrarre endpoint. Questo strumento è specializzato…
 shentao83/news-8.6.0-cve-2026-8726-backport
Backport di sicurezza minimale per CVE-2026-8726 in georgringer/news 8.6.0
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 microsoft/applicationinspector
Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps governato da policy che fornisce SAST basato su AST, scansione dei secret, controlli supply-chain e CSPM multi-cloud, generazione…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberatamente vulnerabile per testare il rilevamento di Log4Shell (CVE-2021-44228), la classificazione dell'impatto sul codice e…
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 sassoftware/shiro
CVE-2026-49268 — Analisi e correzione di una vulnerabilità di bypass dell'autenticazione tramite LDAP Injection
 anna-kravets/codeql-buffer-overflow-variant
Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
 luiscastellanos-dev/cobol-shield
Toolkit di hardening della sicurezza per sistemi legacy COBOL — rilevamento di Unicode invisibile, analisi dei confini di formato, integrità della…
 rakib-nyc/nullorigin
Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
 limingxi6/cve-2020-9373-netgear-r6400
Risolvere le vulnerabilità della sicurezza informatica
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Genera cinque formati di payload di deserializzazione .NET per CVE-2026-56158, li consegna tramite endpoint HTTP/SOAP/JSON, include mock server,…
 xoreaxeaxeax/schrodingers-toctou
Rileva i caricamenti di memoria inventati dal compilatore che trasformano C sicuro in vulnerabilità TOCTOU. Include audit automatici del codice…
 offensive360/mcp-server
Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…
 offensive360/sast-scan-action
GitHub Action per le scansioni SAST di Offensive360 e i risultati SARIF. Consulta il programma open-source per i requisiti di ammissibilità e la…







