
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit
 python-security/pyt
Uno strumento di analisi statica per rilevare vulnerabilità di sicurezza nelle applicazioni web Python.
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit per l'esecuzione di codice remoto e container vulnerabile
 nccgroup/lightweight_static_analysis
Crea utili e leggere analisi statiche utilizzando strumenti open source + un pizzico del tuo codice
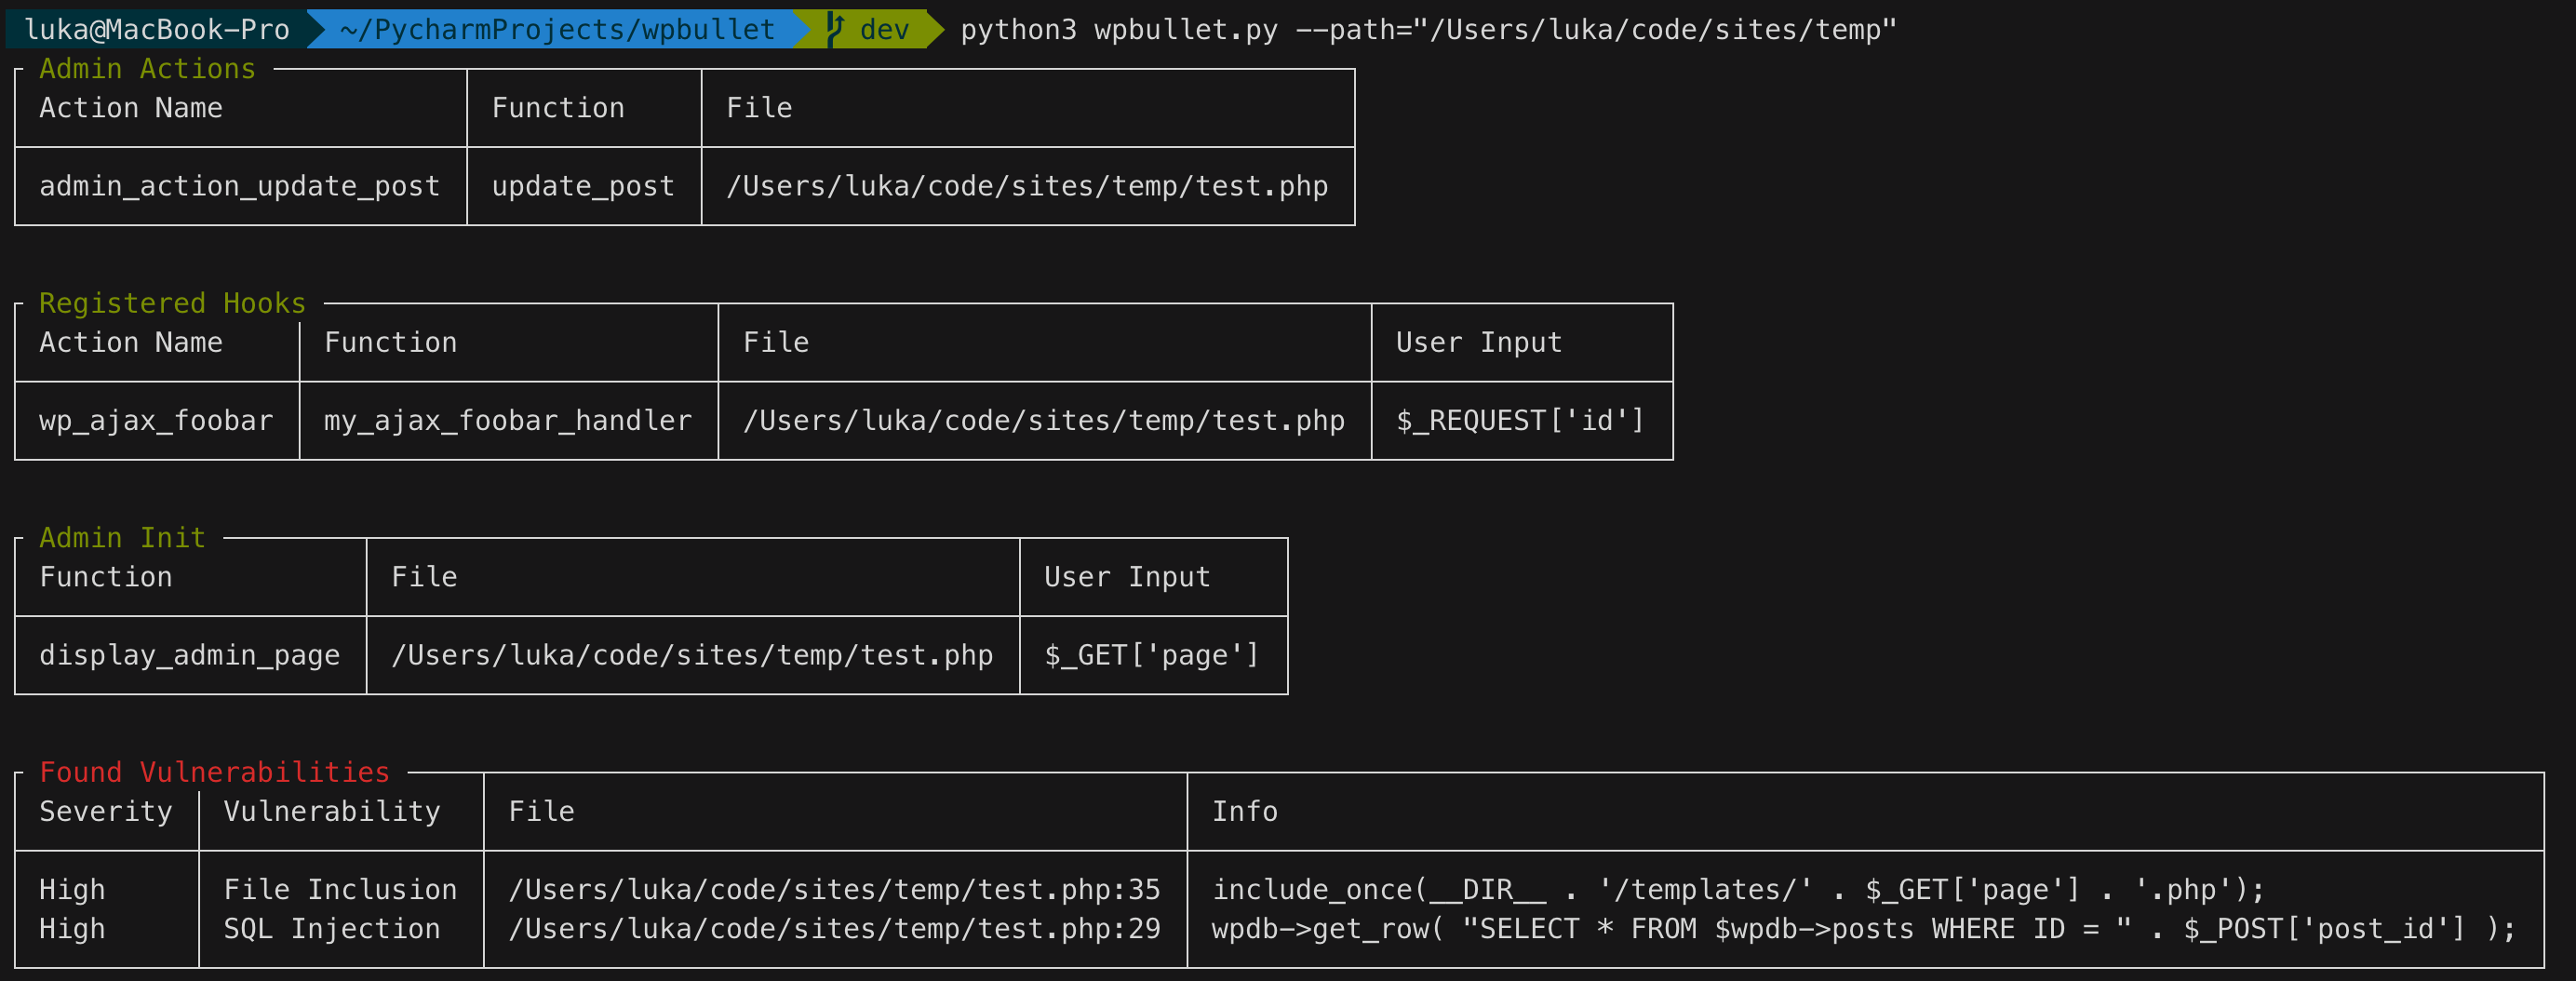 webarx-security/wpbullet
Un'analisi statica del codice per WordPress (e PHP)
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
 olacabs/jackhammer
Jackhammer - Uno strumento di valutazione/gestione delle vulnerabilità di sicurezza per risolvere tutti i problemi del team di sicurezza.
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
 nccgroup/call_map
Lo sviluppo attuale di Call Map avviene su https://github.com/ajylee/call_map. Call Map è uno strumento per navigare i grafi delle chiamate in Python.
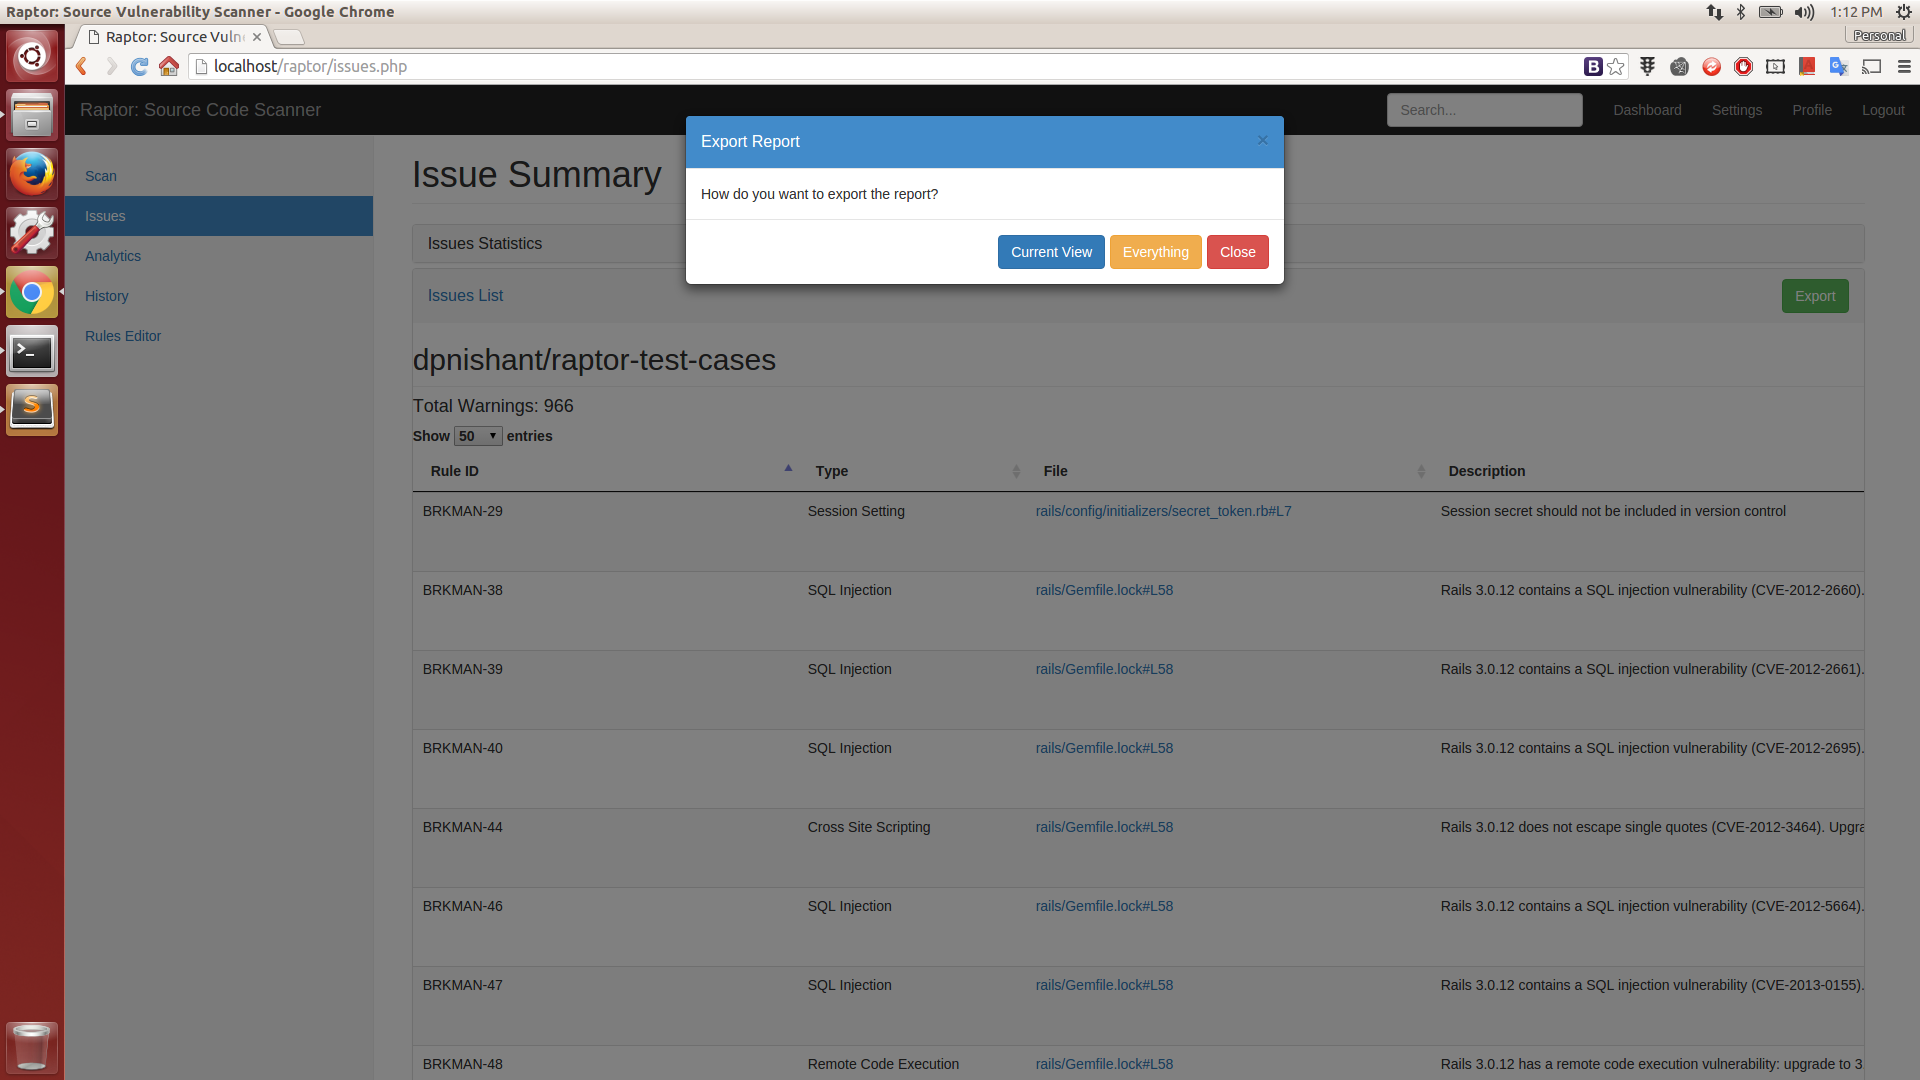 dpnishant/raptor
Scanner di vulnerabilità del codice sorgente basato sul web
 noveogroup/android-check
Plugin di analisi statica del codice per progetti Android. (Checkstyle, PMD)
 ockeghem/cve-2015-6835-checker
Script PHP per rilevare CVE-2015-6835 (vulnerabilità di deserializzazione delle sessioni) analizzando il codice sorgente per chiamate unserialize()…
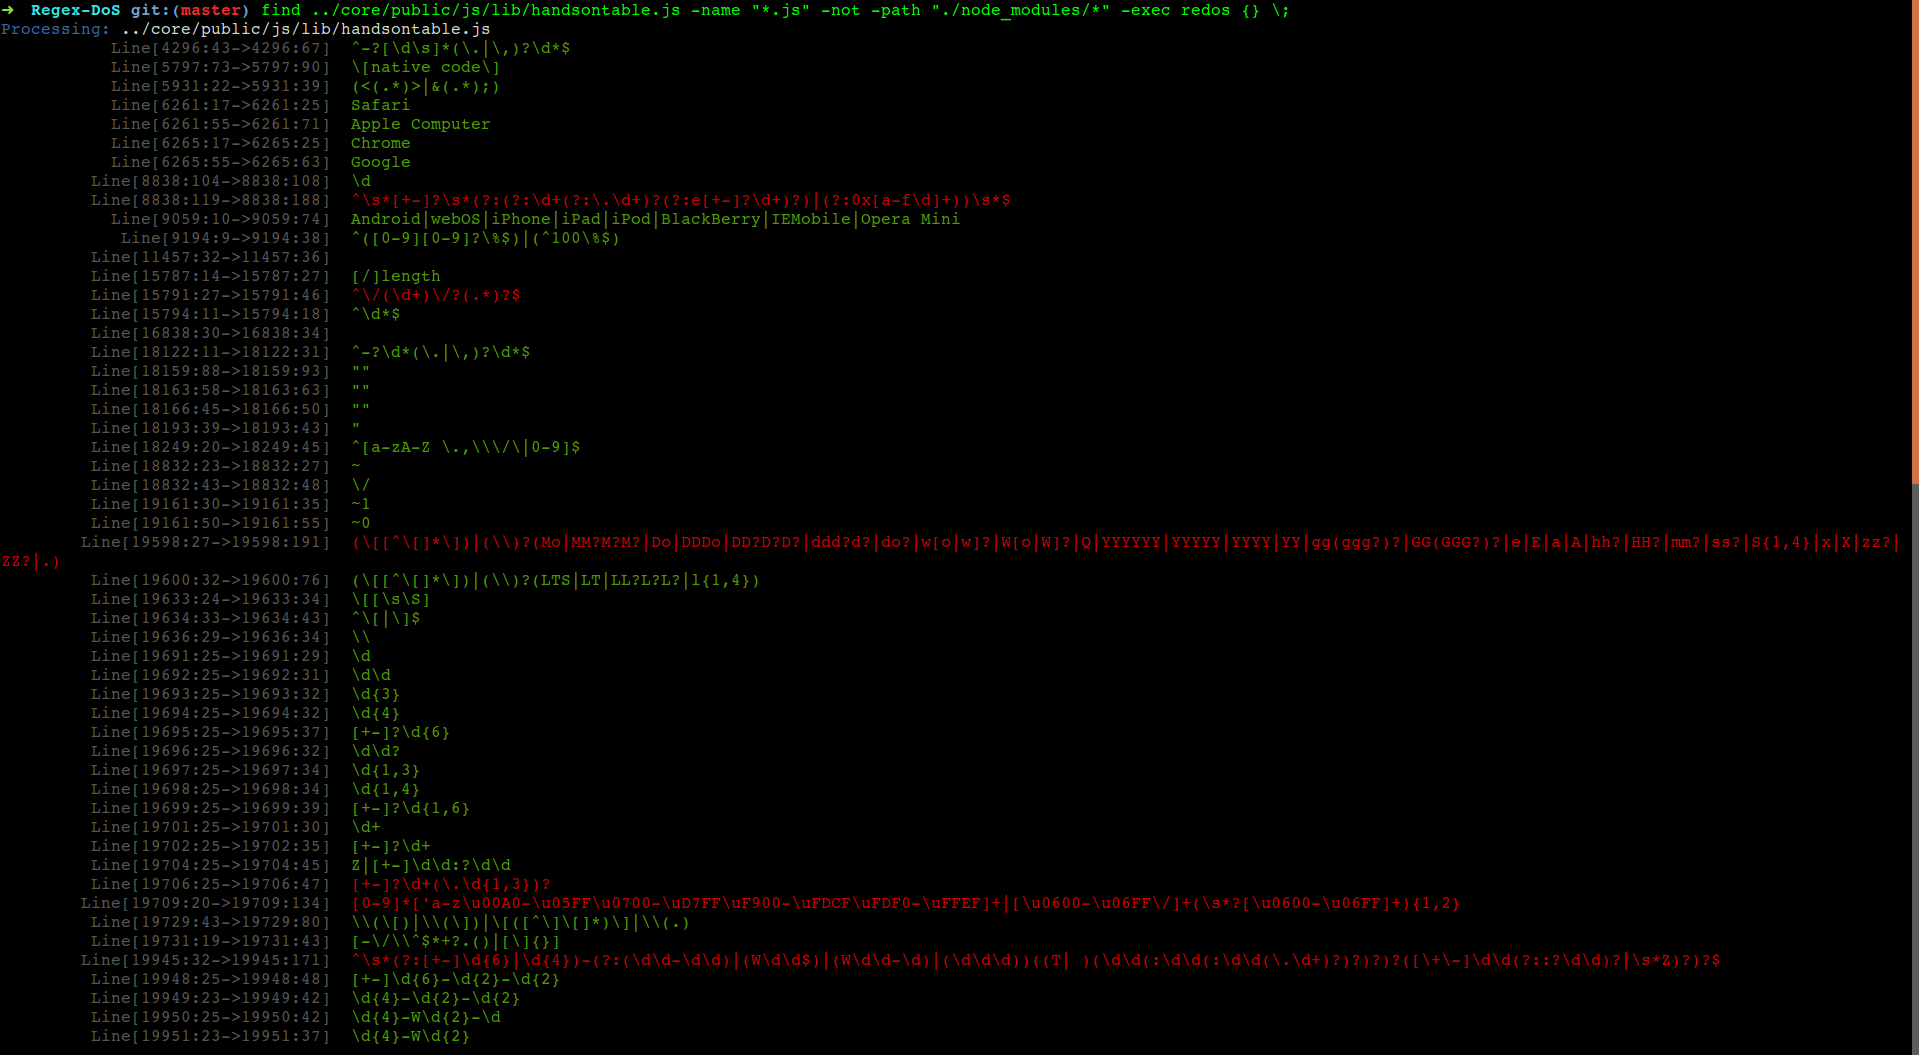 jagracey/regex-dos
:copia :pugno: Scanner per Denial of Service tramite RegEx (ReDoS)
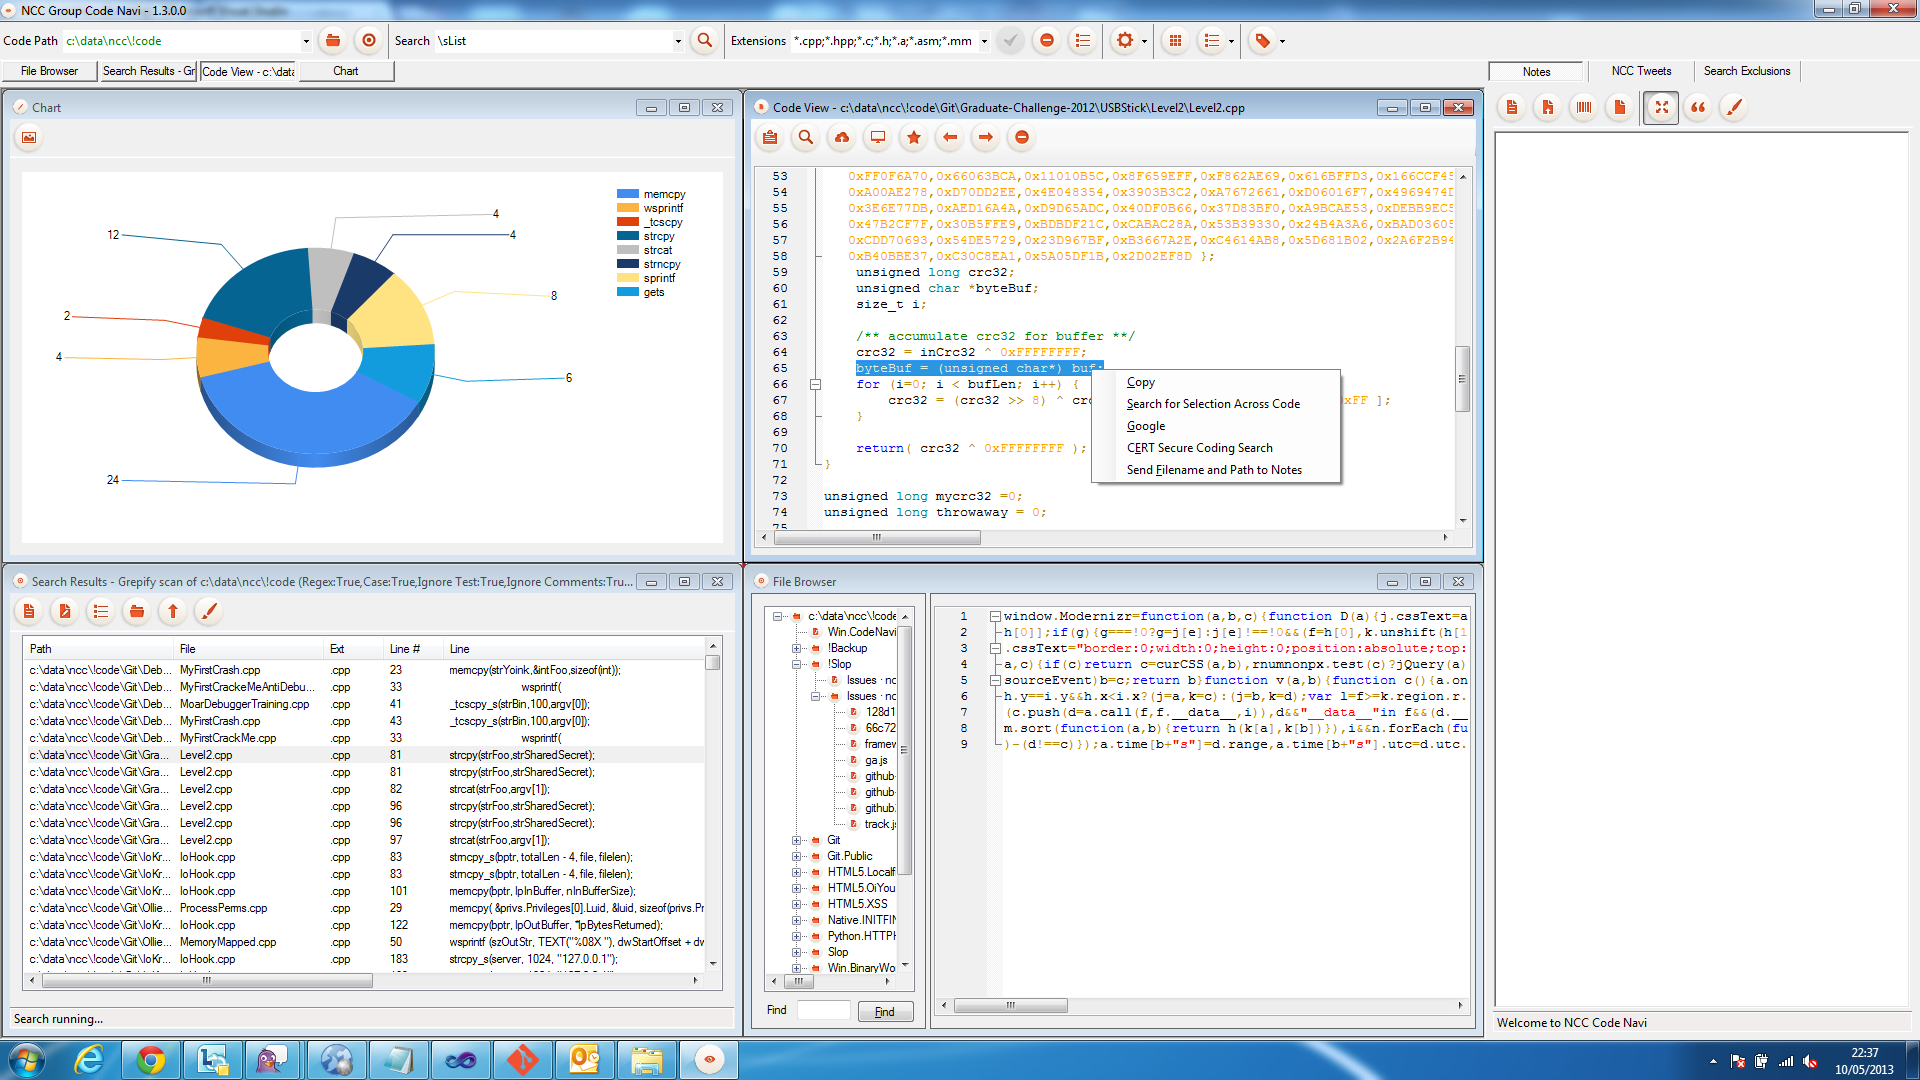 nccgroup/ncccodenavi
NCC Code Navigator
 bekk/retire.js
retire.js ha una nuova casa
 nccgroup/matt.net
Matt.Net è una semplice GUI wrapper attorno allo strumento di auditing del codice CAT.NET di Microsoft








