
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit
 mhaskar/bughound
Strumento di analisi statica del codice basato su Elasticsearch
 nccgroup/cq
Scanner di sicurezza del codice veloce, progettato per la revisione manuale della sicurezza del codice da parte di esperti. Genera risultati con…
 owasp/secure-coding-practices-quick-reference-guide
La guida di riferimento rapido alle pratiche di codifica sicura di OWASP
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting persistente non autenticato
 behisecc/vibesec-skill
Questa abilità aiuta Claude a scrivere codice sicuro e prevenire vulnerabilità comuni.
 agrawalsmart7/scodescanner
Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…
 vusec/ghostrace
Proof-of-concept e toolkit di analisi statica per individuare gadget per race condition speculativa (SCUAF) nel kernel Linux. Include un dataset con…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
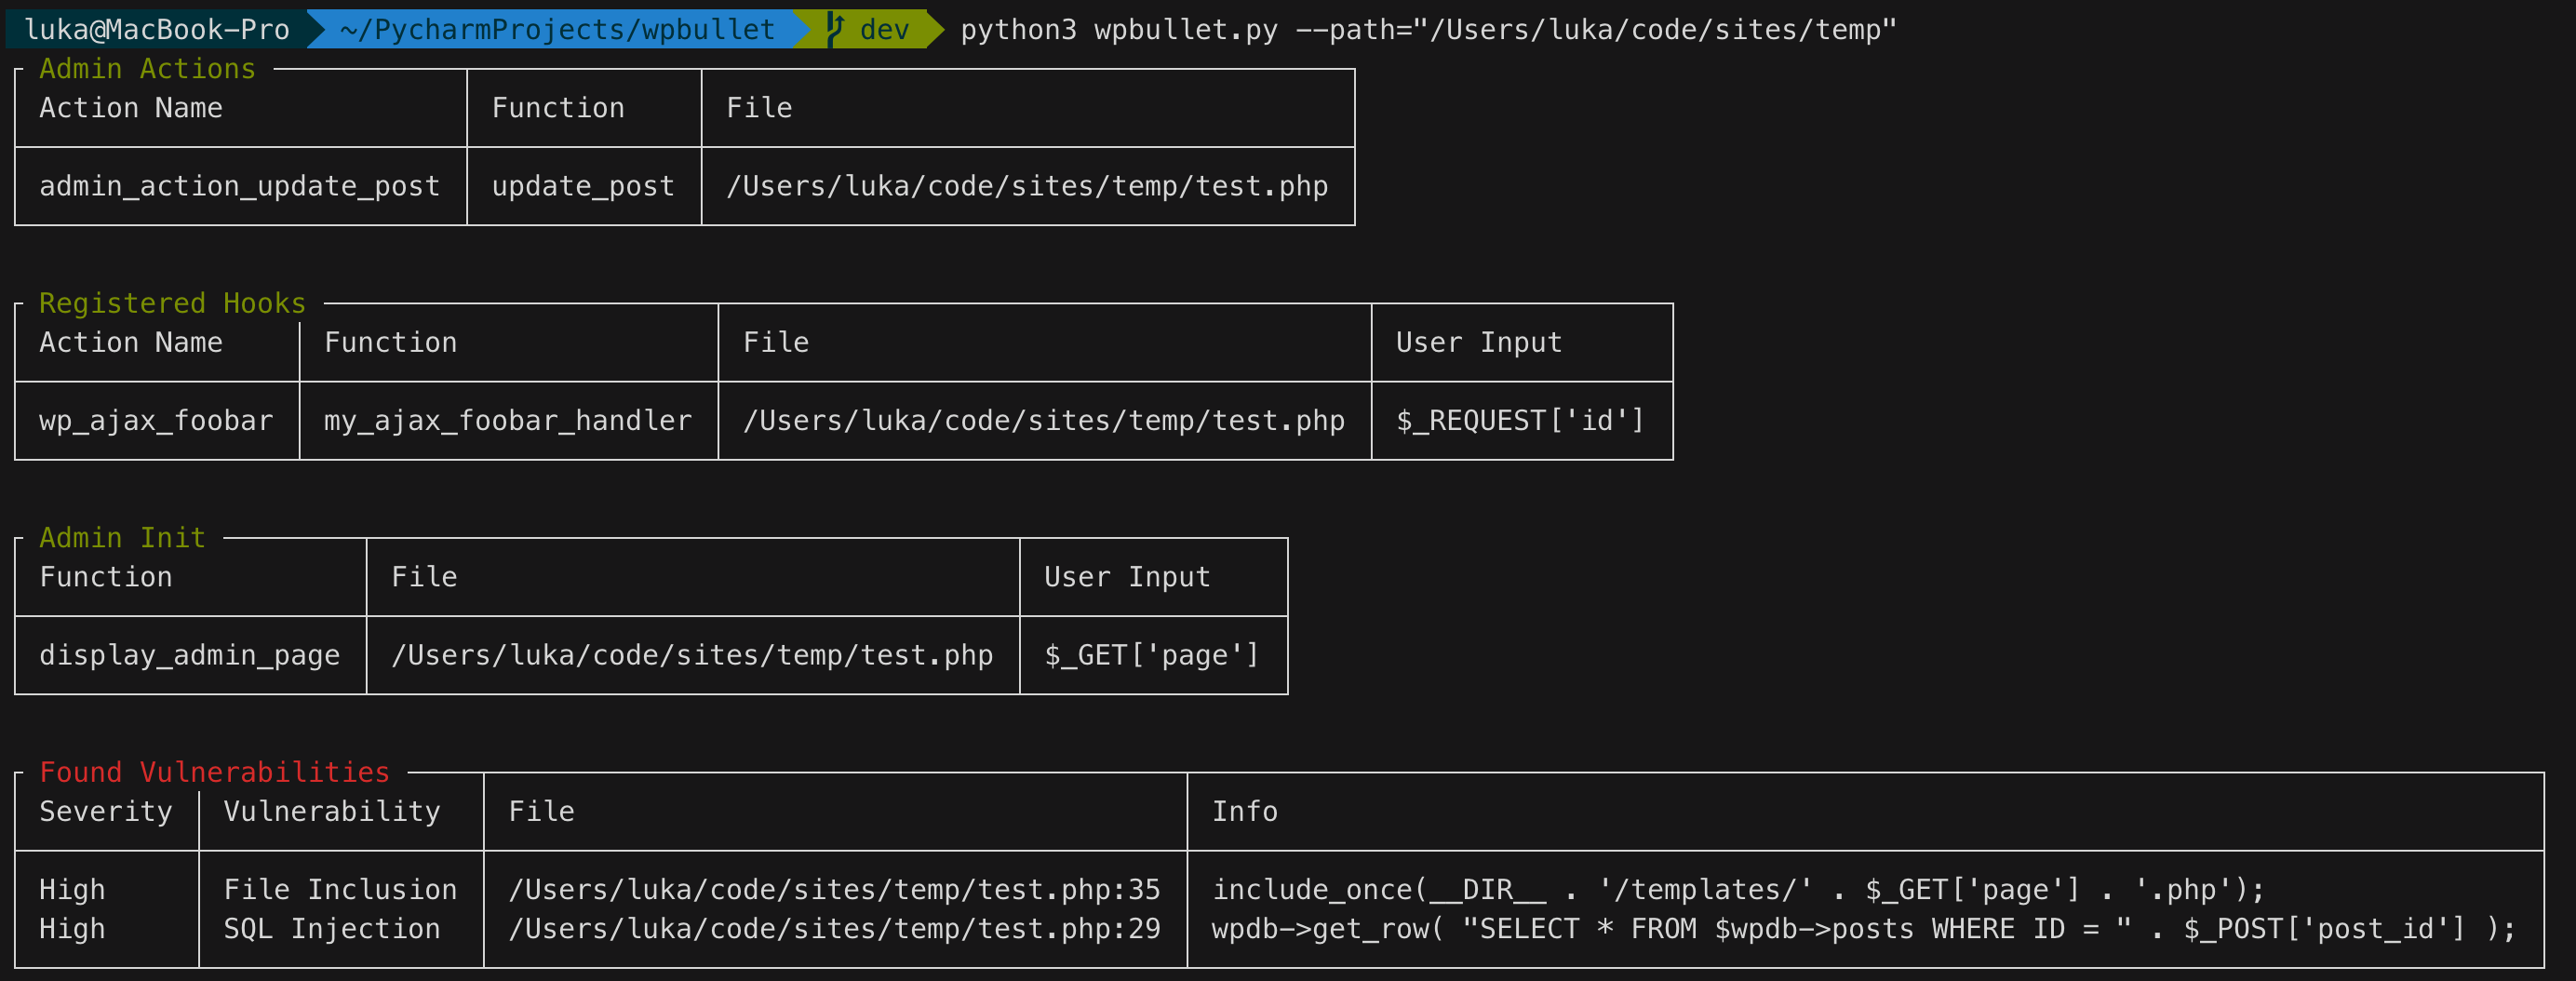 owasp/wpbullet
Scanner di analisi statica del codice per plugin e temi WordPress. Rileva vulnerabilità come XSS e SQL injection tramite un motore di…
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
 jas502n/decompiler_tools
Strumenti
 yousif-iq/cve-2026-39259
CVE-2026-39259
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Libreria di utilità Java con vulnerabilità CVE-2022-4244 corretta, che fornisce classi helper comuni per I/O, reflection e parsing di argomenti CLI…
 wireghoul/graudit
grep rough audit - strumento di auditing del codice sorgente
 designsecurity/progpilot
Strumento di test di sicurezza statico delle applicazioni PHP (SAST) che esegue analisi del taint per rilevare XSS, SQL injection e altre…
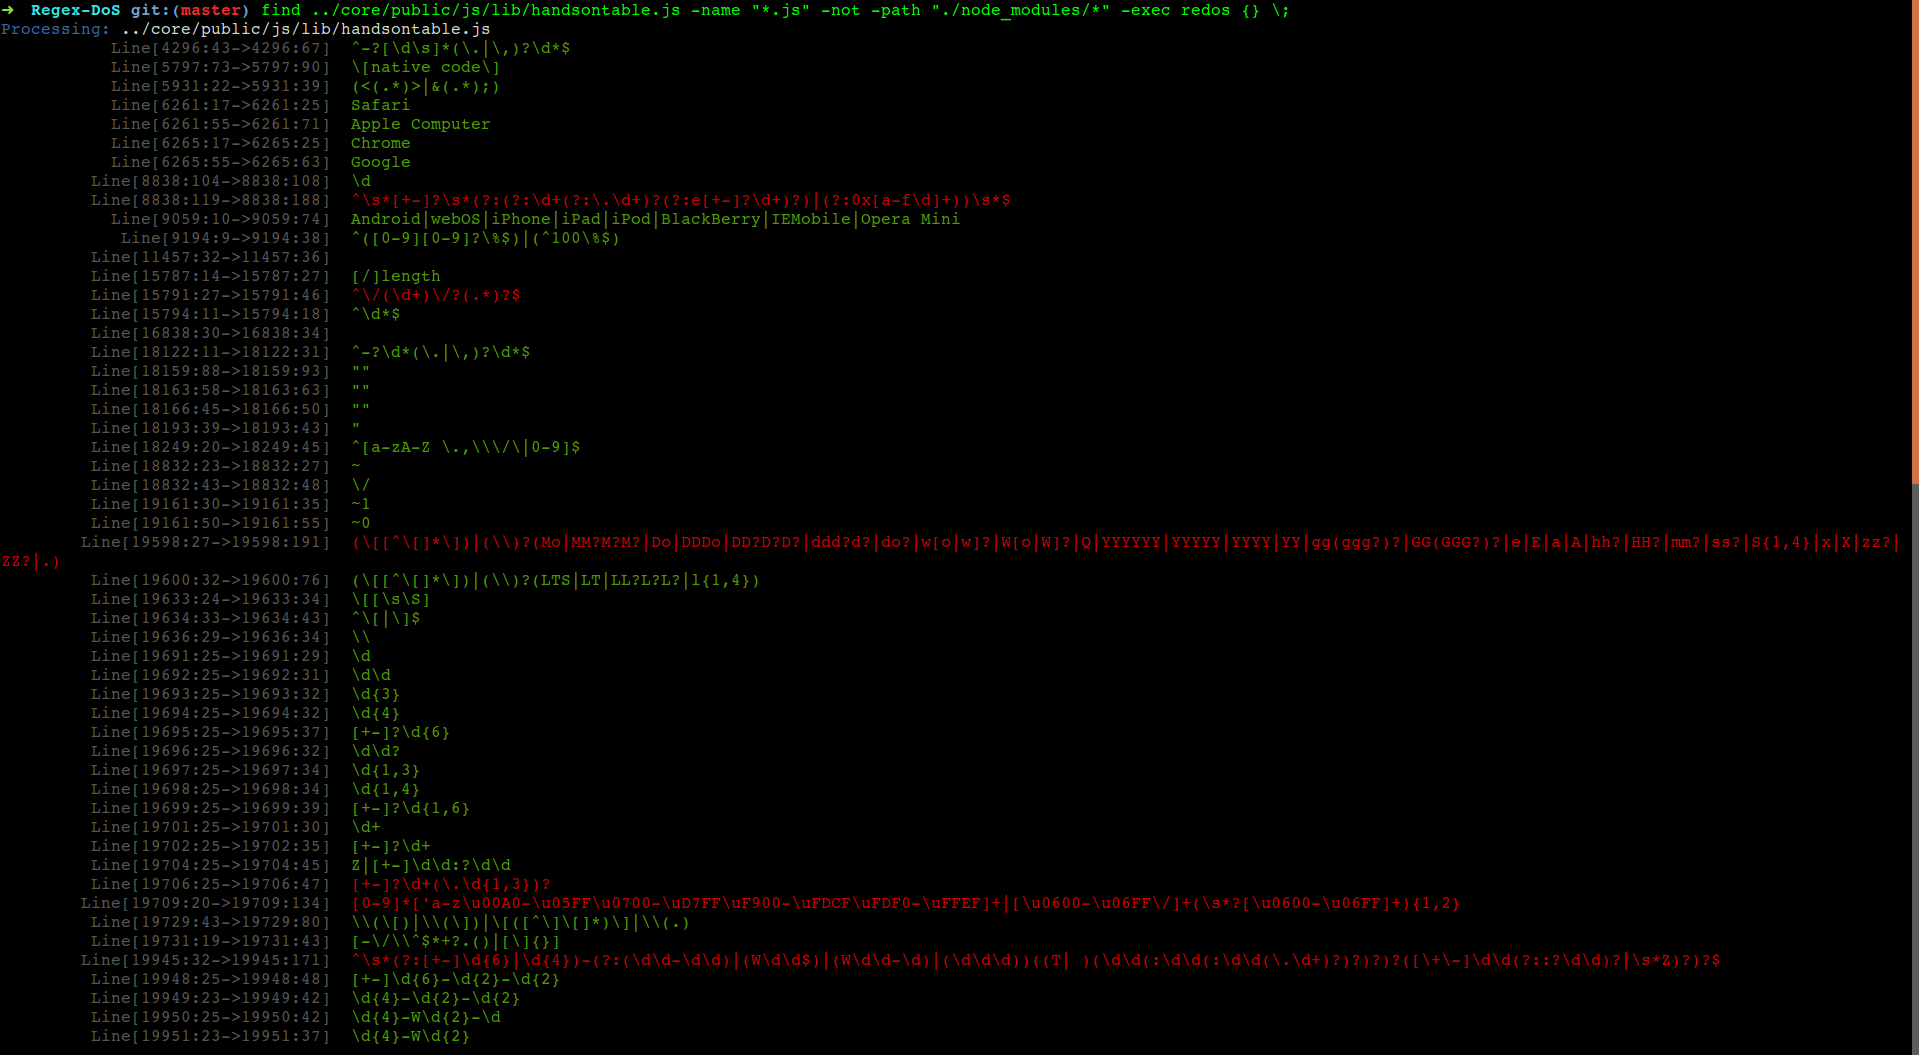 jagracey/regex-dos
:copia :pugno: Scanner per Denial of Service tramite RegEx (ReDoS)

 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…








