#1

 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 stelligent/cfn_nag
Strumento di linting per template CloudFormation
 controlplaneio/kubesec
Analisi dei rischi di sicurezza per le risorse Kubernetes
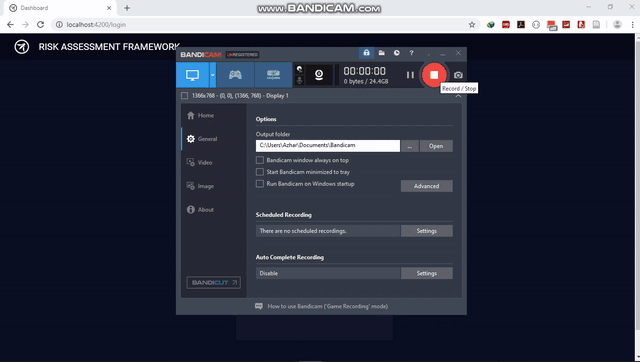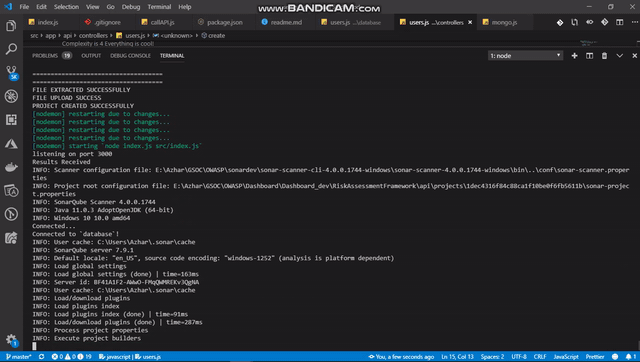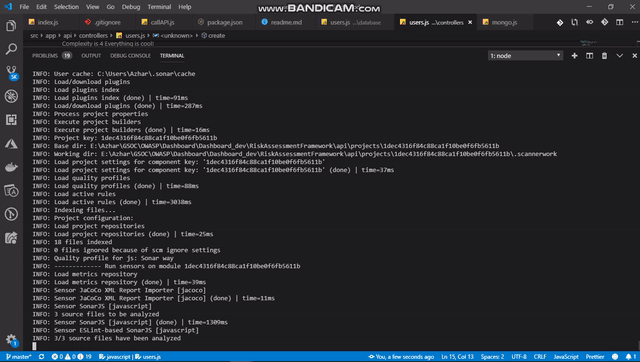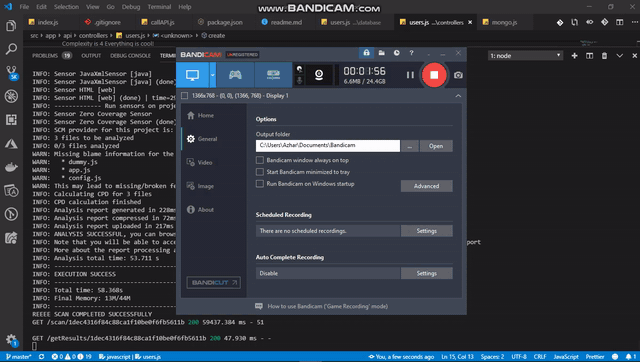 owasp/riskassessmentframework
Il Framework di Codifica Sicura
 facebook/infer
Un analizzatore statico per Java, C, C++ e Objective-C
 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
 cc1a2b/jshunter
jshunter è uno strumento da riga di comando progettato per analizzare file JavaScript ed estrarre endpoint. Questo strumento è specializzato…
 roninforge/roninforge-hono
Plugin per Cursor per Hono v4 (framework web edge TypeScript). 59 regressioni LLM con coppie BAD/CORRECT. Ancorato a hono ^4.12.19 (>= 4.9.7 per…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Genera cinque formati di payload di deserializzazione .NET per CVE-2026-56158, li consegna tramite endpoint HTTP/SOAP/JSON, include mock server,…
 minhhk68/cve-2026-13158
Exploit proof-of-concept e advisory tecnico per una vulnerabilità di upload arbitrario di file con privilegi Admin+ che porta a esecuzione remota di…
 sassoftware/shiro
CVE-2026-49268 — Analisi e correzione di una vulnerabilità di bypass dell'autenticazione tramite LDAP Injection
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 tenable/terrascan
Rileva violazioni di conformità e sicurezza in Infrastructure as Code per mitigare il rischio prima del provisioning di infrastruttura cloud native.
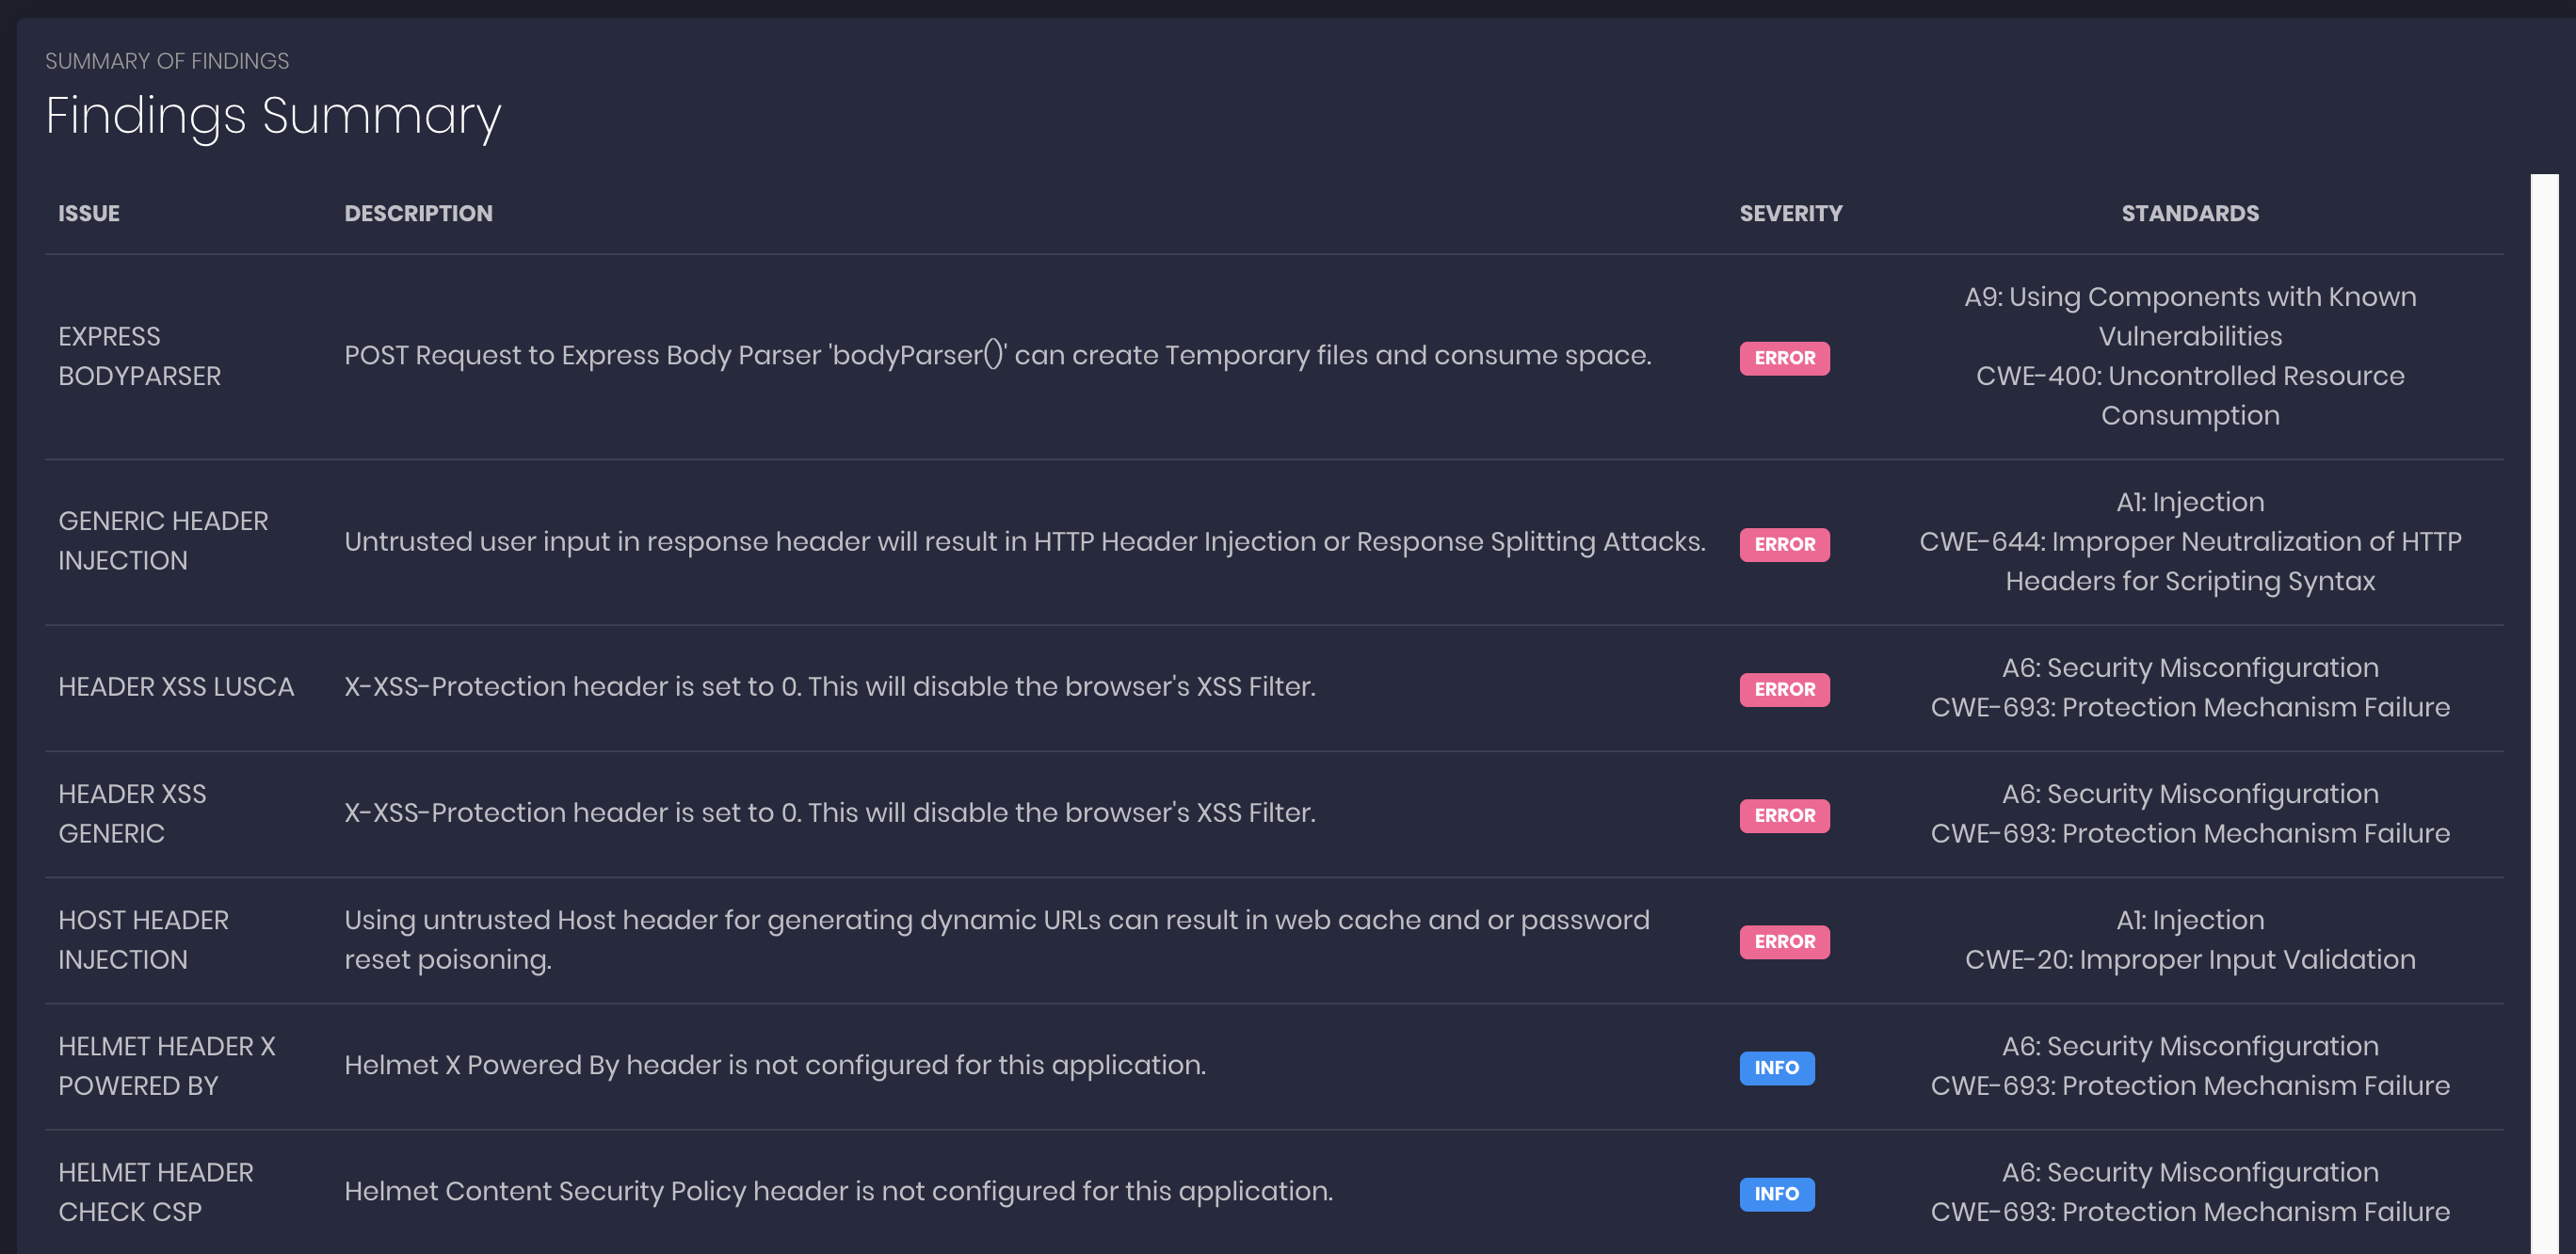 ajinabraham/nodejsscan
nodejsscan è uno scanner statico di sicurezza del codice per applicazioni Node.js.
 xs2024770/cve-2024-57521-ruoyi-sqli
Audit statico del codice di CVE-2024-57521, un'iniezione SQL autenticata nel modulo generator di RuoYi-Vue, con analisi source-to-sink e un PoC di…
 0xdea/semgrep-rules
Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.