
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit

 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 joshuaprovoste/deserializer
Analizzatore statico di codice basato su AST con mappatura delle relazioni potenziata da LLM agentici per scoprire percorsi RCE in Python e catene di…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 carlosalbertotuma/advisory
Avvisi di sicurezza pubblici e PoC per vulnerabilità scoperte in software web open-source, con analisi della causa principale, riferimenti CVE,…
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 sonarsource/sonarqube
Piattaforma di qualità del codice e analisi statica con quality gate, scansione multi-linguaggio e regole incentrate sulla sicurezza per rilevare…
 whgojp/javaseclab
Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
 phpstan/phpstan
PHP Static Analysis Tool - scopri bug nel tuo codice senza eseguirlo!
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 microsoft/applicationinspector
Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps governato da policy che fornisce SAST basato su AST, scansione dei secret, controlli supply-chain e CSPM multi-cloud, generazione…
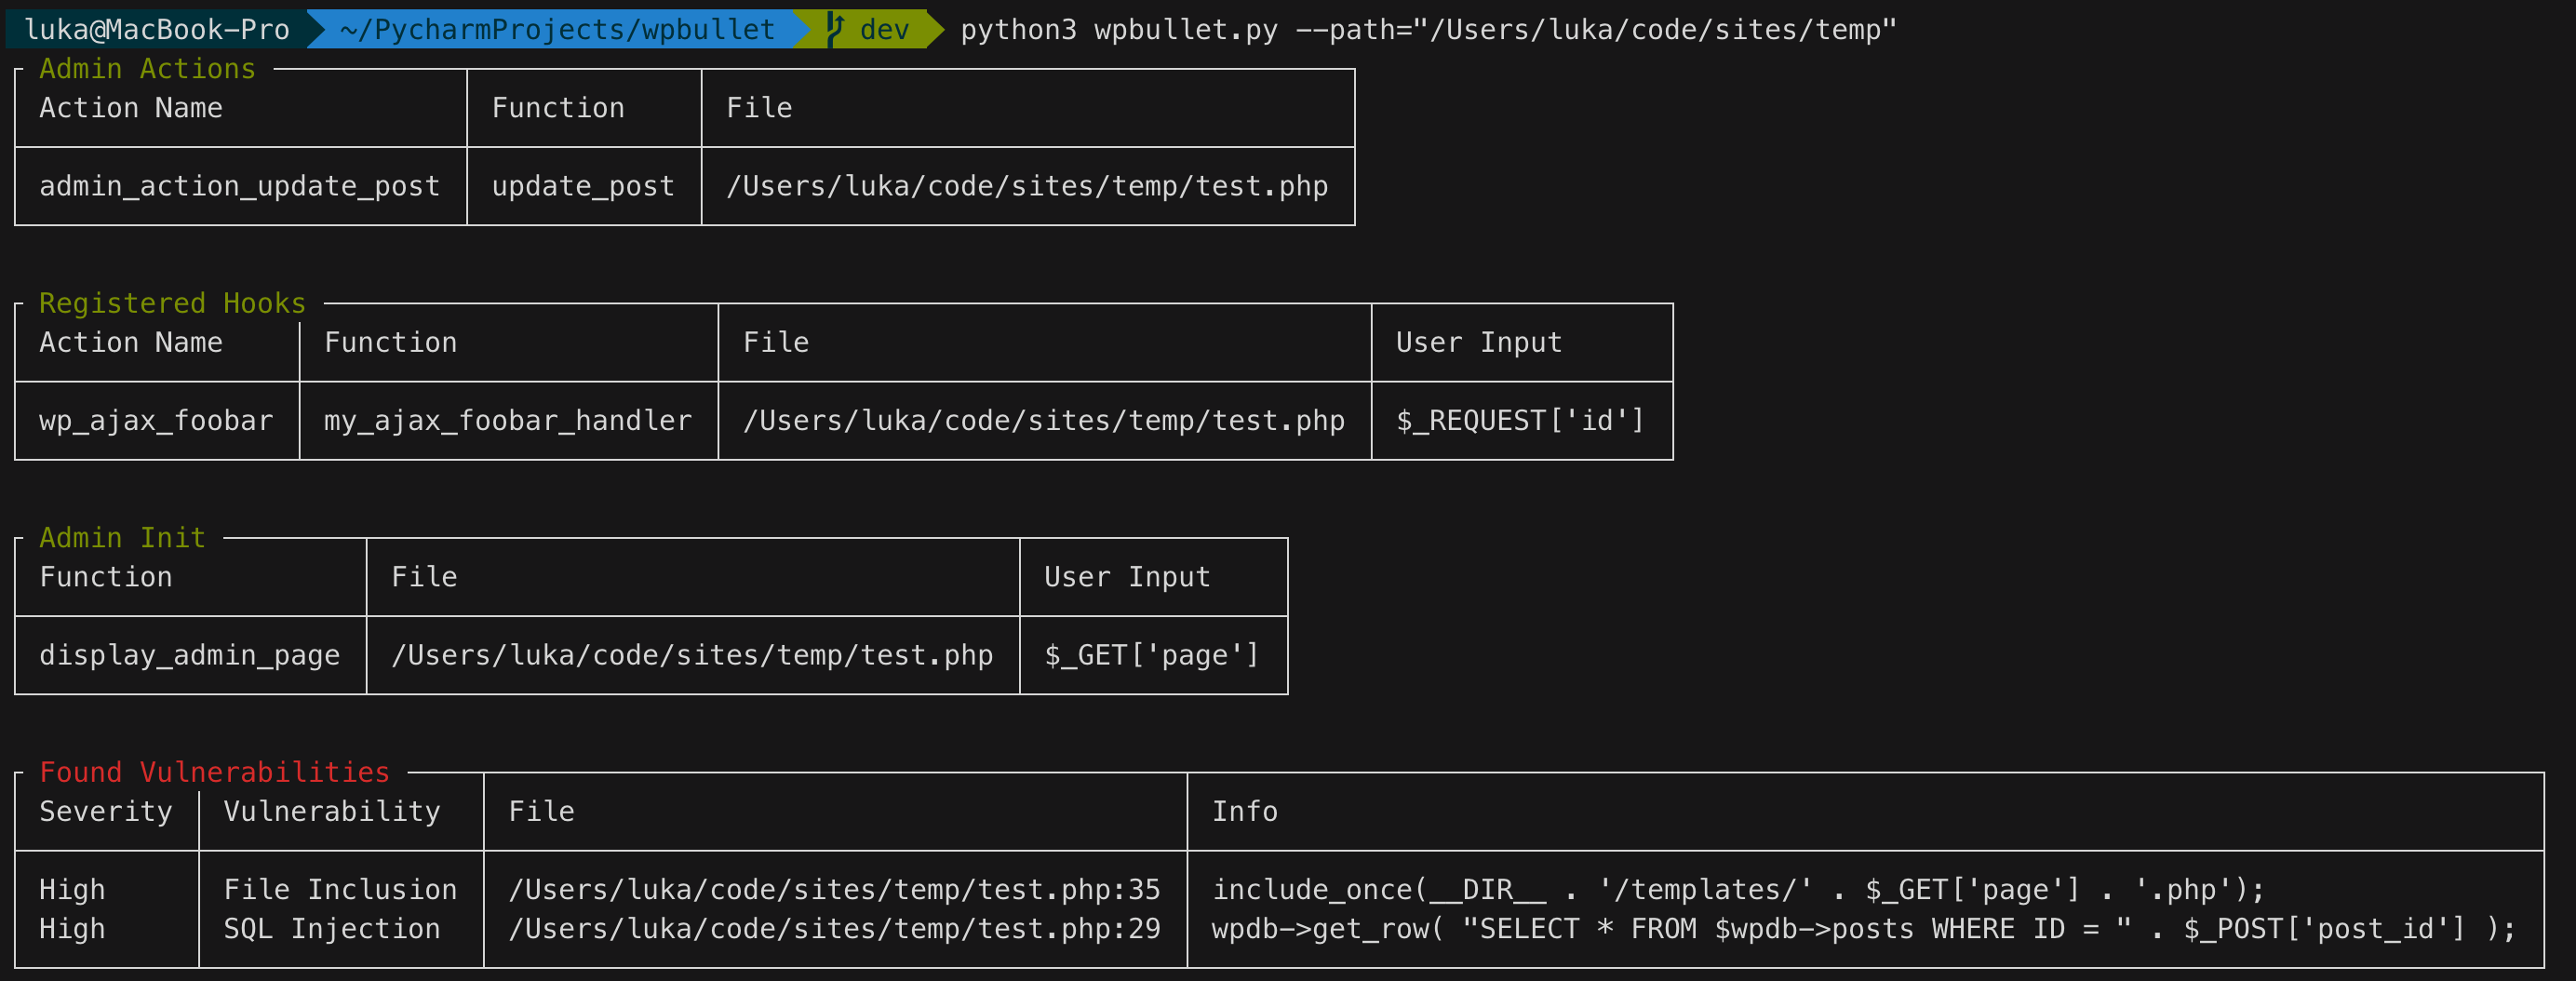 webarx-security/wpbullet
Un'analisi statica del codice per WordPress (e PHP)
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 david-a-wheeler/flawfinder
uno strumento di analisi statica per trovare vulnerabilità nel codice sorgente C/C++
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 splx-ai/agentic-radar
Uno scanner di sicurezza per i tuoi workflow agentici LLM.






