
 #1
Strumenti per simulare attacchi basati sull'uomo (phishing, pretexting, baiting) e testare i fattori umani nella sicurezza.
Raccomandato da Kitploit
 spiralbl0ck/ios-safari-mallicous-extension-example
Esempio su come iniettare (attualmente in lavorazione) un keylogger js tramite l'Estensione Safari (quella parte è completata)
 gar-re/cve-2022-27438
Proof-of-concept exploit per CVE-2022-27438, che dimostra l'esecuzione remota di codice tramite un server di aggiornamento spoofato in Advanced…
 spiralbl0ck/w0ntseeme
semplice keylogger usando python
 b0marek/cve-2023-4549
Repository per la vulnerabilità CVE-2023-4549.
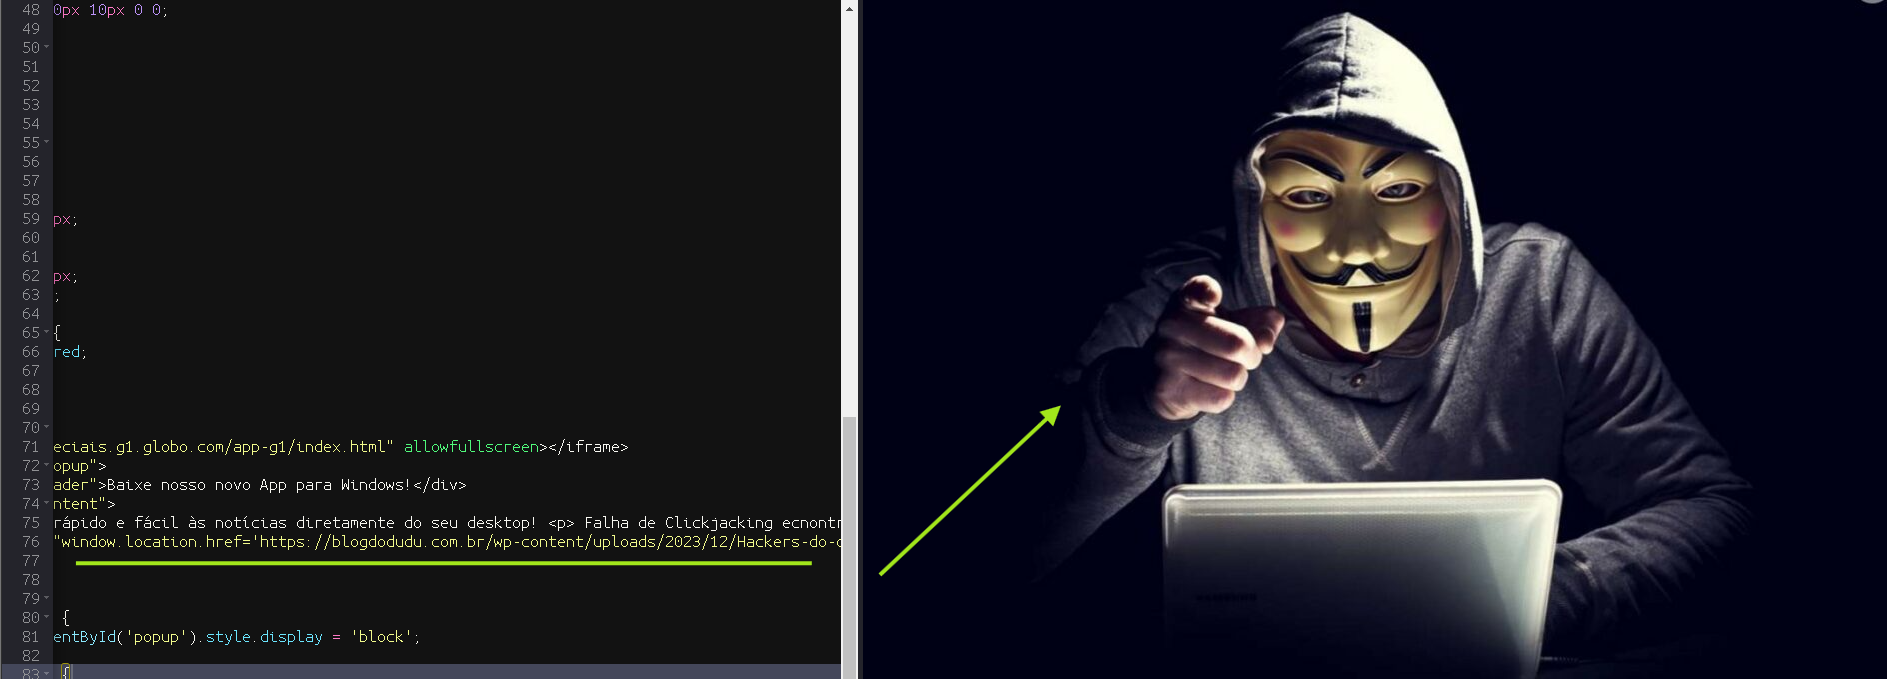 k9-modz/cve-2023-38873-g1
Proof-of-concept che dimostra una vulnerabilità di Clickjacking sul sito G1, con overlay iframe dannoso e popup di ingegneria sociale per ricerca…
 gabrieledattile/cve-2025-23040
Proof-of-concept exploit per CVE-2025-23040 che dimostra l'esfiltrazione di credenziali da GitHub Desktop (< 3.4.12) tramite URL di clonazione di…
 shellkraft/cve-2025-3568
È stata identificata una vulnerabilità di sicurezza in Krayin CRM <=2.1.0 che consente a un utente con privilegi bassi di aumentare i propri…
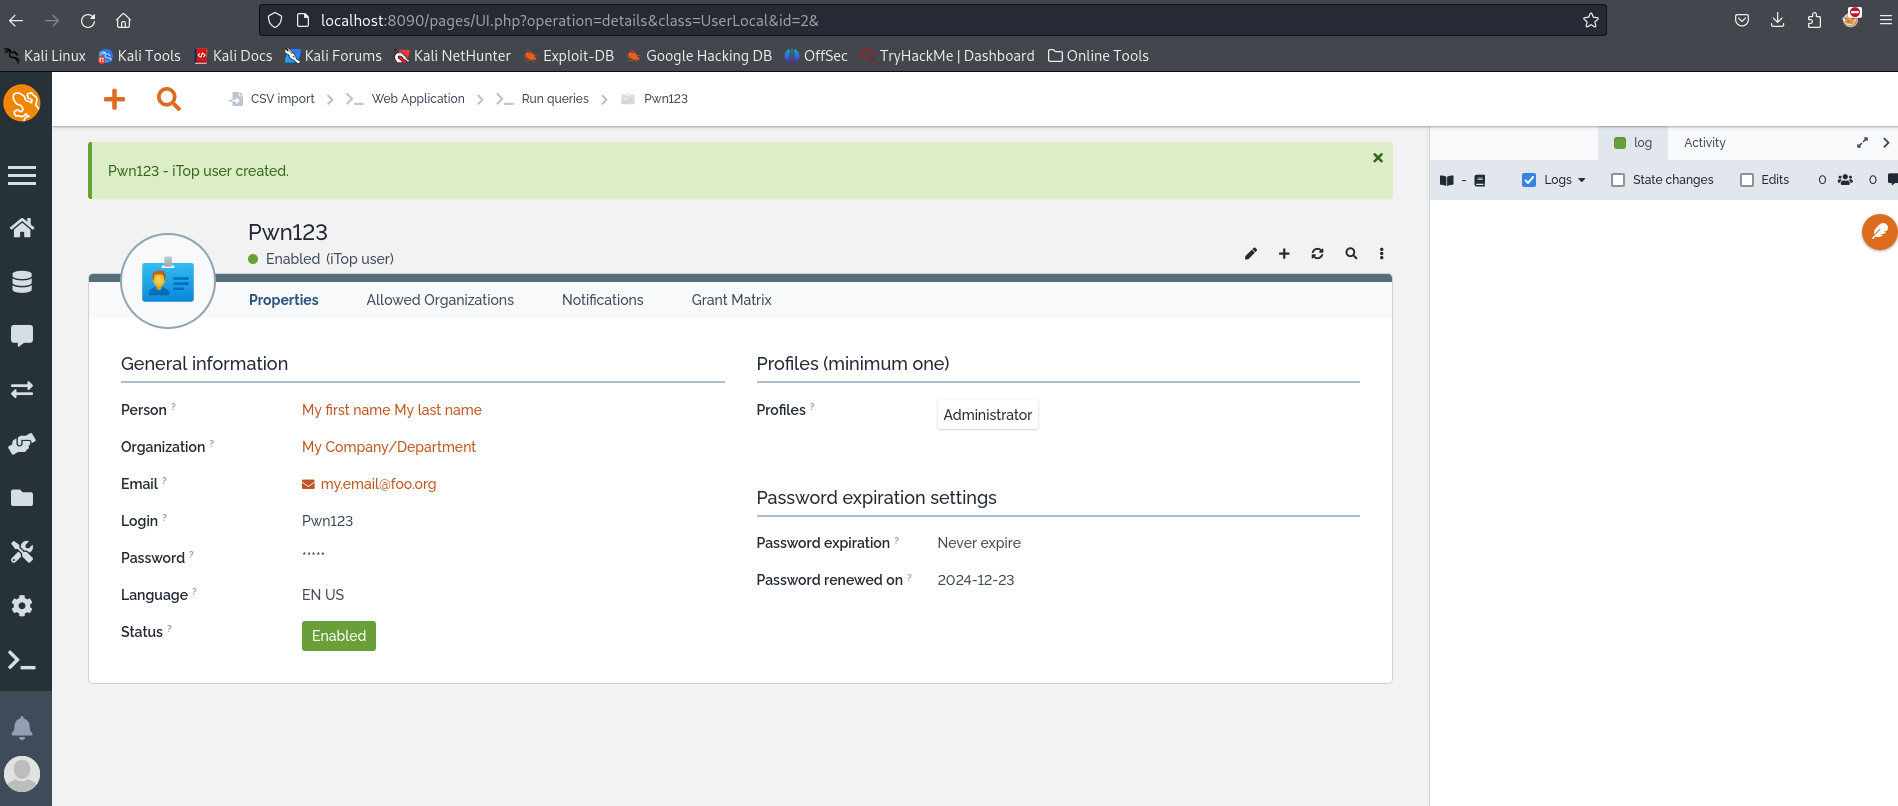 harshit-mashru/itop-cves-exploit
Questa repository contiene exploit per iTOP CVE-2024-52002, 52000, 31998, 31448 che implicano la concatenazione di CSRF+XSS per ottenere RCE
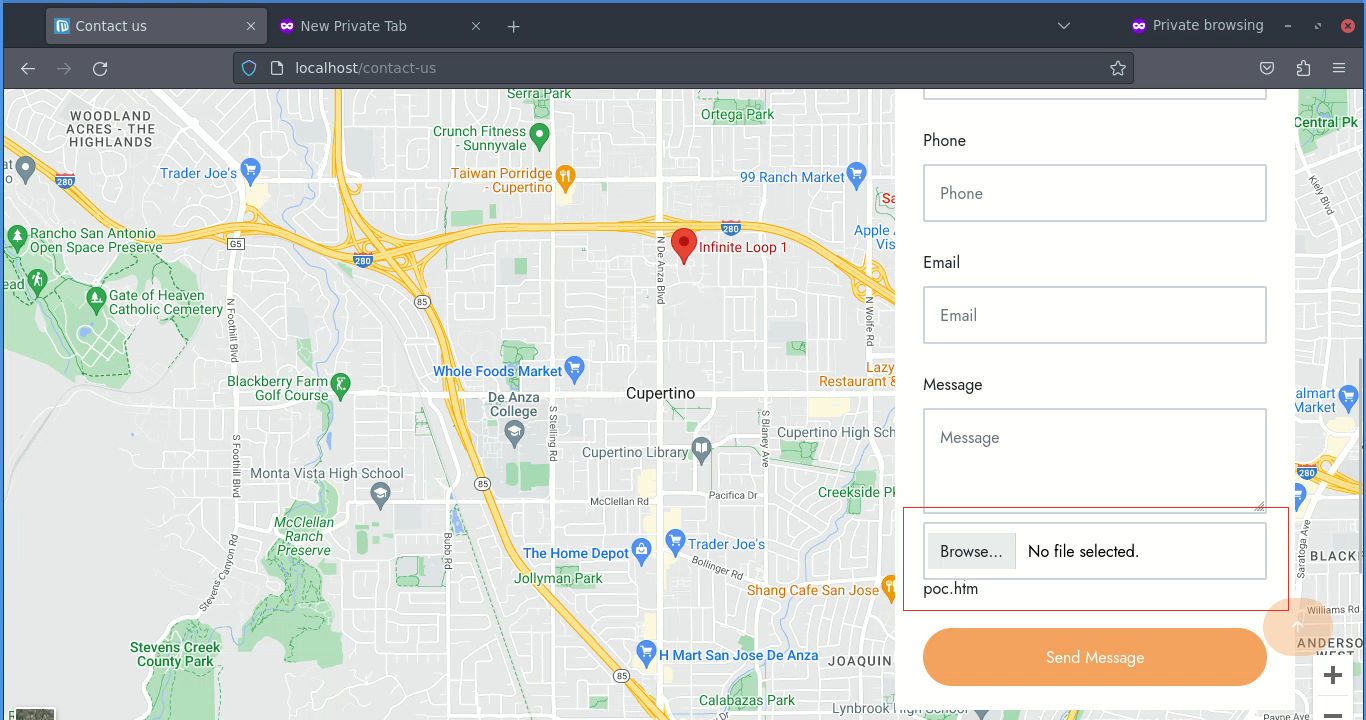 cyber-wo0dy/cve-2023-49052
Microweber version 2.0.4 vulnerabile a 'Caricamento di file dannosi'
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting tramite allegato XML dannoso in Roundcube Webmail
 echo-devim/cve-2022-48429_poc
Exploit proof-of-concept per CVE-2022-48429, una vulnerabilità di cross-site scripting memorizzato nelle dashboard di JetBrains YouTrack che consente…
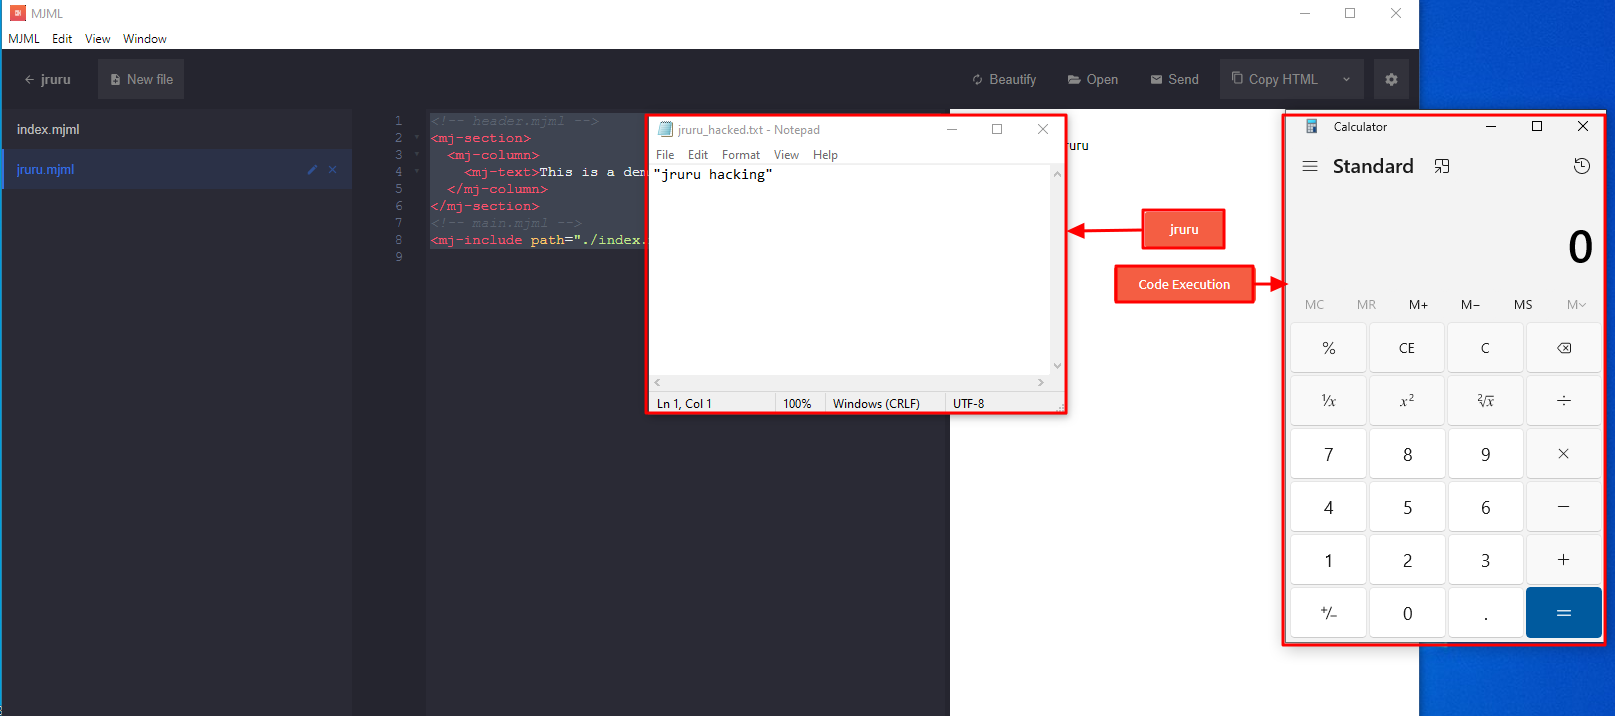 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta exploit RCE
 mnqazi/cve-2023-33977
Leggi tutto su Medium
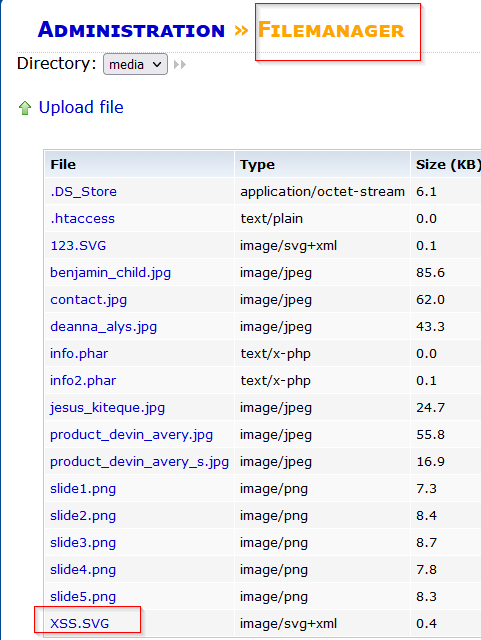 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 è affetto da una vulnerabilità di File Upload - XSS che consente agli attaccanti di caricare un file PDF con uno XSS nascosto che, quando…
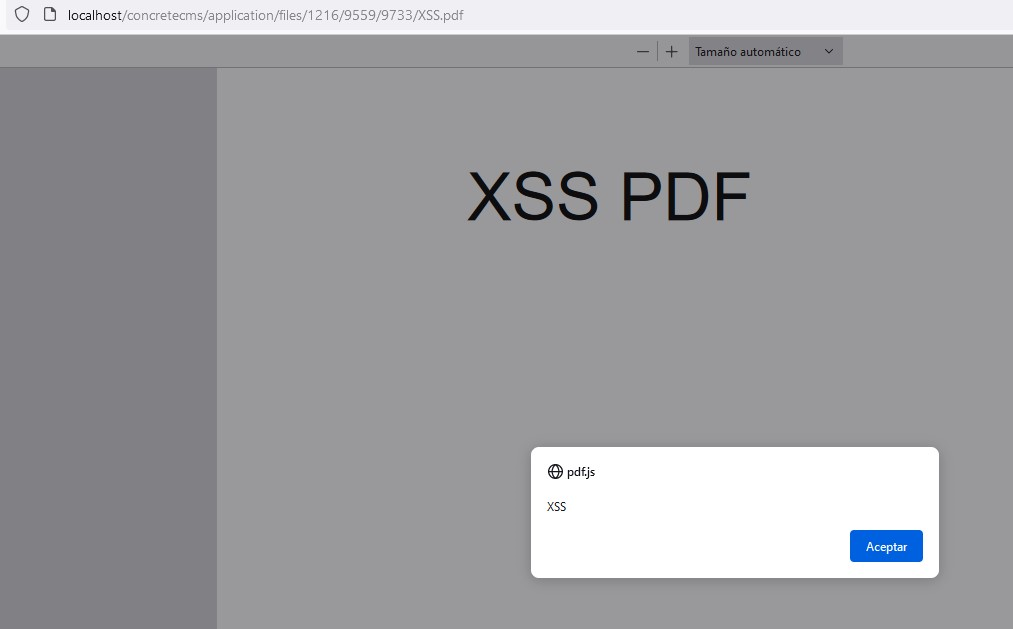 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 è affetto da una vulnerabilità di Upload Arbitrario di File che consente Cross-Site Scriting (XSS) Stored.
 b0marek/cve-2023-4279
Repository per la vulnerabilità CVE-2023-4279.
 abdurahmon3236/cve-2024-6529
Proof-of-concept script che dimostrano XSS riflessa nel plugin WordPress Ultimate Classified Listings e furto di cookie admin tramite payload…
 leocottret/cve-2024-30956
(DOM-based XSS) Vulnerabilità di HTML Injection in TOWeb v.12.05 e versioni precedenti consente a un aggressore di iniettare codice HTML/JS tramite…








