
 #1
Strumenti per simulare attacchi basati sull'uomo (phishing, pretexting, baiting) e testare i fattori umani nella sicurezza.
Raccomandato da Kitploit
 reedgraff/hingesdk
SDK dell'App di incontri Hinge per Python per ingegneri del software solitari e annoiati
 quentinhardy/pytmipe
Libreria Python e client per manipolazioni e impersonificazioni di token per escalation di privilegi su Windows
 wavvs/doctrack
Strumento per manipolare e weaponizzare documenti Office Open XML.
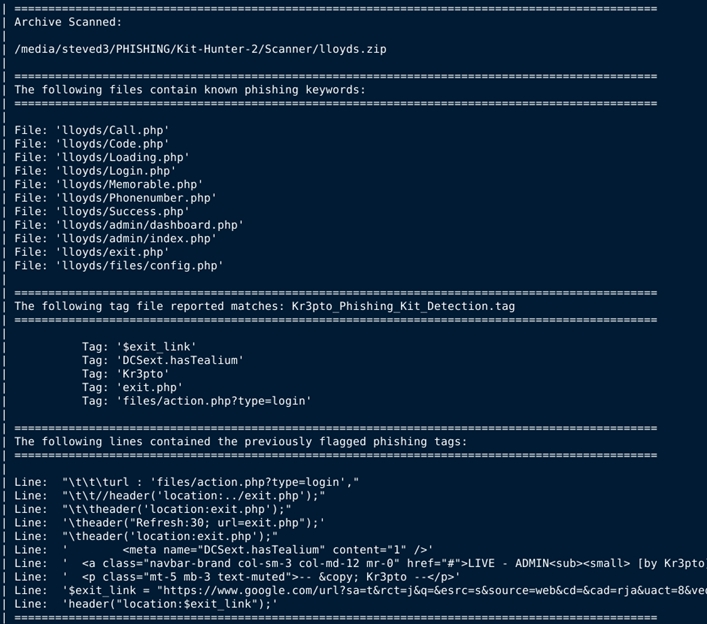 steved3/kit_hunter
Uno scanner base di kit di phishing per hosting dedicato e semi-dedicato
 cisc0-gif/kitt-lite
Strumento CLI per Pentesting Basato su Python
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…
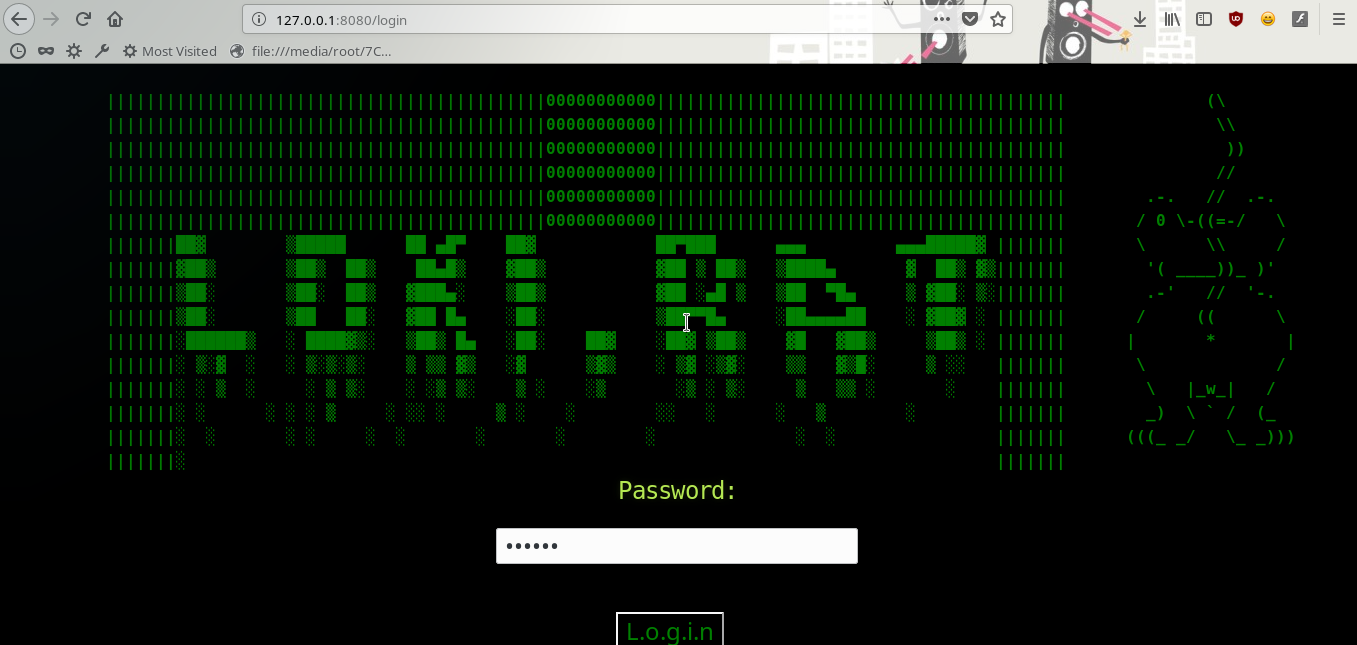 thegeekht/loki.rat
Loki.Rat è un fork di Ares RAT; integra nuovi moduli, come registrazione, blocco schermo e opzioni di localizzazione. Loki.Rat è uno strumento di…
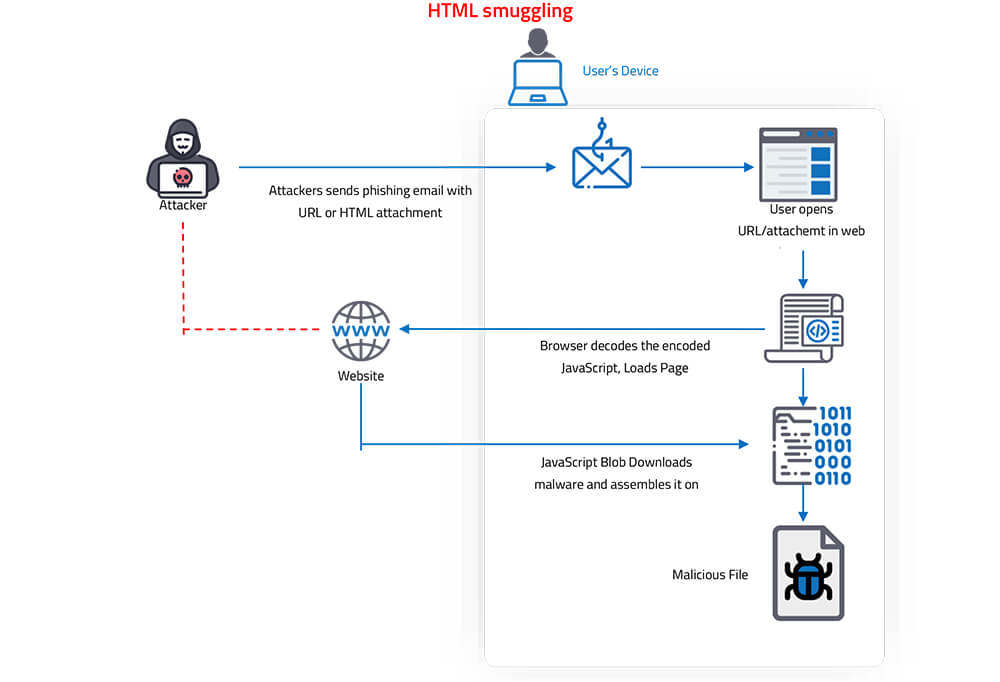 de3vil/htmlsmuggling
è una tecnica dannosa utilizzata dagli hacker per nascondere payload di malware in uno script codificato in un allegato HTML o una pagina web…
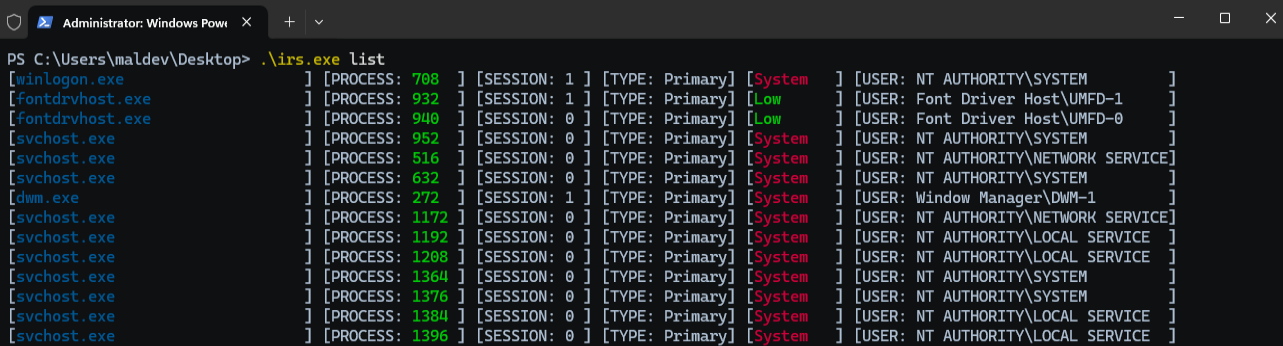 zblurx/impersonate-rs
Rusty Impersonate
 rvrsh3ll/azure-app-tools
Raccolta di strumenti da utilizzare con Azure Applications
 g4lb1t/pstf2
Framework per il Fingerprinting di Strumenti di Sicurezza Passivi
 nccgroup/droppedconnection
Emula un servizio VPN Cisco ASA Anyconnect per il credential harvesting e la consegna di payload VBS in operazioni di phishing red team.
 rasta-mouse/spawnwith
Cobalt Strike BOF che genera un processo utilizzando il token di un altro utente e inietta lo shellcode di Beacon, consentendo post-sfruttamento e…
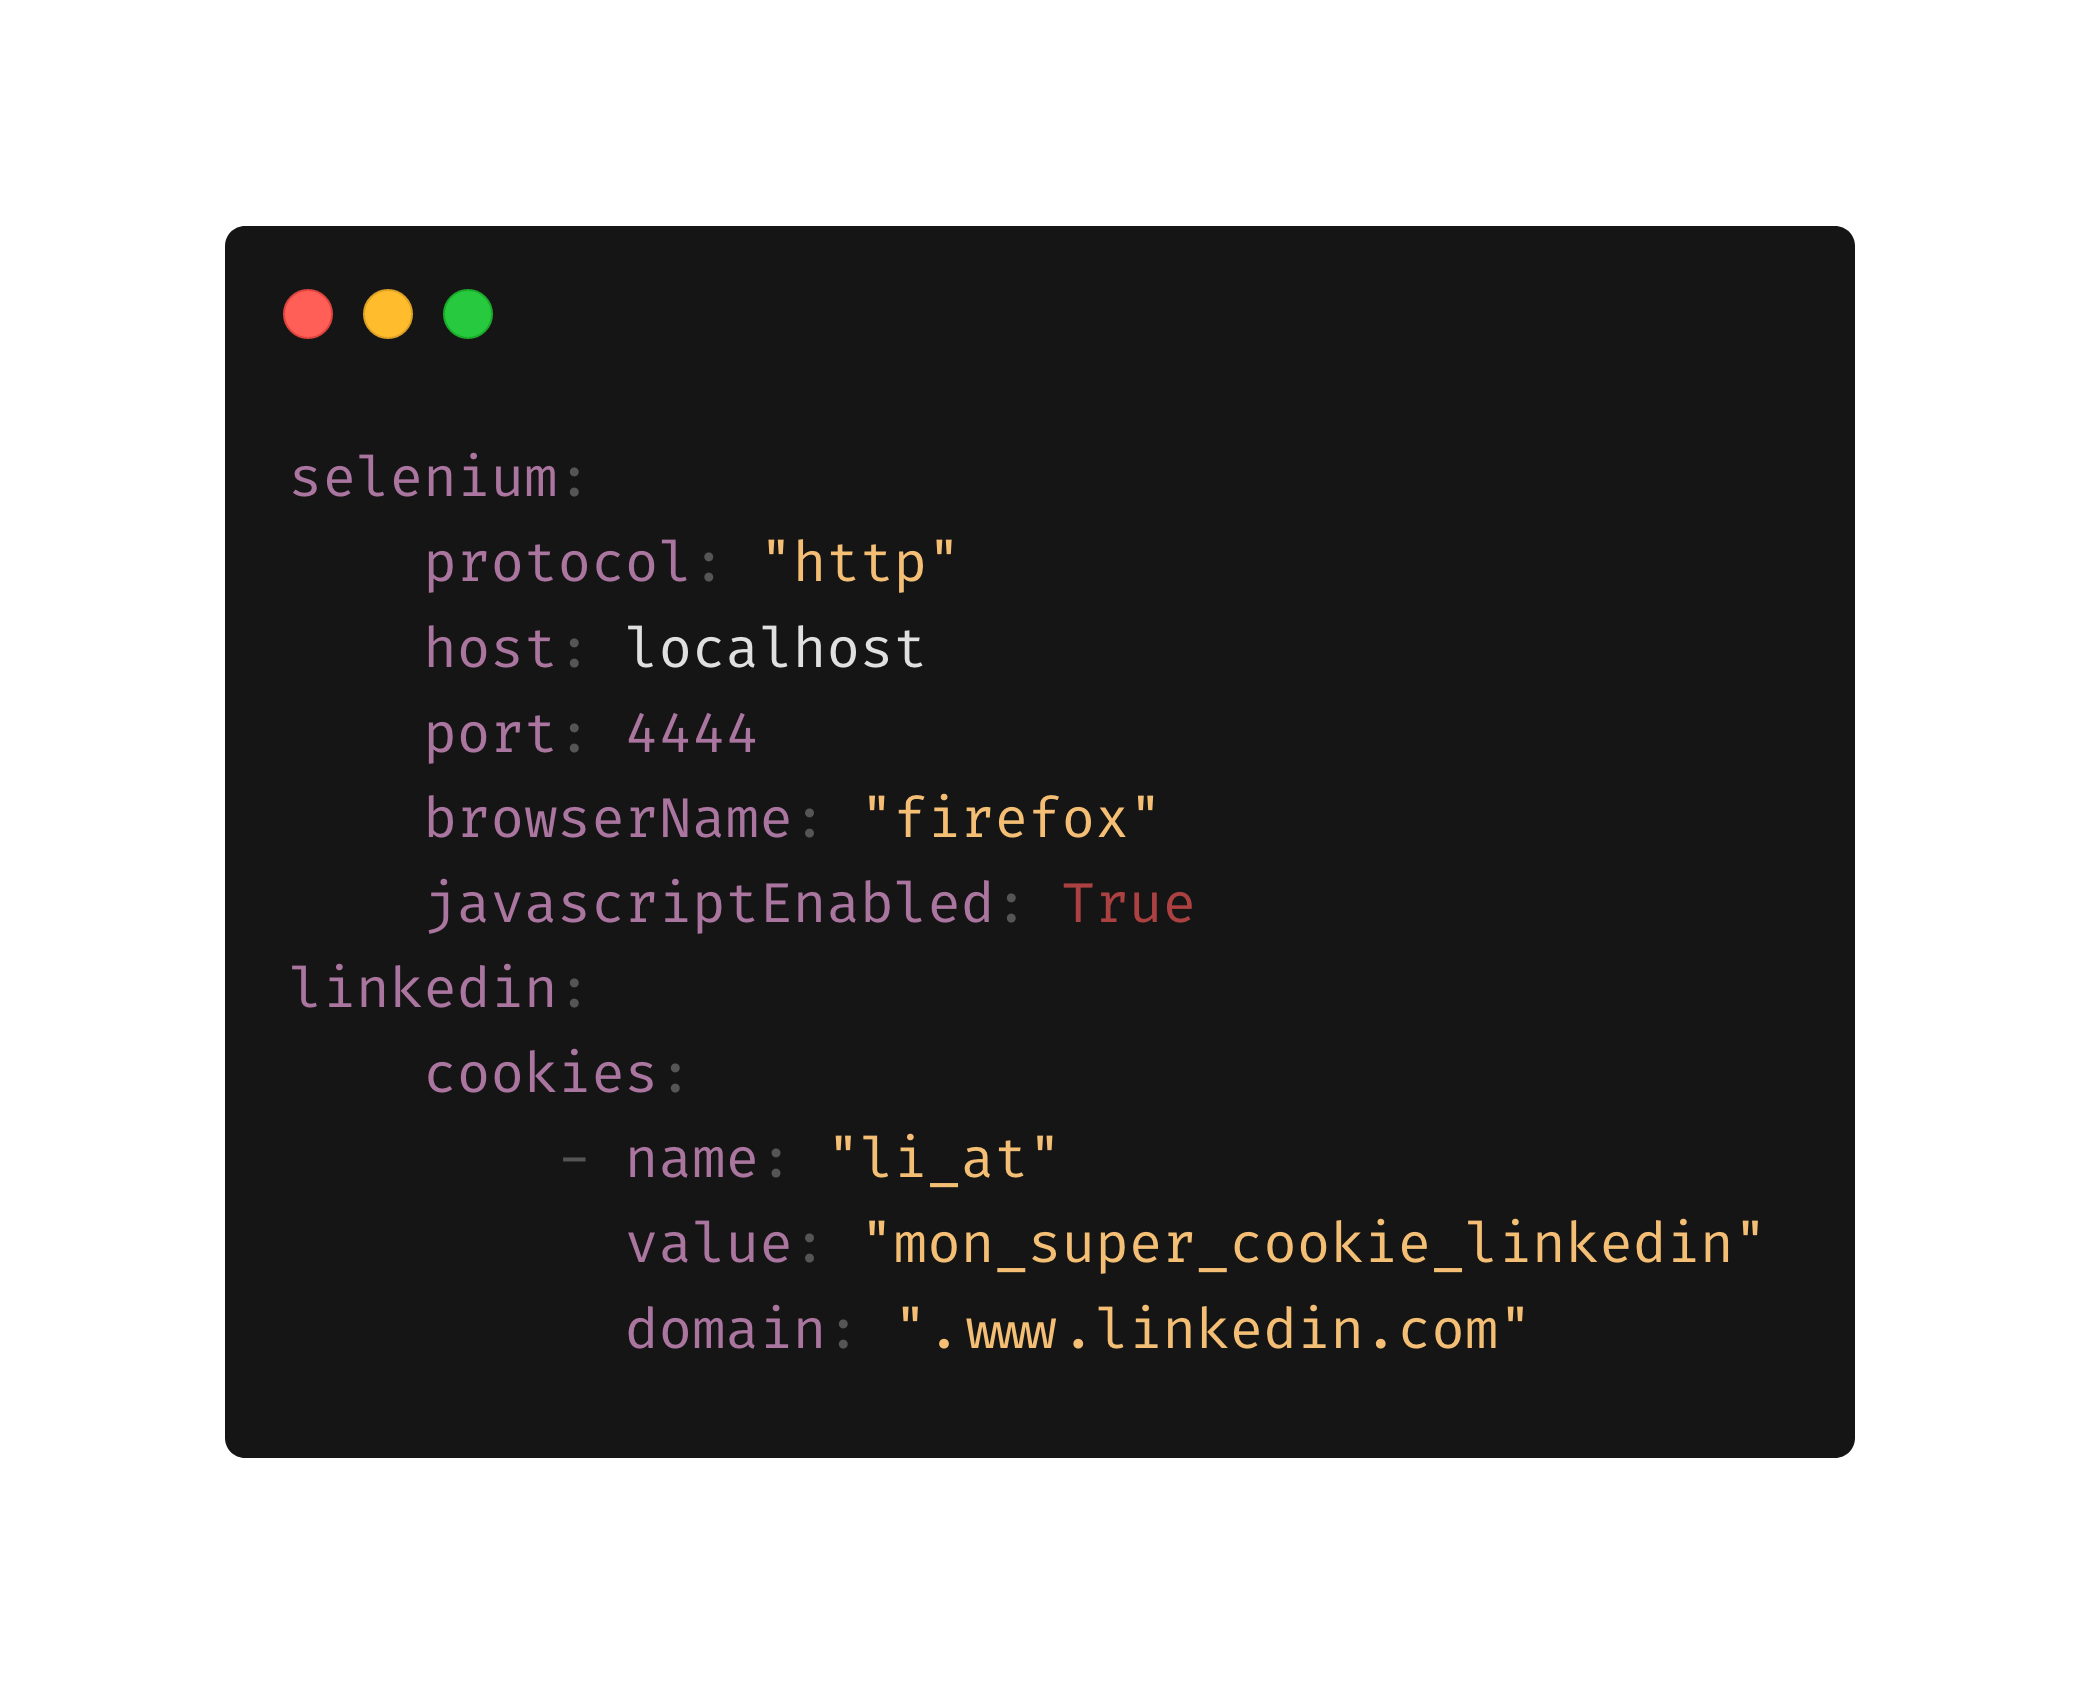 jqueguiner/lk_scraper
Uno scrape di LinkedIn completamente configurabile: raschia qualsiasi cosa all'interno di LinkedIn
 joelgmsec/fakedatagen
Genera identità fittizie completamente valide in formato spagnolo, inclusi nomi, email, dettagli bancari e informazioni estese, con compressione zip…
 mrbrutti/cartero
Framework di phishing modulare con CLI per clonare siti, inviare email basate su modelli e lanciare campagne di phishing tramite email, SMS, iMessage…
 sfewer-r7/cve-2026-55040
Exploit proof-of-concept per Microsoft SharePoint CVE-2026-55040 che forgia token JWT, bypassa l'autenticazione, scopre automaticamente i metadati e…
 rweijnen/createdump
Sfrutta lo strumento createdump di WindowsApp per ottenere un dump di lsass








