#1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit
 yanissec/cve-2018-7852
CVE-2018-7852
 mateustesser/cve-2023-31717
Proof-of-concept di exploit per SQL injection nel software FUXA SCADA (<=1.1.12) tramite il parametro id in JSON via HTTP POST, che consente…
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer Esecuzione remota di codice autenticata
 kernoelpanic/cve-2015-8299
Exploit proof-of-concept per una vulnerabilità di buffer overflow remoto nel software di gestione KNX ETS4, che dimostra l'esecuzione di codice…
 yanissec/cve-2018-7846
CVE-2018-7846
 yanissec/cve-2018-7848
CVE-2018-7848
 flojboj/cve-2021-31630
Exploit POC per CVE-2021-31630 scritto in Python3 e che utilizza una reverse shell in C con modalità non bloccante
 yanissec/cve-2018-7854
CVE-2018-7854
 eyodav/cve-2025-54962
Gli utenti autenticati possono caricare file arbitrari (ad es. .html, .svg) come immagini del profilo in OpenPLC Runtime. Questi file sono…
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3 WebServer Esecuzione Remota di Codice Autenticata
 vianic/cve-2023-22855
Vulnerabilità di sicurezza - Kardex Mlog MCC
 mateustesser/cve-2023-31716
Exploit proof-of-concept per CVE-2023-31716, una vulnerabilità di Local File Inclusion nel software FUXA SCADA/HMI versioni <= 1.1.12, che consente…
 mrhenrike/embedxpl-forge
Framework di valutazione della sicurezza dei dispositivi embedded — 700 moduli, 350 CVE, 55 vendor, motore APT Group. Copre router, telecamere IP,…
 thiagoralves/openplc_v3
OpenPLC Runtime versione 3
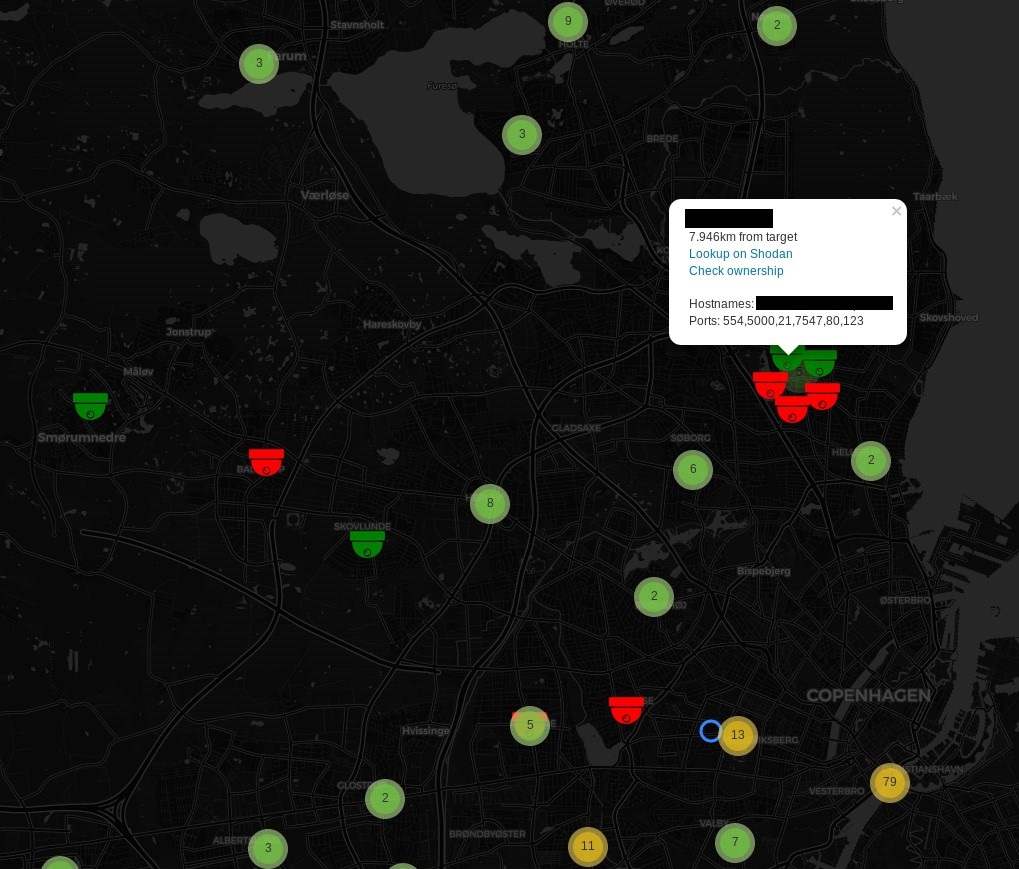 woj-ciech/kamerka
Crea una mappa interattiva delle telecamere da Shodan
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework di exploitation basato su Python.