#1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit
 pcrosby-1990/cip-security-poc
Prova di concetto che riproduce il difetto della chiave hardcoded di CVE-2021-22681 e convalida una correzione mutual TLS/CRL per dispositivo su…
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
Prova di concetto (PoC) per CVE: 2017-16744 e 2017-16748
 can/cve-2015-5374-dos-poc
Exploit DoS per CVE-2015-5374 che colpisce i moduli Ethernet Siemens SIPROTEC 4 e Compact EN100 tramite un pacchetto UDP appositamente predisposto…
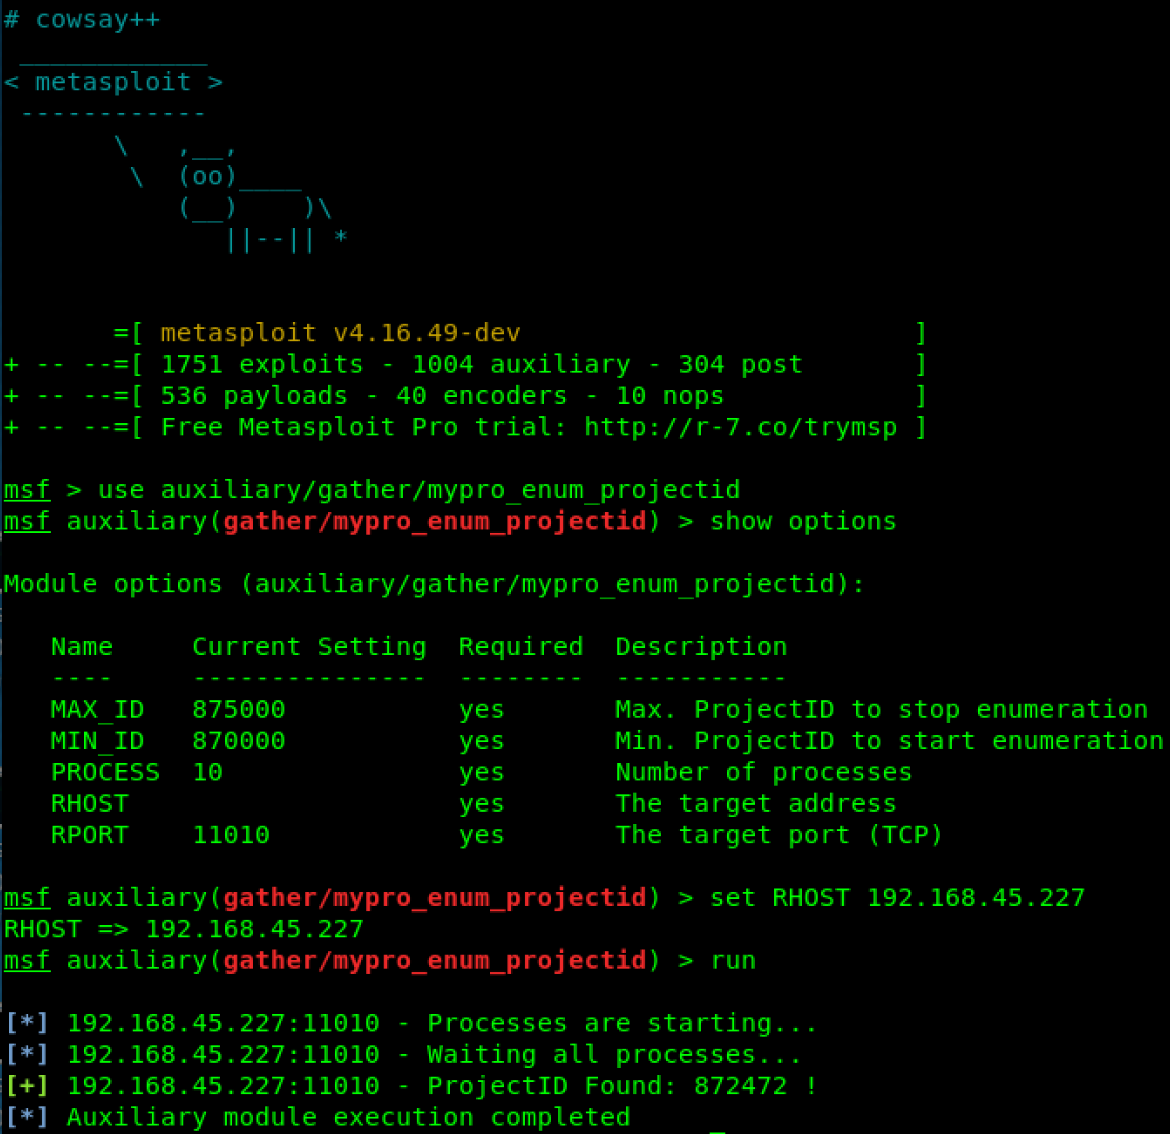 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 presenta un'altra vulnerabilità che consente di scoprire tutti i progetti presenti nel sistema.
 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework di exploit RCE autenticata per ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 k3ystr0k3r/modbus-scanner
Scanner di rilevamento Modbus/TCP multithread scritto in C utilizzando libmodbus.
 bishopfox/sparkplugfuzzer
Fuzzer per il protocollo IIoT Sparkplug B
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
Exploit PoC Modbus TCP che dimostra scritture spoofate su bobine di sola lettura in PLC simulati, evidenziando le falle nel controllo degli accessi…
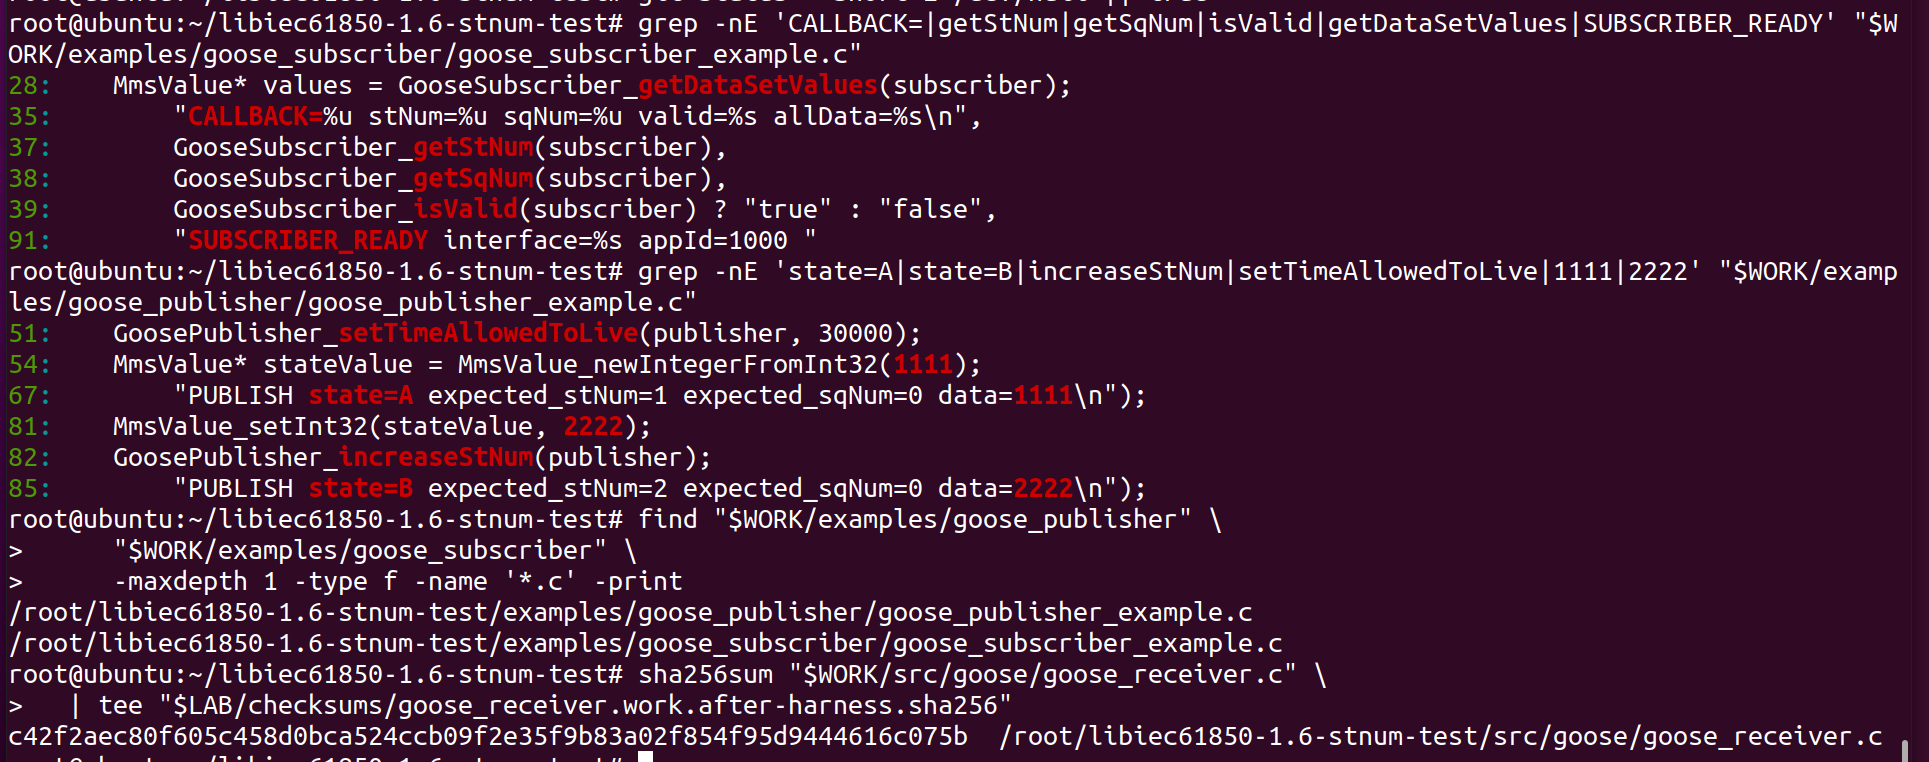 if-forget/cve-2026-52134-libiec61850
Avviso tecnico pubblico e prove di riproduzione per la CVE-2026-52134 che riguarda la gestione del replay GOOSE in libiec61850 v1.6.
 webraybtl/cve-2022-1068
Vulnerabilità di buffer overflow di Modbus Slave CVE-2022-1068: analisi e riproduzione
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit proof-of-concept per il bypass dell'autenticazione OPC UA tramite la security policy None, incluso un server simulato per dimostrare…
 hev0x/cve-2021-31630-openplc_rce
Exploit per l'esecuzione remota di codice autenticata sul webserver OpenPLC v3
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
 toxich4/cve-2023-30459
CVE-2023-30459
 0xmhany/cve-2026-9645-scadabr-analysis
Analisi tecnica della vulnerabilità e briefing sulla CVE-2026-9645 che interessa ScadaBR.
 akbarq/cve-2009-0473-check
Semplice script per sfruttare la vulnerabilità di reindirizzamento aperto in Rockwell ControlLogix 1756-ENBT/A
 murataydemir/purdue-model-for-industrial-control-system-environments
Modello Purdue per ambienti di sistemi di controllo industriale (ICS) (turco)
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park Sistema di Gestione Smart Park v2.0