
 #1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit
 fofapro/fapro
Simulatore di honeypot multi-protocollo che supporta oltre 50 servizi di rete con interazione profonda, registrazione TCP/UDP/ICMP, fingerprinting…
 mitre-attack/attack-stix-data
Collezioni STIX 2.1 della knowledge base MITRE ATT&CK, che forniscono tattiche e tecniche degli avversari per la threat intelligence enterprise,…
 digitalbond/redpoint
Nmap NSE scripts per la scoperta e l'enumerazione di ICS/SCADA—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—tramite query di protocollo per…

 praetorian-inc/nerva
CLI per fingerprinting rapido di servizi per oltre 170 protocolli (TCP/UDP/SCTP) - sviluppato da Praetorian
 bhdresh/dejavu
DejaVU - Framework di Deception Open Source
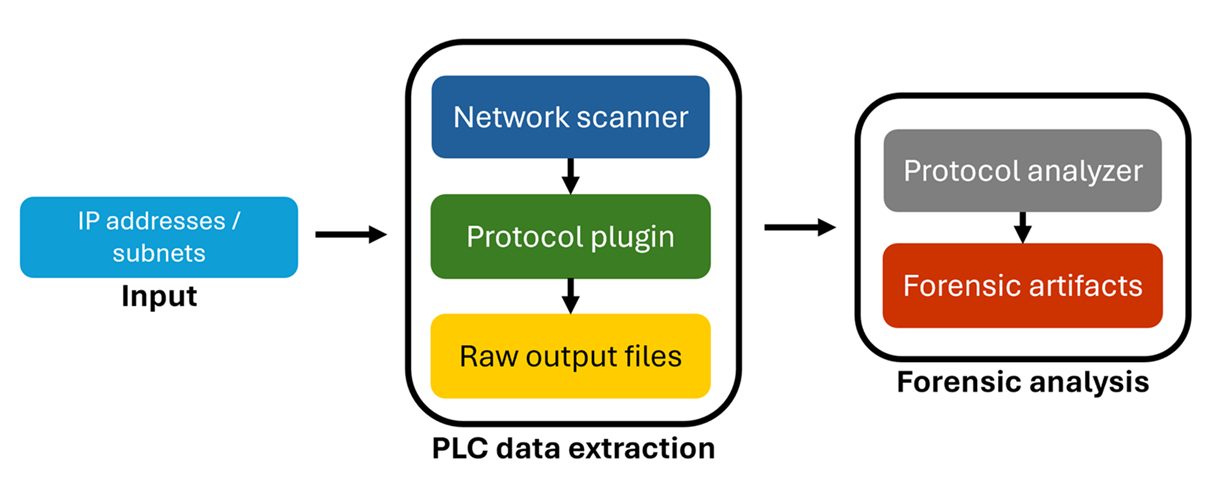 microsoft/ics-forensics-tools
Framework forense open-source per analizzare i metadati e i file di progetto dei PLC industriali. Scannerizza per individuare artefatti sospetti in…
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…
 scy-phy/minicps
Framework di simulazione in tempo reale per sistemi cyber-fisici con modelli di processi fisici/dispositivi di controllo ed emulazione di rete basata…
 tijldeneut/icssecurityscripts
Script Python per la valutazione della sicurezza di PLC industriali: scansione, enumerazione, controllo e sfruttamento di dispositivi Beckhoff,…
 aau-network-security/hostage
Honeypot mobile a bassa interazione
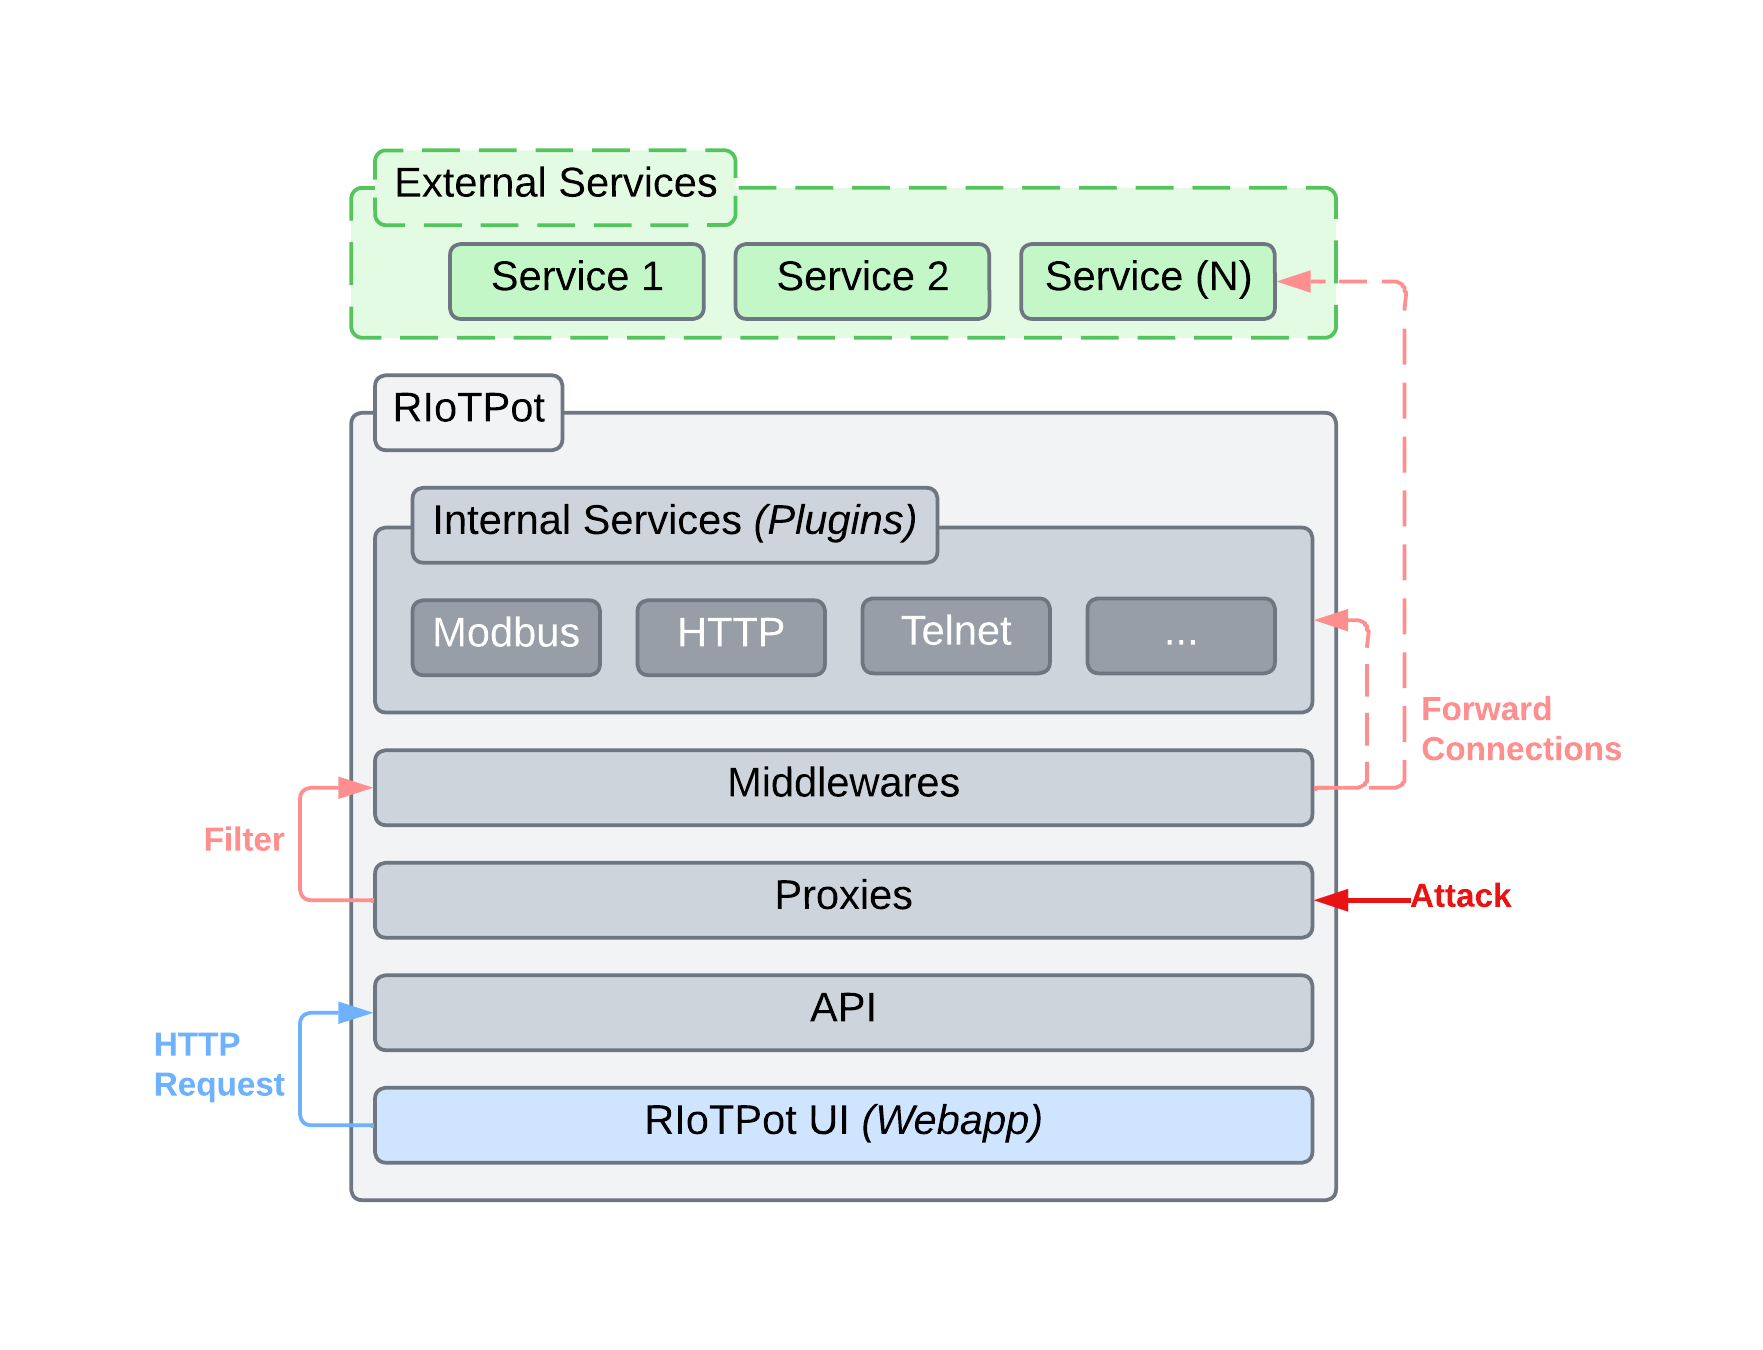 aau-network-security/riotpot
Honeypot per IoT e Tecnologia Operativa
 0x0mar/smod
Framework di Penetration Testing per MODBUS
 rdomanski/exploits_and_advisories
Repository che tiene traccia di exploit pubblici, vulnerabilità e advisory che ho [co-]scoperto o [co-]redatto.
 sadfud/exploits
Mondo reale e CTF che sfruttano POC web/binari.
 pmaynard/ics-testbed-framework
Distribuisce banchi di prova SCADA/ICS virtuali realistici con nodi IEC 60870-5-104 e OPC-UA, consentendo simulazioni di attacco, generazione di…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) è un framework di test per implementazioni di protocolli industriali e dispositivi.





