
 #1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit

 sourceincite/randy
Un exploit RCE pre-autenticato per Inductive Automation Ignition
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
Prova di concetto (PoC) per CVE: 2017-16744 e 2017-16748
 corelight/ripple20
Un pacchetto Zeek per il rilevamento passivo delle vulnerabilità "Ripple20" nello stack TCP/IP Treck.
 momalab/icsfuzz
Fuzzer strumentato per applicazioni di controllo ICS basate su PLC, rivolto al runtime Codesys sui controller Wago per scoprire corruzione della…
 hev0x/cve-2021-31630-openplc_rce
Exploit per l'esecuzione remota di codice autenticata sul webserver OpenPLC v3
 aau-network-security/hostage
Honeypot mobile a bassa interazione
 hev0x/cve-2021-26828_scadabr_rce
Exploit proof-of-concept per CVE-2021-26828 che consente l'esecuzione remota di codice autenticata su sistemi SCADA ScadaBR tramite upload di file…

 d0ubl3g/industrial-security-auditing-framework
ISAF mira a essere un framework che fornisce gli strumenti necessari per il corretto audit di sicurezza degli ambienti industriali (OT).
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Scansione attiva e raccolta di informazioni nelle reti ICS/SCADA utilizzando Network Mapper (NMAP) (Turco)
 murataydemir/purdue-model-for-industrial-control-system-environments
Modello Purdue per ambienti di sistemi di controllo industriale (ICS) (turco)
 sadfud/exploits
Mondo reale e CTF che sfruttano POC web/binari.
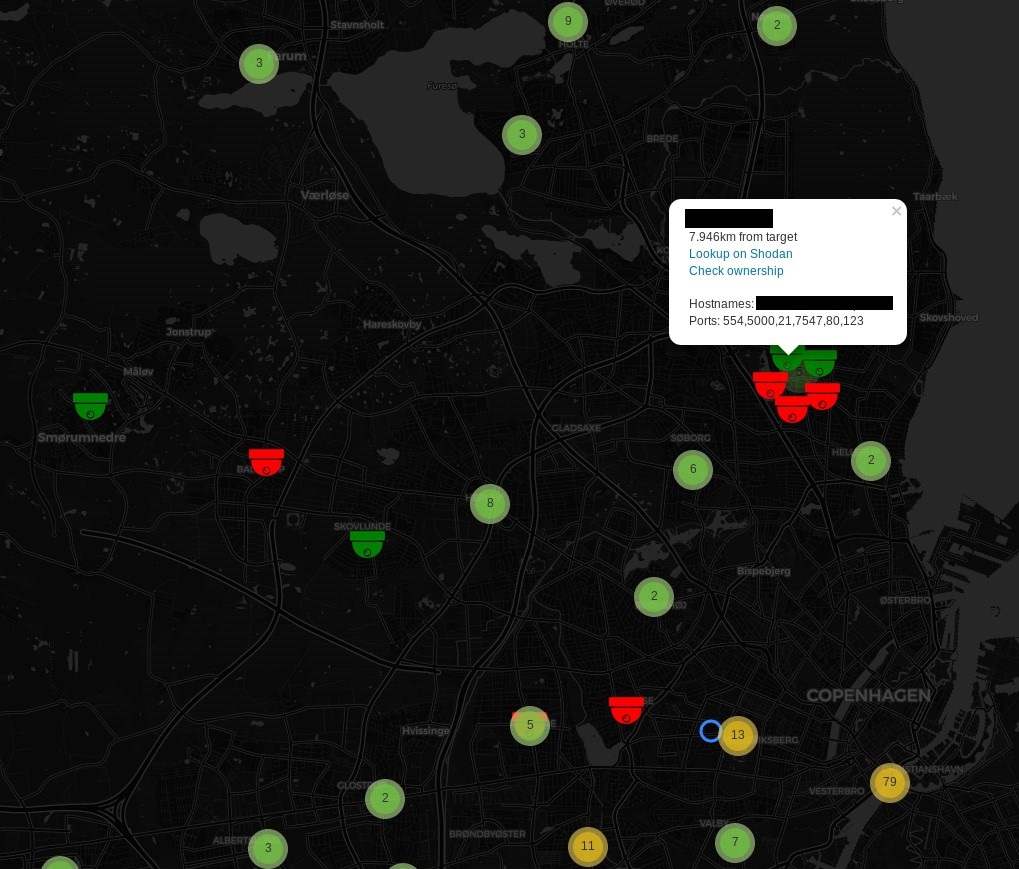 woj-ciech/kamerka
Crea una mappa interattiva delle telecamere da Shodan
 certcc/trommel
TROMMEL: Setaccia i file dei dispositivi embedded per identificare potenziali indicatori di vulnerabilità
 kevinherron/stack-overflow-poc
PoC per CVE-2018-12086 che colpisce vari stack OPC UA
 pmaynard/ics-testbed-framework
Distribuisce banchi di prova SCADA/ICS virtuali realistici con nodi IEC 60870-5-104 e OPC-UA, consentendo simulazioni di attacco, generazione di…
 can/cve-2015-5374-dos-poc
Exploit DoS per CVE-2015-5374 che colpisce i moduli Ethernet Siemens SIPROTEC 4 e Compact EN100 tramite un pacchetto UDP appositamente predisposto…
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Vulnerabilità di nome utente e password FTP hardcoded in mySCADA myPRO 7
 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 presenta un'altra vulnerabilità che consente di scoprire tutti i progetti presenti nel sistema.






