#1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — strumento di scansione cybersecurity gratuito e open-source per reti OT/SCADA ferroviarie e di trasporto pubblico. Scanner…
 spinfosecurity/bas-guardian
Scanner di vulnerabilità BACnet/BMS gratuito per sistemi di automazione degli edifici. Rileva CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 e controller…
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
 yakushstanislav/ultraviolet
Self-hosted motore di ricerca e scoperta di rete con scansione continua delle porte, sonda approfondita dei protocolli su ~100 servizi,…
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Una spiegazione e un PoC per sfruttare la vulnerabilità CVE-2026-25938 di RCE non autenticata su FUXA
 0xmhany/cve-2026-9645-scadabr-analysis
Analisi tecnica della vulnerabilità e briefing sulla CVE-2026-9645 che interessa ScadaBR.
 mitre-attack/attack-stix-data
Collezioni STIX 2.1 della knowledge base MITRE ATT&CK, che forniscono tattiche e tecniche degli avversari per la threat intelligence enterprise,…
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park Sistema di Gestione Smart Park v2.0
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit proof-of-concept per il bypass dell'autenticazione OPC UA tramite la security policy None, incluso un server simulato per dimostrare…
 pcrosby-1990/cip-security-poc
Prova di concetto che riproduce il difetto della chiave hardcoded di CVE-2021-22681 e convalida una correzione mutual TLS/CRL per dispositivo su…
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
Exploit PoC Modbus TCP che dimostra scritture spoofate su bobine di sola lettura in PLC simulati, evidenziando le falle nel controllo degli accessi…
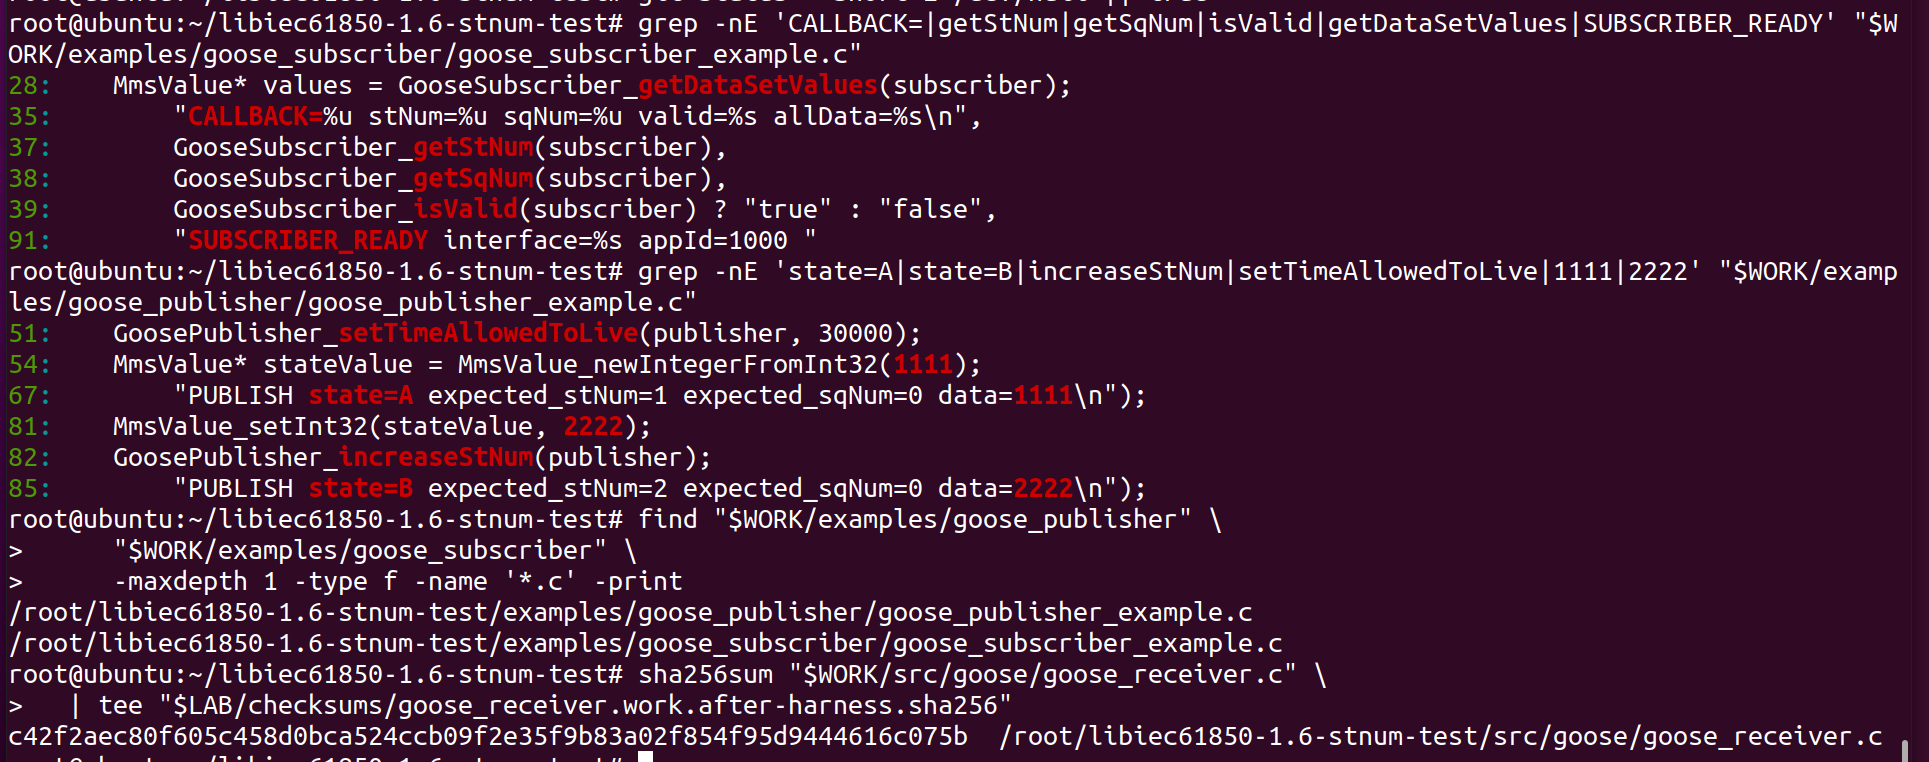 if-forget/cve-2026-52134-libiec61850
Avviso tecnico pubblico e prove di riproduzione per la CVE-2026-52134 che riguarda la gestione del replay GOOSE in libiec61850 v1.6.
 cisagov/cset
Strumento di Valutazione della Cybersecurity
 aliasrobotics/aztarna
aztarna, uno strumento di footprinting per robot.
 bishopfox/sparkplugfuzzer
Fuzzer per il protocollo IIoT Sparkplug B
 scy-phy/minicps
Framework di simulazione in tempo reale per sistemi cyber-fisici con modelli di processi fisici/dispositivi di controllo ed emulazione di rete basata…
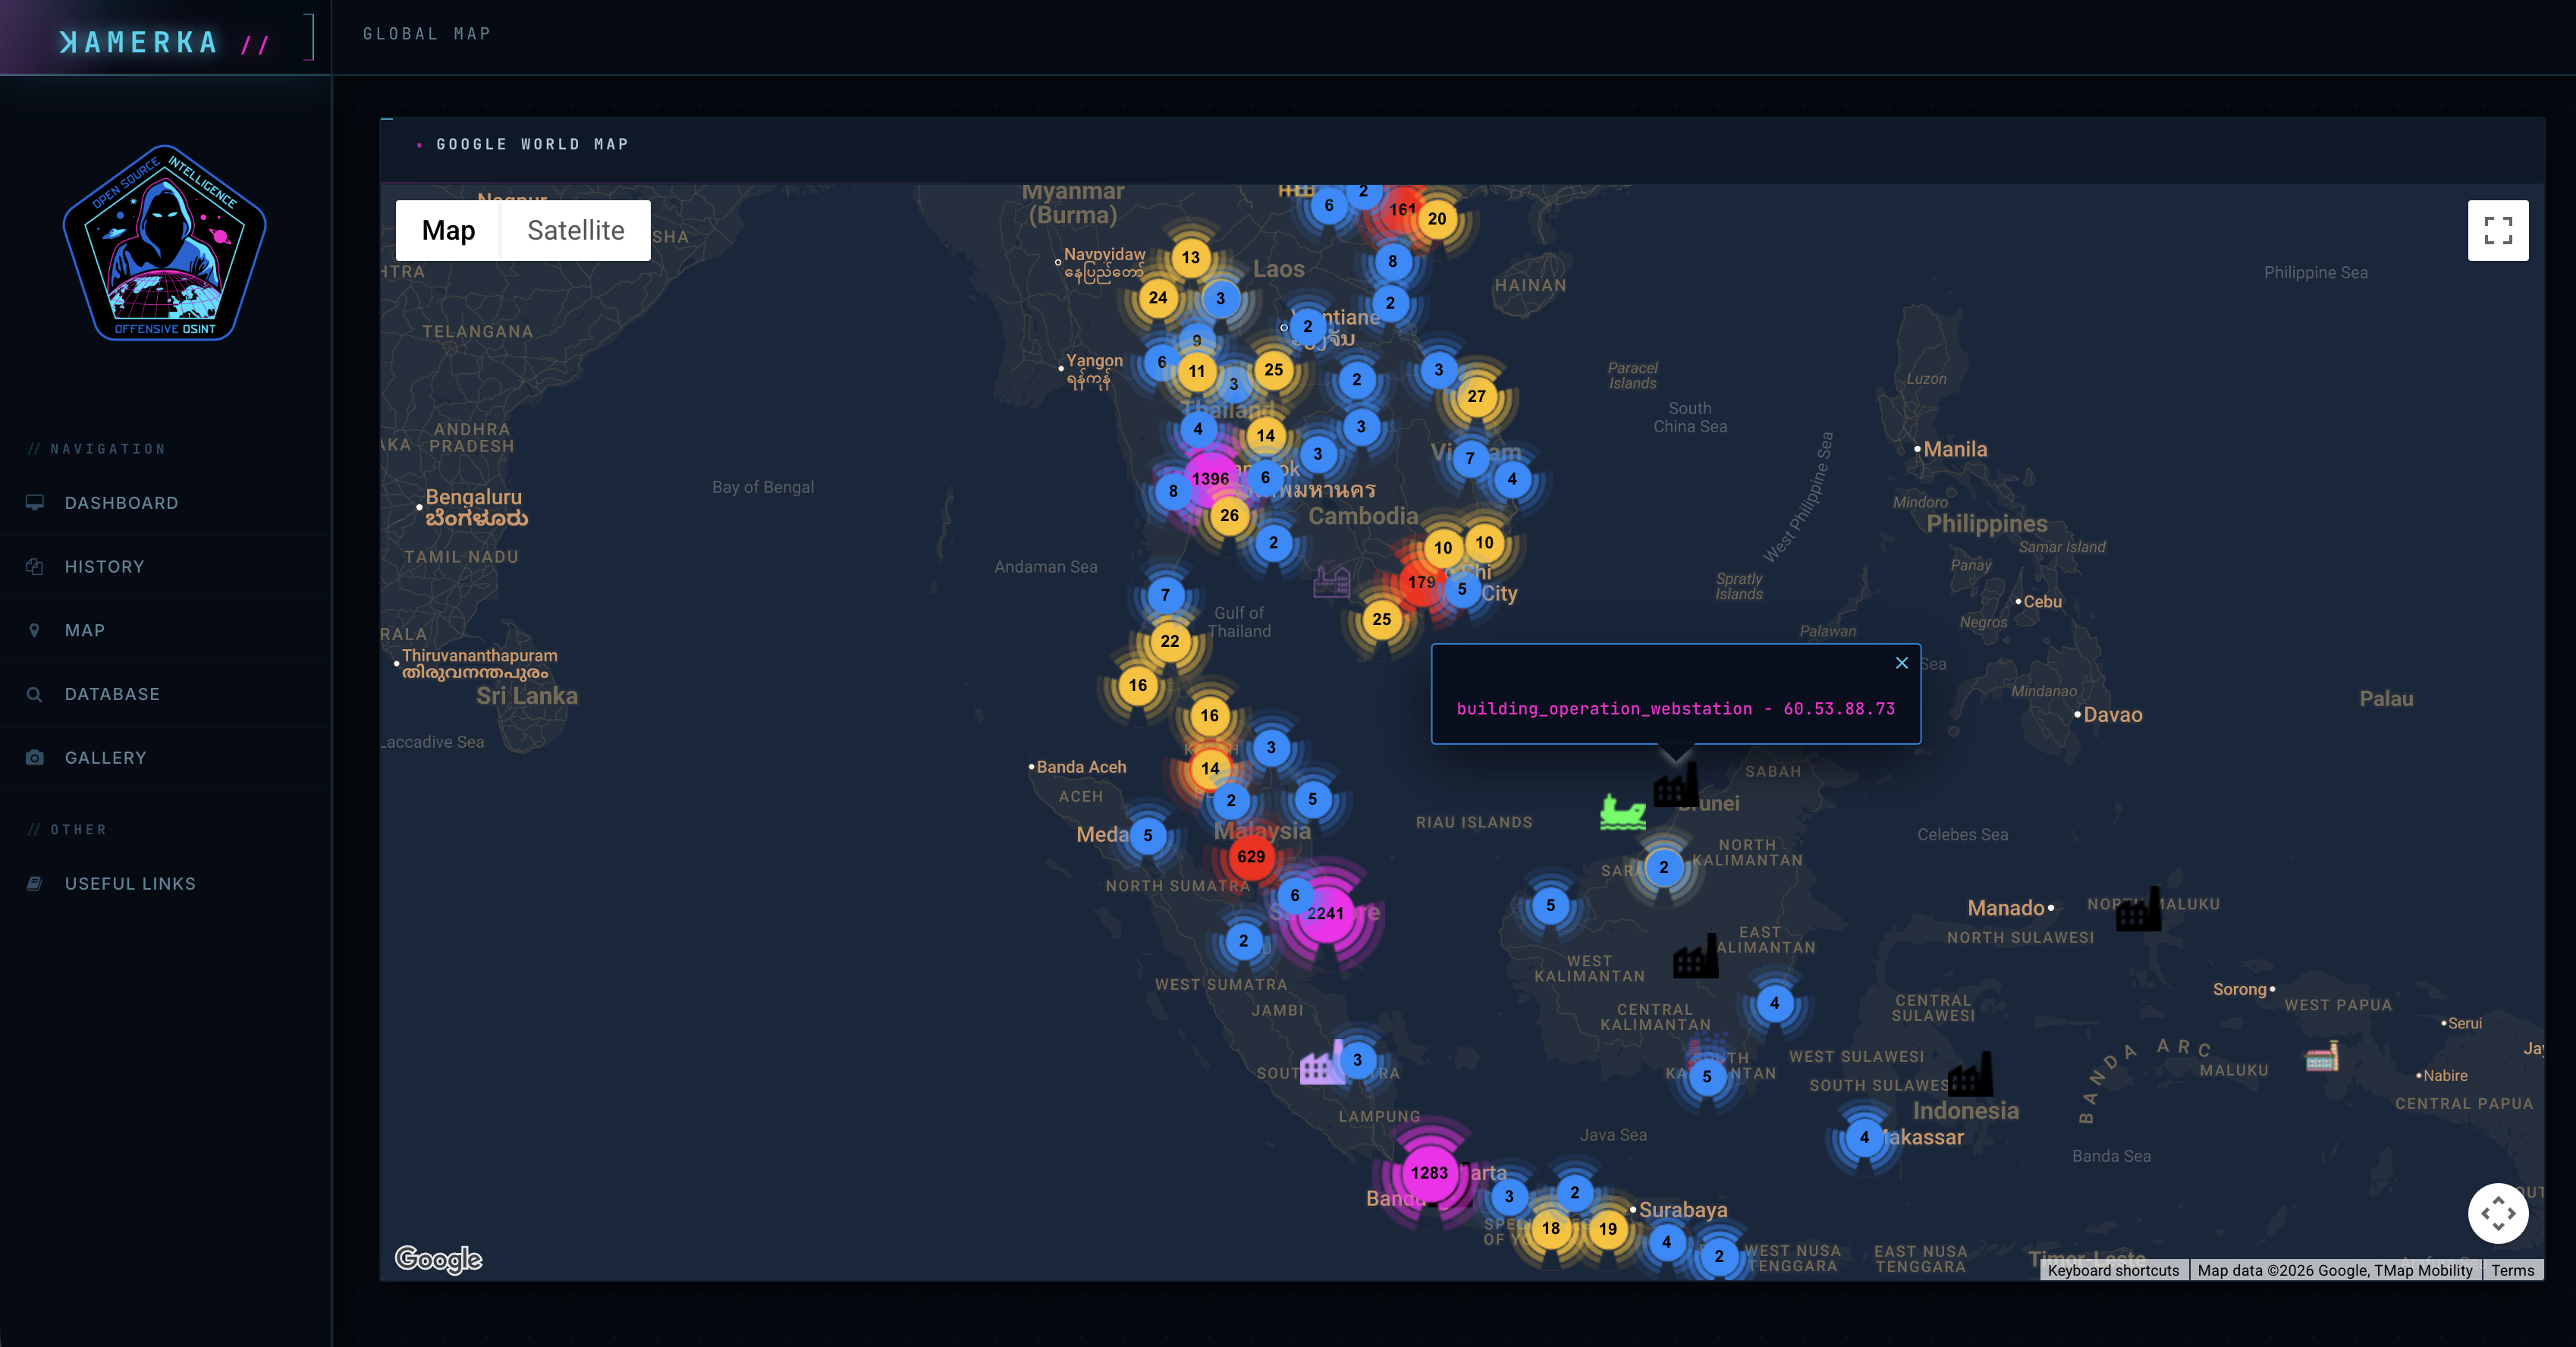 woj-ciech/kamerka-gui
Strumento di ricognizione definitivo per Internet delle Cose/Sistemi di Controllo Industriale.
 hann1bl3l3ct3r/fuxapwn
Exploit POC per CVE-2026-25895 FUXA Path Traversal non autenticato -> Scrittura arbitraria di file -> RCE