
 #1
Strumenti per la valutazione e la protezione dei sistemi di controllo e acquisizione dati (SCADA) e dei sistemi di controllo industriale (ICS).
Raccomandato da Kitploit

 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park Sistema di Gestione Smart Park v2.0
 if-forget/cve-2026-52134-libiec61850
Avviso tecnico pubblico e prove di riproduzione per la CVE-2026-52134 che riguarda la gestione del replay GOOSE in libiec61850 v1.6.
 shipcod3/cve-2025-48466
Iniezione di pacchetti Modbus su Advantech WISE 4060LAN / Gateway IoT per il controllo delle porte
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Bypass critico dell'autenticazione
 nullbyte8080/cve-2026-36226
Proof-of-concept benigno per CVE-2026-36226, una vulnerabilità di cross-site scripting nel componente Admin Dashboard Create New Project User di…
 z3usx01/cve-2024-8232
Vulnerabilità di caricamento file nel Web Server SCADA SpiderControl
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer Esecuzione remota di codice autenticata
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
Exploit proof-of-concept per CVE-2021-41579 che consente scrittura/lettura arbitraria di file e RCE tramite file di progetto .els dannoso in LAquis…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) è un framework di test per implementazioni di protocolli industriali e dispositivi.
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descrizione ed exploit della CVE-2023-33831 che affligge il software FUXA per la visualizzazione dei processi basato sul web (SCADA/HMI/Dashboard).
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Vulnerabilità di nome utente e password FTP hardcoded in mySCADA myPRO 7
 yanissec/cve-2018-7845
CVE-2018-7845
 eyodav/cve-2025-54962
Gli utenti autenticati possono caricare file arbitrari (ad es. .html, .svg) come immagini del profilo in OpenPLC Runtime. Questi file sono…
 yanissec/cve-2018-7848
CVE-2018-7848
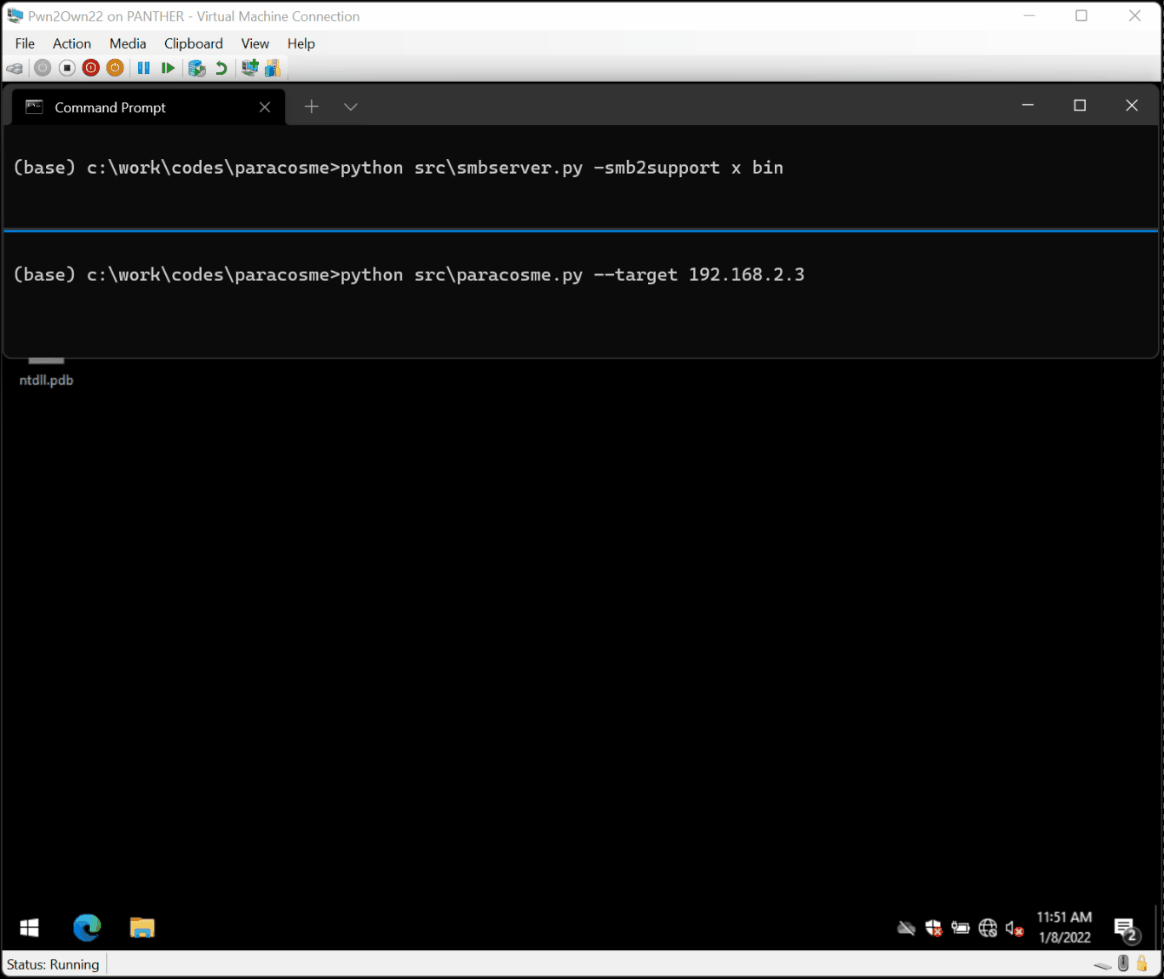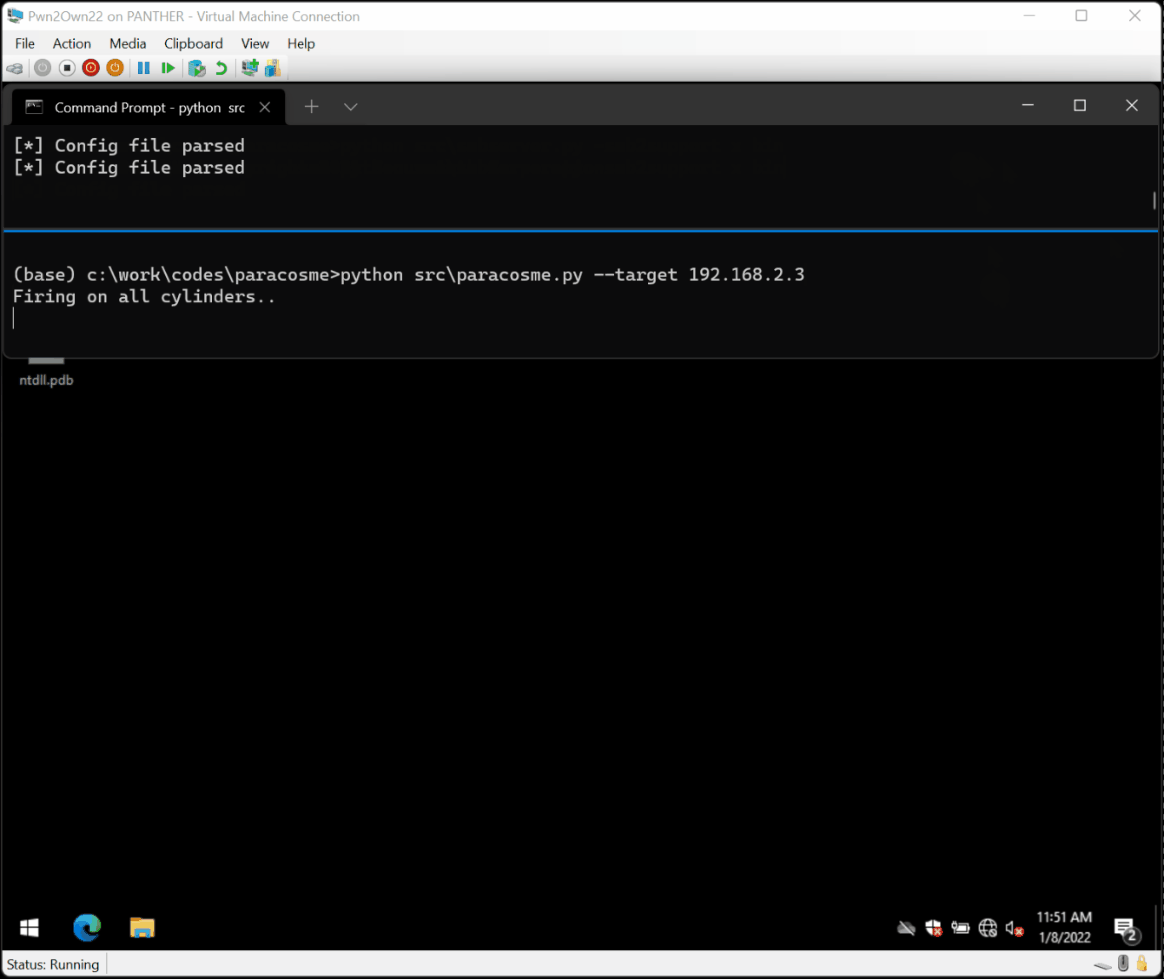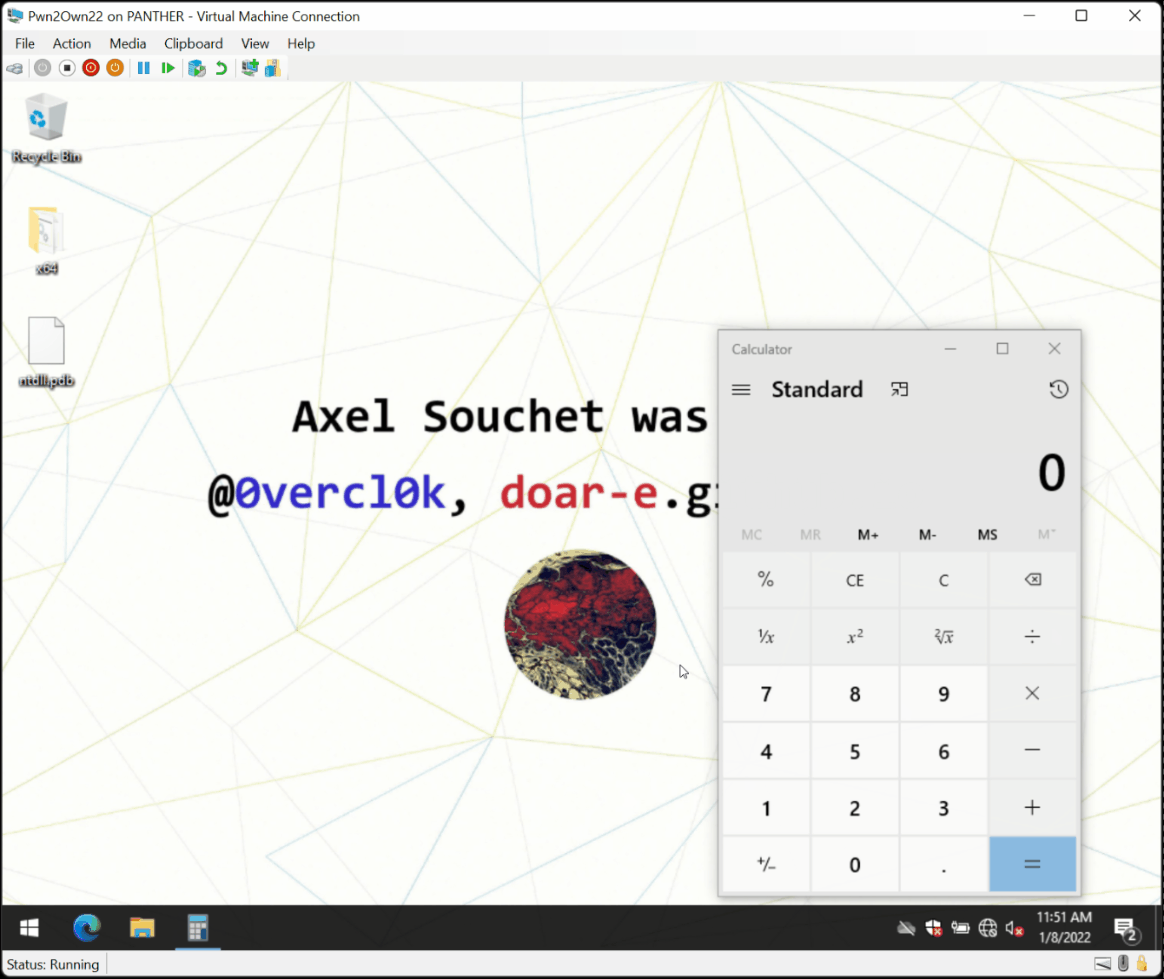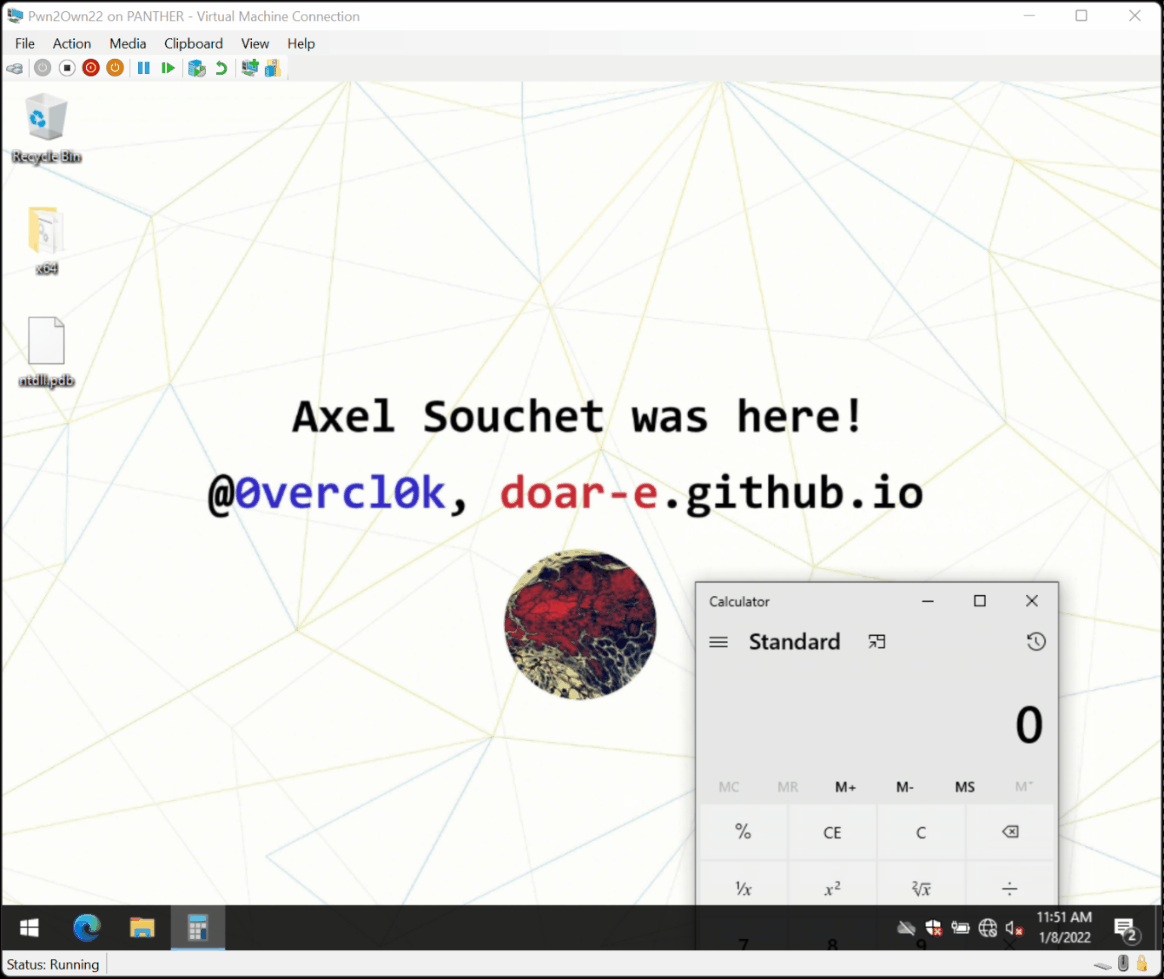 0vercl0k/paracosme
Paracosme è uno sfruttamento di corruzione della memoria remota zero-click che compromette ICONICS Genesis64, dimostrato con successo sul palco…
 finngineering/apxutil
Uno strumento per manipolare i file di archivio dei PLC Schneider Electric
 hev0x/cve-2021-26828_scadabr_rce
Exploit proof-of-concept per CVE-2021-26828 che consente l'esecuzione remota di codice autenticata su sistemi SCADA ScadaBR tramite upload di file…
 seifallahhomrani1/cve-2023-0861-poc
Analisi e riproduzione della vulnerabilità di iniezione di comandi (CVE-2023-0861) nei router NetModule








