
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit

 givemefivw/cve-2021-25646
Script di exploit per la vulnerabilità di esecuzione remota di codice CVE-2021-25646 di Apache Druid, che utilizza rilevamento out-of-band basato su…
 al1ex/webshells
Studio di WebShell
 herculesrd/vsftpd2.3.4pyexploit
Un exploit per ottenere root su vsftpd 2.3.4 (CVE-2011-2523) scritto in python
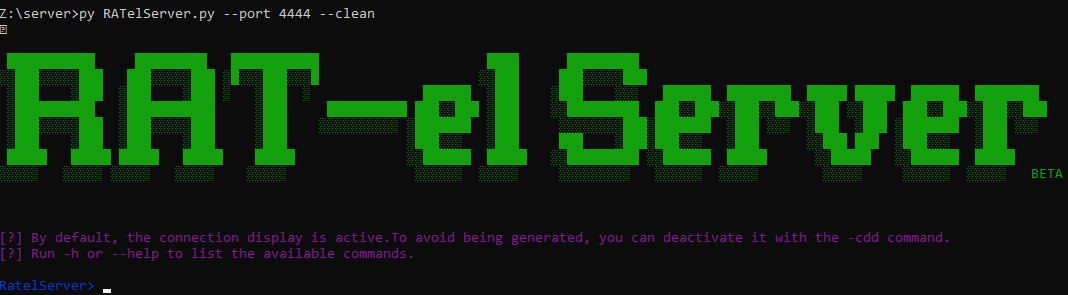 frenchcisco/ratel
RAT-el è uno strumento open source per penetration test che consente di prendere il controllo di una macchina Windows. Funziona secondo il modello…
 fengzhouc/cve-2021-21300
Proof-of-concept exploit per CVE-2021-21300, che dimostra l'esecuzione remota di codice tramite clonazione malintenzionata di repository git con…
 ari-weinberg/cve-2012-2982
Exploit per CVE-2012-2982
 maximilianmarx/bassmaster-rce
Sfruttamento della CVE-2014-7205 tramite iniezione di JavaScript arbitrario che porta a Remote Code Execution.
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE
 nccgroup/gitpwnd
GitPwnd è uno strumento di penetrazione di rete che ti consente di utilizzare un repository git per il comando e controllo di macchine compromesse.
 tas9er/cve-2021-22986
Codice di: Tas9er / F5 BIG-IP vulnerabilità di esecuzione remota di comandi
 code-developers/cve-2020-11932
Proof-of-concept exploit per CVE-2020-11932, una vulnerabilità di doppia liberazione nell'elaborazione dei GIF di WhatsApp, che consente l'esecuzione…
 dskho/cve-2021-26295
Exploit per CVE-2021-26295 (Apache OFBiz RCE) che utilizza il listener JRMP di ysoserial per eseguire comandi e ottenere una reverse shell su target…
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz POC di deserializzazione RMI
 polo35/cve-2020-0022
CVE-2020-0022 sfruttamento della vulnerabilità su Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 dorkerdevil/cve-2019-11932
Bug di double-free nell'exploit PoC di WhatsApp
 dorkerdevil/cve-2021-22986-poc
Questo è un PoC per BIGIP iControl unauth RCE
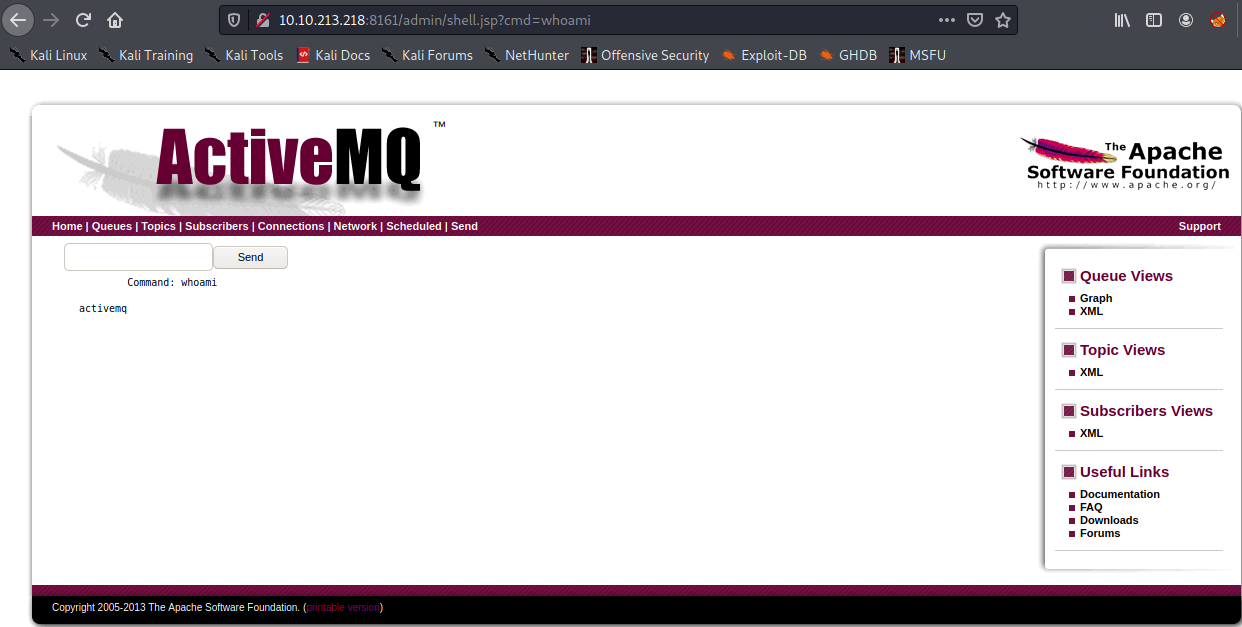 vonderchild/cve-2016-3088
Exploit per CVE-2016-3088, una vulnerabilità di esecuzione remota di codice in Apache ActiveMQ, che consente l'esecuzione di comandi non autorizzati…








