
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit
 bishopfox/sliver
Framework di Emulazione Avversaria
 hitechcloud-vietnam/cve-2026-41940-poc
Sfrutta CVE-2026-41940, un bypass di autenticazione di cPanel & WHM, per ottenere accesso root a WHM ed eseguire comandi di post-exploitation,…
 jacubes/cve-2026-24061
PoC dell'exploit CVE-2026-24061
 hnytgl/cve-2026-41089
CVE-2026-41089 è una vulnerabilità critica di esecuzione remota di codice nel servizio Windows Netlogon: un singolo pacchetto può far crashare…
 k3ystr0k3r/cve-2026-29053
PoC Python e scanner di versione per CVE-2026-29053, un RCE autenticato in Ghost CMS precedente alla 6.19.1 tramite template di tema Handlebars…
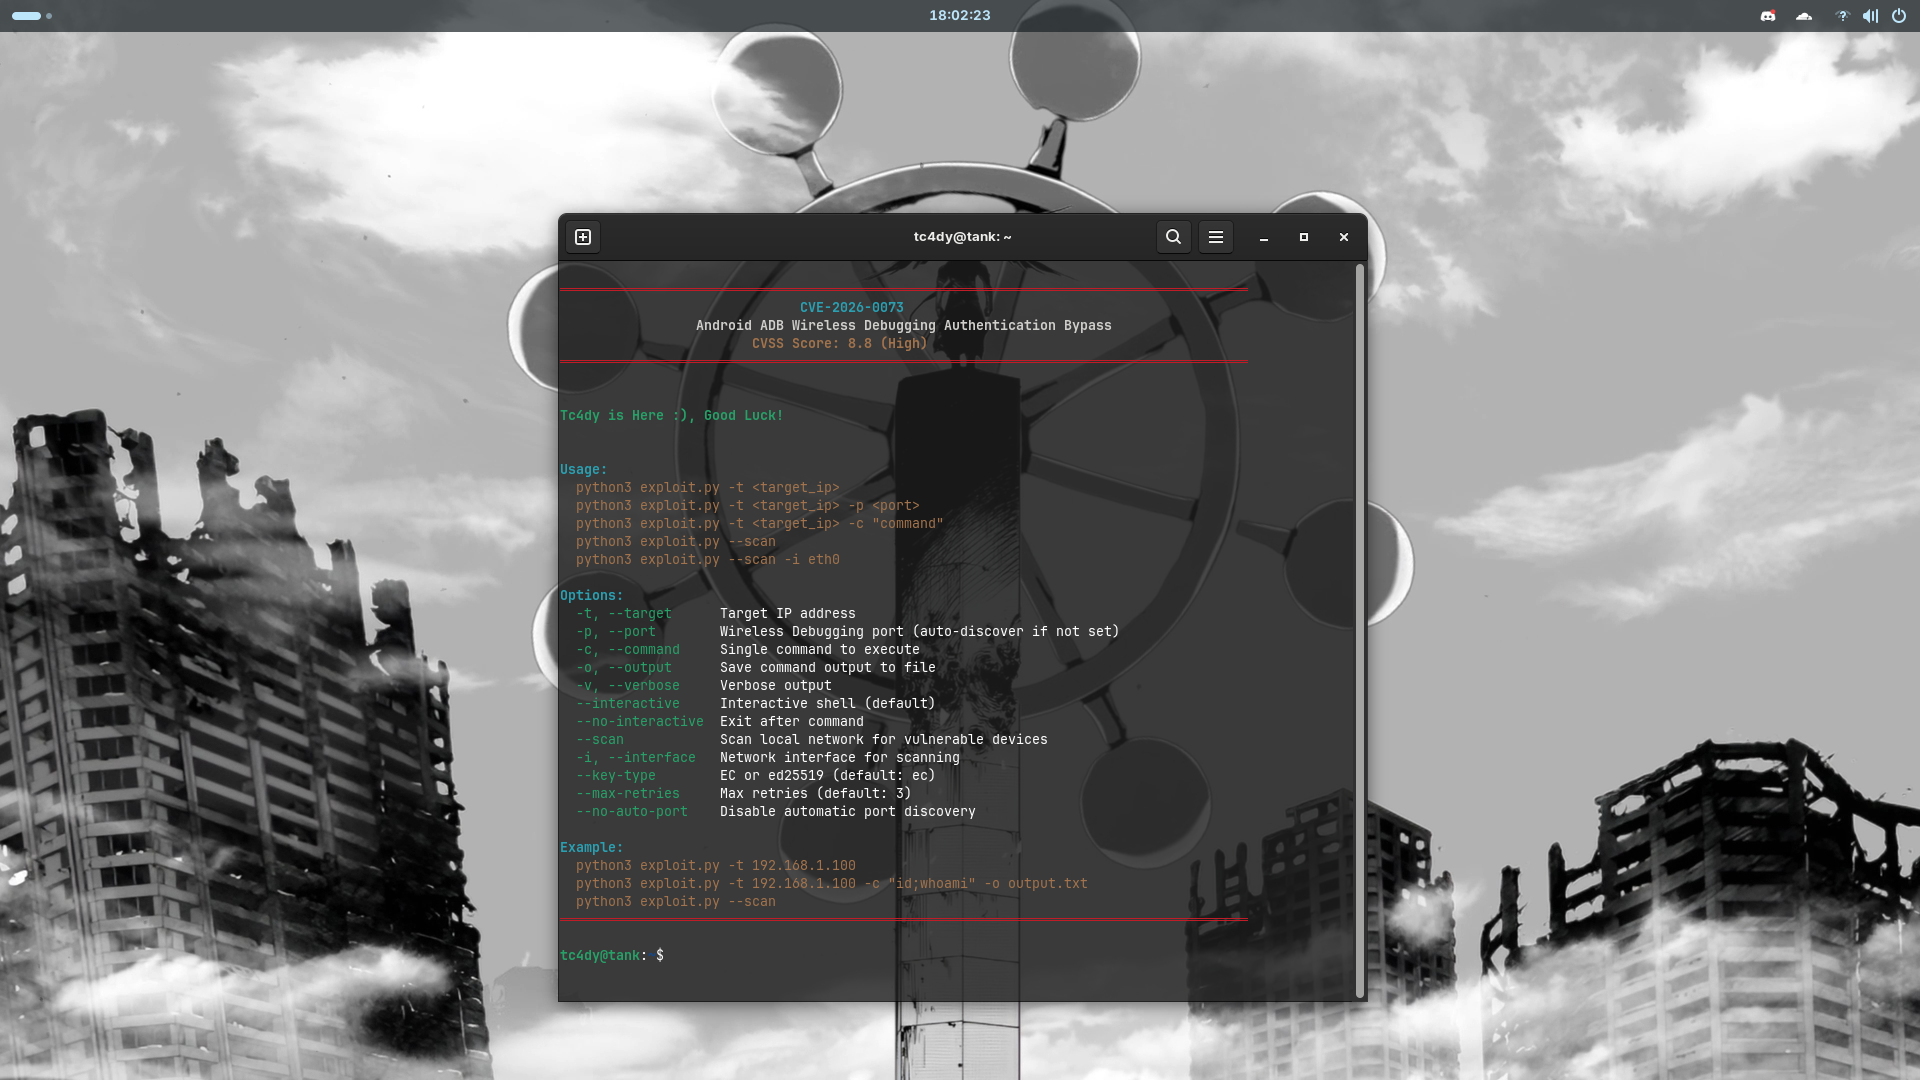 tc4dy/cve-2026-0073-poc-exploit
Zero-click authentication bypass exploit for Android ADB Wireless Debugging (CVE-2026-0073). Provides interactive shell, command execution, and…
 hackspeak/cve-2026-67279
Script Python proof-of-concept per la catena di takeover SSH di MikroTrick su MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) per…
 mythicagents/thanatos
Agente C2 Mythic che ha come target host Linux e Windows scritto in Rust.
 cloudflare/cloudflared
Client per Cloudflare Tunnel che abilita connessioni sicure solo in uscita verso le origini tramite architettura Zero Trust. Supporta traffico HTTP,…
 pomerium/pomerium
Reverse proxy identity-aware che garantisce accesso zero-trust ad app e servizi interni tramite policy context-aware, verifica continua e senza VPN.
 chinaran0/cve-2026-59310-poc
PoC ed exploit in Python per CVE-2026-59310, un path traversal nel syslog di VMware vCenter che porta a RCE root non autenticato tramite cron…
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…
 crowsec-edtech/cve-2026-87902
PoC Python che sfrutta CVE-2026-87902, un path traversal non autenticato in locate_template() di WordPress che porta a LFI e RCE basato su PEAR, con…
 nicocha30/ligolo-ng
Uno strumento avanzato, ma semplice, per tunneling/pivoting che utilizza un'interfaccia TUN.
 google/grr
Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 borntoberoot/networkmanager
Un potente strumento open-source per la gestione delle reti e la risoluzione dei problemi di rete!
 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generatore di artefatti di rilevamento Python e PoC per CVE-2026-94127, una RCE pre-auth in F5 BIG-IP raggiungibile tramite virtual server…






