
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit
 chuzoux/cve-2025-32433-exploit-edited
Basato sulla versione originale:https://github.com/vulhub/vulhub/blob/master/erlang/CVE-2025-32433/exploit.py Sostituisci il segno di spunta Unicode…
 cc3305/cve-2025-49844
Script di exploit per CVE-2025-49844, una vulnerabilità use-after-free nello scripting Lua di Redis che consente l'esecuzione remota di codice.…
 c0gnit00/cve-2025-9074
PHP poc, exploit per CVE-2025-9074
 hnytgl/cve-2026-42588
Exploit RCE basato su Python per CVE-2026-42588 che mira ad Apache ActiveMQ Jolokia. Include modalità solo verifica, generazione di XML dannoso e…
 gumerzzzindo/cve-2024-47176
Exploit Python per CVE-2024-47176 che consente l'esecuzione remota di comandi in CUPS cups-browsed tramite pacchetti UDP appositamente predisposti.…
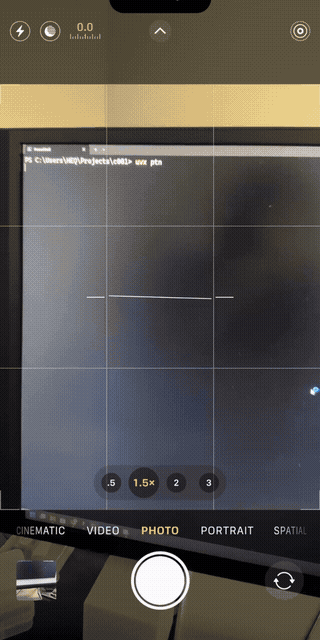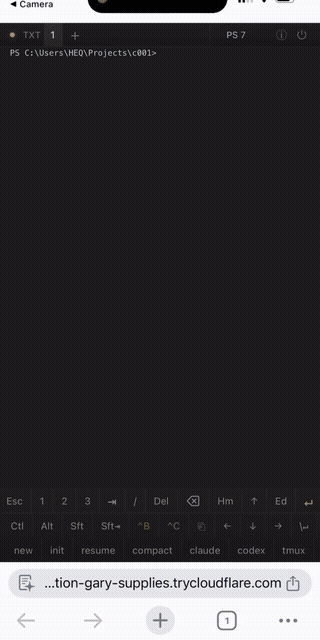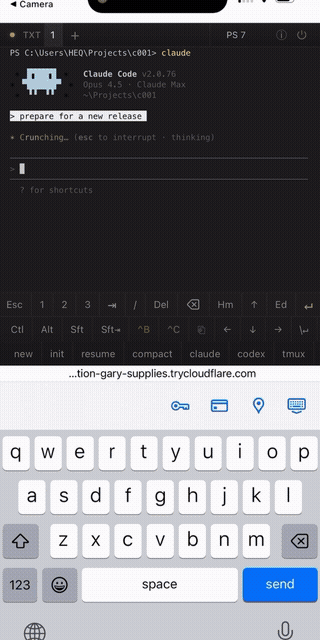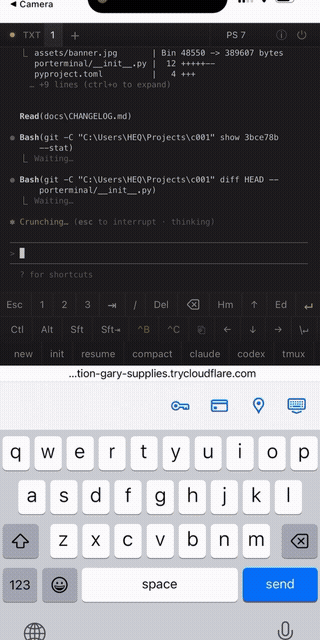 lyehe/porterminal
Quick n' dirty web/mcp terminal tunneling your phone & pc
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager RCE Exploit (CVE-2026-38751)
 gagaltotal/cve-2026-44825-apache-solr-scanner
Istanze di Apache Solr che potrebbero essere interessate da CVE-2026-44825, relative a condizioni di esecuzione di codice remoto (RCE) tramite…
 daemoncibsec/mcpexec
POC per CVE-2026-23744 per una reverse shell Python.
 jacubes/cve-2026-24061
PoC dell'exploit CVE-2026-24061
 c0gnit00/cve-2026-33017
Exploit proof-of-concept Python per CVE-2026-33017, una vulnerabilità di esecuzione remota di codice non autenticata in Langflow. Consegna una…
 blackjuker2/cve-2019-0232
Apache Tomcat CGI Servlet RCE (Windows)
 junghyeonkum/cve-2022-24706
Exploit proof-of-concept per CVE-2022-24706 che colpisce Apache CouchDB 3.2.1 e versioni precedenti. Dimostra l'esecuzione remota di comandi tramite…
 hnytgl/cve-2026-41089
CVE-2026-41089 è una vulnerabilità critica di esecuzione remota di codice nel servizio Windows Netlogon: un singolo pacchetto può far crashare…
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
Exploit proof-of-concept per CVE-2026-20253, che consente l'esecuzione di codice remoto non autenticato su istanze vulnerabili di Splunk Enterprise…
 cloudflare/cloudflared
Client per Cloudflare Tunnel che abilita connessioni sicure solo in uscita verso le origini tramite architettura Zero Trust. Supporta traffico HTTP,…
 erarnitox/malvexc2
Un semplice framework C2 scritto in C++ moderno.
 kyukazamiqq/cve-2026-24061
Scanner di vulnerabilità Telnet multi-thread che sfrutta CVE-2026-24061 tramite iniezione di variabili d'ambiente, verifica l'accesso come root e…








