
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit
 fl0ydsec/cve-2026-63030
Exploit di massa e rilevatore in Python per la catena RCE pre-auth di WordPress Core CVE-2026-63030 e CVE-2026-60137, che concatena SQL injection…
 jlvsjp/weblogic_cve-2020-14645
PoC Java per WebLogic CVE-2020-14645 Coherence deserialization RCE. Ospita una classe malevola tramite LDAP e attiva l'esecuzione di codice in remoto…
 super-meuw/cve-2026-86218
Exploit proof-of-concept in Python 3 per CVE-2026-86218, un RCE pre-auth in N-able N-central tramite una race condition multipart di Struts, con…
 vulpecuna/cve-2026-87902
PoC Python per CVE-2026-87902, un RCE da path traversal non autenticato in WordPress tramite get_page_template(), con fingerprinting della versione,…
 mandiant/gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…
 faizanali8232/cve-exploit-research-development
Un tool Python professionale progettato per il penetration testing educativo, che dimostra vulnerabilità SSH (CVE-2008-0166 / CVE-2008-1657) con…
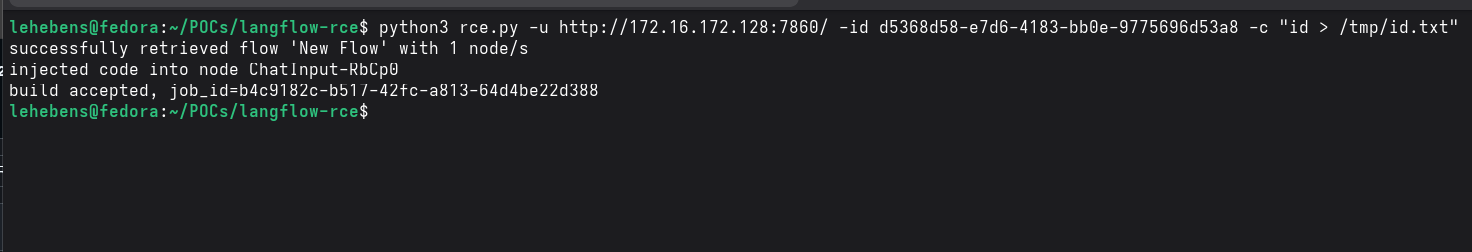 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-concept exploit per CVE-2026-48519, un RCE pre-auth in IBM Langflow <= 1.9.1 tramite l'endpoint Shareable Playground…
 yasouxken/cve-2026-41940-poc
PoC Python che sfrutta CVE-2026-41940, un bypass di autenticazione di cPanel & WHM che consente l'accesso WHM a livello root senza autenticazione,…
 nxploited/cve-2026-14894
Exploiter massivo multi-thread che concatena vulnerabilità di caricamento file non autenticato in WordPress in Super Forms ed Elementor Pro per…
 mattgsys/cve-2026-19586
PoC Python che sfrutta CVE-2026-19586, un'iniezione di comandi non autenticata in TP-Link Omada SSL VPN che esegue comandi arbitrari come root…
 rh33t/cve-2026-33439-poc
PoC per CVE-2026-33439, un RCE pre-auth in OpenAM tramite deserializzazione Java non sicura.
 exdev994/cve-2026-90817
PoC Python per CVE-2026-90817, un RCE non autenticato su REDCap tramite routing passthrough dei survey e injection di file-path, con un laboratorio…
 mfahdk/cve-2026-39987_rce_poc
Proof-of-concept in Python per CVE-2026-39987, che sfrutta un endpoint terminale WebSocket non autenticato per ottenere l'esecuzione remota di…
 0xsoulaimane/cve-2023-34468-poc
PoC exploit per CVE-2023-34468 — RCE tramite H2 RUNSCRIPT in Apache NiFi <= 1.21.0
 hhesenjan/cve-2023-422-chamilo-lms-rce
Exploit Python per CVE-2023-4220 in Chamilo LMS che carica un file e fornisce una reverse shell non autenticata a un listener netcat.
 hhesenjan/cve-2023-42793
Exploit Python per CVE-2023-42793 che ottiene l'esecuzione di codice in remoto sui server TeamCity Linux codificando un payload in un URL e…
 jonaschen0103/cve-2026-33439-poc
PoC Python che sfrutta CVE-2026-33439, una RCE pre-auth in OpenAM tramite deserializzazione Java del parametro jato.clientSession, con modalità shell…
 abraxas/cve-2026-18937
Proof-of-concept di exploit e pacchetto di riproduzione in laboratorio per CVE-2026-18937, un RCE non autenticato nel plugin WordPress Broken Link…








