
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
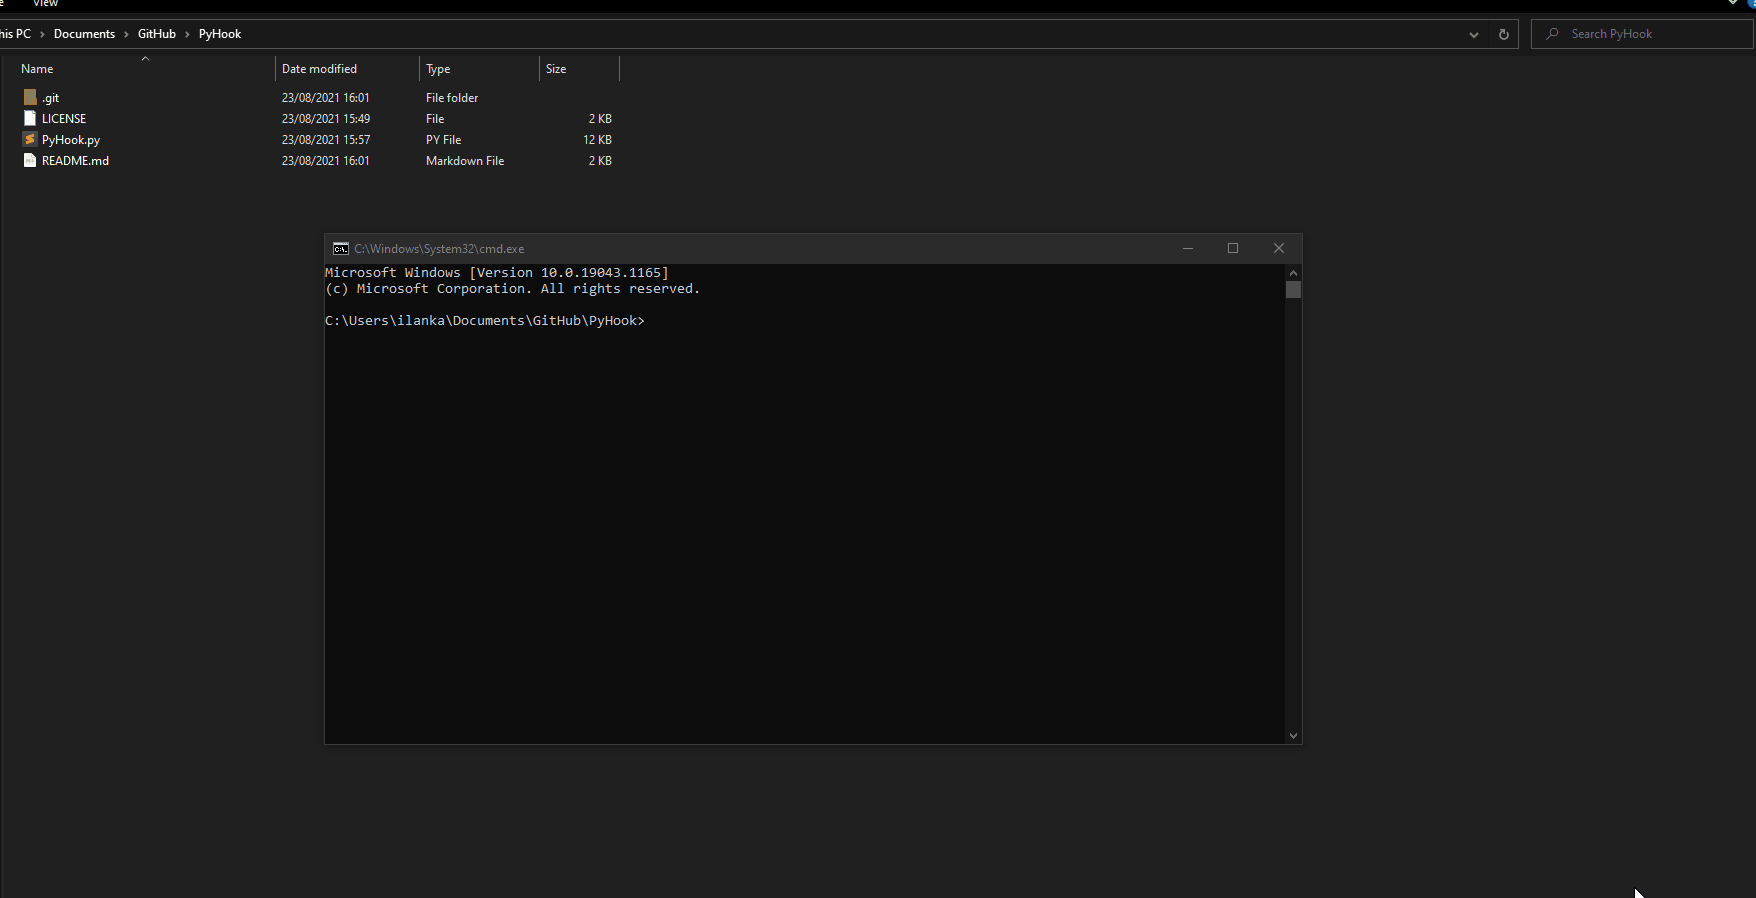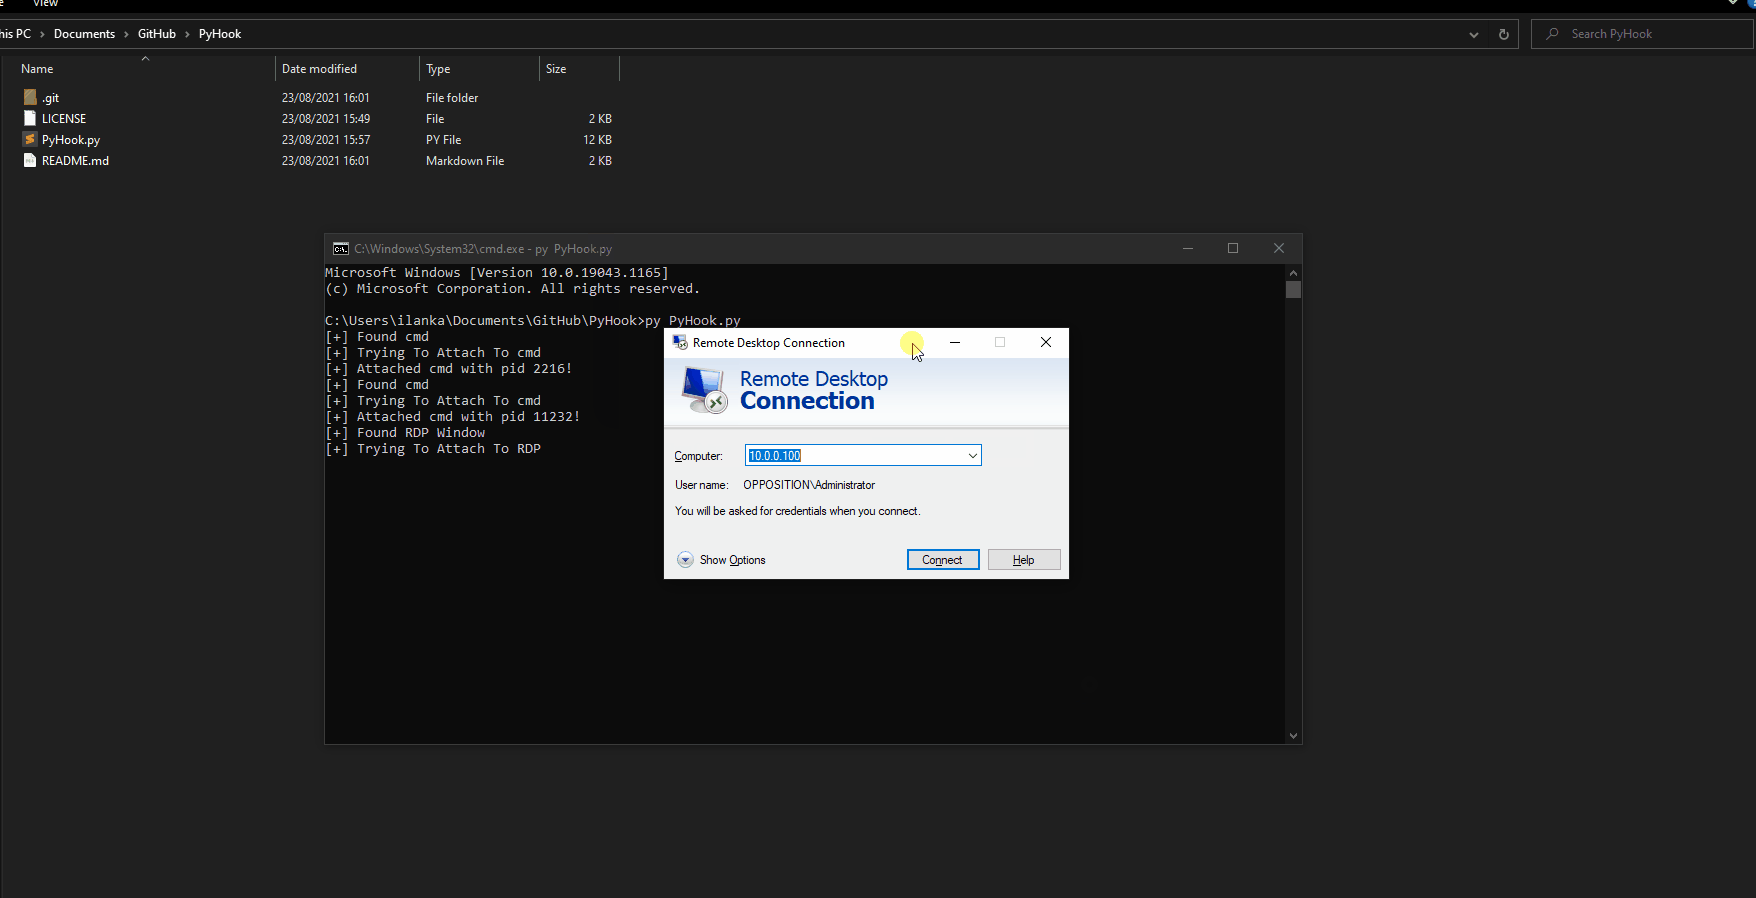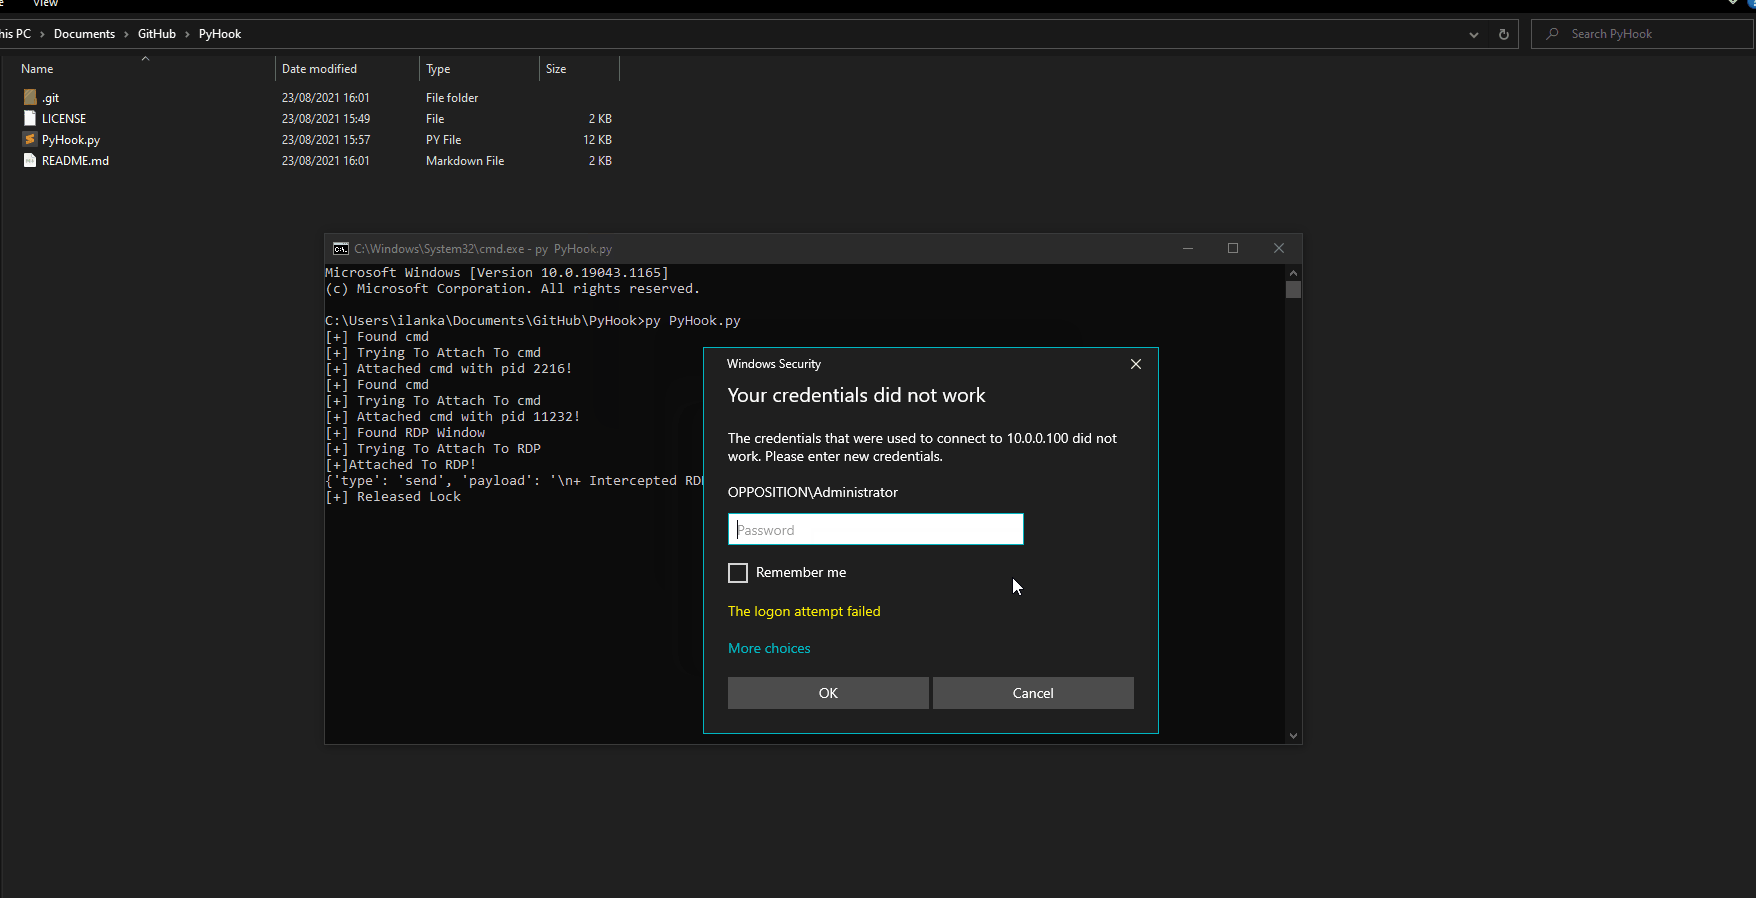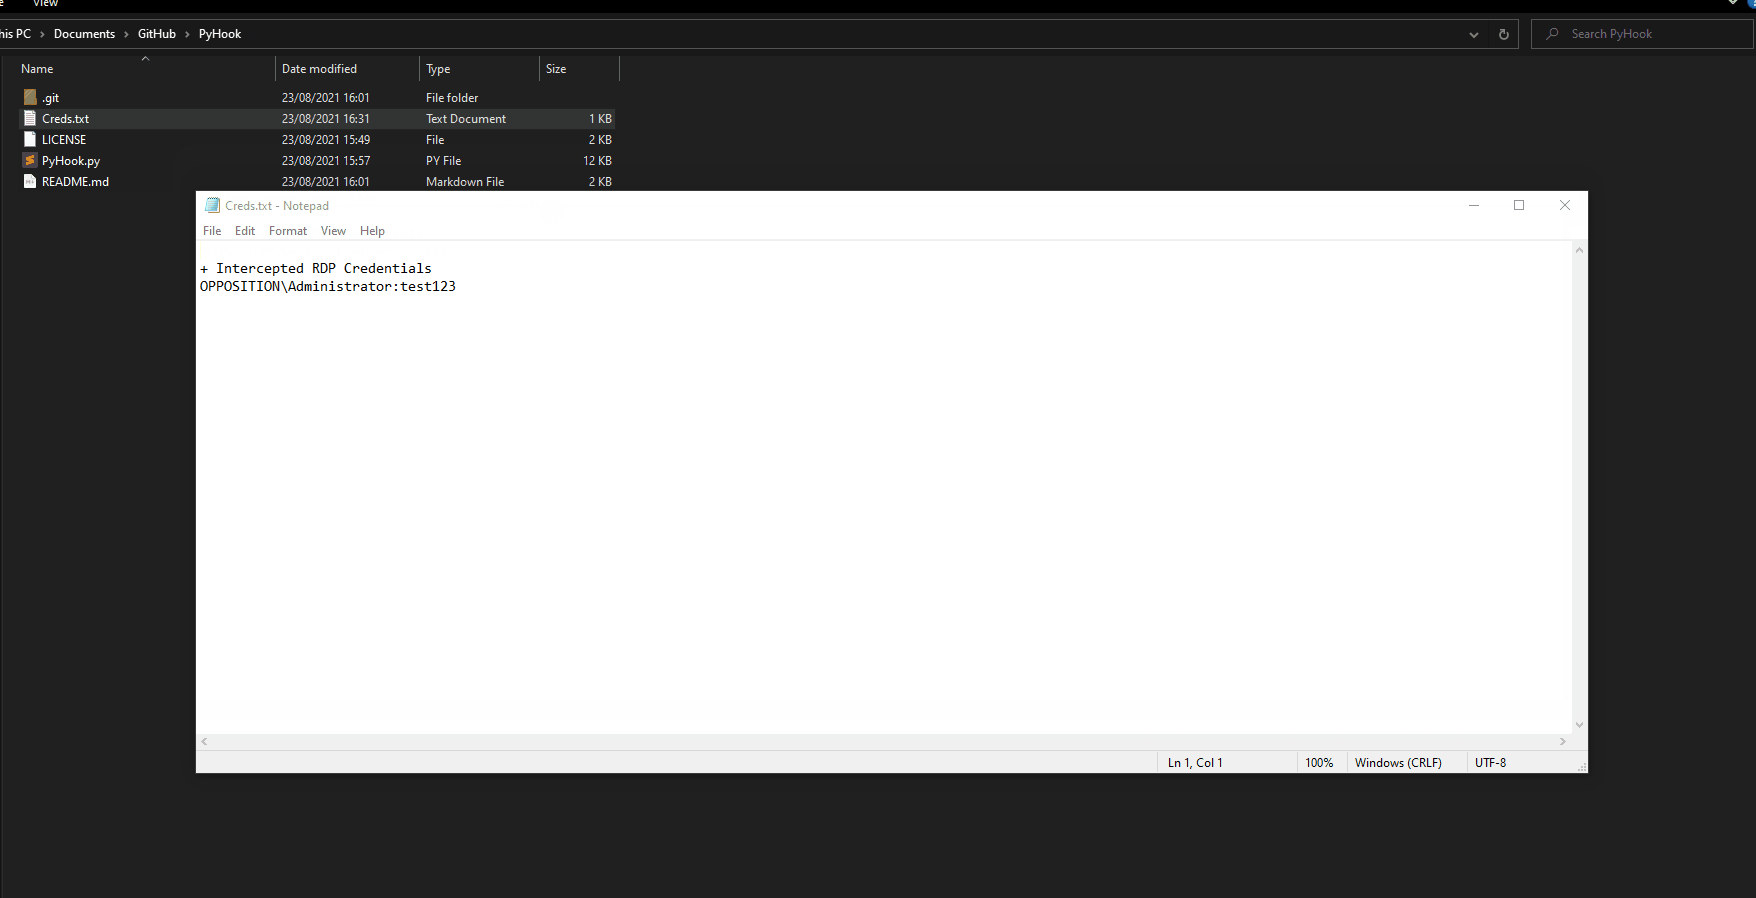
 ilankalendarov/pyhook
Strumento offensivo di hooking delle API che utilizza Frida per intercettare le chiamate API di Windows e catturare le credenziali da processi come…
 r3ggi/electroniz3r
Prendi il controllo delle autorizzazioni TCC delle app Electron su macOS
 noptrix/sshprank
Un veloce scanner di massa SSH, cracker di login, cattura banner e strumento di verifica dell'autenticazione tramite password che utilizza i moduli…
 smokeme/airstrike
Framework C2 Stage0 personalizzabile con template di agenti in C e Rust, un backend Flask e una dashboard React per creare e gestire i tuoi agenti C2.
 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 leo4j/invoke-sessionhunter
Recupera e visualizza informazioni sulle sessioni utente attive su computer remoti. Non sono richiesti privilegi di amministratore.
 rad9800/wtsrm2
Libreria header-only C++17 per lo sviluppo evasivo su Windows: hashing delle API in fase di compilazione, unhooking delle DLL, cancellazione dei…
 yolop0wn/echodrv
Sfruttamento di echo_driver.sys
 tklab-tud/bsf
Framework di simulazione di botnet
 logisek/evilmist
EvilMist è una raccolta di script e utility progettati per supportare il penetration testing e il red teaming nel cloud. Il toolkit aiuta a…
 blacknbunny/mcreator
Generatore di Reverse Shell Codificato con tecniche per bypassare gli AV
 safelineman/agentic-soc-simulation
Piattaforma di simulazione SOC guidata dall'IA
 zerodaylab/powersploit
PowerSploit - Un framework di post-exploitation PowerShell
 ibnaleem/rules
Raccolta curata di regole di cracking delle password per Hashcat con dati di benchmark, progettata per aiutare i red team e i penetration tester a…
 sadreck/codecepticon
Obfuscator per la sicurezza offensiva .NET/PowerShell/VBA
 developerkunal/converto
Installare Kali Linux su un server VPS
 s0lst1c3/dropengine
DropEngine fornisce un framework malleabile per creare shellcode runner, consentendo agli operatori di scegliere tra una selezione di componenti e…
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) per lo sfruttamento del kernel tramite il driver Ryzen Master di AMD (versione 17).








