
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit
 reconness/reconness
Piattaforma di ricognizione continua automatizzata che orchestra una pipeline di strumenti di ricognizione tramite trigger programmati o basati su…
 nullpxl/banrays
Occhiali per rilevare smart-glasses che hanno fotocamere. Ray-BANNED.
 cujanovic/content-bruteforcing-wordlist
Wordlist per il bruteforce di scoperta di contenuti (directory) con Burp o dirsearch

 sensepost/heartbleed-poc
Test per la vulnerabilità heartbeat SSL (CVE-2014-0160)
 espressocake/defender_exclusions-bof
Un BOF per determinare le esclusioni di Windows Defender.
 bonsaiviking/nfspy
Client NFS per lo spoofing dell'ID
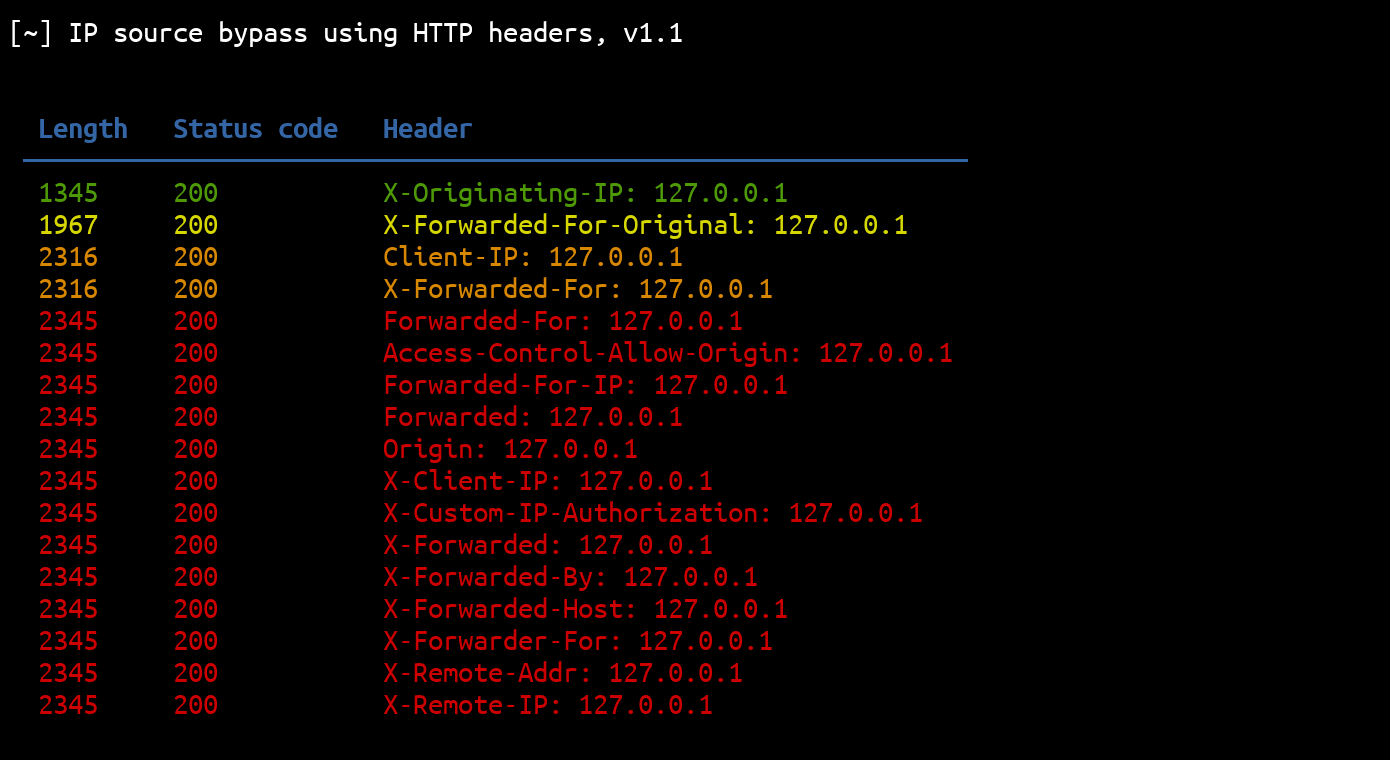 p0dalirius/ipsourcebypass
Questo script Python può essere utilizzato per bypassare le restrizioni relative all'origine IP utilizzando gli header HTTP.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
Due strumenti GUI WinForms per enumerare, ricercare ed esfiltrare dati dagli ambienti M365 utilizzando token OAuth a livello applicativo.
 mr-un1k0d3r/azureredops
Azure RedOps è un toolkit di sicurezza offensiva per valutare la postura di sicurezza di Microsoft Entra ID
 puzzlepeaches/msprobe
Trovare tutte le risorse on-prem Microsoft per password spraying ed enumeration.
 nox-project/nox-framework
Framework OSINT/CTI ad alte prestazioni per il pivoting dell'identità automatizzato e l'analisi dei rischi su oltre 120 fonti.
 karmakstylez/cve-2024-6387
Vulnerabilità di esecuzione di codice remoto non autenticata nel server OpenSSH (CVE-2024-6387)
 ameenmaali/wordlistgen
Genera rapidamente wordlist specifiche per il contesto per la scoperta di contenuti a partire da elenchi di URL o percorsi.
 ustayready/python-pentesting
Solo un repository di script Python casuali per aiutare i pentester a iniziare con il linguaggio Python durante gli incarichi.
 net-hunter121/api-wordlist
Wordlist curate di nomi di funzioni API, verbi e sostantivi per il fuzzing degli endpoint di applicazioni web con Burp Suite Intruder.








