
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 pshlyundin/ldap_shell
Shell interattiva per l'enumerazione di Active Directory e l'abuso di ACL tramite LDAP/LDAPS. Supporta DCSync, RBCD, Shadow Credentials, cambio…
 securethelogs/redrabbit
Script PowerShell per Red Team
 syhunt/sandcat
Un browser web open-source orientato al pentest e agli sviluppatori, che sfrutta la potenza di Lua.
 samhaxr/recox
Script principale per la ricognizione web
 urbanesec/zackattack
Presentato a DEF CON 20, NTLM Relaying a TUTTE LE COSE!
 daniel-cues/nmapgui
Interfaccia Grafica Avanzata per NMap
 secforce/snmp-brute
Script veloce per forza bruta SNMP, enumerazione, download di configurazione CISCO e cracking delle password.
 mrd0x/evilselenium
Armare Selenium per automatizzare il furto di credenziali, il dumping dei cookie, l'esfiltrazione di email e l'estrazione di file dai browser…
 jas502n/grafana-cve-2021-43798
Vulnerabilità di lettura arbitraria di file non autorizzata in Grafana
 tamim1089/hikvisionexploiter
HikvisionExploiter è un'utility basata su Python progettata per automatizzare lo sfruttamento e i controlli di accessibilità delle directory su…
 jarryshaw/darc
Crawler per il dark web che utilizza worker basati su requests e Selenium per recuperare le pagine, catturare header e cookie, estrarre link e…
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py è uno script Python3 progettato per analizzare file di cattura di pacchetti di rete ed estrarre hash NTLMv2 in un formato…
 noraj/rawsec-cybersecurity-inventory
Un inventario di strumenti e risorse su CyberSecurity che mira ad aiutare le persone a trovare tutto ciò che è correlato a CyberSecurity.
 joelgmsec/leaksearch
Cerca e analizza password in chiaro da database di violazioni pubbliche (ProxyNova COMB) per parola chiave (utente/dominio/password), con supporto…
 d4rk007/redghost
Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…
 cheetz/sslscrape
SSLScrape | Uno strumento di scansione per estrarre hostname da certificati SSL.
 kerlenton/mcpsnoop
Wireshark per MCP. Un proxy trasparente tra il tuo client AI e il server MCP. Osserva ogni chiamata in tempo reale nel tuo terminale, fai fallire la…
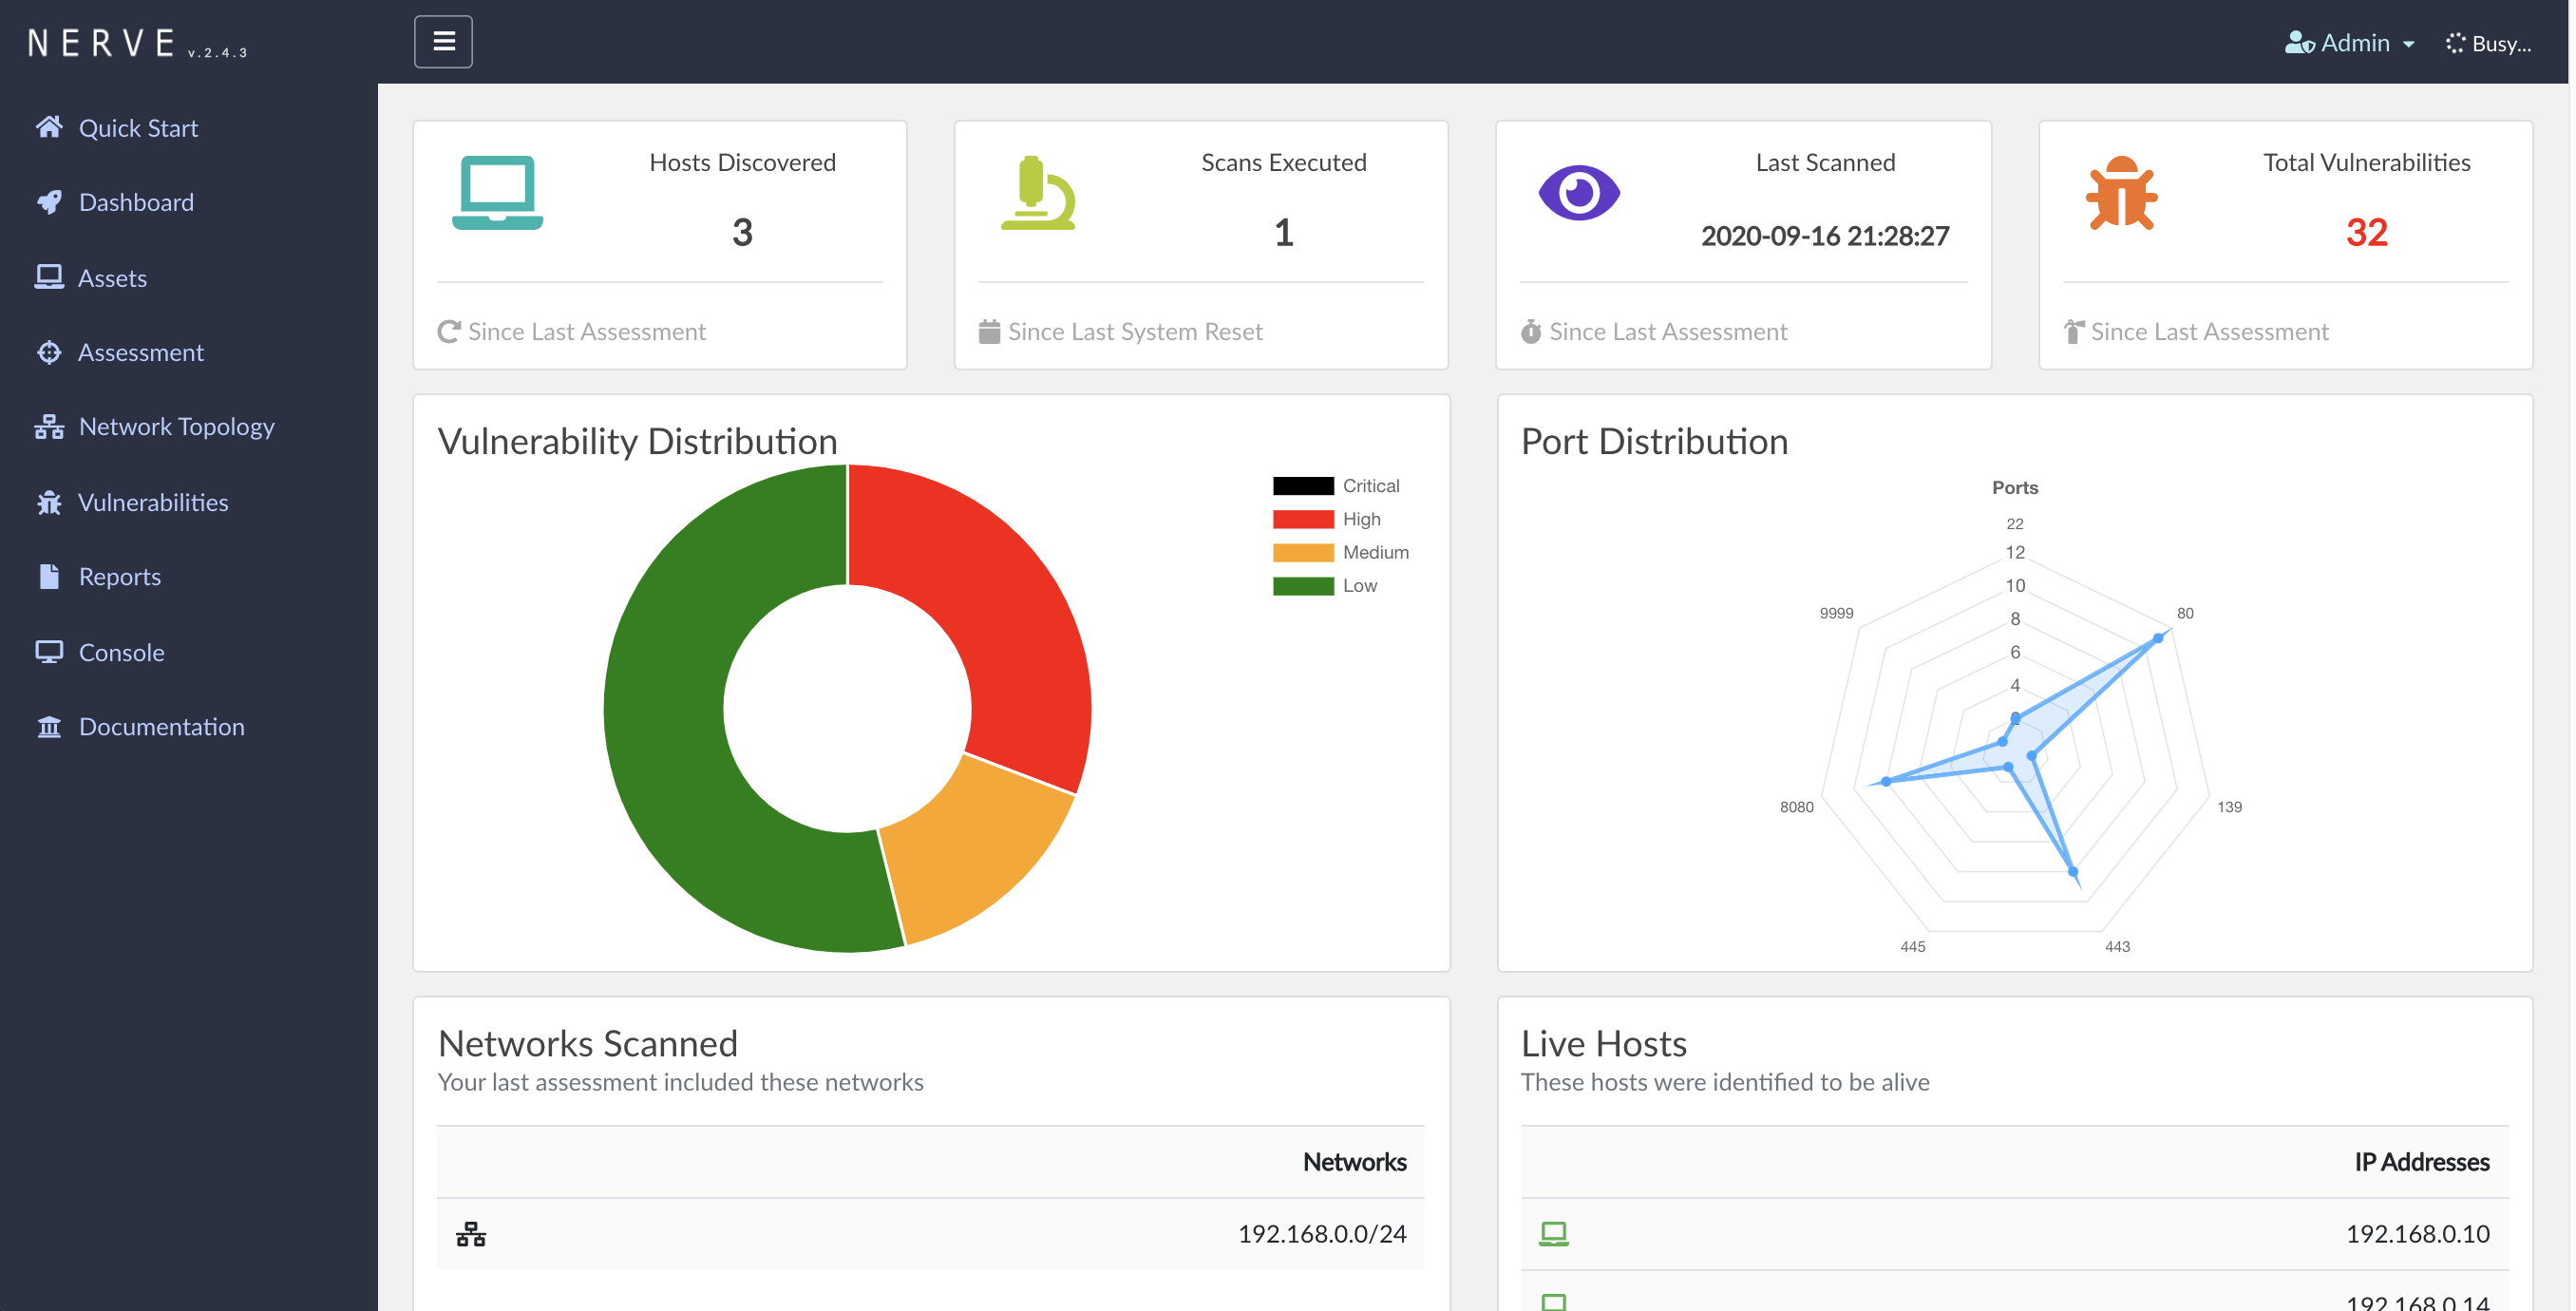 paytmlabs/nerve
NERVE Scanner Continuo di Vulnerabilità








