#1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit
 tomnomnom/waybackurls
Recupera tutti gli URL che la Wayback Machine conosce per un dominio.
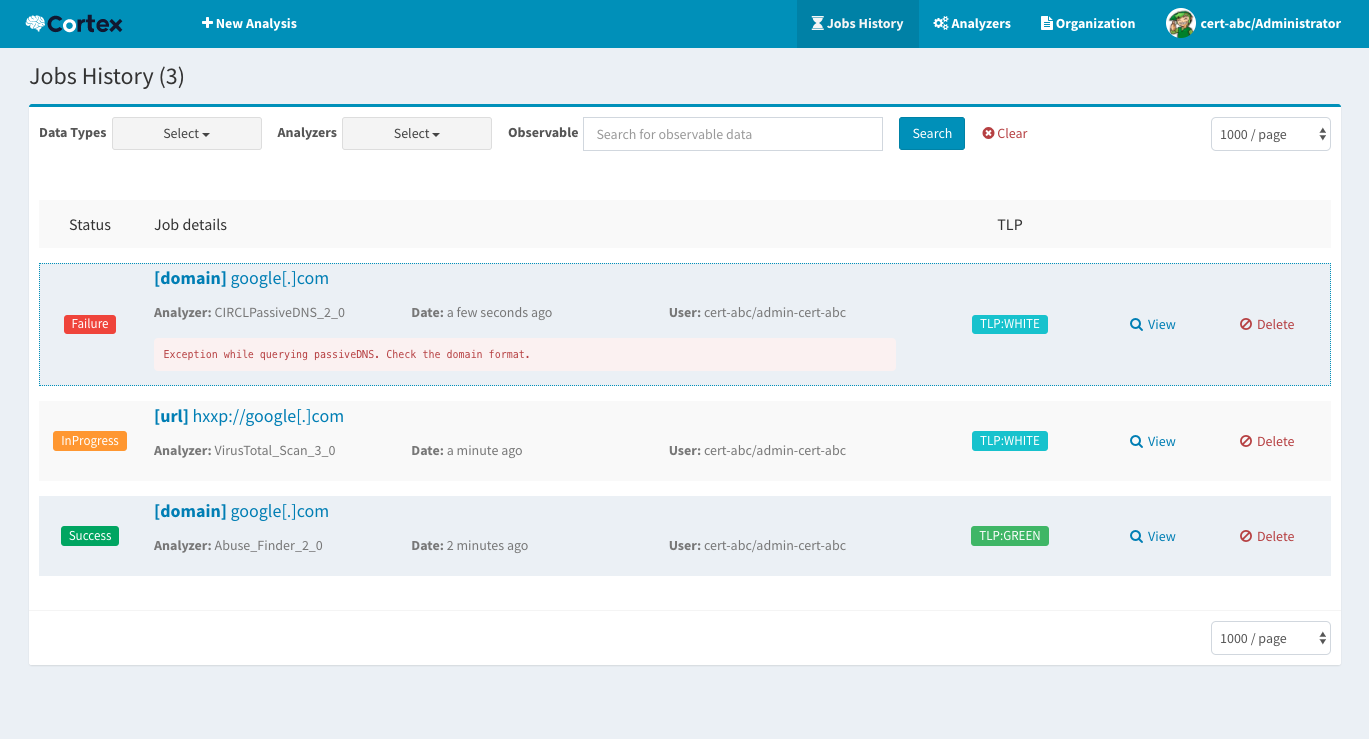 thehive-project/cortex
Cortex: un potente motore di analisi delle osservabili e risposta attiva
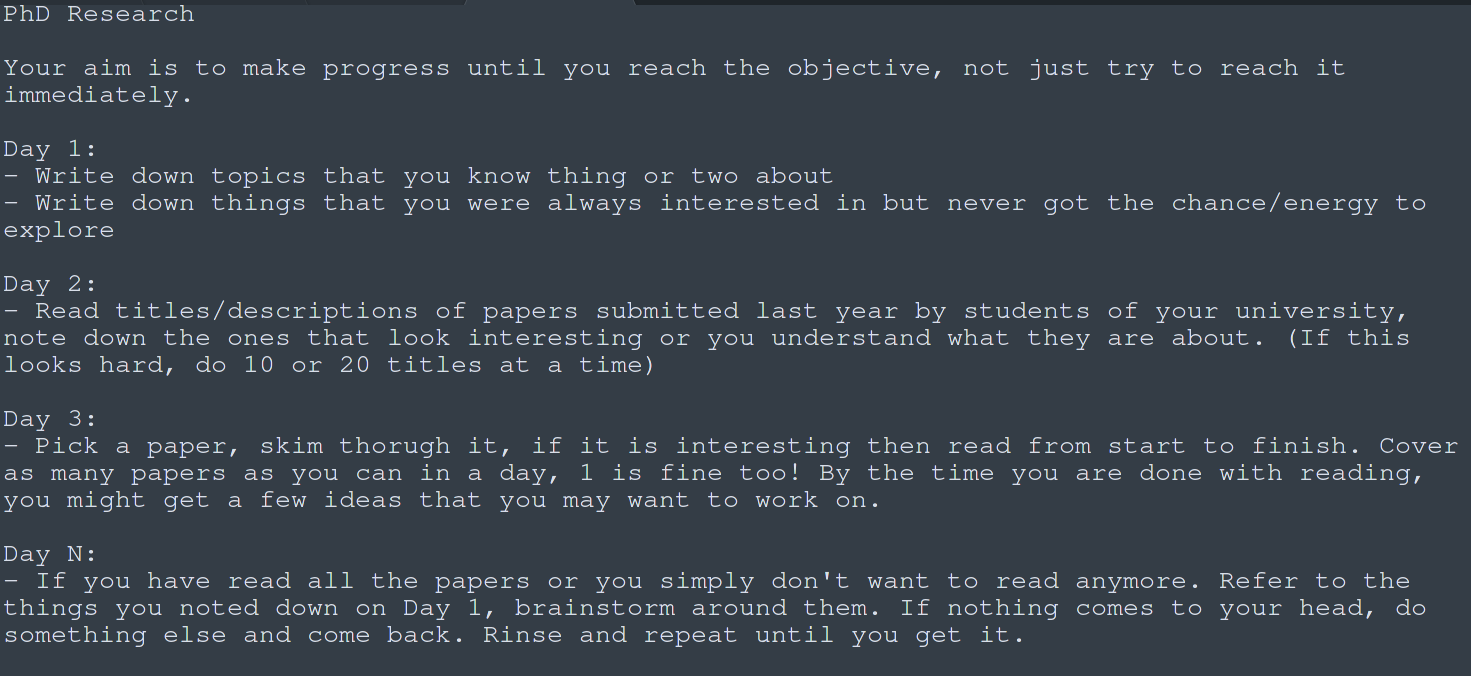 s0md3v/be-a-hacker
roadmap per un hacker autodidatta
 scipag/vulscan
Scansione avanzata delle vulnerabilità con Nmap NSE
 nahamsec/lazyrecon
Questo script è pensato per automatizzare il tuo processo di ricognizione in modo organizzato.
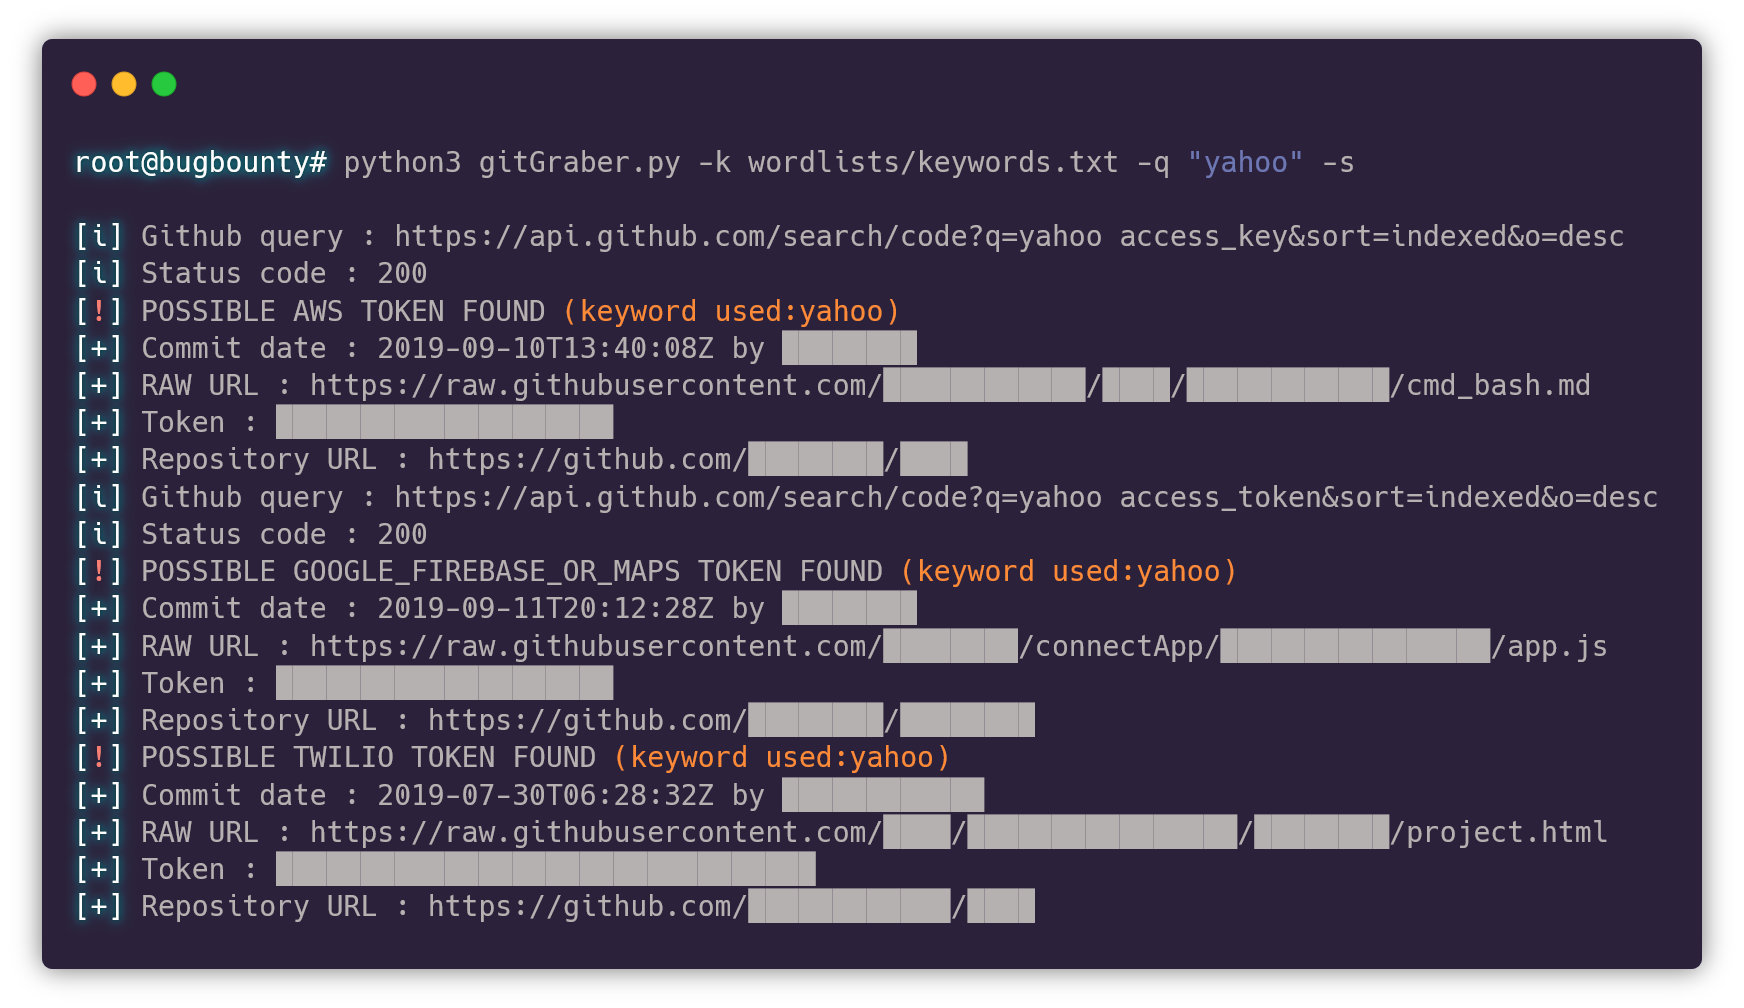 hisxo/gitgraber
gitGraber: monitora GitHub per cercare e trovare dati sensibili in tempo reale per diversi servizi online come: Google, Amazon, Paypal, Github,…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 elder-plinius/st3gg
Suite di steganografia tutto in uno
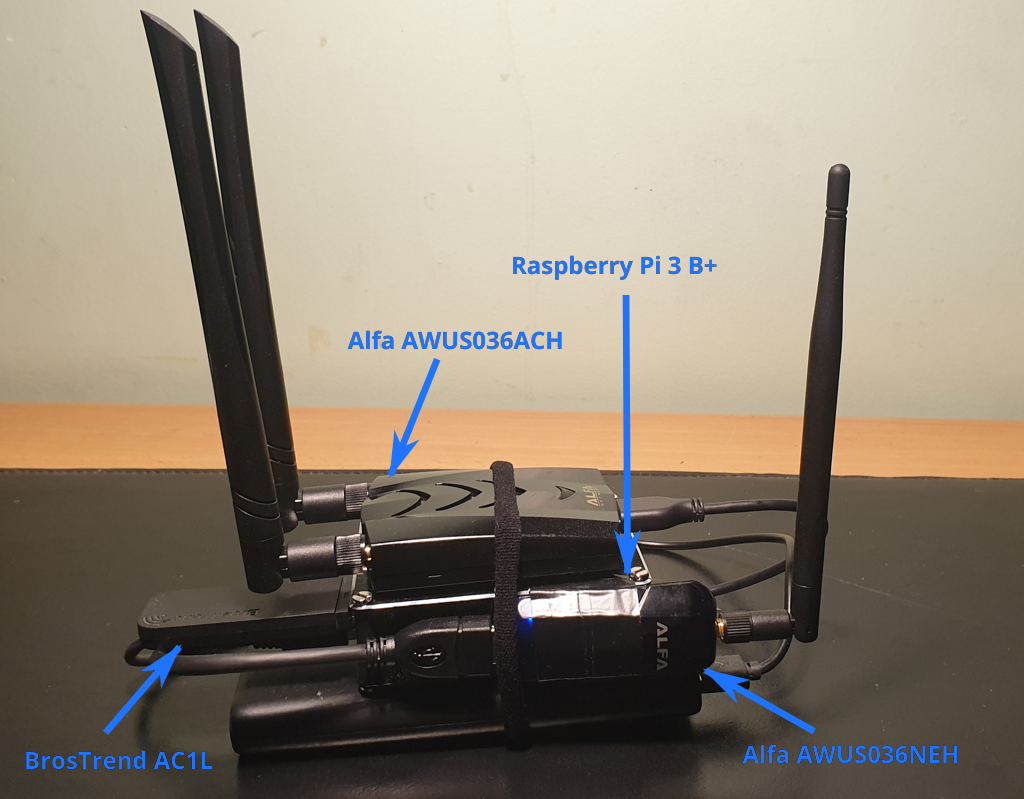 koutto/pi-pwnbox-rogueap
Pwnbox fatta in casa :rocket: / Rogue AP :satellite: basato su Raspberry Pi — Cheatsheets + MindMap per hacking WiFi :bulb:
 wddadk/offensive-osint-tools
Elenco curato di strumenti OSINT per la sicurezza offensiva, che copre raccolta di email, enumerazione di sottodomini, threat intelligence e…
 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
 cujanovic/ssrf-testing
Risorse per il testing di SSRF (Server Side Request Forgery)
 initstring/cloud_enum
Strumento OSINT multi-cloud. Enumera risorse pubbliche in AWS, Azure e Google Cloud.
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
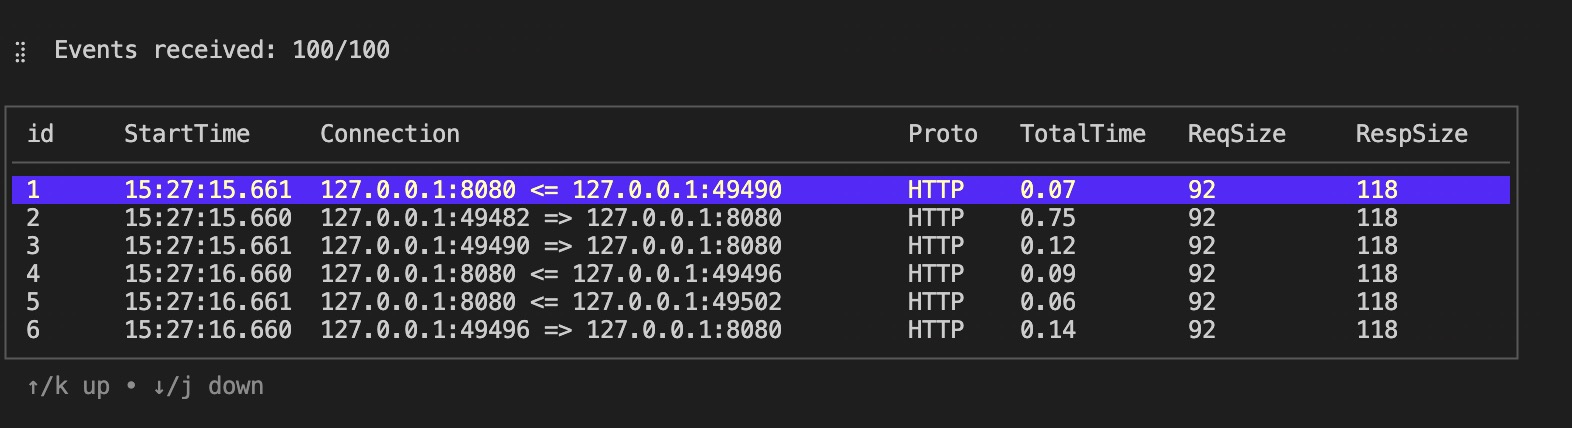 hengyoush/kyanos
Kyanos è uno strumento di analisi di rete che utilizza eBPF. Consente di visualizzare il tempo che i pacchetti trascorrono nel kernel, di acquisire…
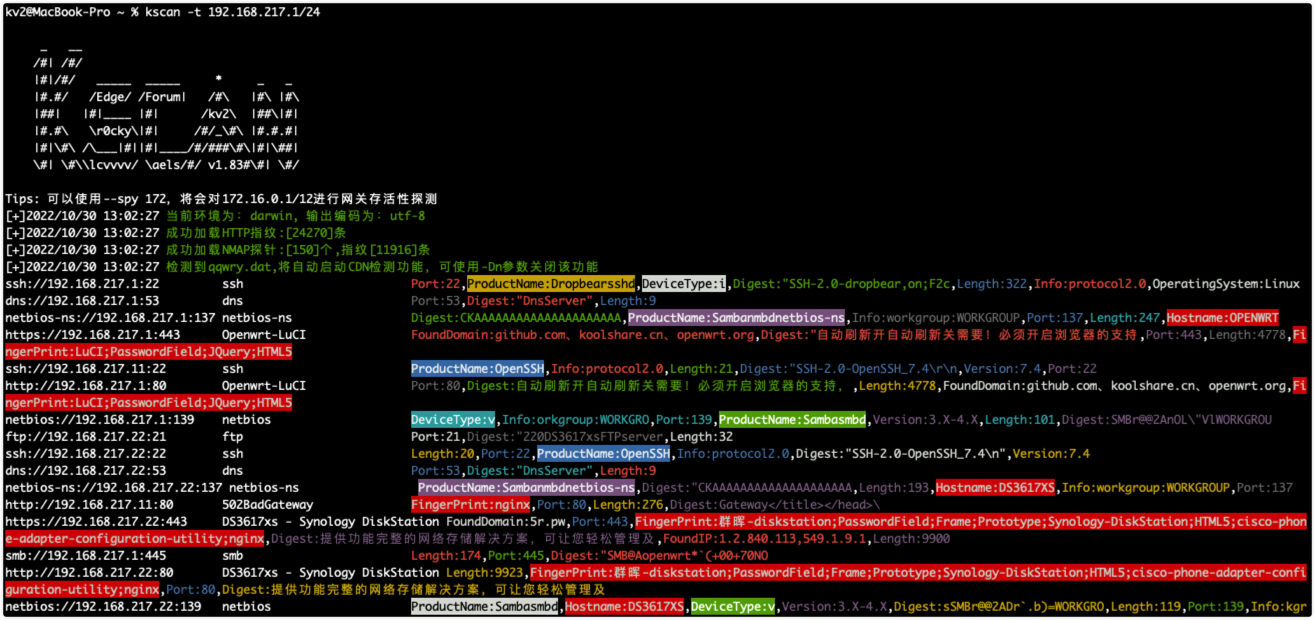 lcvvvv/kscan
Scanner di porte multi-protocollo con riconoscimento delle impronte digitali, rilevamento dei servizi e test di autenticazione tramite forza bruta.…
 elevenpaths/foca
Strumento per trovare metadati e informazioni nascoste nei documenti.
 sheeki03/tirith
Sicurezza del terminale per sviluppatori e agenti AI. Intercetta URL omografi, pipe-to-shell, iniezione ANSI, payload offuscati, esfiltrazione di…